


SQL Server 利用触发器限制指定账户登录 IP

针对 SQL Server 无法在建户时直接设置允许登录 IP 的局限,文章介绍了通过服务器级 LOGON 触发器结合 EVENTDATA() 函数实现 IP 白名单校验的方法。该方法能在连接握手阶段拦截非法来源,替代粗放的防火墙策略。
问题背景与解决思路
在 MySQL 等数据库中,用户可被配置为仅允许特定 IP 连接;但在 SQL Server 中缺乏此原生选项。若使用防火墙屏蔽 IP,会阻断所有使用该 IP 的其他业务,导致误伤。
为解决这一问题,可通过创建 LOGON 触发器,在连接生效前解析来源 IP(ClientHost),对指定账户执行严格的访问控制。
实施步骤:创建 IP 限制触发器
第 1 步:定位触发器作用域并获取权限
由于涉及服务器级别的连接控制,触发器需挂载在 ALL SERVER 上。建议使用高权限账号(如 sa)作为执行上下文,确保规则能顺利执行且不影响权限较低的正常用户连接。
第 2 步:编写并运行核心逻辑代码
打开新建查询窗口,输入以下 T-SQL 语句。请注意替换代码中的 xiaoming 为你实际需要保护的目标账户名,并将允许的 IP 填入列表中。
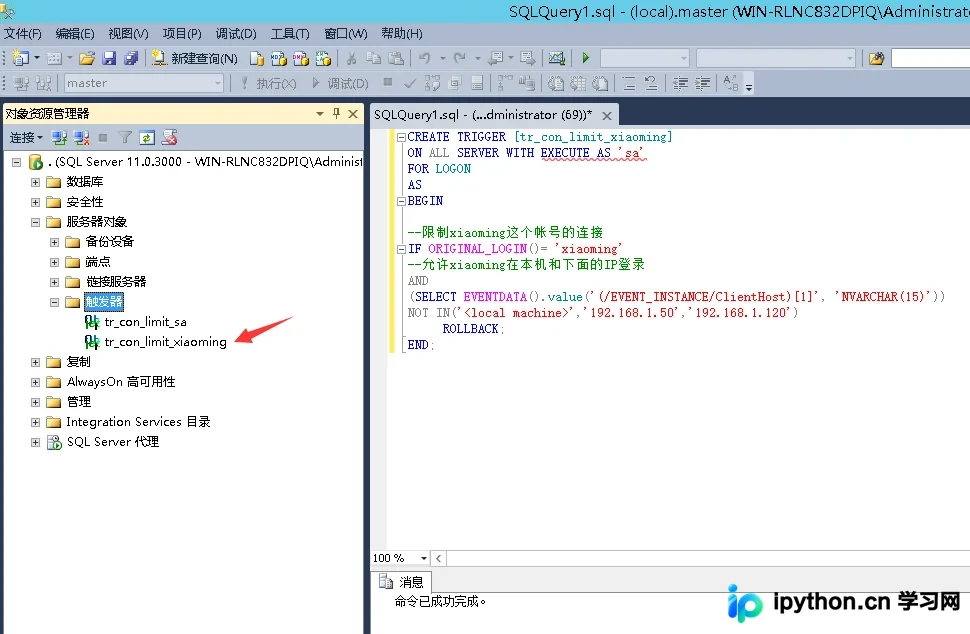
CREATE TRIGGER [tr_con_limit_xiaoming]
ON ALL SERVER WITH EXECUTE AS 'sa'
FOR LOGON
AS
BEGIN
    -- 仅针对目标账户进行判断
    IF ORIGINAL_LOGIN() = 'xiaoming'
    -- 获取当前连接客户端 IP,排除空值及未授权的列表项
        AND (
            SELECT EVENTDATA().value('(/EVENT_INSTANCE/ClientHost)[1]', 'NVARCHAR(15)')
        ) NOT IN ('', '192.168.1.2', '192.168.1.3')
    BEGIN
        -- 若非允许 IP 范围内的尝试,则强制回滚连接
        ROLLBACK;
    END;
END;
上述代码的逻辑要点:
1. ORIGINAL_LOGIN() 确保只拦截特定用户的连接请求。
2. EVENTDATA() 提取事件实例中的 ClientHost 信息。
3. NOT IN (...) 定义了所谓的“黑名单”,匹配到不在列表内的 IP 即触发 ROLLBACK。
执行成功后,可在服务器触发器节点下查看到新建的规则,如下图所示:
第 3 步:验证限制效果与安全测试
部署完成后,系统会自动生效以下规则:
允许接入:从本机或 192.168.1.2、192.168.1.3 发起的 xiaoming 账户登录。
拒绝接入:该账户尝试使用任何其他 IP 连接数据库时,将提示连接失败或被立即断开。
排查与注意事项
在使用此类触发器时,请务必注意以下风险点:
- 管理员锁死风险:由于触发器对所有登录均先经检查,请勿将自己正在使用的管理账号加入限制条件。一旦错误限制了远程管理 IP,可能导致彻底失联。
- ClientHost 为空的情况:如果解析出的 IP 为空字符串(''),说明来源可能是本地连接或通过代理转发。脚本已做空值处理以避免误杀本地会话。
- **维护成本**:每增加一个受限账户均需单独创建对应的触发器逻辑。当账号体系庞大时,建议考虑将其模块化以便统一运维。
以上就是 SQL Server 服务中利用触发器对指定账户进行登录 IP 限制提升安全性的详细内容,更多关于 SQL Server 触发器安全配置的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















