


SQL Server 仅赋予用户创建表权限:实现方案与权限隔离

在 SQL Server 管理中,常需为外部人员创建仅具备建表能力的低权限账号。直接授予 GRANT CREATE TABLE 会导致用户同时拥有删除和修改表的权限,存在安全隐患。本文将介绍两种安全的实施方案:通过 DDL 触发器精准限制操作类型,或创建独立架构(Schema)进行权限隔离。
背景与初始配置
当需要将特定数据库的操作权限下放给外部账号,但仅限于“创建表”这一项动作时,标准的数据库用户创建流程如下。首先需要在 master 数据库中建立登录名,然后在目标数据库中创建对应的数据库用户。
1. 创建登录名(Login):
USE [master]
GO
CREATE LOGIN [A] WITH PASSWORD=N'123456', DEFAULT_DATABASE=[master], CHECK_EXPIRATION=OFF, CHECK_POLICY=OFF
GO
2. 创建数据库用户并关联登录名:
USE [security_test]
GO
CREATE USER [a] FOR LOGIN [a] WITH DEFAULT_SCHEMA=[dbo]
GO
此时,若直接执行以下语句赋予建表权:
GRANT CREATE TABLE TO A;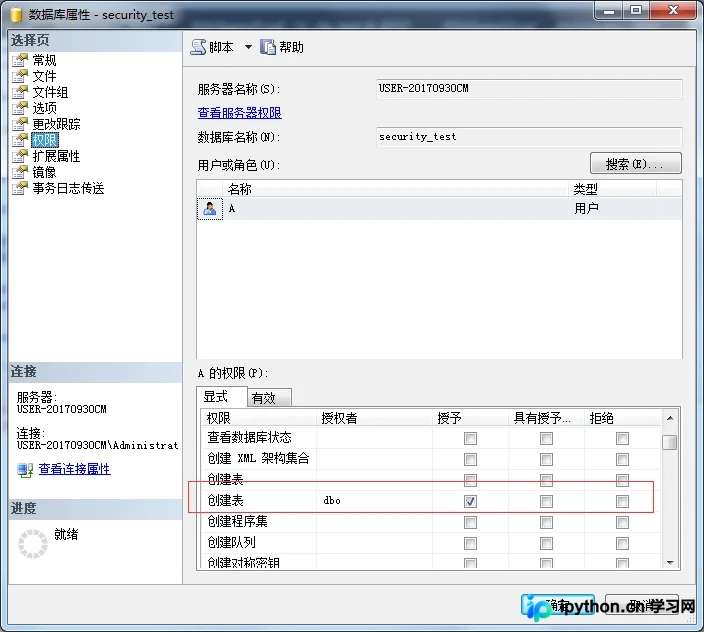
用户 A 似乎拥有了权限,但在实际尝试创建表时,可能会遇到权限不足或上下文错误,或者即便能创建表,也面临权限过大的风险。
问题分析:默认架构的限制
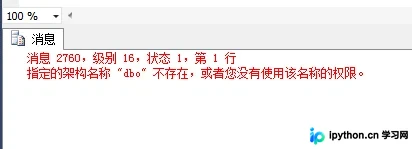
在 SQL Server 中,创建表时必须指定所属的架构(Schema)。如果不显式指定,表将默认归属于 dbo 架构。要让 A 用户在默认情况下成功创建表,除了 CREATE TABLE 权限外,还必须具备对目标架构的 ALTER 权限,以便将新表放入该架构中。
如果简单执行:GRANT ALTER ON SCHEMA::dbo TO A;
虽然解决了建表报错的问题,但引入了严重的安全漏洞:用户 A 现在拥有了 DROP TABLE、ALTER TABLE 等所有针对表的危险操作权限。因此,需要采用更精细的控制手段。
解决办法 1:使用 DDL 触发器精确拦截
为了实现“只准创建,不准删除或修改”,可以在数据库级别创建一个 DDL 触发器。该触发器会监听所有 DDL 事件,并通过检查发起者的身份和命令文本,阻止非 CREATE TABLE 的操作。
以下为限制用户 A 只能建表的触发器脚本:
CREATE TRIGGER db_trigger_BlockNonTableDDL
ON DATABASE
FOR DDL_DATABASE_LEVEL_EVENTS
AS
BEGIN
   -- 判断当前执行者是否为特定用户 (此处以组成员身份或用户名判断为例)
   IF IS_MEMBER('A') = 1 OR SUSER_SNAME() = 'A'
   BEGIN
      DECLARE @TriggerEventText nvarchar(max);
      SET @TriggerEventText = EVENTDATA().value('(/EVENT_INSTANCE/TSQLCommand/CommandText)[1]','nvarchar(max)')

      -- 仅允许 CREATE TABLE 开头的语句
      IF NOT (@TriggerEventText LIKE 'CREATE TABLE%')
      BEGIN
         RAISERROR ('Permission denied: Only CREATE TABLE is allowed for user A.', 16, 1)
         ROLLBACK TRANSACTION;
      END
   END;
END;
GO
此方案的优点是不改变原有的对象归属结构,缺点是需要维护触发器逻辑,且 IS_MEMBER 的判断需根据实际用户组结构调整,确保只拦截目标账号。
解决办法 2:利用独立 Schema 进行隔离
另一种更安全且易于管理的思路是:不让用户操作默认的 dbo 架构,而是为其单独创建一个专属的架构(Schema)。这样可以将权限严格限定在该架构内部,彻底隔离对其他数据的访问。
- 创建专属架构:
CREATE SCHEMA schema1 AUTHORIZATION dbo; GO - 授予特定架构下的权限:
-- 赋予创建表和对该架构内对象的插入权限
GRANT CREATE TABLE TO A;
GRANT ALTER, INSERT ON SCHEMA::schema1 TO A;
在这种配置下,用户 A 创建的表会自动归属于 schema1(前提是设置其默认架构或在使用时显式指定 schema1.TableName)。由于 A 没有 dbo 架构的权限,也无法删除不属于自己架构的对象,从而实现了最小权限原则。
操作建议与验证
在实际操作中,推荐优先使用 **办法 2(独立 Schema)**。这种方式符合 SQL Server 的设计规范,无需编写额外的触发器代码,降低了系统维护复杂度,且权限边界清晰直观。
- 验证步骤:登录账号 A,尝试执行
DROP TABLE或ALTER TABLE对其他用户对象的攻击性操作,应提示权限拒绝。 - 注意:无论哪种方式,都建议不要将密码硬编码在脚本中生产环境,并使用强密码策略。
CHECK_EXPIRATION和CHECK_POLICY可根据企业安全规定开启。
以上就是 SQL Server 只赋予创建表权限的详细操作步骤。这种方法能够有效平衡业务需求与数据安全,更多关于 SQL Server 权限管理的内容请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















