


Golang使用SHA256哈希算法监控配置文件变化

在Golang开发中,实时感知并重新加载配置文件是一项常见需求。利用内置的 crypto/sha256 库计算文件指纹,配合定时器进行周期性比对,是轻量且可靠的配置热更新方案。本文将详细解析如何通过SHA256算法检测配置文件改动并执行相应的刷新操作。
原理:利用SHA256检测内容差异
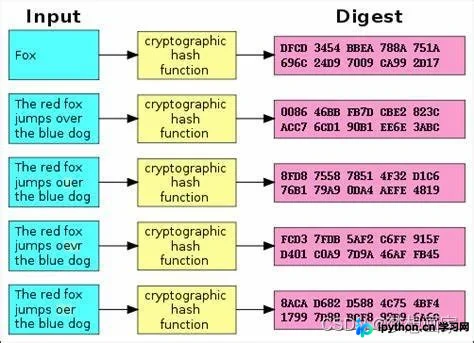
SHA-256 属于 SHA-2 家族,能将任意长度的输入数据映射为长度固定的 256 位摘要。其核心特性在于“雪崩效应”:源文件哪怕只发生一个字节的微小变动(如大小写或空格),生成的哈希值也会完全不同。这种唯一性使其成为判断文件是否被篡改或修改的理想工具。
Golang 的标准库 crypto/sha256 提供了两种主要的使用方式:
sha256.New():返回一个实现了hash.Hash接口的对象,适用于流式处理或需要逐步写入数据的场景。sha256.Sum256(data []byte):直接接收字节切片并返回结果数组,适合全量读取后的简单校验。
实现步骤:构建配置文件监控服务
第1步:编写获取文件Hash的方法
我们需要一个函数能够读取指定配置文件,计算其当前内容的 SHA256 值。该过程需包含必要的错误处理,以确保程序健壮性。
func getCfgHash() string {
	file, err := os.Open("test.cfg")
	defer file.Close()
	if err != nil {
		panic(err)
	}
	// 创建新的SHA256实例
	hash := sha256.New()
	// 将文件内容拷贝到hash对象中
	if _, err := io.Copy(hash, file); err != nil {
		panic(err)
	}
	// 格式化输出十六进制哈希字符串
	sum := fmt.Sprintf("%x", hash.Sum(nil))
	return sum
}
第2步:初始化基准Hash状态
在监控启动前,首先计算当前配置文件的哈希值作为基准线,并将其保存到本地磁盘文件中,以便后续迭代对比。
func main() {
	// 1. 记录初始配置文件的Hash值
	cfgHash := getCfgHash()
	fmt.Println("cfg hash:", cfgHash)

	// 2. 将Hash值写入临时文件保存
	file, _ := os.Create("tmp.hash")
	file.WriteString(cfgHash)
	file.Close()

	// ... 后续监控逻辑
}
第3步:设置定时轮询与对比逻辑
引入 time.Ticker 设置固定间隔(例如每2秒)检查一次配置文件。每次轮询时,读取最新的哈希值并与之前保存的值进行比对。
func compare(newHash string) bool {
	// 读取上次保存的旧Hash值
	oldFile, _ := os.Open("tmp.hash")
	oldBytes, _ := io.ReadAll(oldFile)
	oldStr := string(oldBytes)
	oldFile.Close()

	// 如果发现不同,说明配置文件已修改
	if oldStr != newHash {
		// 保存最新Hash值供下次比对
		newFile, _ := os.Create("tmp.hash")
		newFile.WriteString(newHash)
		newFile.Close()

		// 执行具体的配置刷新逻辑
		RefreshCfg()
		return false // 标识发生了变更
	}
	return true // 未发生变更
}

func RefreshCfg() {
	fmt.Println("refresh config information...")
}
第4步:整合主循环
将上述逻辑整合至 main 函数中,启动后台协程或循环体,持续监控目标文件。
interval := time.Duration(2) * time.Second
tk := time.NewTicker(interval)

for range tk.C {
	loadStr := getCfgHash()
	if !compare(loadStr) {
		fmt.Println("config file has changed, reloading...")
	}
}
完整代码示例
以下是整合了配置文件监控功能的完整 Go 代码结构:
package main
import (
	"crypto/sha256"
	"time"
	"fmt"
	"io"
	"os"
)

func main() {
	// 先记录配置文件hash值
	cfgHash := getCfgHash()
	fmt.Println("cfg hash:", cfgHash)

	// 持久化存储当前hash
	file, _ := os.Create("tmp.hash")
	file.WriteString(cfgHash)
	file.Close()

	// 定义轮询间隔
	interval := time.Duration(2) * time.Second
	tk := time.NewTicker(interval)

	// 启动监控循环
	for range tk.C {
		fmt.Println("checking config changes...")
		loadStr := getCfgHash()
		if !compare(loadStr) {
			fmt.Println("Config file updated!")
		}
	}
}

// 获取当前文件的SHA256哈希
func getCfgHash() string {
	file, err := os.Open("test.cfg")
	defer file.Close()
	if err != nil {
		panic(err)
	}
	hash := sha256.New()
	if _, err := io.Copy(hash, file); err != nil {
		panic(err)
	}
	return fmt.Sprintf("%x", hash.Sum(nil))
}

// 比较新旧哈希并触发刷新
func compare(newHash string) bool {
	oldFile, _ := os.Open("tmp.hash")
	oldBytes, _ := io.ReadAll(oldFile)
	oldStr := string(oldBytes)
	oldFile.Close()

	if oldStr != newHash {
		newFile, _ := os.Create("tmp.hash")
		newFile.WriteString(newHash)
		newFile.Close()

		RefreshCfg()
		return false
	}
	return true
}

// 业务自定义的重载函数
func RefreshCfg() {
	fmt.Println(" refreshing configuration.")
}
总结
虽然复杂的加密协议往往需要深入研究,但在日常运维和微服务架构中,基于 Hash 的文件监控是一种低成本、高可靠的手段。Golang 内置的 crypto/sha256 提供了高效的底层实现,配合标准的定时器组件,开发者可以非常快速地搭建出配置热更新的基础设施。
以上就是Golang利用SHA256实现配置文件监控的详细内容,更多关于Golang文件变动检测的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















