


Navicat图形界面配置MySQL用户权限完整指南

在使用多用户数据库环境时,合理分配权限是保障数据安全的关键。本文介绍如何利用Navicat可视化工具轻松创建MySQL账户,并针对特定场景(如仅允许读取某数据库)进行细粒度权限控制,同时附带标准权限对照说明。
1. 创建MySQL用户
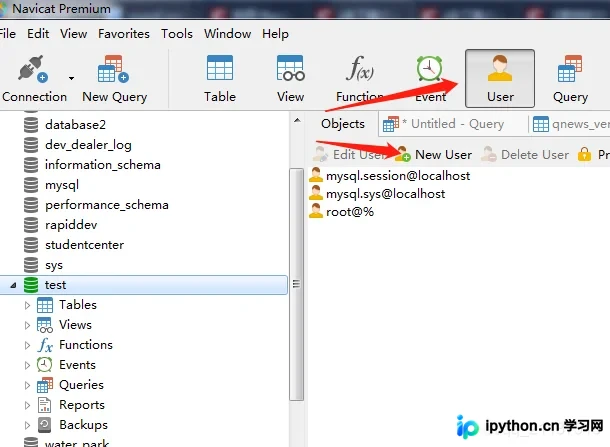
在Navicat主界面连接目标数据库后,可以通过“用户”节点新建账户。点击工具栏中的“新建用户”,在弹出的对话框中输入用户名及密码。在“主机”字段中,%表示该用户可从任意IP地址连接;若填写具体IP则限制来源。
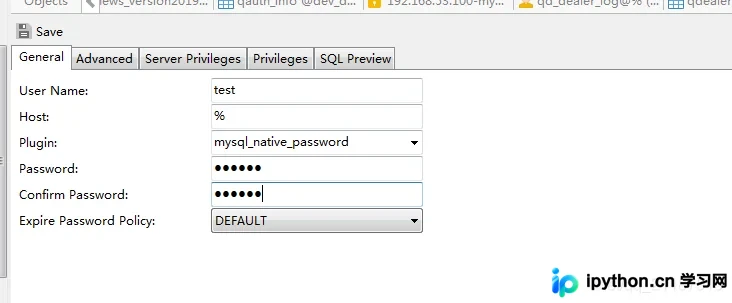
注意:完成基础信息填写后,需点击“授权”选项卡进入权限分配环节。
2. 分配用户权限的策略
权限分配遵循层级逻辑:在数据库服务器根节点(通常是 localhost 或具体实例名)添加权限对所有数据库生效;选中特定数据库子节点添加权限,则仅对该库有效。
第1步:全局权限设置示例
若需要赋予用户在所有数据库上的全部权限,可在最上层的服务器节点下直接勾选对应权限并保存。
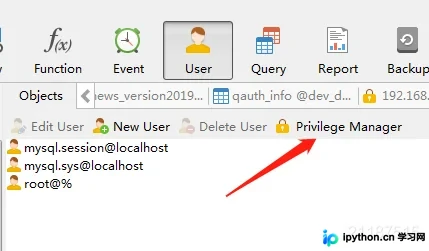
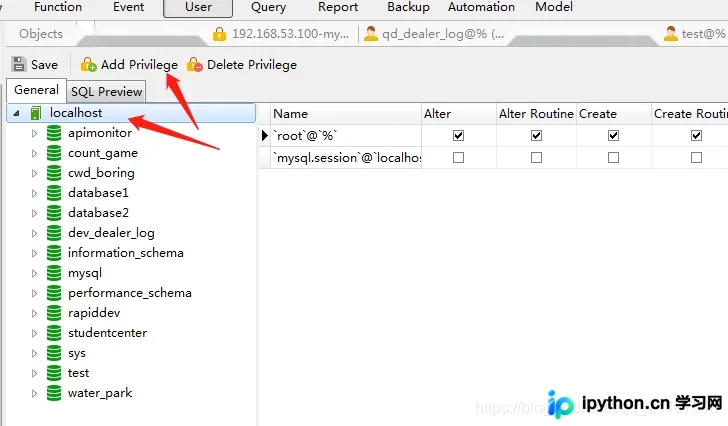
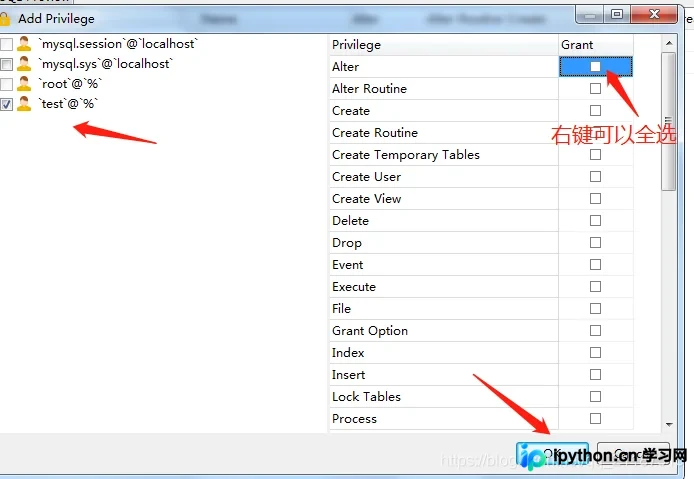
第2步:针对单个数据库的权限控制
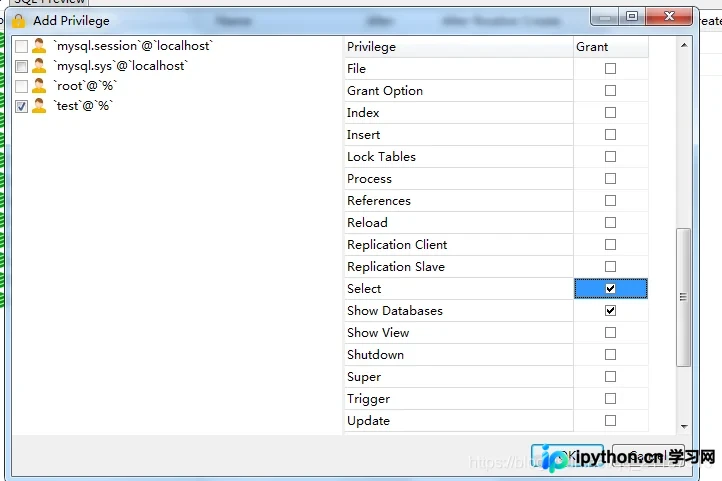
更常见的情况是限定用户的访问范围。例如,创建一个仅能操作 test 数据库的用户:
- 在左侧导航树中展开
test数据库。 - 右键点击“用户”或在该数据库属性页中添加授权。
- 选择特定的权限(如SELECT, INSERT, UPDATE, DELETE)。
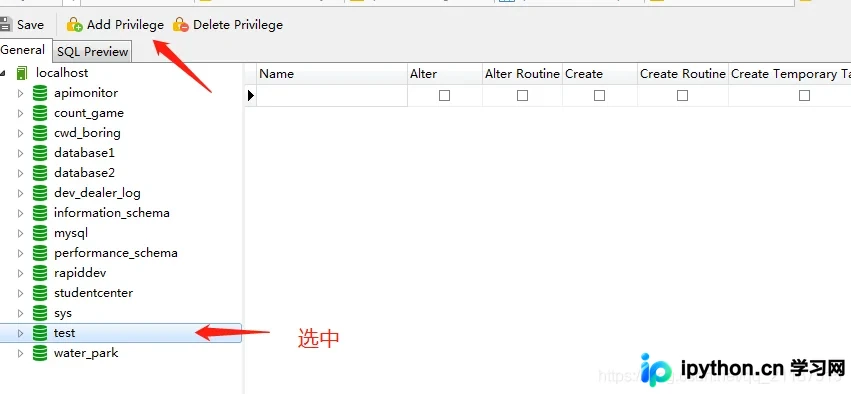
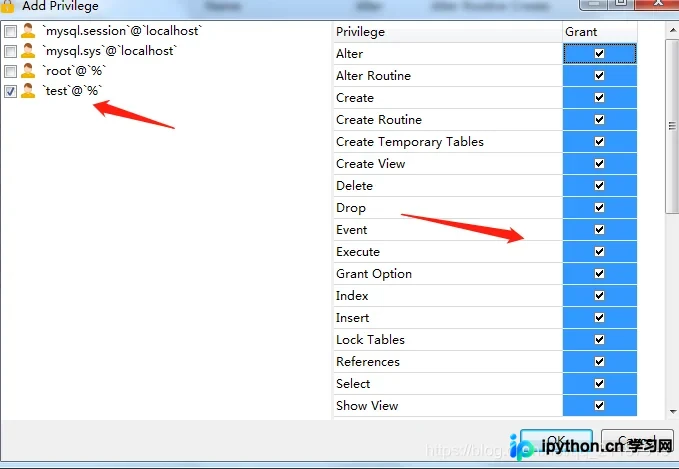
第3步:设置只读权限
对于开发人员或分析人员,通常仅需查询能力。在相应数据库下仅勾选 SELECT 权限即可实现只读访问,防止误删或篡改数据。
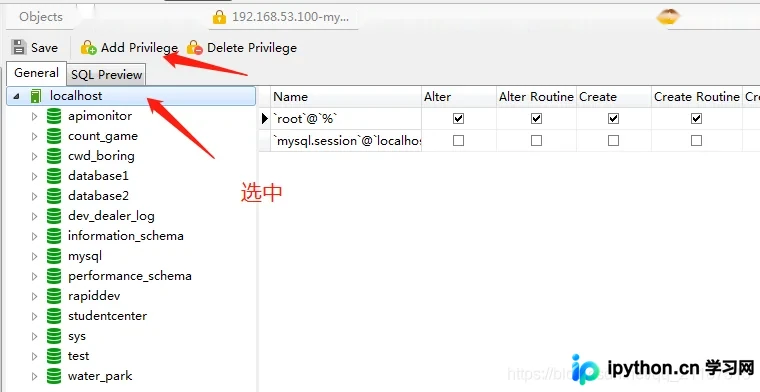
3. 核心权限命令对照表
Navicat的GUI操作底层仍依赖于SQL GRANT语句。以下是数据库中常用的权限级别及其功能说明,便于理解勾选操作的实际意义。
权限标识 |
适用对象 |
详细说明 |
CREATE |
数据库、表或索引 |
创建新的数据库、表或建立索引 |
DROP |
数据库或表 |
删除现有的数据库或表结构 |
GRANT OPTION |
数据库、表或存储过程 |
将获得的权限转授给其他用户 |
REFERENCES |
数据库或表 |
创建外键引用的权限 |
ALTER |
表 |
修改表结构,如增加字段、修改类型等 |
DELETE |
表 |
删除表中数据的权限 |
INDEX |
表 |
创建或删除索引的权限 |
INSERT |
表 |
向表中插入新数据的权限 |
SELECT |
表 |
查询数据的权限(只读) |
UPDATE |
表 |
修改表中已有数据的权限 |
FILE |
服务器主机文件 |
在服务器上进行读写文件的权限 |
SHOW DATABASES |
服务器管理 |
查看所有数据库列表的权限 |
CREATE USER |
服务器管理 |
创建和删除用户的最高权限之一 |
补充说明:SQL命令行方式
若习惯使用命令行,可参考以下标准语法进行操作:
- 分配单一数据库全部权限:
GRANT ALL PRIVILEGES ON database_name.* TO 'username'@'%' IDENTIFIED BY 'password'; - 查看已分配的权限:
SHOW GRANTS FOR 'username'@'%';
以上就是通过Navicat为MySQL用户分配权限的详细内容,更多关于MySQL数据库管理的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















