


解决SQL Server登录名密码短期强制过期问题

很多DBA或开发者在使用SQL Server时,可能会遇到特定账户登录后很快提示密码过期,甚至无法连接数据库的情况。这通常是因为该账户继承了Windows域或本地的高级安全策略,或被错误地设置了“用户下次登录时须更改密码”。以下是关闭该强制行为并优化相关策略的操作方法。
排查与临时解决方案:修改SQL Server登录属性
当某个SQL Server账户出现密码即将过期或失效时,最直接的原因往往是登录属性的设置问题。请按照以下步骤检查并修正:
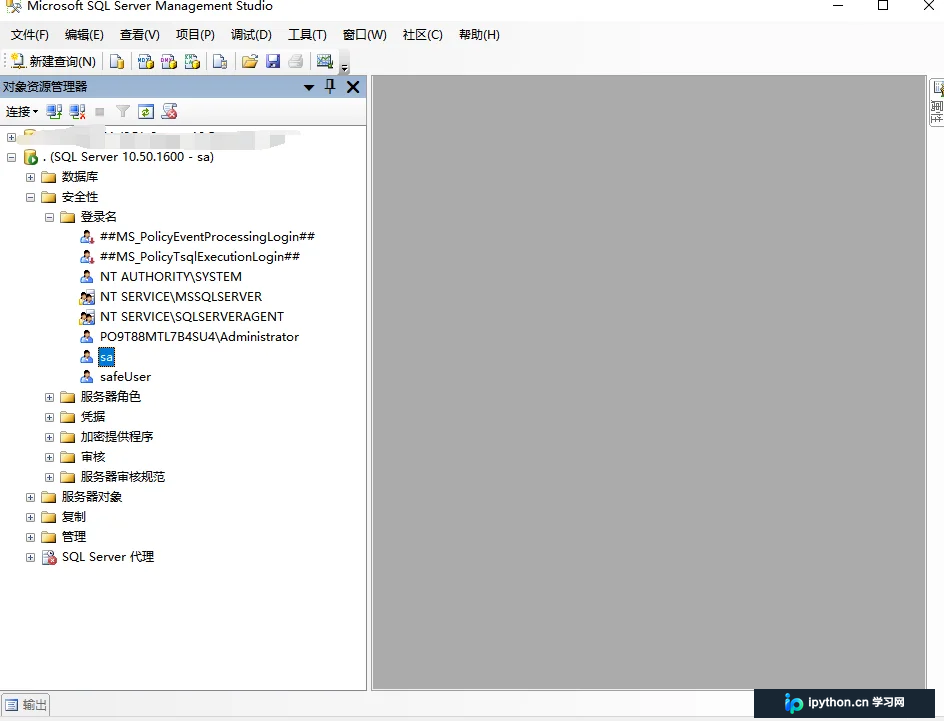
第1步:定位目标登录名
打开 SQL Server Management Studio (SSMS),在对象资源管理器中连接到数据库实例。展开 安全性 节点,找到并右键点击 登录名 列表,选择需要处理的账户,进入属性页面查看当前状态。此步骤旨在确认账户是否被标记为需要更改密码。
第2步:更改密码选项设置
在账户的属性窗口中,切换到 常规 选项卡。重点检查“密码”区域,特别是 “用户下次登录时须更改密码” 这一项。如果该复选框处于勾选状态,系统会强制用户在首次连接后修改密码,且若密码策略严格,可能导致频繁要求更新。
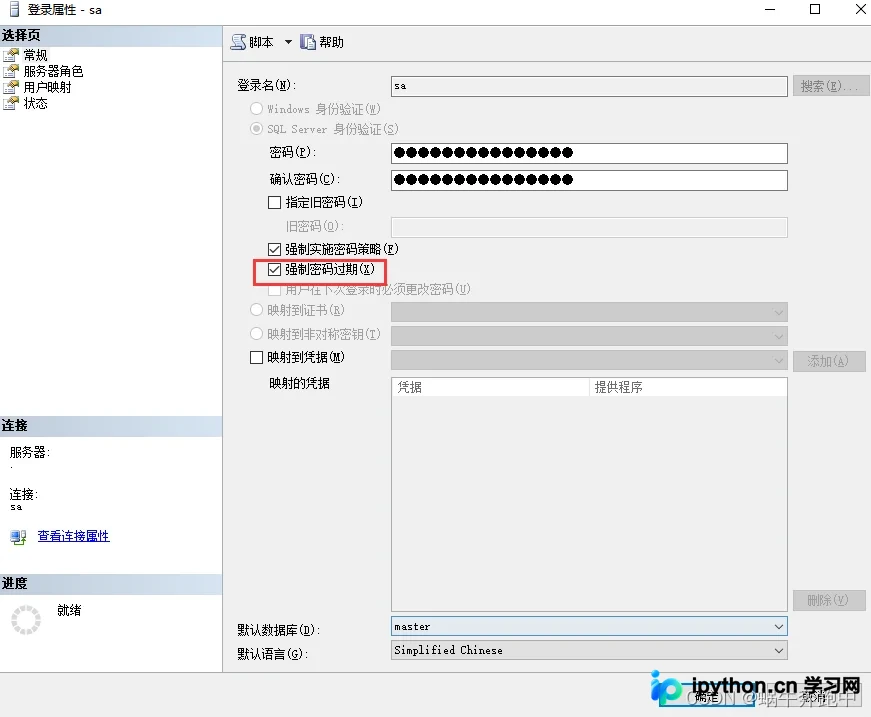
操作建议:若需立即解决问题,建议取消勾选此项,并为账户重新设置一个符合复杂度要求的强密码,然后应用更改。这将解除短期的强制过期限制。
根因分析与长期策略调整
除了上述账户级别的设置,SQL Server的密码过期策略往往受到所在Windows操作系统(尤其是Windows Server环境)本地安全策略的影响。如果希望从根源上解决密码频繁过期的困扰,需要调整Windows的密码策略。
第3步:通过gpedit.msc调整密码策略
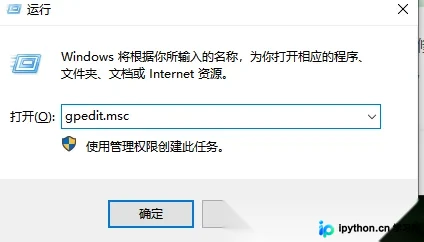
Windows的安全策略管理工具 gpedit.msc 用于管理本地账户和组的密码规则。要查看或修改允许的最大密码使用期限,请按以下顺序操作:
- 按下
Win + R组合键打开“运行”对话框。 - 输入
gpedit.msc并按回车,打开“本地组策略编辑器”。
第4步:修改密码最长使用期限参数
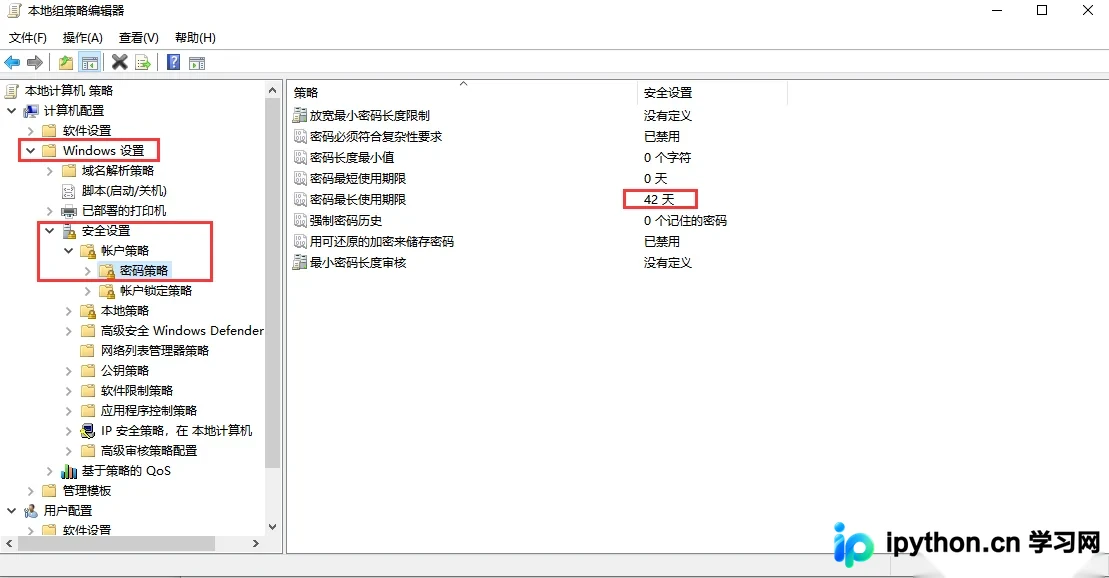
在组策略编辑器中,依次展开以下路径:
计算机配置→Windows设置→安全设置→账户策略→密码策略
在右侧列表中找到 “密码最长使用期限”(Maximum password age)。双击该项,您可以看到当前设置的数字(例如30天)。对于非域环境的独立服务器,如果不需要复杂的轮换机制,可以将其设置为0(表示永不过期)或者根据实际需求调整为较大的数值(如90或180天),以平衡安全性与管理便利性。
完成上述设置后,策略通常会立即生效或在下一次刷新间隔内生效。此时再尝试连接SQL Server,即可避免因Windows底层策略导致的短时期密码强制过期问题。
以上就是解决SQL Server数据库登录名密码短时间强制过期问题的详细内容,更多关于SQL Server数据库安全配置的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















