


详解Python Flask API接口开发与Cookie/Session状态管理

本文系统讲解Python Flask轻量级Web框架的核心API函数与常用对象使用方法。通过完整代码示例演示如何快速搭建路由、返回JSON数据及处理文件响应,并深入剖析原生Cookie与Session的状态管理机制及密钥配置,帮助开发者高效构建安全可靠的Web接口。
Flask基础架构与核心路由函数
Flask是一个基于Werkzeug和Jinja2的轻量级Python Web框架。其应用实例通过Flask()初始化创建,所有路由与视图逻辑均围绕该实例展开。
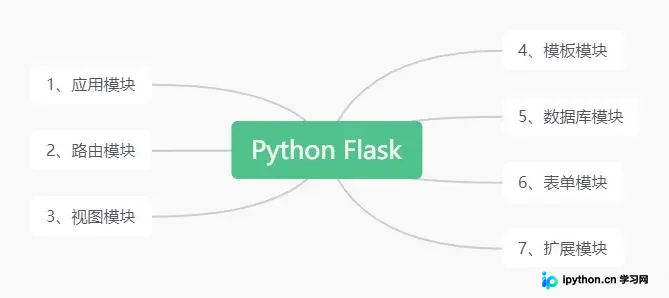
第1步:初始化应用实例
导入Flask类并传入当前模块名,创建app实例作为应用核心入口:
from flask import Flask
app = Flask(__name__)
第2步:定义路由与视图响应
使用@app.route()装饰器绑定URL规则,支持自动推断HTTP方法。配合jsonify()可将字典或列表序列化为标准JSON响应:
@app.route('/')
def hello():
    return 'Hello, World!'

@app.route('/api/users')
def get_users():
    users = [{'name': 'Alice', 'age': 25}, {'name': 'Bob', 'age': 30}]
    return jsonify(users)
第3步:模板渲染与动态URL生成
对于需要返回HTML的场景,使用render_template()加载模板文件,并通过参数注入数据。利用url_for()可根据视图函数名反向生成绝对URL,避免硬编码路径:
@app.route('/profile/<username>')
def profile(username):
    return f'Hello, {username}! Profile URL: {url_for("profile", username=username)}'
第4步:重定向与文件下发
使用redirect()实现页面跳转,调用send_file()可直接将服务器文件以附件形式推送给客户端:
@app.route('/download')
def download():
    return send_file('/var/www/static/report.pdf', as_attachment=True)
请求拦截器与安全钩子配置
Flask提供了在请求流水线前后执行的注册钩子,常用于鉴权校验、跨域头设置或日志记录。
第5步:前置拦截与权限校验
通过@app.before_request在每次请求处理前执行回调。若会话中缺失必要标识且未访问登录页,可拦截并重定向至认证路由:
from flask import request, redirect, url_for, session
@app.before_request
def auth_check():
    if 'user_id' not in session and request.endpoint not in ['login', 'static']:
        return redirect(url_for('login'))
第6步:后置响应头注入与错误中断
使用@app.after_request统一修改返回对象,例如强制添加防点击劫持的安全头。在业务校验失败时,调用abort(4xx)可标准化终止请求并返回对应HTTP状态码:
@app.after_request
def add_security_headers(response):
    response.headers['X-Frame-Options'] = 'SAMEORIGIN'
    return response

@app.route('/api/items/<int:item_id>')
def get_item(item_id):
    if not item_exists(item_id):
        abort(404)
    return jsonify({'id': item_id})
Cookies与Session状态管理机制
Web应用中需维持用户身份或临时数据。Flask原生内置了Cookie读写与Session会话管理模块,无需依赖第三方扩展即可满足多数基础场景。
第7步:启用Session加密密钥
为保障安全性,必须在初始化后配置强随机SECRET_KEY。该密钥用于对Session数据进行数字签名,防止客户端篡改。切勿在生产环境使用弱口令:
import os
app.config['SECRET_KEY'] = os.environ.get('SECRET_KEY', os.urandom(32))
第8步:Cookie读写操作
利用响应对象调用set_cookie()保存键值对,或通过request.cookies.get()读取浏览器携带的Cookie:
# 写入
@app.route('/set-cookie')
def set_cookie_demo():
    resp = make_response('Cookie已设置')
    resp.set_cookie('theme', 'dark', max_age=3600)
    return resp

# 读取
@app.route('/get-cookie')
def get_cookie_demo():
    theme = request.cookies.get('theme', 'light')
    return f'当前主题: {theme}'
第9步:Session会话存取
引入session对象可实现服务端状态的无感维护。存入的数据会在首次使用时自动签名并压缩为Cookie返回浏览器,后续请求由Flask自动解密还原:
@app.route('/login', methods=['POST'])
def login():
    username = request.form.get('username')
    password = request.form.get('password')
    if username == 'admin' and password == 'test':
        session['user_id'] = username
        session['role'] = 'admin'
        return redirect(url_for('dashboard'))
    return '认证失败', 403
总结而言,掌握Flask的路由分发、上下文对象解析以及原生的状态持久化机制,是快速交付稳定API服务的基石。合理搭配拦截钩子与安全策略,可有效提升接口的健壮性。以上就是Python Flask API接口开发与Cookie/Session状态管理的详细内容,更多关于Python Web框架进阶的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















