


C# 栈内存变化规则详解:生长、消亡与栈溢出风险

本文深入解析 C# 中栈内存(Stack)的生命周期与管理机制。文章首先明确栈的两大核心操作:方法调用触发“栈的生长”(生成新栈帧),以及返回语句触发“栈的消亡”(释放资源)。随后通过代码示例演示参数传递、局部变量分配过程,并剖析不安全代码中可能导致程序崩溃的常见场景。
栈的操作基础:生长与消亡
C# 运行库中的栈是一种受限的数据结构,遵循先进后出(LIFO)的原则。它的行为主要受控于程序的执行流(即方法的调用链),而非由开发者显式控制分配或释放。
第1步:理解栈的“生长”(Stack Growth)
当程序发生 方法调用 时,系统会在当前的线程栈上创建一个新的栈帧(Stack Frame),这一过程称为栈的生长。其具体包含以下两个关键步骤:
- 保存上下文:插入方法返回地址(Return Address)。当当前方法执行完毕后,程序知道应该跳回哪里继续执行。
- 分配空间:将实际参数按值拷贝(若使用
ref或out修饰符则为引用)并插入到栈中,随后为该方法内的局部变量分配存储空间。
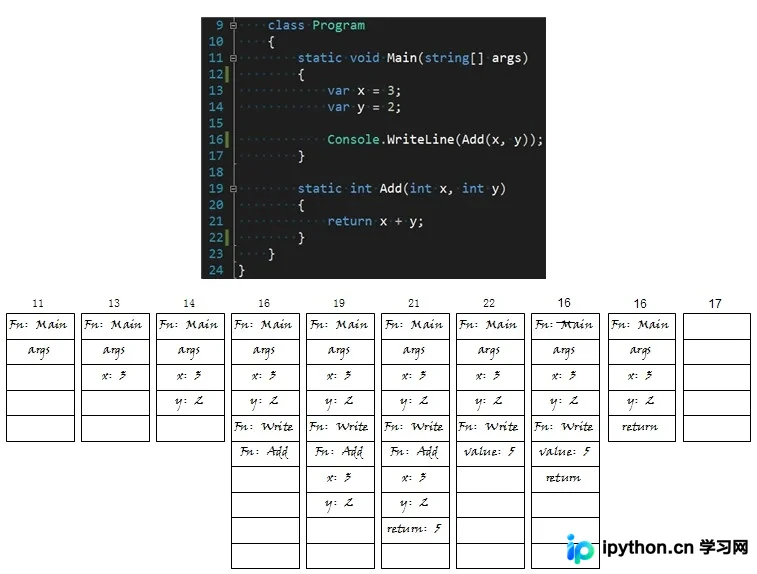
第2步:理解栈的“消亡”(Stack Collapse)
当方法执行完毕遇到 return 语句时,栈会开始消亡。这一过程是逆向的,系统会将返回值设置到指定的位置,然后一直向上“弹出”栈帧,直到清理掉该方法的返回地址及相关数据。注意:这里的消亡是指当前栈帧的资源回收,并不会导致整个程序的内存被清空。
C# 实战演示:栈的变化过程
下面通过一段带有指针操作的 C# 代码,观察局部变量与对象在栈与堆上的具体表现。该代码使用了 unsafe 关键字以获取底层内存控制的直观效果。
using System;
using System.Collections.Generic;
using System.Linq;
using System.Text;
using System.Threading.Tasks;

namespace StackAndHeapStudy
{
    unsafe class Program
    {
        static void Main(string[] args)
        {
            // 1. 引用类型实例通常存储在托管堆(Managed Heap)上,
            // 而指向它的引用(test)存储在栈上。
            var test = new TestClass();

            // 2. 调用 SetX 方法,触发栈的生长
            SetX(test);

            // 3. 输出结果
            Console.WriteLine(*test.X);
            Console.WriteLine(*test.X);
        }

        private static void SetX(TestClass test)
        {
            // 4. 在 SetX 的栈帧中,局部变量 X (int) 存储在栈上
            var X = 10;

            // 5. 将栈内存的地址赋给对象的字段
            // 注意:这里存储的是局部变量 X 在栈上的地址
            test.X = &X;
        }
    }

    // 声明一个类用于测试
    unsafe class TestClass
    {
        public int* X;
    }
}
关键概念辨析:栈与堆的边界
在分析此类代码时,必须严格区分数据的物理存储位置:
- 值类型局部变量:如
SetX方法内部的var X = 10;,直接分配在SetX的栈帧内。 - 引用类型:如
new TestClass(),其实际的堆内存分配在托管堆上,但Main函数中的test变量本身只是一个指向该堆内存的引用(句柄),这个引用存在Main的栈帧中。
潜在风险与调试建议
上述代码展示了一个经典的 栈溢出(Stack Overflow) 隐患。如果在 SetX 方法结束时,程序试图通过已失效的栈地址(test.X)去访问数据,往往会引发不可预知的错误,甚至导致应用程序崩溃(Segfault),这被称为“悬空指针”问题。
在实际开发中,应当避免在跨作用域的地方保留对栈内存(特别是临时的局部变量)的直接指针引用。现代 C# 编程更倾向于使用安全的封装逻辑和垃圾回收机制来管理生命周期,只有在极端追求性能的底层架构中才需谨慎使用不安全代码。
以上就是关于 C# 栈内存生长与消亡规则的详细内容,更多关于 .NET 内存管理与优化的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















