


C++四种类型转换:static_cast、dynamic_cast、const_cast与reinterpret_cast详解

在C++开发中,正确的类型转换是保障程序安全与内存稳定的关键。本文系统梳理了C++的四种显式类型转换符:static_cast、dynamic_cast、const_cast和reinterpret_cast。通过分析它们在基本数据类型、类指针引用、常量修饰及底层地址转换中的应用场景,重点揭示了多态继承中动态转换的安全检查机制,帮助开发者避免隐晦的类型错误。
C++类型转换基础
C++的类型转换分为隐式转换和显式转换两大类。隐式转换由编译器自动完成,例如 int 与 float 运算时 int 会自动提升为 float,这类转换通常安全且不可控。而显式转换需要程序员使用特定的转换运算符强制指定,具有更高的可控性,但同时也要求开发者承担类型安全的责任。标准C++提供了四个专门的类型转换符,分别适用于不同的场景。
static_cast:静态编译期转换
第1步:理解static_cast的基本用法
static_cast<type-id>(expression) 用于非多态类型之间的转换。它主要依赖编译期的类型信息,不进行运行时的安全检查。其常见应用场景包括:
- 基本数据类型互转:如将
int转为char或enum。这种转换可能丢失精度,需程序员自行保证合理性。 - 类层次间的指针/引用转换:
- 上行转换(子类指针转父类):安全,无需强制转换亦可自动发生。
- 下行转换(父类指针转子类):不安全,若实际对象并非目标子类,访问会导致未定义行为。
- void*指针转换:将
void*转为具体类型指针,极不安全,需谨慎使用。
注意:static_cast 无法去除表达式中的 const、volatile 或 __unaligned 属性。
第2步:掌握上行与下行的安全边界
在进行类继承体系的转换时,上行转换(Base派生Class转Base)通常是安全的,因为子类包含父类的所有成员。例如:
#include <iostream>
class Base { public: virtual ~Base() {} };
class Derived : public Base {};

Derived* pD = new Derived;
Base* pB = static_cast<Base*>(pD); // 安全的上行转换
反之,若通过父类指针指向子类对象后试图强行转回子类(下行转换),必须确保该父类指针确实指向一个完整的子类实例,否则后果严重。
dynamic_cast:动态运行时转换
第3步:利用RTTI进行安全下行转换
dynamic_cast<type-id>(expression) 是唯一支持运行时类型识别(RTTI)的转换符。它要求目标类型必须是类的指针或引用,且基类必须包含至少一个虚函数。其核心优势在于下行转换时的类型检查。
当执行从基类到派生类的转换时:
- 若对象确实是目标类型,转换成功并返回有效指针。
- 若类型不匹配,指针转换返回
NULL,引用转换抛出std::bad_cast异常。
class Base { public: virtual void foo() {} };
class Derived : public Base {};

Base* pB = new Base;
// 尝试向下转型,因pB指向Base而非Derived,结果安全失败
Derived* pD = dynamic_cast<Derived*>(pB);
if (pD == nullptr) {
    std::cout << "转换失败,非Derived类型" << std::endl;
}
第4步:处理多重继承与菱形继承陷阱
在复杂的继承结构中,dynamic_cast 的行为需要格外小心。当存在多个继承路径指向同一基类(如菱形继承)时,直接转换为顶层基类指针可能会产生歧义或结果为 NULL。
考虑如下继承关系:
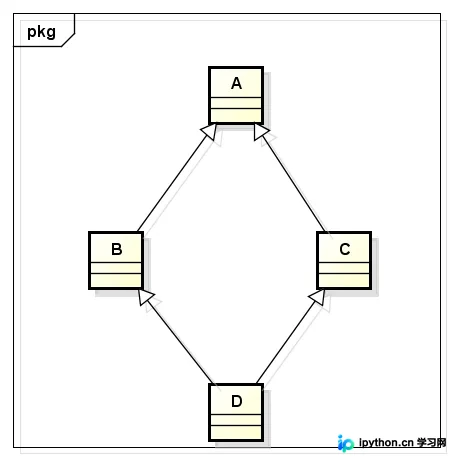
假设 D 同时继承 B 和 C,而 B 和 C 均继承自 A。如果直接将 D 指针转为 A 指针:A* pA = dynamic_cast<A*>(pD),编译器因无法确定通过哪条路径(B→A 还是 C→A)进行转换,且涉及虚基类的偏移量计算复杂度过高,可能导致转换失败或得到 NULL。正确的做法是先下行转换到具体的中间基类,再上行转换至顶层基类,或者直接使用显式的上行转换以消除歧义。
第5步:复杂多层级指针导航
在深层嵌套的多重继承中(如 E 继承 B 和 C,B/C 继承 A),若持有 A 类型的指针并希望获取 B 类型的指针,不能直接转换。必须先通过 dynamic_cast 将 A 还原为最派生类(如 E),再从 E 安全地导航至 B。
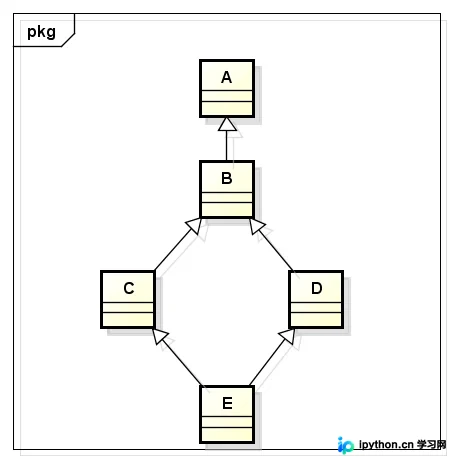
此步骤强调了在 COM 接口实现或多继承架构中,正确使用 dynamic_cast 避免指针悬挂或空指针解引用的重要性。
const_cast:常量性移除
第6步:修改只读对象的内部状态
const_cast<type-id>(expression) 唯一的作用是添加或移除 const、volatile 或 __unaligned 属性。它常用于与非标准库函数或旧版 C 代码交互的场景。
关键点:
- 转换后生成的指针/引用指向原对象,但不再受常量保护。
- 若原对象本身是在声明时即为
const的,修改其值将导致未定义行为。 - 仅对指针和引用有效,不能直接作用于非指针/引用的变量。
const int value = 100;
int* ptr = const_cast<int*>(&value);
*ptr = 200; // 未定义行为,因为value是常量

struct Point { int x; };
const Point pt{1, 2};
Point* nonConstPt = const_cast<Point*>(&pt);
nonConstPt->x = 10; // 同样未定义行为
reinterpret_cast:底层位模式重解释
第7步:执行高风险的地址操作
reinterpret_cast<type-id>(expression) 允许将一种指针类型无条件转换为另一种指针类型,或将指针与整数类型互相转换。它是四种转换中最危险的一种,几乎移除了所有类型安全限制。
典型用途:
- 哈希或存储ID:将指针转换为足够大的整数类型进行存储或传输,后续再转回指针。这在某些插件架构或跨进程通信(IPC)共享内存场景中偶见,但平台依赖性极强。
- 硬件寄存器映射:将特定内存地址(整数)强转为结构体指针以访问硬件寄存器。
- 函数指针转换:在不同签名的函数指针间强制转换(需极度谨慎,通常违反严格别名规则)。
void* buffer = malloc(100);
// 将void指针转换为整型进行某种标记操作
uintptr_t addr = reinterpret_cast<uintptr_t>(buffer);
addr |= 0x1; // 低位留作标识位
// 恢复指针
void* original = reinterpret_cast<void*>(addr & ~0x1);
总结
C++的类型转换体系设计了明确的安全边界。static_cast 适合非多态的常规转换,效率高但需人工保证安全;dynamic_cast 依靠 RTTI 提供多态下的下行转换保障,是处理复杂继承关系的利器;const_cast 专门处理常量兼容性遗留问题;而 reinterpret_cast 则是留给底层黑客操作的特权通道,日常开发应尽量避免使用。理解这些转换符的本质,能有效减少段错误和内存泄漏风险。
以上就是C++四种类型转换(static_cast、dynamic_cast、const_cast、reinterpret_cast)的详细内容,更多关于C++类型转换的技巧请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















