


使用aspnet_regiis.exe加密C#配置文件敏感信息

在C#开发的Web或桌面应用中,web.config或app.config文件常存储包含用户名、密码等敏感信息。为了防止配置信息泄露,可以使用.NET提供的aspnet_regiis.exe工具对特定节点(如<connectionStrings>和<appSettings>)进行加密。本文将详细说明可用的加密方式及具体操作步骤。
一、加密使用的Provider选择
在进行配置加密前,需确定使用哪种提供者(Provider)。.NET主要提供两种机制:
- System.Configuration.DPAPIProtectedConfigurationProvider:基于Windows DPAPI(数据保护API),密钥存储在Windows本地安全机构(LSA)中。需要注意的是,使用此方式时,运行应用程序的账号必须与加密时所使用的账号一致,否则无法解密。
- System.Configuration.RSAProtectedConfigurationProvider:使用非对称RSA算法加密。公钥存放在配置文件中,私钥仅存在于加密该配置的计算机上。这是默认的Provider,通常适用于大多数部署场景。
二、加密配置文件的命令操作
进入命令行窗口后,可以使用aspnet_regiis.exe工具执行加密命令。基础语法为:
代码 aspnet_regiis -pef section web-app-physical-dir
其中-pef表示加密配置文件段,section是指定的配置节名称,web-app-physical-dir是包含配置文件的物理目录路径。
第1步:加密指定配置节
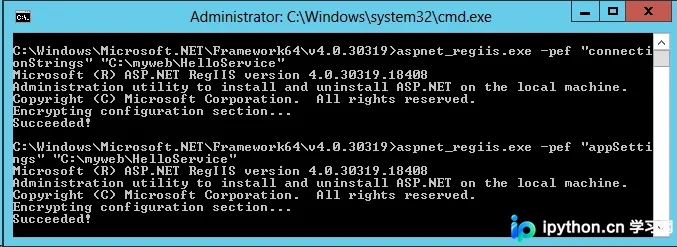
默认情况下,加密将使用RSAProtectedConfigurationProvider。例如,对位于C:\myweb\HelloService目录下的web.config文件中的连接字符串和应用设置进行加密:
aspnet_regiis.exe -pef "connectionStrings" "C:\myweb\HelloService"
aspnet_regiis.exe -pef "appSettings" "C:\myweb\HelloService"
执行成功后,配置文件中的明文将被替换为加密后的XML结构,程序读取配置时无需修改任何代码。
第2步:使用自定义Provider加密(可选)
若需使用DPAPIProtectedConfigurationProvider(在代码中标识为DataProtectionConfigurationProvider),可通过添加-prov参数来指定:
aspnet_regiis.exe -pef "connectionStrings" "C:\myweb\HelloService" -prov "DataProtectionConfigurationProvider"
aspnet_regiis.exe -pef "appSettings" "C:\myweb\HelloService" -prov "DataProtectionConfigurationProvider"
注意:无论使用哪种方式,解密必须在加密同一台计算机上进行,且不能跨机器直接还原。
三、解密的命令操作
当需要查看或修改已加密的配置信息时,必须先将其解密。解密不需要-prov参数,系统会自动识别对应的Provider。
第1步:恢复明文配置
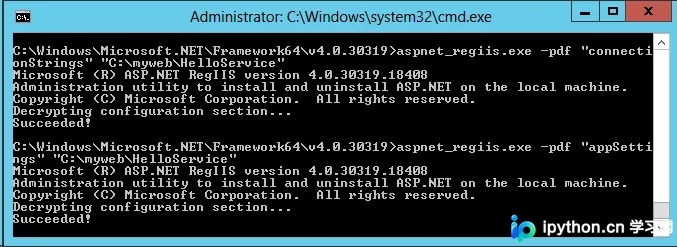
使用-pdf参数即可对指定的配置节进行解密:
aspnet_regiis.exe -pdf "connectionStrings" "C:\myweb\HelloService"
aspnet_regiis.exe -pdf "appSettings" "C:\myweb\HelloService"
解密完成后,配置文件将恢复到原始的明文格式,方便后续编辑。
四、常见问题与注意事项
1. app.config的处理:上述工具主要针对web.config设计。若要加密WinForms或控制台程序的app.config,可先将其重命名为web.config,执行加密命令后再改回原名即可。
2. 环境要求:请确保命令行环境中存在aspnet_regiis.exe,通常位于Windows .NET Framework安装目录下。
3. 无需修改代码:加密和解密过程完全作用于配置文件本身,C#源代码中的ConfigurationManager类调用不受影响,程序运行时仍正常读取配置。
总结
通过使用aspnet_regiis.exe工具,可以高效地为C#配置文件中的敏感数据层加上保护锁。根据实际部署环境的权限需求,合理选择RSA或DPAPI加密方式,能有效防止配置信息在服务器端被非法窃取。以上就是使用aspnet_regiis.exe为C#配置文件加密的详细内容,更多关于C#开发安全的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















