


Docker PHP开发环境权限问题解决方案:使用usermod匹配UID

在基于Docker构建PHP开发或测试环境时,经常会遇到因容器内Web服务器用户(如www-data)与宿主机挂载目录的实际所有者UID不一致,导致应用(如ThinkPHP)生成的缓存或日志文件权限错误、网站报错的情况。本文介绍如何通过自定义Dockerfile中的usermod命令,调整容器内用户属性,使其与宿主机环境完美契合。
结果或目标
确保Docker容器内的PHP-FPM进程能够正常读写宿主机挂载的代码目录及Runtime缓存目录,无需手动赋予777权限,保持安全的权限设置。
准备条件
- 本地已安装Docker及Docker Compose。
- 理解基本的Linux用户组与UID概念。
- 掌握编写Dockerfile的基础知识。
问题背景
在使用Docker Compose编排PHP+Nginx环境时,通常会将宿主机代码目录映射到容器的/www/html。PHP官方镜像默认以www-data用户运行服务。如果在宿主机上创建文件的用户UID不是33(www-data的标准UID),而在macOS或某些Linux发行版上宿主机的普通用户UID通常是1000,这会导致以下矛盾:
- 宿主机视角:生成的文件属主是宿主机当前用户(如UID 1000)。
- 容器视角:PHP-FPM以www-data运行,发现没有权限写入这些文件。
- 表现:访问网页时出现"Permission denied"或框架运行时缓存写入失败的错误。
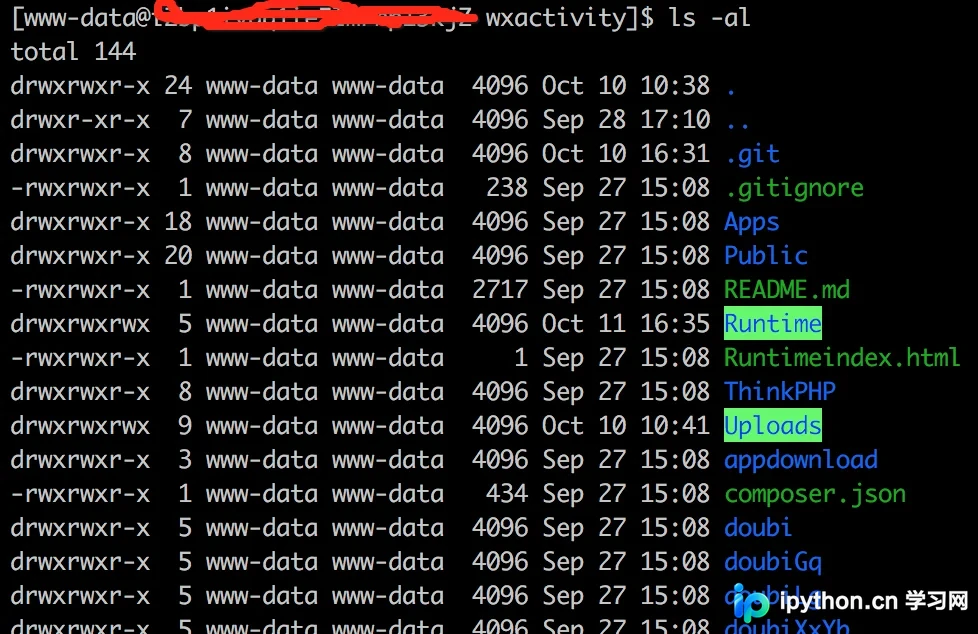
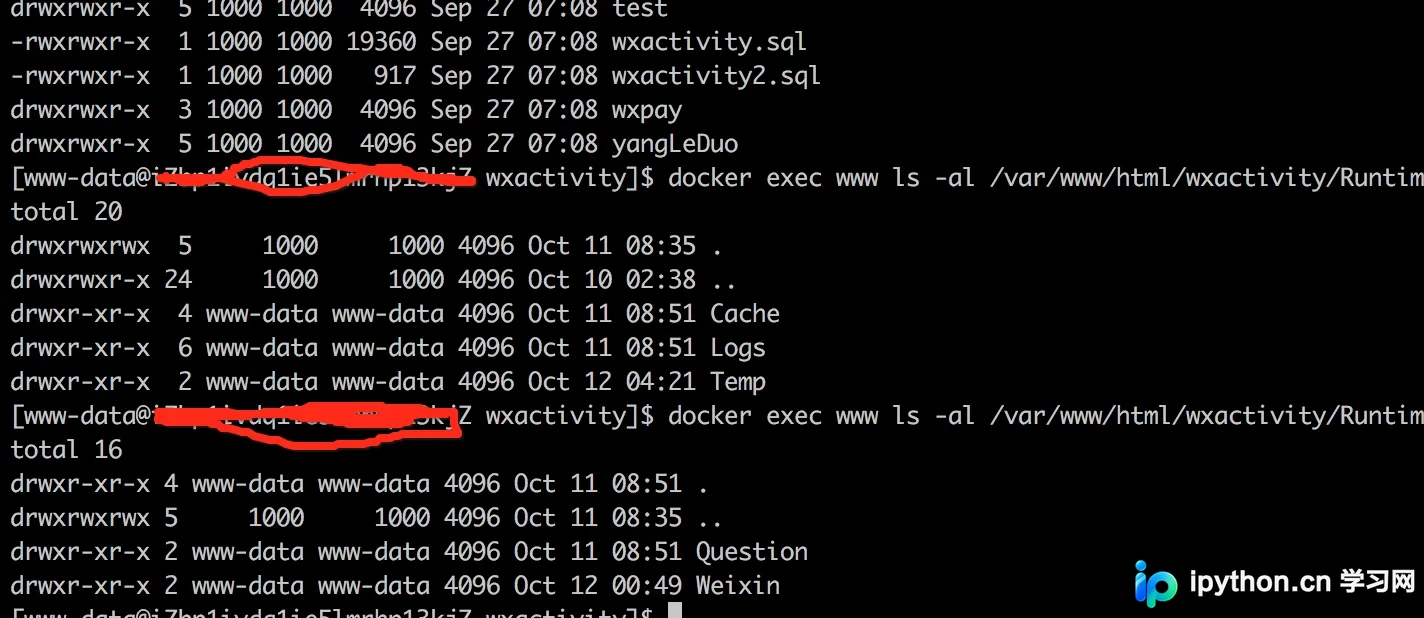
当我们在宿主机创建了对应的www-data用户后,看似解决了归属问题,但进入容器内部检查,会发现映射进来的目录实际权限由宿主机当前的活跃用户(如UID 1000)控制,而非容器内的www-data。这就是导致后续文件写入失败的根本原因。
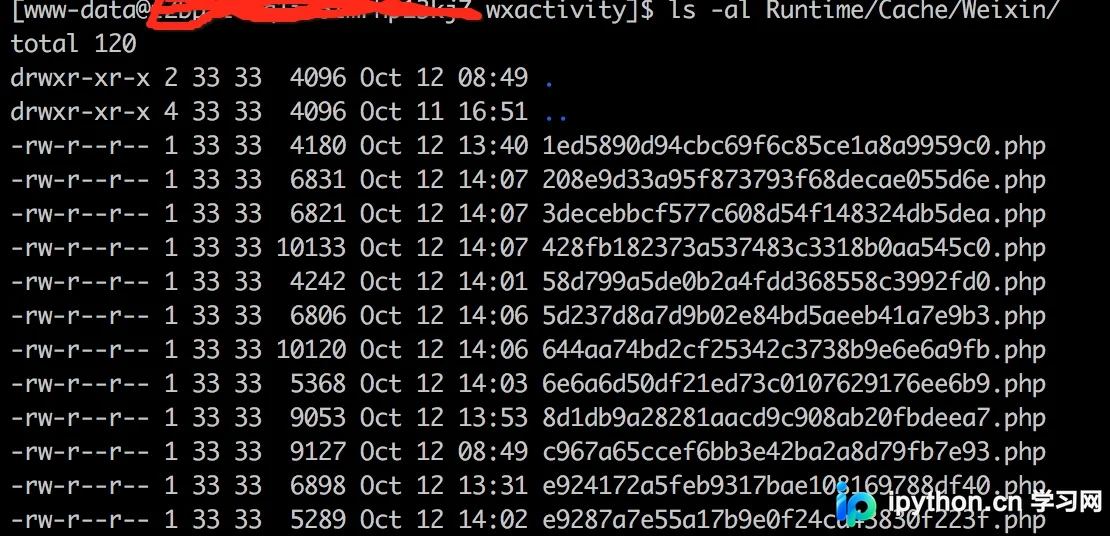
进一步观察Docker内部的权限状态:容器内的PHP进程尝试生成缓存文件时,由于权限不匹配,写入操作会被拒绝,或者生成的文件拥有错误的属主,导致后续读取出现问题。
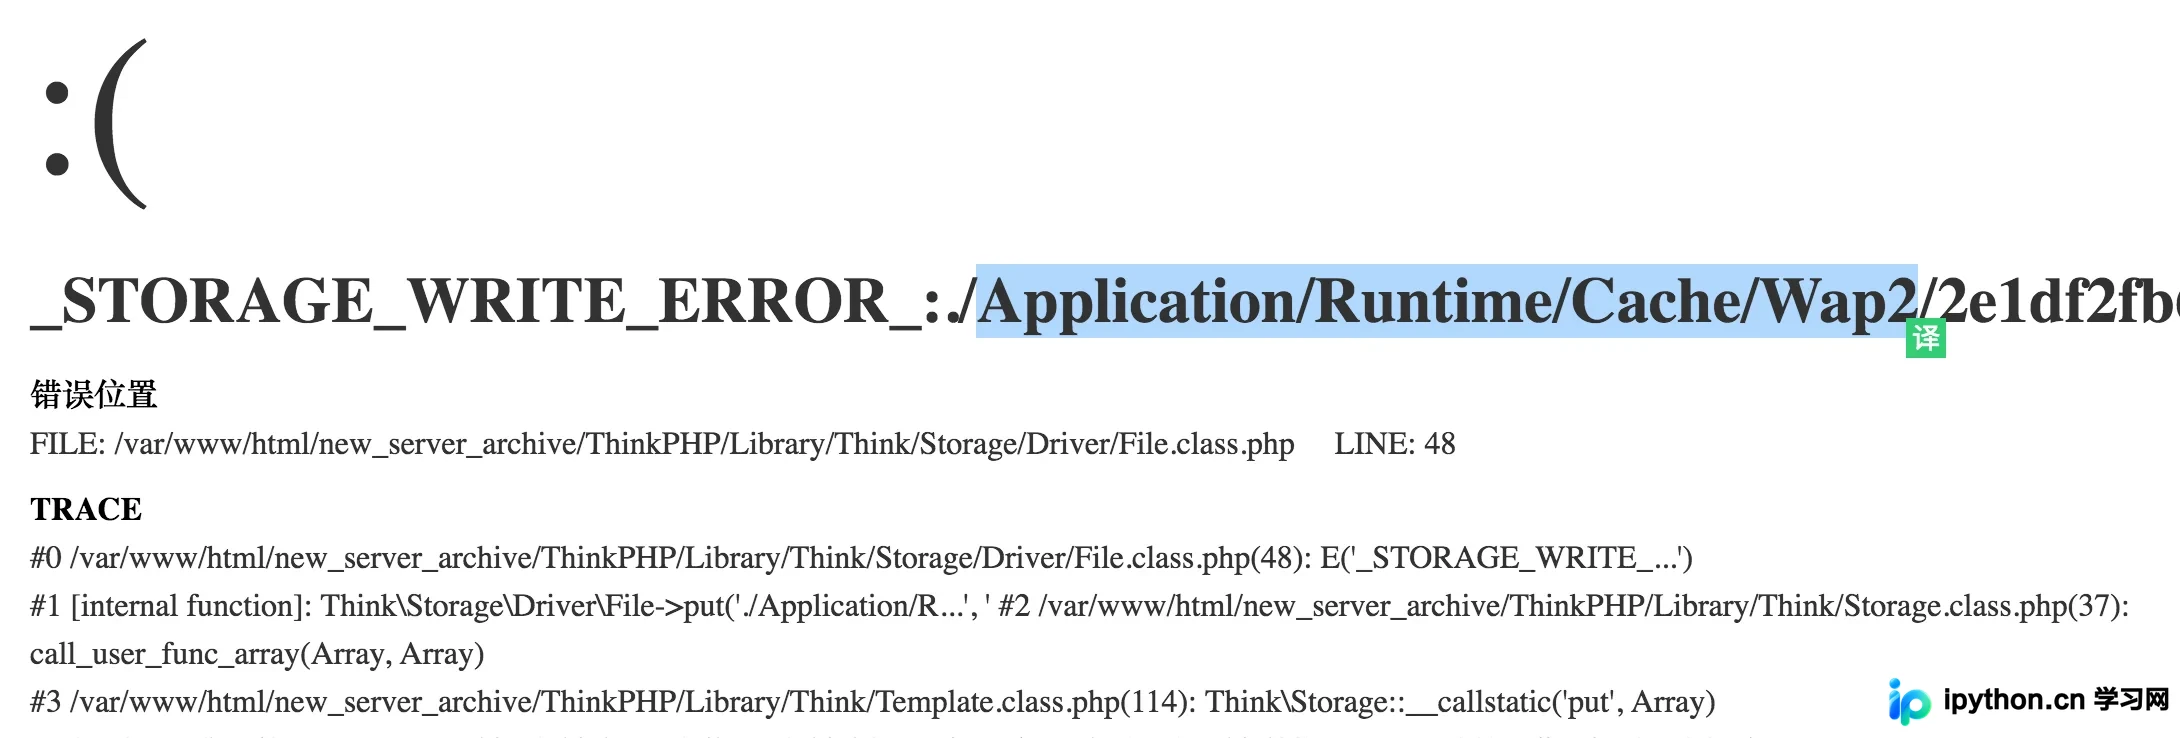
最终前端表现即为浏览器弹出权限不足的错误提示,无法加载动态内容或保存临时数据。
真实操作顺序
第1步:分析依赖镜像并获取基础镜像
目的:基于官方PHP镜像进行扩展,而不是直接使用可能版本过旧的私有镜像。
入口:创建一个名为 Dockerfile 的文件。
动作:引入PHP官方镜像作为基础。例如,如果你需要PHP 5.6环境:
FROM php:5.6-fpm第2步:修改容器内用户UID以匹配宿主机
目的:让容器内的www-data用户获得与宿主机当前登录用户一致的UID,从而天然具备读写挂载目录的权限。
参数:-u <uid> 指定新的用户ID。
动作:在Dockerfile中添加命令,将www-data用户的UID修改为1000(这是多数非Root用户在macOS和现代Linux中的默认UID)。
RUN usermod -u 1000 www-data注意:对于macOS用户,还需要确保该用户属于staff组,以便兼容系统行为:
RUN usermod -u 1000 www-data && usermod -G staff www-data第3步:重构docker-compose.yml配置文件
目的:停止使用硬编码的旧有镜像地址,转而使用本地构建的新镜像。
动作:更新docker-compose.yml,指向你刚才构建的镜像名。以下是优化后的配置示例:
# development.yml
version: '2'
services:
  php-fpm:
    # 替换为你本地的新镜像名
    image: my-php-dev-image
    restart: always
    volumes:
      - ./www:/var/www/html
      - ./data:/usr/local/var/log
    extra_hosts:
      - "cache.redis.com:192.168.9.111"
      - "192.168.9.111:192.168.9.111"
  web:
    image: index.alauda.cn/library/nginx
    restart: always
    links:
      - php-fpm
    volumes:
      - ./config:/etc/nginx/conf.d
      - ./data:/var/log/nginx
    volumes_from:
      - php-fpm
    ports:
      - 80:80
    expose:
      - 80
第4步:重新构建并启动环境
目的:使更改生效。
动作:执行标准的Docker Compose重建流程:
- 删除旧容器:
docker-compose down - 构建新镜像:
docker-compose build php-fpm - 启动服务:
docker-compose up -d
完成判断
重启服务后,再次访问项目根目录,观察Runtime目录下的缓存文件。如果属主不再是奇怪的数字,且网站可以正常生成缓存、日志无报错,则说明权限对齐成功。此时你可以移除之前暴力的chmod 777操作,享受更安全的开发体验。
原文有依据的排错
- 权限不一致排查:在宿主机运行
ls -l ./runtime/cache查看文件属主UID;进入容器运行id www-data查看容器内用户UID。两者数值应当一致。 - Mac特有坑:仅修改UID可能导致macOS下权限管理异常,务必补充
usermod -G staff步骤。
简要总结
通过自定义Dockerfile中的usermod指令,实现容器用户与宿主机环境的UID统一,是从根本上解决Docker PHP环境写入权限问题的最佳实践。这种方法比简单粗暴地开放所有权限更具安全性和可持续性。
以上就是详解Docker创建php开发环境遇到的权限问题解决方案的详细内容,更多关于Docker环境配置与权限管理的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















