


Web后端开发对Python版本有什么要求

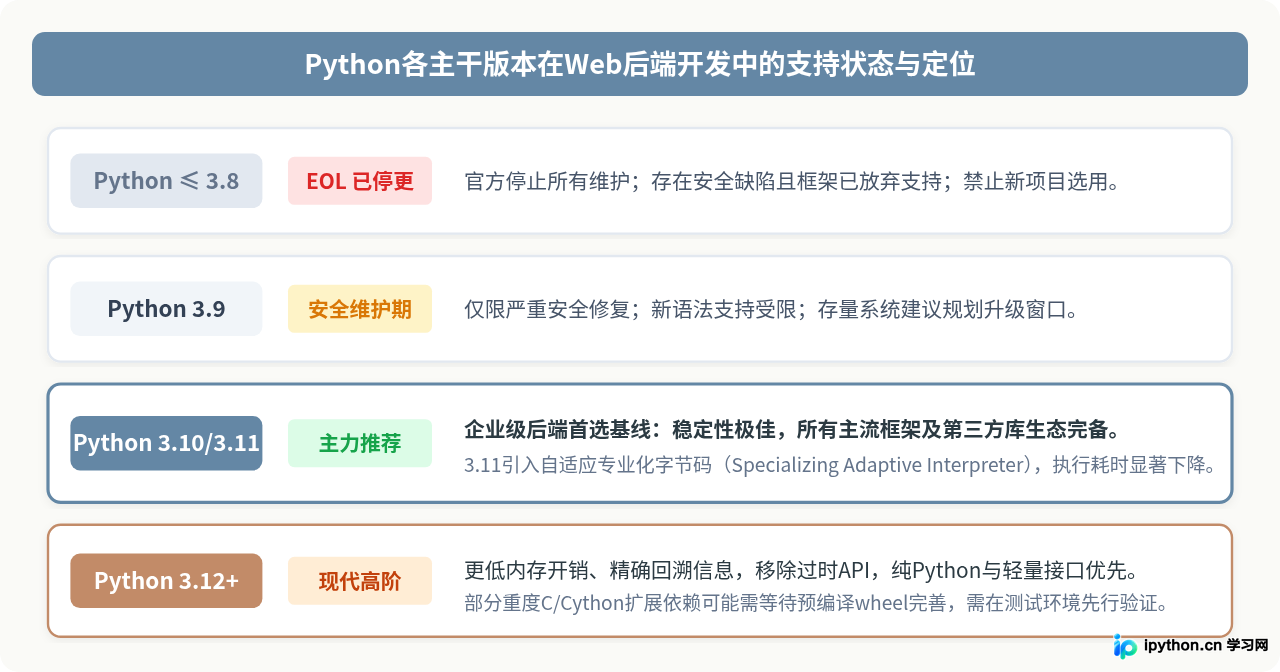
在当前的Web后端工程实践中,Python版本的要求主要由官方生命周期支持(EOL)、核心Web框架(如Django、FastAPI、Flask)的基线要求、底层C扩展生态库的编译兼容性以及生产运行时的性能收益共同决定。目前企业级生产环境推荐的主力版本为Python 3.10与Python 3.11,新立项或侧重纯异步高并发的项目可直接采用Python 3.12;而已全面终止维护的Python 2.x及Python 3.8及以下版本,由于存在未修复的安全漏洞隐患且主流框架已停止适配,严格禁止在现代Web后端项目中使用。
一、官方生命周期与企业安全维护基线
Python官方指导委员会(Python Steering Council)实行严格的年度发布与维护周期机制:每个小版本通常维护5年,前1.5至2年为活跃支持阶段(提供Bug修复与安全补丁),后3至3.5年转入仅安全修复阶段(Security-only),期满后正式宣布生命周期结束(EOL,End of Life)。在Web后端开发中,这一时间表直接构成了生产系统的合规底线。
Web服务端直接对外暴露网络端口,承载API路由、身份认证和数据库交互等敏感流程。一旦底层解释器停止接收安全更新,OpenSSL漏洞、哈希冲突拒绝服务(DoS)或内存安全隐患将无法通过常规补丁修复。因此,企业运维和合规审计通常要求后端服务必须运行在尚未EOL的Python版本之上。
二、主流Web框架对Python版本的兼容矩阵
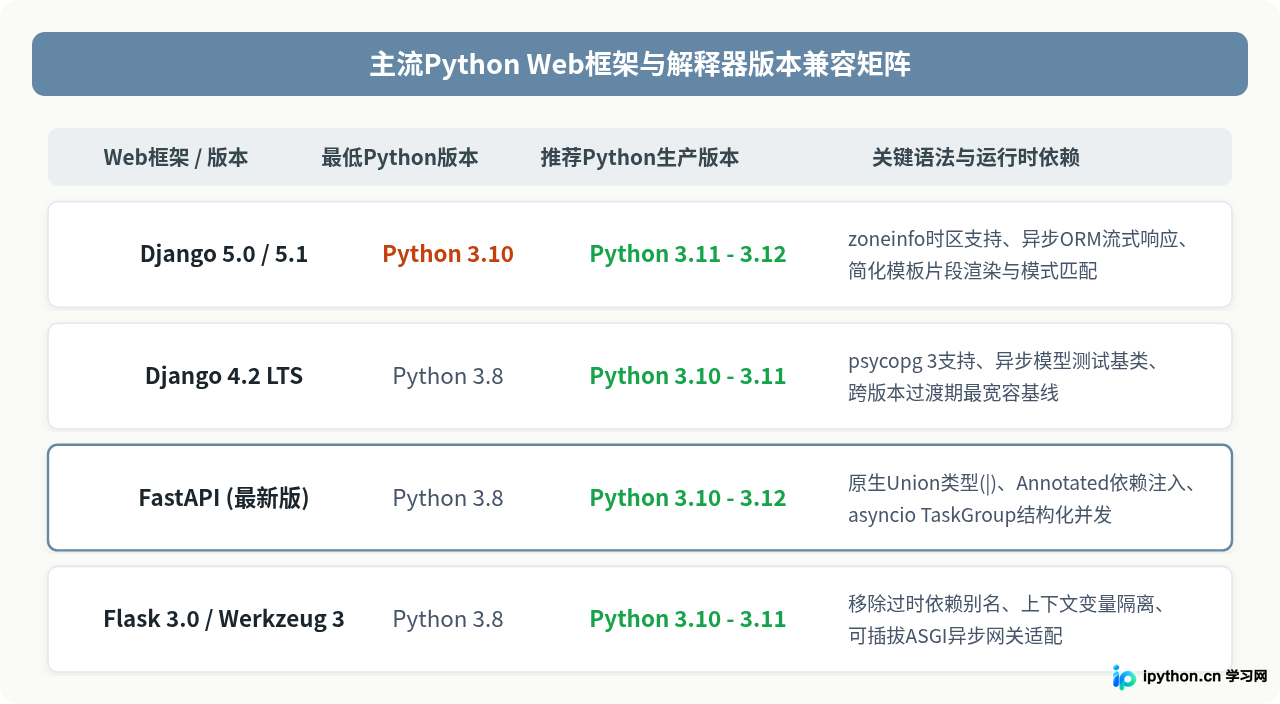
Web后端框架直接制约了可选Python版本的下限与上限。现代Python Web框架对语言层特性的依赖越来越深,包括类型提示(Type Hints)、结构化模式匹配(Pattern Matching)、原生异步任务组(TaskGroup)以及原生联合类型语法等。
1. Django框架对版本的刚性要求
Django坚持长期支持(LTS)策略。每个LTS版本提供长达3年的安全更新。例如Django 4.2 LTS最低要求Python 3.8,支持至Python 3.12;而Django 5.0与5.1则将最低Python版本要求提高到Python 3.10,不再兼容Python 3.9及以下版本。Django 5.x在表单验证、异步ORM查询和中间件中深度整合了现代语法,如果后端环境低于Python 3.10,将直接无法安装或启动新版Django。
2. FastAPI与Starlette异步生态
FastAPI与底层Pydantic、Starlette深度绑定。Pydantic v2全面重构为Rust核心后,对Python类型的解析能力显著增强。在Python 3.10及更高版本中,开发者可以直接使用原生联合类型语法(如 str | None),而无需从 typing 模块导入 Union 或 Optional。此外,Python 3.11中对 asyncio 异常组(ExceptionGroup)和任务组(TaskGroup)的原生支持,使FastAPI在处理多并发协程时具备更优雅的错误传播机制。
3. Flask与Werkzeug生态
轻量级框架Flask在进入3.0+时代后,底层的Werkzeug和Pallets工具链已将最低Python运行版本锁定为Python 3.8,官方推荐为Python 3.10+。新版Flask全面引入了上下文变量(ContextVar)隔离与原生异步视图支持,老旧Python版本在处理协程上下文时容易产生状态泄漏。
三、生产环境生态与C扩展库的编译考量
Web后端不是孤立的解释器,而是由数据库驱动、加密算法、序列化引擎和网络加速库共同构成的综合体。在选择Python版本时,生态库预编译二进制包(Wheel)的供应情况至关重要。
- 底层数据库驱动:如
psycopg2、asyncpg、mysqlclient包含大量C语言底层绑定。如果新发布的Python版本(如刚发布不久的次版本)缺少对应平台的预编译Wheel,pip install阶段将强行回退到源码构建,要求宿主机具备gcc/clang及头文件,导致生产Docker镜像体积剧增甚至构建失败。 - 加密与安全依赖:如
cryptography涉及复杂的Rust与OpenSSL绑定,必须依赖官方发布的特定Python版本Wheel包。 - 异步加速组件:如
uvloop和httptools对Python内部C-API有较高依赖度。在Python小版本升级时(如3.11升3.12),官方会清理部分过时的私有C-API,部分第三方库需要数周甚至数月完成适配。
四、多版本管理与平滑切换操作步骤
在实际工程交付中,开发机、CI/CD流水线与生产容器之间必须保持Python版本和依赖状态的高度一致。以下是规范化实施Python版本管理的标准四步流程:
步骤一:使用版本管理工具隔离解释器
避免直接污染操作系统全局Python。使用 pyenv 或容器工具安装精确的小版本:
# 1. 安装经过生产验证的目标Python小版本
pyenv install 3.11.9

# 2. 在项目根目录下设定局部版本绑定
cd /path/to/web-backend-project
pyenv local 3.11.9

# 3. 验证生效的解释器路径
python --version
# 输出示例: Python 3.11.9
步骤二:在配置文件中声明版本约束
在项目 pyproject.toml 中明确指定Python的兼容范围,防止误用不兼容的解释器版本:
[project]
name = "web-backend-service"
version = "1.0.0"
requires-python = ">=3.10, <3.13"
dependencies = [
    "fastapi>=0.110.0",
    "uvicorn[standard]>=0.29.0",
    "pydantic>=2.6.0"
]
步骤三:锁定依赖解析文件(Lockfile)
使用现代包管理工具(如Poetry或uv)生成锁定文件,确保依赖项在对应Python版本下解析出来的子依赖完全一致:
# 使用uv快速编译并锁定依赖
uv pip compile pyproject.toml -o requirements.lock

# 导出包含哈希校验的生产依赖清单
uv pip sync requirements.lock
步骤四:容器化固化生产运行时
在编写 Dockerfile 时,必须指定固定的小版本标签,严禁使用 python:latest 或无明确补丁号的标签:
# 采用精确小版本的基础镜像,确保补丁级别一致
FROM python:3.11.9-slim-bookworm

WORKDIR /app

# 设置环境变量,禁用字节码缓存与输出缓冲
ENV PYTHONDONTWRITEBYTECODE=1 \
    PYTHONUNBUFFERED=1

COPY requirements.lock .
RUN pip install --no-cache-dir -r requirements.lock

COPY . .

CMD ["uvicorn", "main:app", "--host", "0.0.0.0", "--port", "8000"]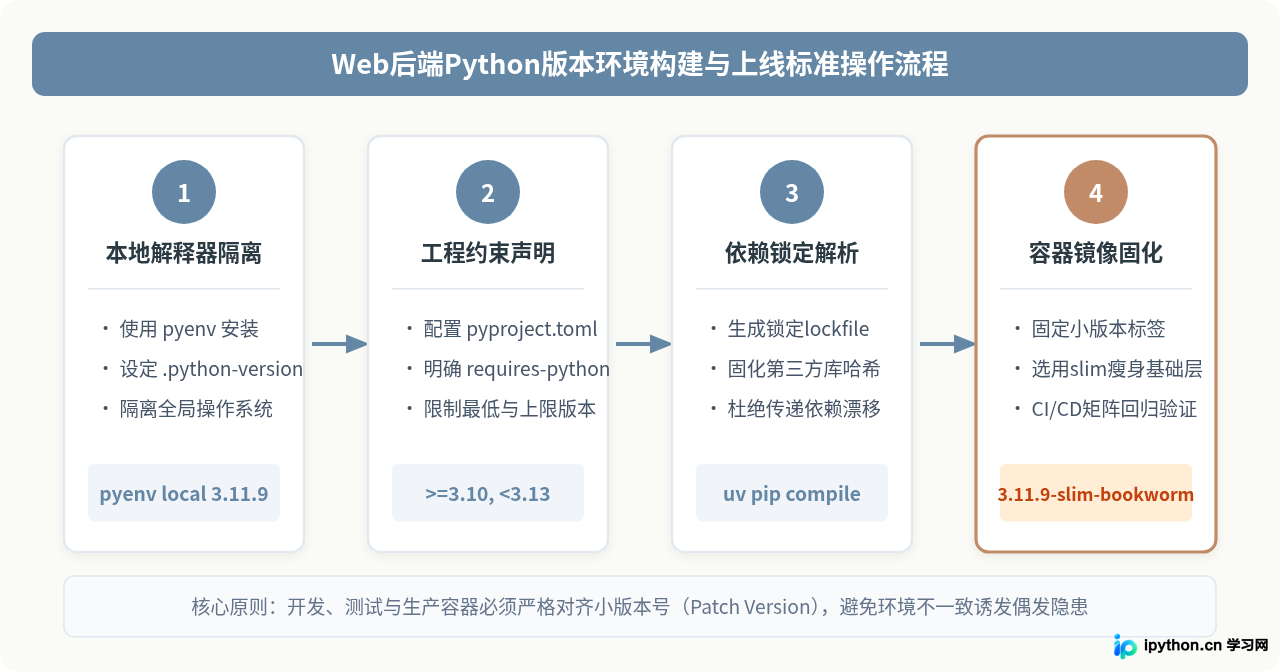
五、版本选型决策路径与维护建议
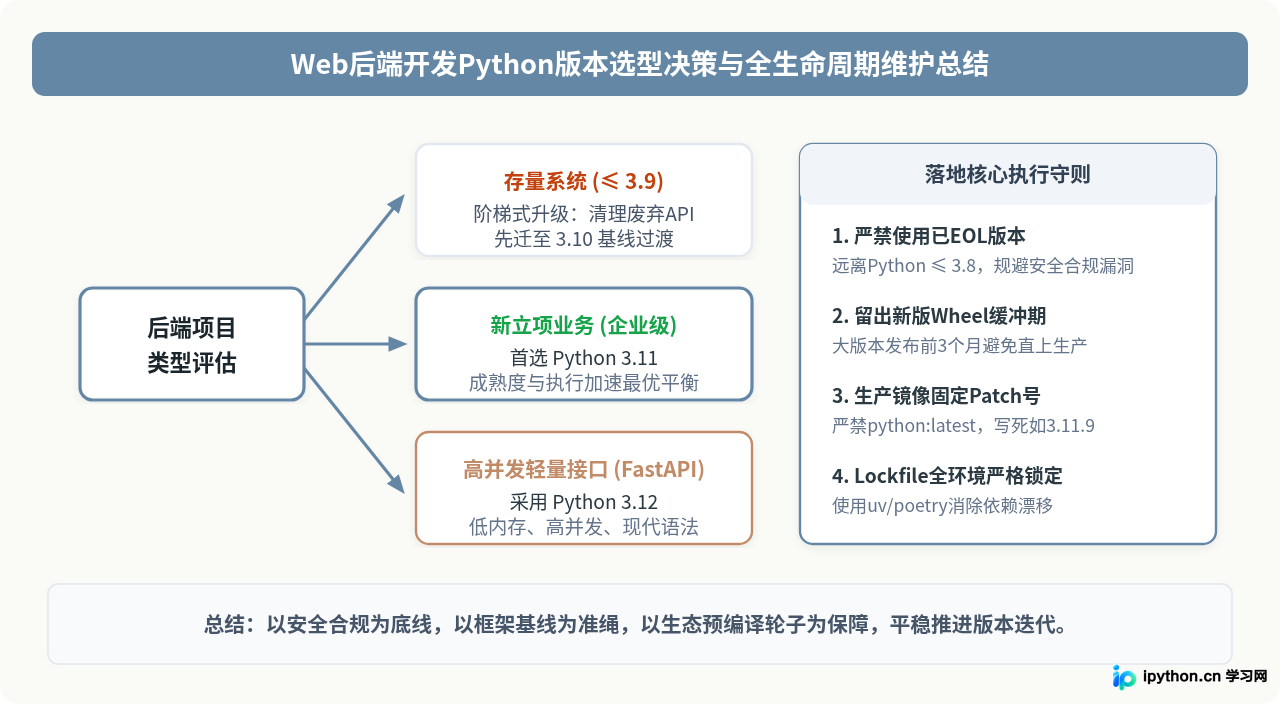
综合考虑业务发展阶段、架构风格与技术债务,团队在选定Python版本时可以参考以下具体决策标准:
- 新项目常规企业系统:首选Python 3.11。该版本性能相比3.10提升约10%至60%,且已进入成熟稳定的阶段,所有主流数据库ORM、缓存客户端及云服务SDK均提供稳定Wheel,综合风险最低。
- 前沿轻量微服务/纯异步API:优选Python 3.12。更高效的解释器核心与低内存开销有助于提升高并发吞吐量。前提是在构建前确认所有依赖均可在预编译Wheel下顺利安装。
- 存量老旧系统维护:采取阶梯升级策略。仍在运行Python 3.8或3.9的系统应制定升级排期,优先升级到Python 3.10作为中转站,先解决过时语法警告(DeprecationWarning)和第三方库废弃接口,再推进到更高版本。
六、结语与演进展望
综上所述,Web后端开发对Python版本的要求绝非简单的“越新越好”,而是一套在语言特性收益、框架技术债务与生态依赖稳定性之间取得平衡的系统性工程。随着Python 3.13及未来自由线程(Free-threaded CPython,PEP 703)与即时编译(JIT,PEP 744)技术的逐步成熟,Web后端高并发计算能力的瓶颈将进一步被打破。建立严密的解释器版本约束机制与自动化依赖锁定流程,将使团队在面对未来的性能红利时具备更从容的平滑升级能力。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















