Django中Ajax POST传参的两种实现方式
本文介绍Django中使用Ajax进行POST请求的两种传参格式。第一种方法通过手动拼接字典,灵活选择提交部分或全部表单字段;第二种方法利用jQuery的serialize()函数将表单所有字段序列化为GET风格的字符串。文章包含HTML模板与JavaScript代码示例,并涉及CSRF令牌的处理。
10-14
2




本文介绍Django中使用Ajax进行POST请求的两种传参格式。第一种方法通过手动拼接字典,灵活选择提交部分或全部表单字段;第二种方法利用jQuery的serialize()函数将表单所有字段序列化为GET风格的字符串。文章包含HTML模板与JavaScript代码示例,并涉及CSRF令牌的处理。
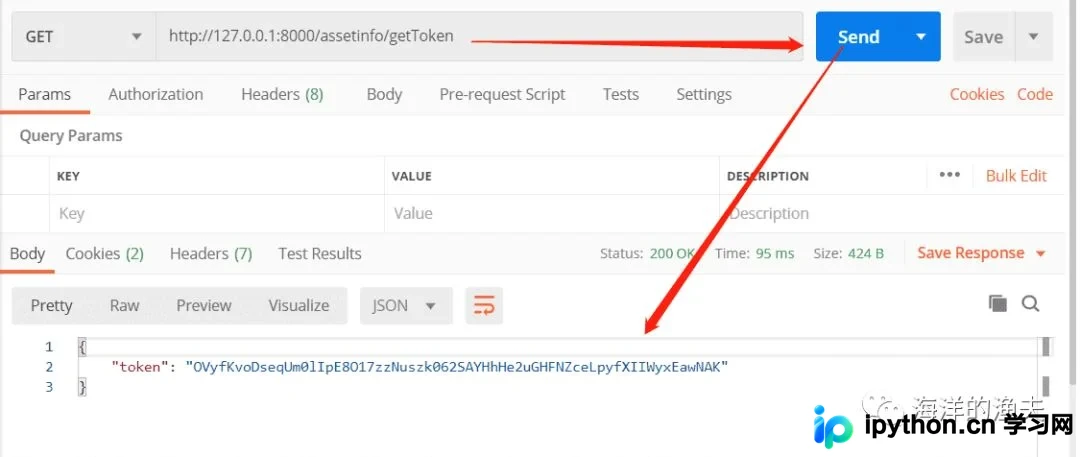
本文详解Django在前后端分离场景下如何动态获取CSRF Token。通过自定义视图函数利用get_token接口返回Token,并配置URL路由。针对跨域导致Token失效的问题,建议使用Nginx反向代理统一域名。最后演示如何在Postman中通过Headers正确携带Token以避免403错误。
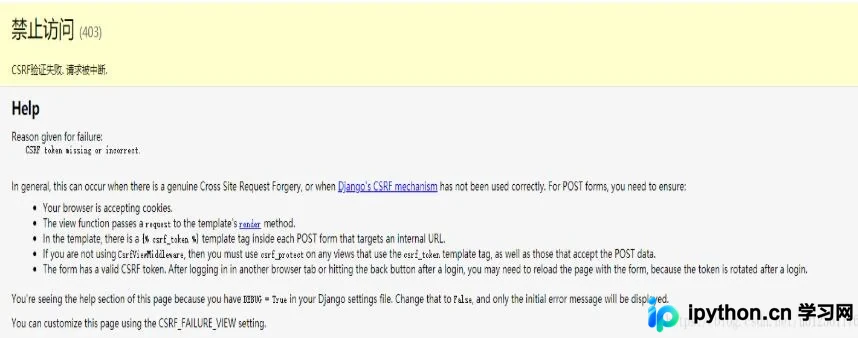
本文详细解析Django中常见的CSRF token missing or incorrect报错原因及解决方案。涵盖检查settings.py中的中间件配置、在模板中添加{% csrf_token %}标签,以及深入剖析Django CSRF验证机制中Secret与Token的关系,帮助开发者快速定位并修复跨站请求伪造保护相关的错误。
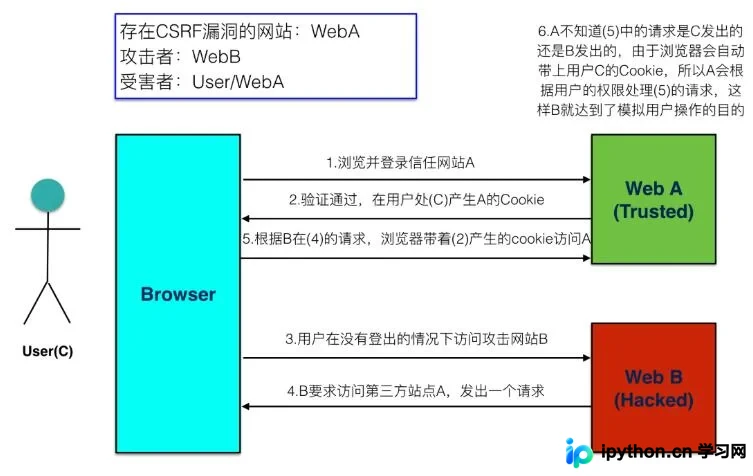
本文详解Django中预防CSRF(跨站请求伪造)攻击的机制。通过后端在Cookie中设置csrf_token,前端表单提交时携带该Token,服务端比对两者一致性来验证请求合法性。文章包含具体代码示例及URL重定向配置,帮助开发者保障用户隐私与财产安全。
本文介绍在Django中使用POST方法时处理CSRF(跨站请求伪造)保护的两种方案。一是通过引入自定义JavaScript文件,利用Ajax自动从Cookie读取csrftoken并注入请求头,简化前端表单处理;二是针对非Web端或特定需求,提供修改settings.py中MIDDLEWARE配置删除CsrfViewMiddleware的方法,以及在HTML表单中直接添加{% csrf_token %}标签的标准做法,帮助开发者根据实际场景选择合适的安全策略。
本文介绍在Django框架中使用Ajax发送POST请求时处理CSRF验证的两种常用方法。第一种方法是将csrf_token嵌入HTML表单并通过serialize()序列化提交;第二种方法是在Ajax请求的beforeSend回调中手动设置X-CSRFToken请求头。文章提供了完整的JavaScript代码示例,涵盖普通数据提交与文件上传场景,帮助开发者解决跨站请求伪造保护导致的请求失败问题。
本文详解Flask框架中CSRF保护的实现方法。涵盖CsrfProtect模块的初始化、表单与无表单视图的保护配置、自定义错误处理及AJAX请求头设置。针对常见导入错误导致的Bad Request异常提供排查建议,帮助开发者全面保障Web应用安全。
本文详细解析Django框架中防范CSRF(跨站点请求伪造)攻击的机制。通过介绍CsrfMiddleware的工作原理,包括Token生成与验证流程,以及具体的配置步骤,如设置中间件顺序、在模板中添加csrf_token标签及使用RequestContext,帮助开发者构建安全的Web应用,防止恶意用户利用已登录身份执行非法操作。
本文解析 Django 中跨域 POST 请求触发 CSRF 校验失败的原理,介绍通过注释 CsrfViewMiddleware 禁用校验(不推荐)以及在模板中添加 {% csrf_token %} 标签的正确处理方式,并详细说明 Django 基于 cookie 和表单字段的 CSRF 验证机制。
本文深入解析 Django 框架中 CSRF 防护机制的工作原理,涵盖 CsrfViewMiddleware 的配置、{% csrf_token %} 模板标签在表单中的应用,以及 Ajax 请求中 X-CSRFTOKEN 头部的设置方法。同时提供全局与局部禁用 CSRF 验证的替代方案及风险提示,帮助开发者安全处理 POST 请求。
本文深入解析Python开发中的核心安全风险,涵盖SQL注入、跨站脚本(XSS)及CSRF攻击的原理与防御。通过对比不安全代码与使用参数化查询、CSRF令牌及哈希算法的安全实现,提供具体的代码修复方案。同时介绍cryptography、pyjwt等库的应用及敏感信息配置规范,帮助开发者构建高安全性的Python应用。



