



很多 Go 应用上线后出问题,并不是业务逻辑先出错,而是底层系统、远程入口或依赖管理先露了口子。本文按照 Debian 主机加固、Golang 环境配置、安全编码到运行维护四个层次展开,保留可直接执行的命令和配置项,方便你在部署前判断哪些是基础项、哪些是必须尽快补齐的安全动作。
先把 Debian 主机的安全底线补齐
在部署 Golang 应用前,先把 Debian 系统本身收紧,这是后续所有安全措施的前提。一个持续更新、入口受控、默认拒绝无关访问的系统,能显著降低被扫描和被利用的概率。
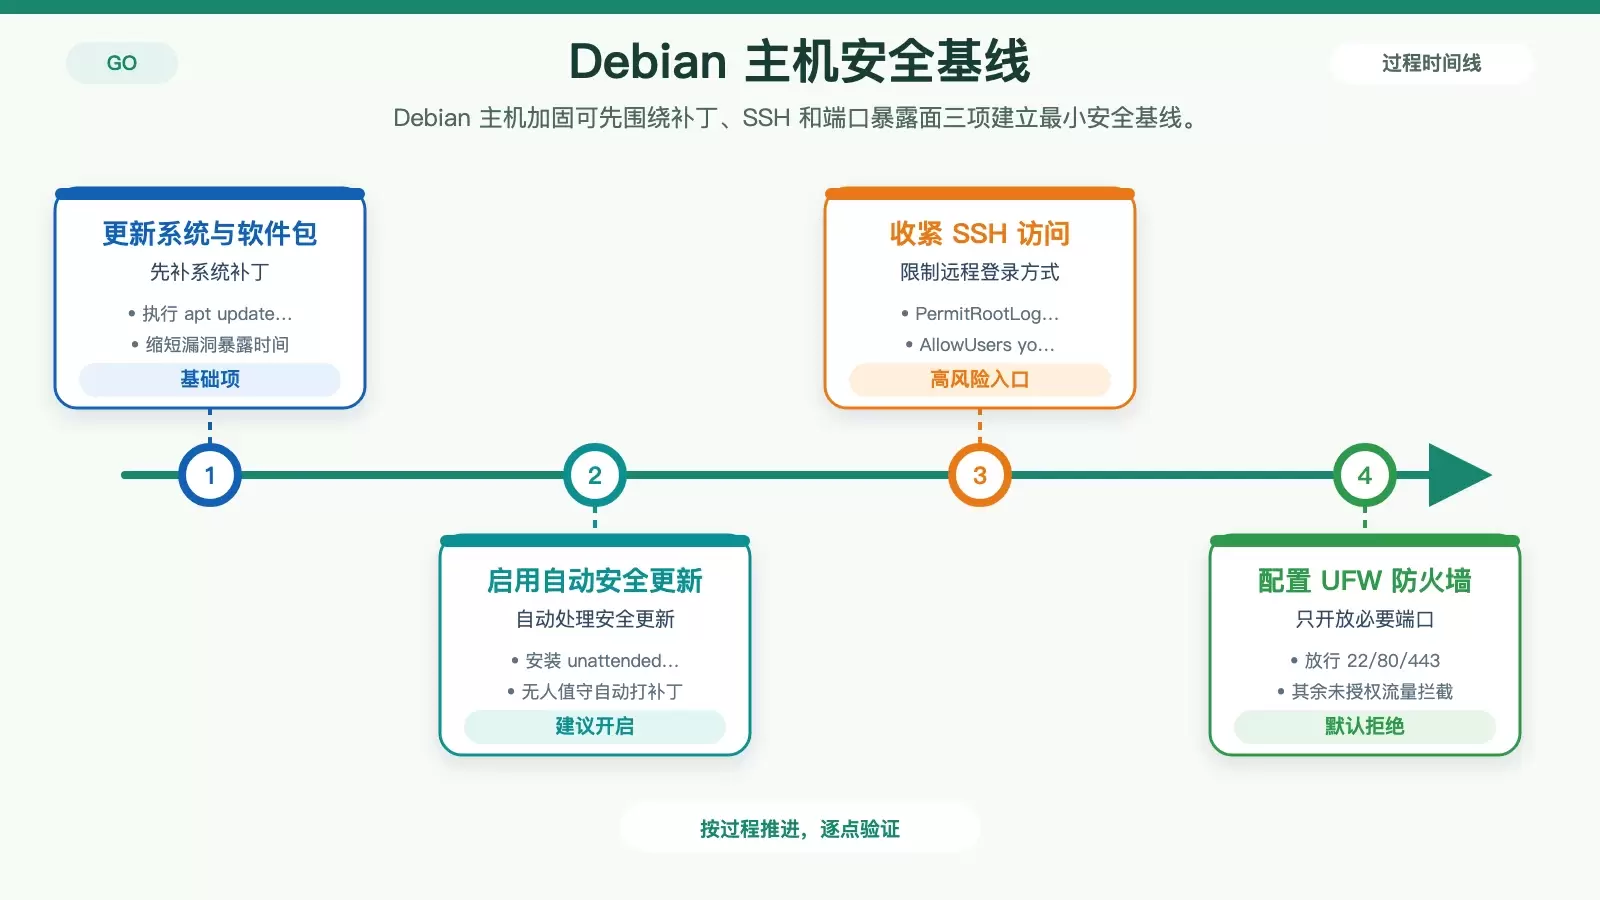
更新系统与软件包
系统和软件包更新是最基础、也最容易被忽视的一环。定期执行下面这条命令,可以同时修补 Debian 本身以及 Go 运行所依赖的基础库漏洞:
sudo apt update && sudo apt upgrade如果机器数量较多,或者不希望每次都靠人工补丁,建议启用自动安全更新。安装 unattended-upgrades 后,系统可以在无人值守时自动处理安全更新:
sudo apt install unattended-upgrades这一步的价值不只是“保持最新版”,而是尽量缩短漏洞公开到修复落地之间的窗口期。
强化 SSH 访问
SSH 是远程管理入口,也是最常被暴力探测的位置。Debian 默认配置往往能用,但不够克制,至少要先处理三件事:禁用 root 远程登录、限制允许登录的用户、改用密钥认证。
编辑 /etc/ssh/sshd_config,确认包含以下配置:
PermitRootLogin no
AllowUsers your_username
随后,把登录方式切到 SSH 密钥。先在客户端生成密钥:
ssh-keygen再把公钥写入服务器:
ssh-copy-id user@server_ip这样做的直接效果,是把最常见的密码爆破攻击挡在门外。对于长期在线的服务器来说,这往往比单纯改端口更有效,也更容易长期维护。
用 UFW 收紧网络入口
如果一台服务器什么端口都对外暴露,再安全的应用也会被多余流量拖进风险面。UFW 的优点是规则简单,适合先把“只开放必要端口”这件事落实掉。
常见 Web 服务一般只需要开放 SSH、HTTP 和 HTTPS:
sudo ufw allow 22/tcp && sudo ufw allow 80/tcp && sudo ufw allow 443/tcp && sudo ufw enable这组规则的实际含义,是仅允许明确放行的端口对外提供服务,其余流量默认拒绝。对部署 Go Web 服务的机器来说,这是最基本的暴露面控制。
Golang 环境怎么装,才不容易埋坑
系统安全只是第一层。Go 编译器、模块下载方式和用户环境变量,都会直接影响后续构建与运行的可靠性。环境配置如果过于随意,问题通常不会立刻爆发,但会在升级、多人协作或依赖变更时集中出现。
优先使用可信来源安装 Go
安装 Golang 时,优先使用 Debian 官方软件源:
sudo apt install golang如果需要指定较新的稳定版,也可以使用官方提供的安装包,例如 go1.21.0.linux-amd64.deb,并通过下面的方式安装:
sudo dpkg -i go1.21.0.linux-amd64.deb这里最重要的原则不是“怎么装更快”,而是“安装来源必须可信”。非官方镜像、论坛打包版或来路不明的二进制文件,都会让编译链本身变成风险源。
环境变量只给当前用户用
Go 环境变量建议写入当前用户的 ~/.bashrc 或 ~/.zshrc,避免对整台机器做全局污染。典型配置如下:
export GOROOT=/usr/lib/go-1.21
export GOPATH=$HOME/go
export PATH=$PATH:$GOROOT/bin:$GOPATH/bin
保存后执行:
source ~/.bashrc这种做法的好处很直接:环境边界更清晰,不同用户不会彼此干扰,也能减少其他进程误用你的 Go 工具链路径的概率。
开启模块化并设置 GOPROXY
Go modules 已经是当前依赖管理的基础配置,建议明确开启:
go env -w GO111MODULE=on随后设置代理,例如:
go env -w GOPROXY=https://goproxy.cn,direct这样做有两个作用:一是提高依赖下载稳定性,二是降低直接连接外部源时出现失败、卡顿或链路不可控的问题。与此同时,代码层面还应尽量避免滥用 unsafe 包,因为它会绕开 Go 原本的内存安全约束,收益有限,代价通常更大。
Go 应用编码阶段,重点盯住这三类风险
环境配置只解决了“工具和入口”的问题,真正决定应用是否容易被利用的,还是代码本身。对于常见 Web 服务,最值得优先处理的是注入、请求伪造和敏感数据泄露。
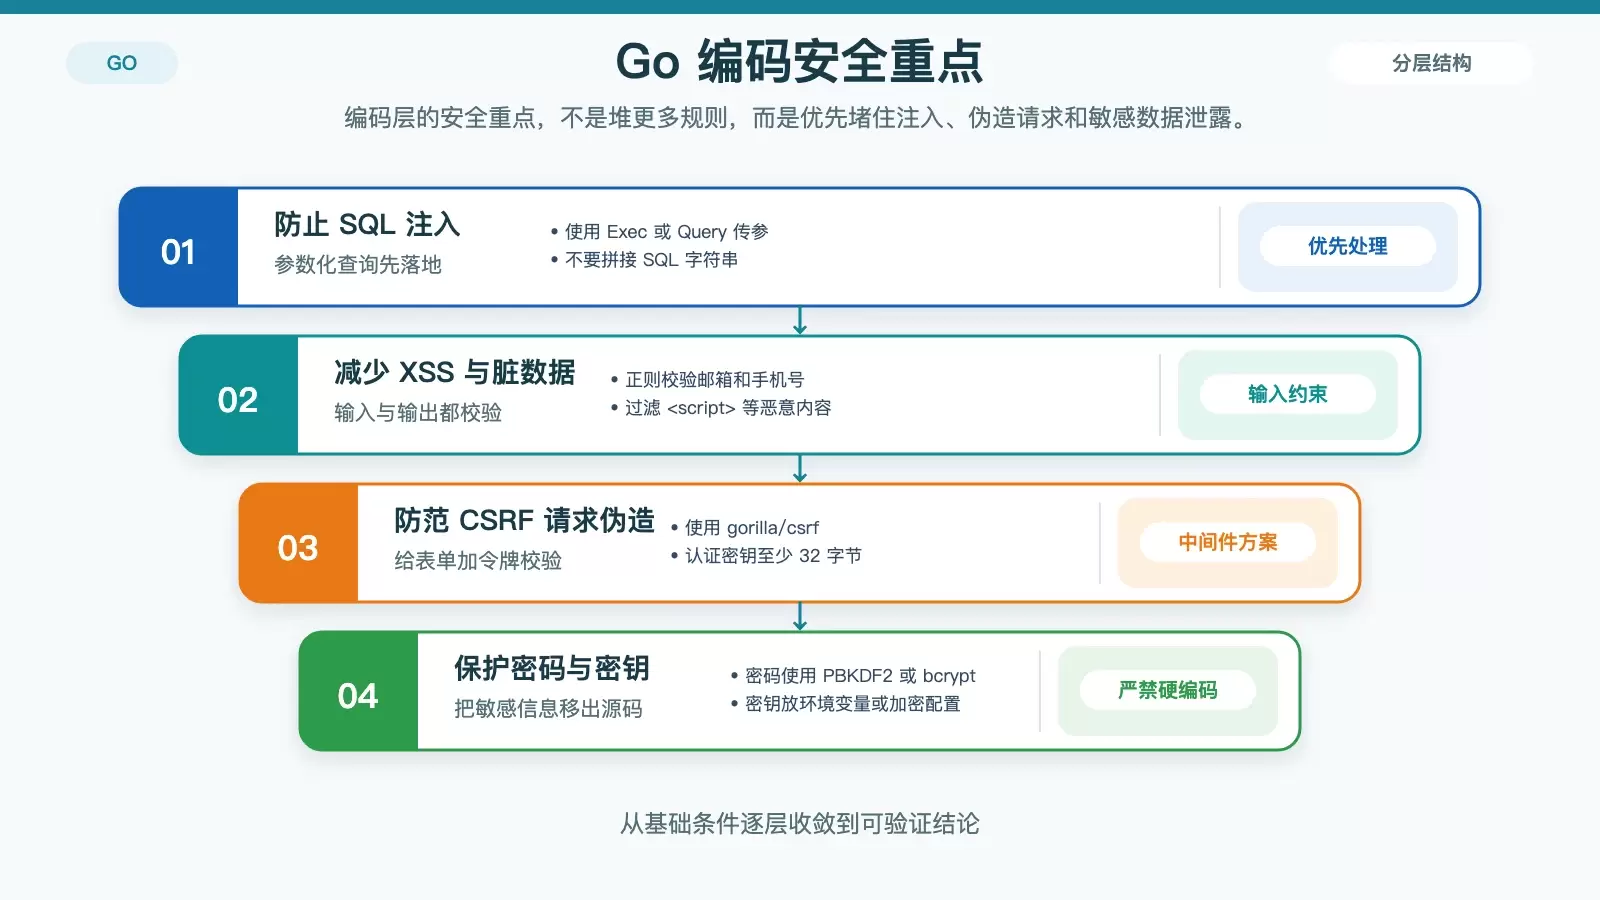
防止注入攻击
SQL 注入仍然是高频问题,根源通常不是数据库本身,而是开发时习惯直接拼接输入。Go 中应优先使用 database/sql 提供的参数化查询接口,例如 Exec 或 Query,把用户输入作为参数传入,而不是并入 SQL 字符串。
除了数据库查询,输入校验也不能省。邮箱、手机号这类字段应使用正则表达式做格式校验;对于页面输出场景,还要过滤类似 <script> 这样的恶意内容,避免把问题从 SQL 注入换成 XSS。安全的关键不在“过滤得多复杂”,而在输入、查询、输出三个环节都别偷懒。
用中间件处理 CSRF
跨站请求伪造的本质,是借用用户已登录的身份去完成其本人未明确发起的操作。对于 Go Web 应用,直接使用成熟中间件通常比自己拼逻辑更稳妥。
例如使用 gorilla/csrf:
csrf.Protect([]byte("32-byte-long-auth-key"))这会为表单请求附加并校验 CSRF 令牌。文中给出的要求也很明确:认证密钥长度至少 32 字节,令牌放在 httpOnly 的 cookie 中保存。这样可以减少令牌被脚本直接读取或伪造的风险。
密码、密钥和配置不要硬编码
敏感数据保护里,最先该纠正的是密码存储方式。MD5 这类过时方案已经不适合继续使用,应该改成更强的哈希算法,例如 PBKDF2、bcrypt。文中的 PBKDF2 示例写法如下:
hashedPassword, _ := pbkdf2.Key([]byte(password), salt, 100000, 32, sha256.New)
盐值需要随机生成,例如:
salt := make([]byte, 16)
rand.Read(salt)
同样重要的是,API 密钥、数据库密码、第三方令牌这类配置应通过环境变量或加密配置文件管理,不要直接写进源码仓库。很多泄露事故并不是算法有问题,而是开发阶段把“临时写进去”拖成了正式方案。
上线之后,安全工作才真正进入日常阶段
Go 应用部署成功,不代表安全工作已经完成。权限控制、日志审计和依赖升级,决定了你能否在异常出现前尽早发现问题,以及在问题发生后把影响范围压住。
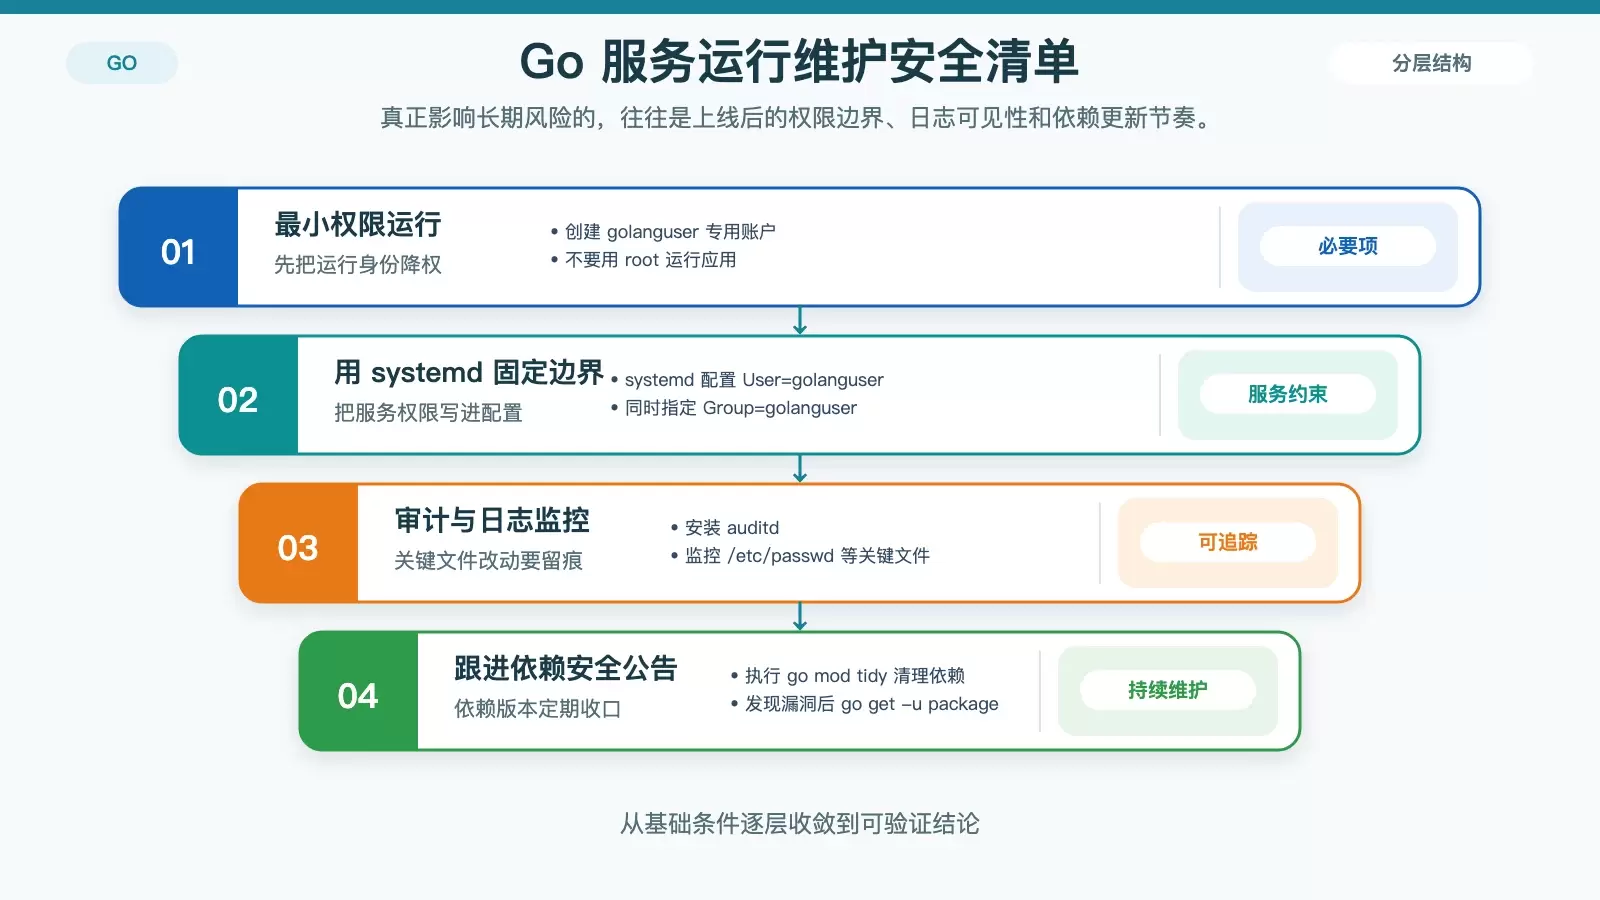
坚持最小权限运行
不要使用 root 用户直接运行 Golang 应用。更稳妥的方式是创建专用账户:
sudo useradd -m golanguser然后把应用目录所有权交给该用户:
sudo chown -R golanguser:golanguser /path/to/app如果通过 systemd 管理服务,还应在 /etc/systemd/system/go-app.service 中指定:
User=golanguser
Group=golanguser
这样做的意义在于,即便应用进程被利用,攻击者也更难直接拿到整台机器的最高权限,横向扩大的成本会明显增加。
把审计和日志监控做成常规动作
上线后的另一项重点,是知道系统什么时候被改了、谁动了关键文件。可以先安装 auditd:
sudo apt install auditd再对关键文件加监控规则,例如:
sudo auditctl -w /etc/passwd -p wa -k password-changes像 /etc/passwd、/etc/shadow 这类文件一旦被异常写入,通常说明系统已经出现了严重风险。除此之外,还应定期查看 /var/log/auth.log 和 /var/log/syslog。如果应用对外提供 Web 服务,访问日志也值得单独分析,可借助 GoAccess 或 Awstats 识别大量 404、异常扫描或疑似 SQL 注入尝试。
依赖管理不能只在出问题时补课
Go modules 已经提供了比较完整的依赖控制方式,关键在于要持续使用,而不是项目初始化后就放着不管。常见操作包括:
go mod init
go get package@version
go mod tidy
其中 go get package@version 用于明确依赖版本,go mod tidy 用于清理未使用依赖,减少项目中长期残留的无效包。与此同时,也要关注依赖库本身的安全公告,例如 GitHub Security Advisories。发现漏洞后,及时升级:
go get -u package很多服务并不是主程序写错,而是栽在一个长期未更新、没人注意的第三方库上。把依赖版本和漏洞通告一起纳入日常维护,才算把这条安全链路补完整。















