



数据库密码被写进仓库、改个日志级别还得重启服务,这类问题在 Go 服务上线后几乎迟早会遇到。要把配置真正做成生产可用,核心不只是“能读到文件”,还要同时解决多来源覆盖、环境变量接管敏感项,以及变更后的安全生效。下面就按这三个问题展开,结合 Viper 的常见用法,把一套更适合微服务和容器环境的配置方案梳理清楚。
生产环境为什么要先明确配置优先级
配置管理的关键,不在于把参数写进 YAML,而在于当同一个配置项同时来自多个来源时,系统到底应该相信谁。生产环境里这件事必须先讲清楚,否则排查问题时会非常混乱。
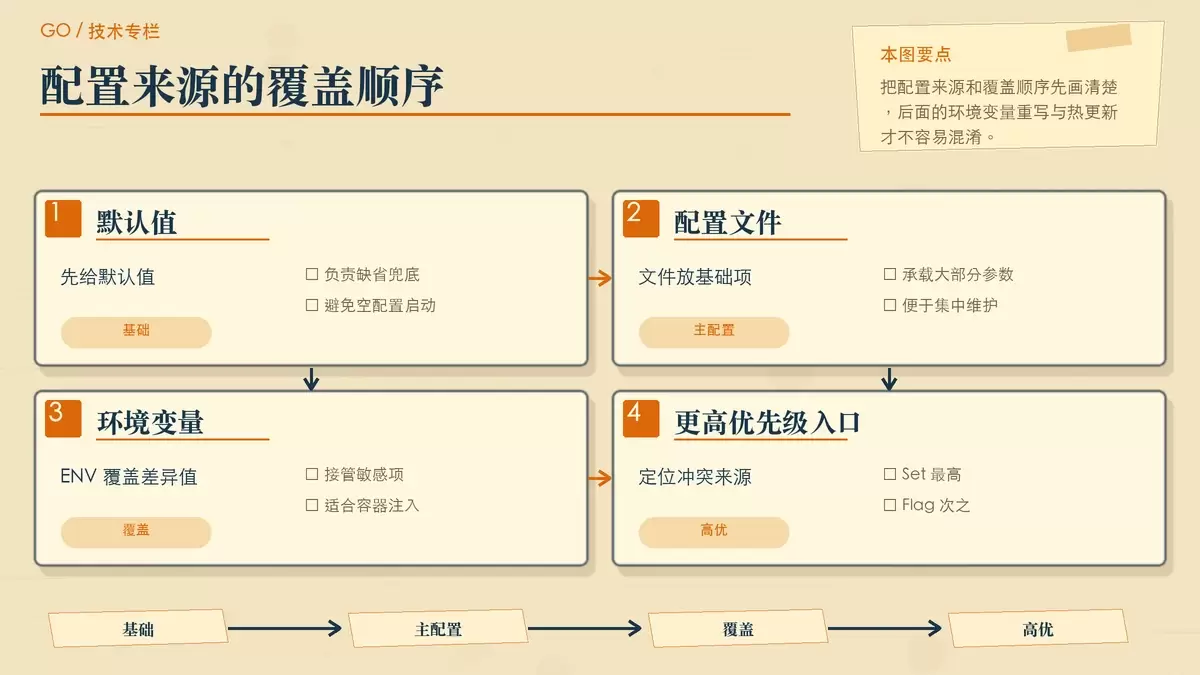
Viper 的优先级从高到低依次是:显式调用 Set 设置的值、命令行 Flag 参数、环境变量(Environment Variables)、配置文件(YAML/JSON/TOML 等)、Key/Value 存储(如 Etcd/Consul)、默认值(Defaults)。
如果场景是典型的 Go 微服务,最常用也最稳妥的做法是采用“默认值 -> 配置文件 -> 环境变量”三级覆盖:
- 默认值负责兜底,避免缺省配置直接把程序带崩。
- 配置文件承载大部分基础参数,方便集中管理和版本化维护。
- 环境变量接管密码、Token 以及容器运行时注入的差异项,符合 12-Factor App 的思路。
初始化时,建议先创建独立的 Viper 实例,而不是直接依赖全局单例。这样做的原因很直接:组件之间不会互相污染状态,后续测试和扩展也更容易控制。
// 初始化 Viper 配置引擎
v := viper.New()
v.SetConfigName("config")
v.SetConfigType("yaml")
v.AddConfigPath("./configs")
这里的 *viper.Viper 是独立实例,适合放进应用自己的配置模块中统一管理。对于生产代码来说,这通常比到处调用包级全局函数更可控。
环境变量怎样覆盖配置文件,并映射到结构体
到了容器化部署或 K8s 环境,配置文件往往只是基础模板,真正需要按环境切换的值通常交给 ENV 注入。Viper 在这部分最常用的组合是 AutomaticEnv、SetEnvPrefix 和 SetEnvKeyReplacer。
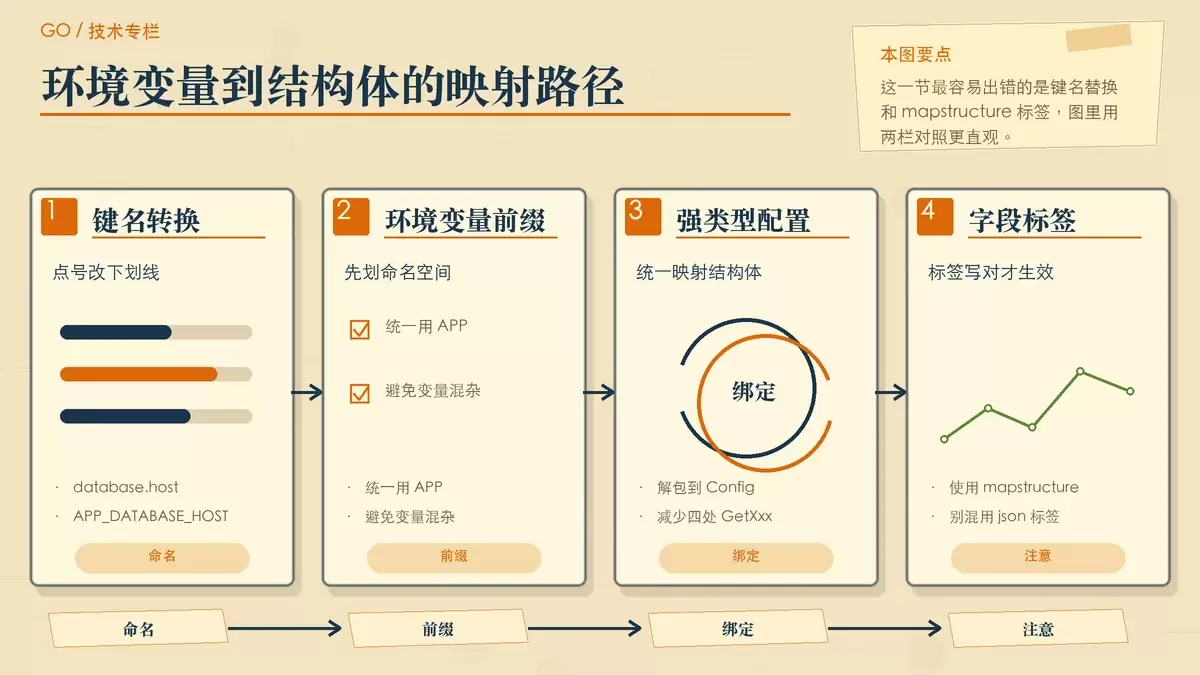
问题在于,配置文件里的键常常是分层结构,比如 database.host,而环境变量通常写成 APP_DATABASE_HOST。这两种命名风格默认不能直接对上,因此要显式设置替换规则。
// 配置环境变量前缀与下划线替换
v.SetEnvPrefix("APP")
v.SetEnvKeyReplacer(strings.NewReplacer(".", "_"))
v.AutomaticEnv()
这样配置后,系统环境中的 APP_DATABASE_HOST 就会自动覆盖 YAML 文件中的 database.host。前缀 APP 的作用是给应用自己的环境变量划出命名空间,避免和宿主机或其他进程变量混在一起。
读到配置还不够,生产代码更关心的是类型安全和可维护性。实践里通常会把最终配置统一映射到结构体,而不是在业务代码中四处 GetString、GetInt。
// 强类型配置结构体定义
type DatabaseConfig struct {
    Host string `mapstructure:"host"`
    Port int    `mapstructure:"port"`
}

type Config struct {
    AppName  string         `mapstructure:"app_name"`
    Database DatabaseConfig `mapstructure:"database"`
}
这里有个容易踩的点:标签要写成 mapstructure,不能想当然换成 json 或 yaml。原因是 Viper 在解包到结构体时,底层依赖的是 mapstructure,标签不对就会出现字段映射失败或者结果异常。
配置加载顺序一般也应固定下来:先读文件,再统一解包到结构体。
// 解析配置至结构体
var cfg Config
if err := v.ReadInConfig(); err != nil {
    log.Fatalf("读取配置文件失败: %v", err)
}
if err := v.Unmarshal(&cfg); err != nil {
    log.Fatalf("解析配置结构体失败: %v", err)
}执行完这一步后,cfg 中拿到的已经不是单一来源的内容,而是默认值、配置文件和环境变量共同作用后的最终结果。对业务层来说,这才是它应该依赖的配置快照。
零重启热更新该怎么做,才能不引入新的风险
很多线上参数并不适合每改一次都重启服务,比如日志级别、限流阈值、灰度开关等。这时配置系统就要支持热更新,而且不能因为热更新本身制造新的并发问题。
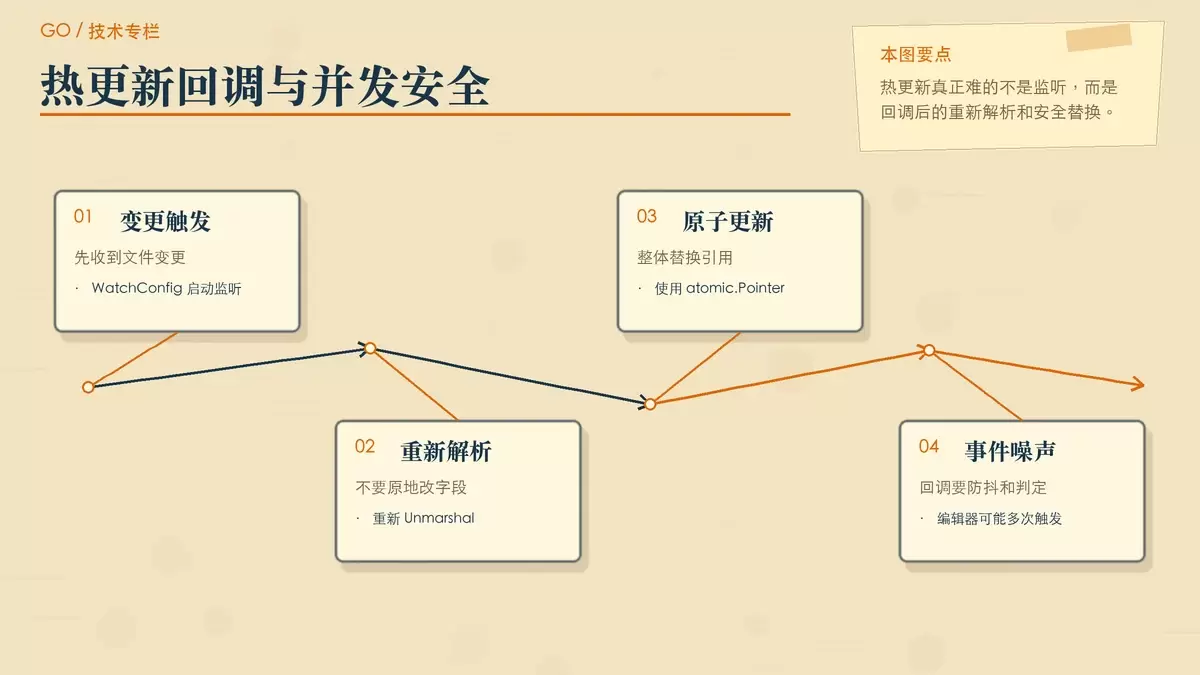
Viper 已经集成了 fsnotify,可以直接监听配置文件变更事件:
// 开启配置文件变更监听
v.WatchConfig()
v.OnConfigChange(func(e fsnotify.Event) {
    var newCfg Config
    if err := v.Unmarshal(&newCfg); err == nil {
        updateGlobalConfig(&newCfg)
    }
})
WatchConfig 会在后台启动 Goroutine 监听磁盘事件,一旦检测到写入,就触发 OnConfigChange 回调。这里的关键不是“能触发回调”,而是回调之后如何安全替换正在被业务读取的配置对象。
热更新场景下,至少要注意两个问题:
- 某些编辑器保存文件时不是简单覆盖,而是先清空、再写入,甚至通过临时文件替换。这会导致一次保存触发多次事件。
- 配置对象被多个业务 Goroutine 同时读取时,如果回调里直接修改原对象,很容易触发数据竞态(Data Race)。
一个常见且实用的方案,是把“新配置重新解析出来”,然后使用原子指针整体替换,而不是在原对象上做字段级修改。
// 使用 atomic.Pointer 保证并发安全读取
var atomicConfig atomic.Pointer[Config]

func updateGlobalConfig(cfg *Config) {
    atomicConfig.Store(cfg)
}

func GetConfig() *Config {
    return atomicConfig.Load()
}
这样做有两个直接收益:其一,读取路径足够轻,不需要为每次读配置都加锁;其二,业务拿到的是最新配置对象的只读快照,不会撞上热重载过程中“读到一半被改写”的问题。对于读取频繁、更新相对较少的服务,这种方式通常很合适。
真正落地时,几个最容易被忽略的坑
把配置读出来、监听起来,只算完成了一半。生产环境里的稳定性,往往取决于这些边角问题有没有提前处理。
敏感配置不要和常规配置混放
密码、密钥、证书这类内容不应直接写进 YAML 后提交到版本控制系统。更稳妥的方式是:配置文件只保留占位结构,运行时通过环境变量或 Secrets 挂载注入真实值。这样既符合部署习惯,也能降低敏感信息外泄风险。
启动时要做配置校验,并且失败即退出
不要默认配置文件和环境变量一定正确。配置加载完成后,最好结合 go-playground/validator 对结构体做合法性校验,例如端口范围、URL 格式、必填字段是否为空等。对于明显非法的配置,应在启动阶段直接阻断,这比把错误拖到运行时更容易控制。
K8s ConfigMap 更新不一定等同于普通文件修改
如果配置文件来自 K8s ConfigMap 挂载,需要特别注意它的更新机制。K8s 更新 ConfigMap 时,本质上常常是软链接替换,而不是传统意义上的原地改写文件。因此 fsnotify 可能捕获不到预期事件,或者连续收到多次 RENAME 事件。
如果系统需要更复杂、更强一致性的配置中心能力,Viper 更适合作为本地配置解析层,而不是完整的远程配置治理方案。这种情况下,可以考虑 Nacos、Consul 或 Etcd 的专用 Client。
配置对象应视为只读
无论配置最初来自文件还是环境变量,一旦完成解析并对外提供,业务代码都不应该直接修改 Config 字段。把配置对象当成只读数据,是避免模块之间隐式耦合和行为漂移的基本约束。需要更新时,应该重新生成新对象,再统一替换引用。
一套更稳妥的 Viper 配置实践,应该长什么样
如果把上面的做法收拢成一条可执行的工程思路,大致就是:先用默认值兜底,再用配置文件提供基础参数,最后通过环境变量覆盖敏感项和环境差异;加载完成后统一解包到结构体;发生配置变更时重新解析,并通过 atomic.Pointer 之类的方式原子替换。
这套方案并不复杂,但足够覆盖多数 Go 微服务的日常需求。它真正有价值的地方,不只是让配置“能用”,而是让配置在生产环境里更容易排查、更容易变更,也更不容易把问题带进运行时。















