



很多人想找一个能“自动扫出 Go 依赖问题”的独立工具,但在 Go 模块体系里,这套能力其实已经内置在 go 命令中。关键不在于额外安装什么,而在于知道该怎样把几个命令连起来使用:先看哪些模块可升级,再排查是谁引入了特定版本,最后确认这个依赖是否真的被主模块用到。
先用 go list -m -u all 看可升级项
go list -m -u all 是目前最接近“自动检测更新”的方式。它不会修改代码,也不会下载包,只负责列出当前项目使用的模块版本,以及在语义化版本规则下还能升级到哪里。
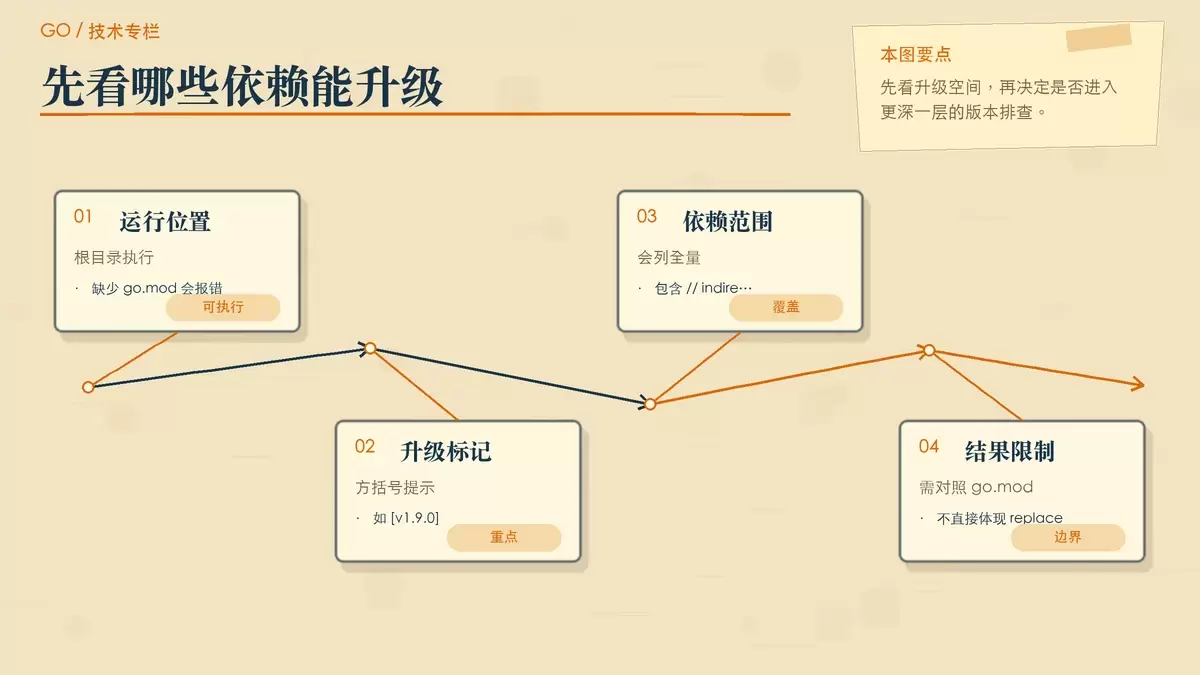
go list -m -u all这个命令必须在包含 go.mod 的项目根目录执行,否则会报 no modules found。
输出里最值得看的是带方括号的项目,例如:
github.com/sirupsen/logrus v1.8.1 [v1.9.0]这表示当前版本是 v1.8.1,可以升级到 v1.9.0。如果某一行没有方括号,通常说明它已经是当前主版本下可用的最新版本。
这里有几个边界要先看清:
- 它会检查语义化版本,例如
v1.x.x,也会显示伪版本,例如v0.0.0-2024...。 - 它不会直接提示
replace或exclude之后实际生效的版本,因此看到结果后仍要回到go.mod交叉确认。 - 它不会区分直接依赖和间接依赖,只要模块出现在
go.mod中,就可能被列出来,包括带// indirect标记的依赖。
所以,这一步适合回答的问题是:当前模块清单里,哪些依赖存在升级空间。但它还不能告诉你,某个版本为什么会出现,也不能解释冲突是由谁带来的。
看到重复版本时,用 go mod graph 追依赖链
当你发现同一个依赖似乎牵扯出多个版本,或者怀疑某个旧版本是被上游间接带进来的,就需要看 go mod graph。
go mod graph它会输出模块之间的依赖关系,每行的基本格式是:
[依赖者] [被依赖者@版本]例如:
myapp github.com/gin-gonic/gin@v1.9.0如果你在输出里发现同一个模块出现多个版本,比如 golang.org/x/net@v0.14.0 和 golang.org/x/net@v0.17.0 同时存在,通常说明不同的上游模块各自锁定了不同版本。
这时可以结合 grep 快速定位来源。例如想查谁还在使用旧版 x/net:
go mod graph | grep 'golang.org/x/net@v0.14.0'这样能迅速缩小排查范围,找出哪些上游依赖把旧版本带进了图里。
不过这个命令也有两点限制:
- 输出里没有
indirect标记,不能直接看出它在go.mod中属于直接还是间接依赖。 - 它不体现
replace后的实际路径,因此遇到替换规则时,仍然要对照go.mod手动判断。
也就是说,go mod graph 更像是一张依赖关系地图,适合用来回答:这个版本是被谁带进来的,冲突链条在哪里。
陌生模块从哪来,用 go mod why 解释
有时你会在 go list -m all 或 go mod graph 里看到一个自己从没主动引入过的模块,比如 rsc.io/quote。这时真正能解释“它为什么存在”的,是 go mod why。
go mod why -m example.com/pkg这个命令会从主模块出发,沿着 import 链向上回溯,给出一条最短路径,说明这个模块是怎样进入当前项目的。
常见结果大致可以这样理解:
- 如果输出包含
(main module),通常说明这个包是被你的代码直接import进来的。 - 如果路径中出现某个上游模块,例如
github.com/foo/bar,那就说明它是通过这个模块间接带入的。
它的判断依据是静态 import 关系,因此也有明确边界:
- 它不处理条件编译场景,例如
// +build ignore。 - 它也不处理运行时动态加载,只看静态可分析的 import 链。
- 如果模块路径写错,会返回
unknown module,因此参数必须和go list -m all输出的模块名完全一致,包括大小写和斜杠形式。
这一步解决的是另一个常见疑问:我明明没主动用它,它为什么还会出现在依赖列表里。
单个命令不够,依赖检测要靠组合闭环
真正容易误判的地方在于,这三个命令并不是彼此替代,而是各自回答不同问题。
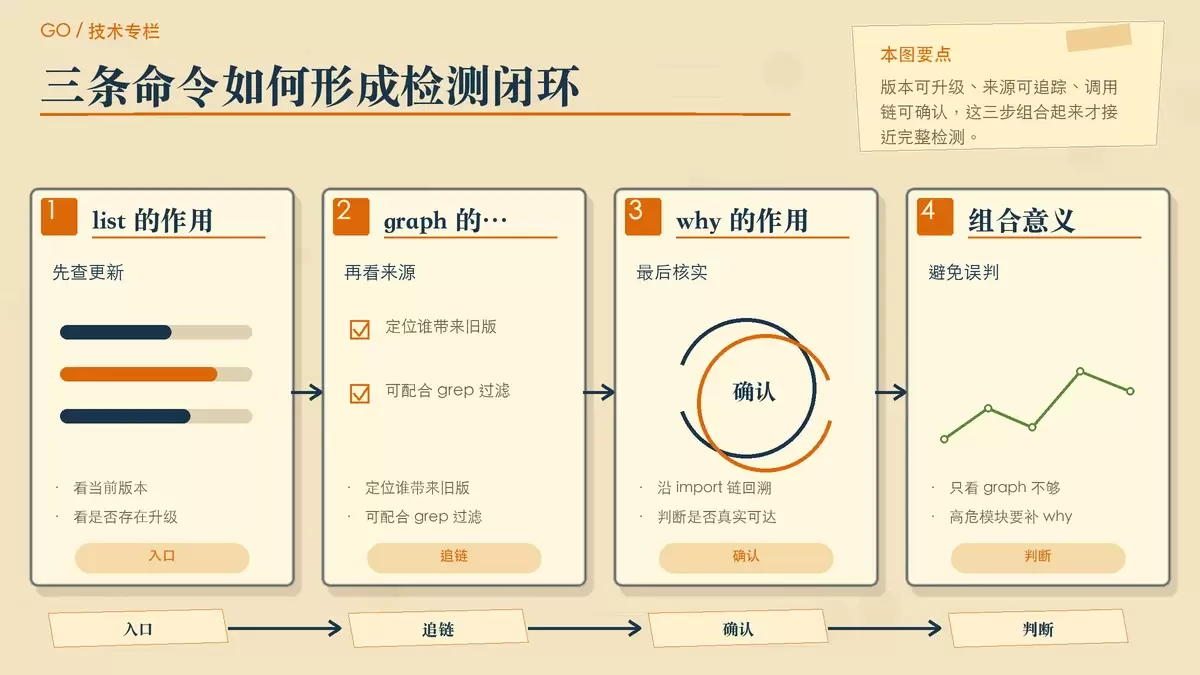
go list -m -u all负责看“哪些模块有升级空间”。go mod graph负责看“这个版本是被谁引入的”。go mod why -m xxx负责看“这个模块是否真的通过 import 链可达”。
例如,发现一个高危模块时,只看 go mod graph 你能知道是谁引用了它,但还不能确认它是否真的参与了当前主模块的静态依赖路径。这时就应该继续补一条:
go mod why -m xxx这样才能把“版本出现了”“是谁带进来的”“是否真正被用到”三个问题串起来,形成一个接近自动化的判断闭环。
因此,Go 的模块依赖管理并不存在一个独立的“自动检测组件”。真正实用的做法,是把内置命令按排查目标组合起来使用。掌握这套组合后,你就能更快判断某个依赖到底只是可升级、确实冲突,还是已经进入了需要处理的实际路径。















