



团队协作写 Go 时,真正拖慢效率的往往不是语法本身,而是风格不统一、错误返回值被忽略、复杂函数越堆越大,甚至安全风险直到上线前才暴露出来。与其等问题积累到评审和线上阶段,不如把 lint 提前接入开发流程。下面按“官方工具、主流整合方案、专项检查工具、团队落地方式”来梳理,帮助你判断哪些该默认开启,哪些适合按场景补充。
为什么 Go 项目需要 Lint
Lint 工具的价值不只是“检查格式”,更重要的是把问题前移到编码和提交阶段。对 Go 项目来说,这类工具通常解决四类问题:
- 统一代码风格:减少团队成员之间的风格差异,降低评审成本。
- 提前发现 bug:在提交前识别常见错误和潜在风险。
- 改进代码质量:发现重复代码、复杂度过高、性能隐患等问题。
- 补上安全检查:识别依赖和代码中的漏洞线索。
如果项目还没有 lint 体系,最直接的收益通常体现在两点:一是代码评审不再反复纠结低级问题,二是一些本该在本地暴露的错误不会拖到 CI 甚至线上。
先从官方工具和主力方案开始
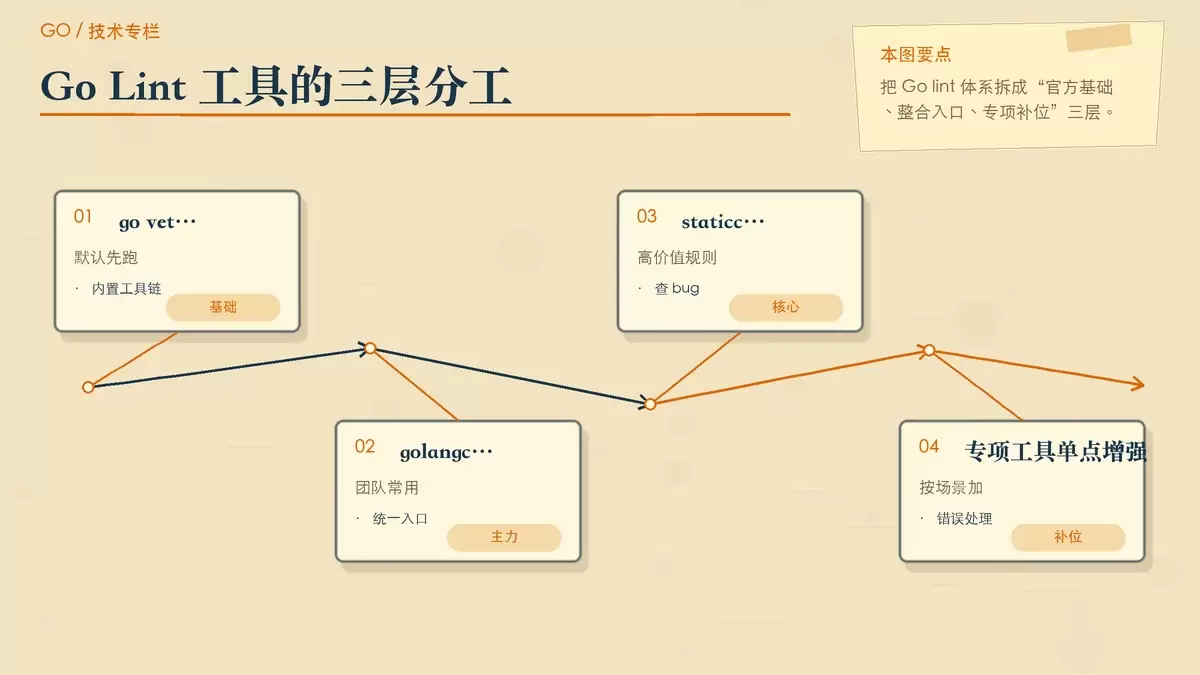
go vet:官方自带,适合默认执行
go vet 是 Go 官方提供的静态分析工具,已经内置在工具链中,不需要额外安装:
go vet ./...它主要检查一些高价值、低误报的问题,例如 printf 格式字符串错误、错误的结构体标签、死锁等。它的特点不是“覆盖面最广”,而是足够稳,误报率也低。
如果你只想先做一件事,把 lint 引入项目的最低成本方式就是先把 go vet ./... 固定到本地检查或构建前流程里。
golangci-lint:多数团队的首选入口
真正进入团队协作阶段后,单靠一个工具通常不够。这时更常见的选择是 golangci-lint。它把多个 linter 聚合到同一个入口里,适合统一执行、统一配置:
go install github.com/golangci/golangci-lint/cmd/golangci-lint@latest
golangci-lint run
它之所以常被当作 Go 项目的默认方案,主要有几个原因:
- 开箱即可用:默认就能覆盖一批常用检查。
- 配置比较细:可以通过配置文件控制启用项、目录跳过规则和运行参数。
- 执行效率高:共享分析结果,避免多工具重复扫描。
- 跟进活跃:社区维护持续,通常能较快适配 Go 新版本。
下面是一份常见的 .golangci.yml 配置示例:
linters:
  enable:
    - staticcheck
    - gosec
    - errcheck
    - govet
    - ineffassign
    - gocyclo
    - dupl
    - goconst

run:
  timeout: 5m
  skip-dirs:
    - vendor
    - generated
这类配置的思路很明确:先把高价值检查项集中起来,同时排除 vendor、generated 这类通常不需要人工治理的目录,避免噪音过多。
主流分析与专项检查工具怎么分工
staticcheck:适合盯住 bug、性能和可维护性
staticcheck 是 Go 开发者使用非常广泛的静态分析工具之一,它不只找 bug,也会提示性能和代码简化机会:
go install honnef.co/go/tools/cmd/staticcheck@latest
staticcheck ./...
它的规则覆盖面比较广,常见输出既包括潜在 bug,也包括“这段写法可以更简洁”或者“这里有更合理的实现方式”。这类提示对于长期维护的代码库尤其有价值,因为它不仅帮你修问题,也在持续压低技术债。
如果团队已经使用 golangci-lint,通常会把 staticcheck 作为核心启用项之一,而不是单独跑两套完全重叠的流程。
revive:替代 golint 的现代方案
revive 常被看作 golint 的现代替代品。它也是 golangci-lint 可集成的 linter 之一,但需要手动启用:
go install github.com/mgechev/revive/cmd/revive@latest
revive -config revive.toml ./...它的优势在于速度更快、规则可配置,并且支持自定义规则。对于强调命名规范、注释约定和风格治理的团队来说,revive 往往比早期的 golint 更适合长期使用。
errcheck:专门处理被忽略的错误返回值
Go 项目里最常见、也最容易在赶工时漏掉的问题之一,就是错误返回值没有被处理。这个场景非常适合交给 errcheck:
// 错误示例:忽略了错误
file, _ := os.Open("config.json")

// 正确做法
file, err := os.Open("config.json")
if err != nil {
    return fmt.Errorf("打开配置文件: %w", err)
}
errcheck 的作用就是把这类问题系统化地揪出来,避免“代码能跑,但失败路径没人处理”的情况在项目里蔓延。
gosec:代码层面的安全扫描
如果项目涉及外部输入、文件操作、认证信息或数据库访问,安全检查就不该只靠人工代码评审。gosec 能覆盖一批常见安全问题,例如:
- SQL 注入风险
- 硬编码的密钥和密码
- 不安全的文件操作
- 弱加密算法使用
go install github.com/securego/gosec/v2/cmd/gosec@latest
gosec ./...
它不等于完整的安全审计,但很适合作为日常开发阶段的第一道筛查。
gocyclo:用复杂度阈值约束函数膨胀
代码是否“难读”,很多时候不靠感觉,而是可以先用指标筛一遍。gocyclo 就是用来检查圈复杂度的:
go install github.com/fzipp/gocyclo/cmd/gocyclo@latest
gocyclo -over 15 ./...
文中的建议阈值是 15。一旦函数超过这个值,通常就该认真看一眼:是不是条件分支过多、职责过杂,或者已经到了需要拆分重构的程度。
govulncheck:官方漏洞检查工具
除了扫描代码写法,Go 官方还提供了专门检查已知漏洞的工具 govulncheck:
go install golang.org/x/vuln/cmd/govulncheck@latest
govulncheck ./...
它关注的是你的代码和依赖是否触及已知存在漏洞的 Go 版本或第三方库。和 gosec 相比,二者关注点不同:前者偏已知漏洞情报,后者偏代码实现中的安全风险,实际使用时更适合互补,而不是二选一。
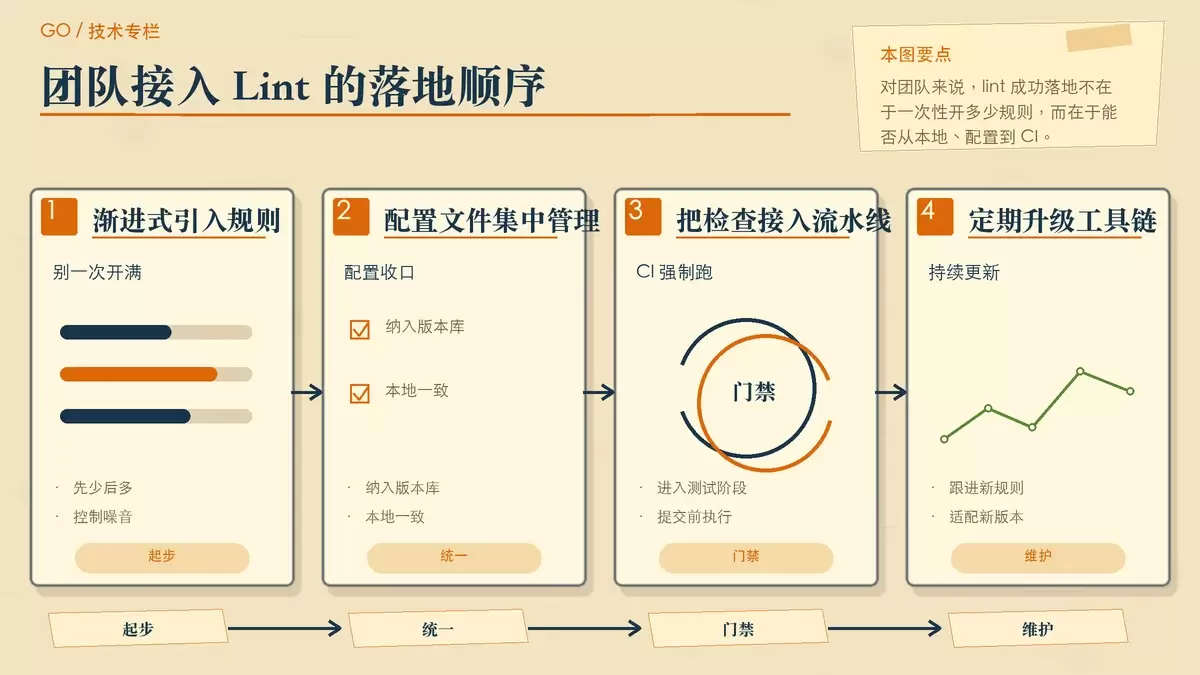
怎么选工具,才能真正落到团队流程里
对于个人项目或小团队,直接从 golangci-lint 入手通常最省事,因为它已经覆盖了大多数日常需求。到了大型团队或历史包袱较重的项目,做法更稳妥一些:
- 渐进式引入:先启用少量核心 linter,再逐步扩展范围,避免一次性引入过多告警。
- 统一配置:把配置文件纳入版本控制,确保本地和 CI 结果一致。
- 接入 CI:让 lint 成为提交流程的一部分,而不是“有空再跑”。
- 定期更新:保持工具版本更新,跟上新规则和新版本 Go 的变化。
如果要把它落实到持续集成,可以使用类似下面的配置片段:
lint:
  stage: test
  script:
    - golangci-lint run --timeout 10m
- govulncheck ./...这套组合的思路很实用:golangci-lint 负责日常代码质量入口,govulncheck 负责已知漏洞补位。对很多团队来说,这已经能覆盖“提交前质量门禁”的核心部分。
Lint 能提效,但不能替代判断
Lint 工具本质上是代码质量的放大器。它擅长发现显而易见的问题、统一团队基线,也能把很多原本依赖人工经验的检查前置到开发流程中。
但工具不是万能的。它能指出错误返回值没处理、某个函数复杂度过高、某段代码存在安全风险,却不能替代开发者对设计、抽象和业务边界的判断。更现实的做法,是尽早把 lint 纳入项目默认流程,让工具负责稳定、重复、可自动化的检查,而把人的精力留给真正需要经验的代码决策。















