



权限系统往往不是在项目一开始就出问题,而是在角色增多、接口变细、租户隔离和跨服务协同时逐渐失控。PHP-Casbin的价值,正是在业务还会继续扩张的前提下,给 PHP 应用提供一套统一、可组合、能落地到主流框架与分布式架构的访问控制方案。本文从模型能力、框架集成、分布式同步和 SaaS 多租户四个角度梳理它适合解决什么问题,以及为什么它比“自己写一套权限判断”更稳妥。
为什么传统权限方案容易失控
很多团队最初的权限控制都从简单判断开始,例如角色字段、接口白名单,或者一套固定的 RBAC 表结构。问题在于,业务一旦进入复杂阶段,这类方案很快会暴露出三个老问题:模型僵化、扩展困难、维护成本高。
单独使用基于角色的访问控制(RBAC)能解决一部分后台权限问题,但遇到更细粒度规则时就会变得吃力;单独实现基于属性的访问控制(ABAC),又常常增加理解和维护门槛。现代应用里,权限往往不是单一模型能覆盖的,它可能同时涉及用户角色、资源属性、组织层级和租户边界。
Casbin的思路在于,把访问控制抽象为统一框架,让开发者按业务需求选择或组合不同模型。PHP-Casbin作为Casbin在PHP生态中的实现,继承了这一点:它不是只提供一种固定的权限写法,而是支持 ACL、RBAC、ABAC 等多种访问控制模型,并用一致的 API 去处理权限判断。
这意味着,团队不必在项目早期就把模型“押注”到一种结构上,也不必随着业务演进频繁推翻原有方案。对 PHP 项目来说,这种统一建模能力,往往比“某个功能点够不够快”更关键。
主流 PHP 框架里怎么接入 PHP-Casbin
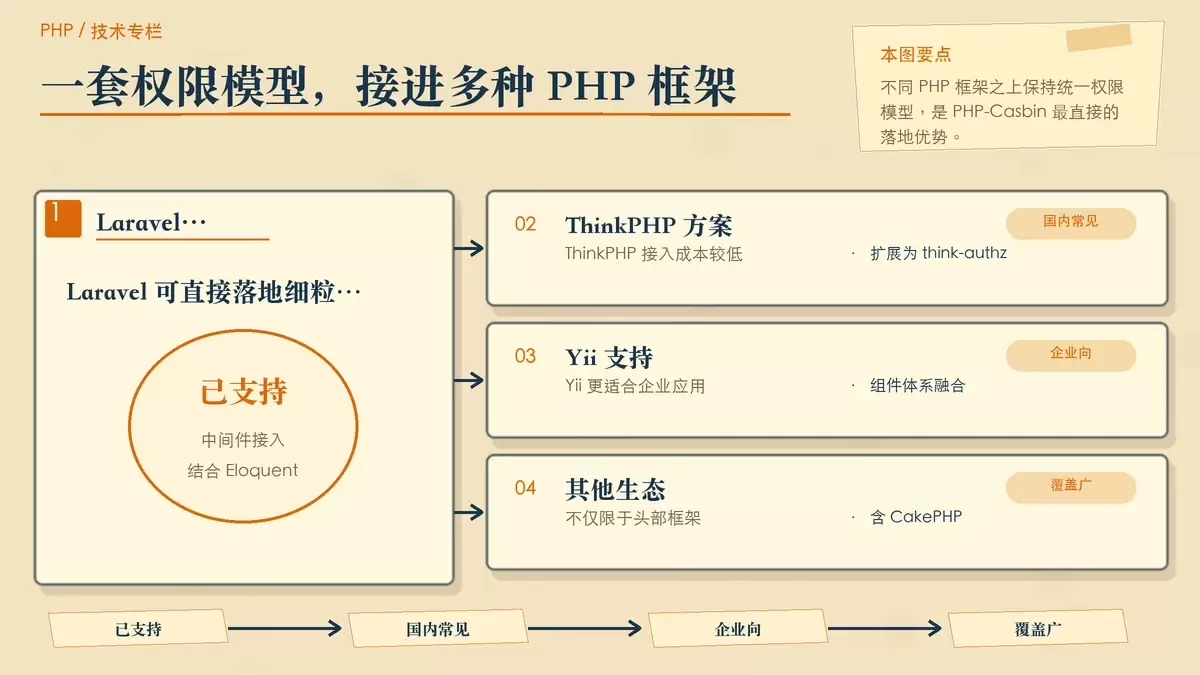
一个权限框架是否好用,不只看模型设计,还要看它能不能顺利接进现有技术栈。PHP-Casbin在这方面的优势比较直接:它已经围绕主流 PHP 框架提供了较完整的扩展支持,减少了大量重复集成工作。
Laravel:更适合细粒度权限落地
在 Laravel 生态里,php-casbin/laravel-authz 提供了开箱即用的接入方式。它能够融入 Laravel 的中间件系统和 Eloquent ORM,让权限控制不必脱离框架习惯单独设计。
这类集成的价值在于,开发者可以继续沿用熟悉的 Laravel 开发方式,在路由、中间件、模型交互等环节中加入细粒度权限校验,而不是把鉴权逻辑散落到控制器和服务层里。
ThinkPHP:更贴近国内项目实践
对于国内常见的 ThinkPHP 项目,php-casbin/think-authz 提供了对应支持。它和 ThinkPHP 的架构方式较为契合,适合希望在现有业务系统中补齐权限能力、又不想大改工程结构的团队。
这点对存量项目尤其重要。很多权限方案不是从零开始做,而是在已有后台、已有模块权限逻辑上逐步升级。官方扩展的存在,能明显降低接入成本。
Yii 及其他框架:覆盖面比想象中更广
Yii 生态也有对应方案,即 php-casbin/yii-casbin。通过和 Yii 组件体系结合,它更适合对性能和安全性要求较高的企业级应用场景。
除此之外,CodeIgniter、CakePHP、Webman 等框架同样得到了官方支持。例如,CakePHP 可以使用 php-casbin/cake-permission,Webman 则有 php-casbin/webman-permission。如果项目运行在 Workman 体系下,这类插件也能更自然地嵌入现有服务结构。
从选型角度看,这种覆盖面的意义在于:团队即使未来切换框架,或者同时维护多套 PHP 技术栈,也能尽量维持一致的权限设计思路和接口使用方式。
分布式和微服务场景下,它解决了什么难题
单体应用里的权限管理,重点往往是“如何判断”。到了微服务和分布式环境,问题会变成“如何一致地判断”。权限策略存在哪里、多个节点怎么同步、策略变更多久生效,都会直接影响系统可靠性。
多存储适配器,减少底层耦合
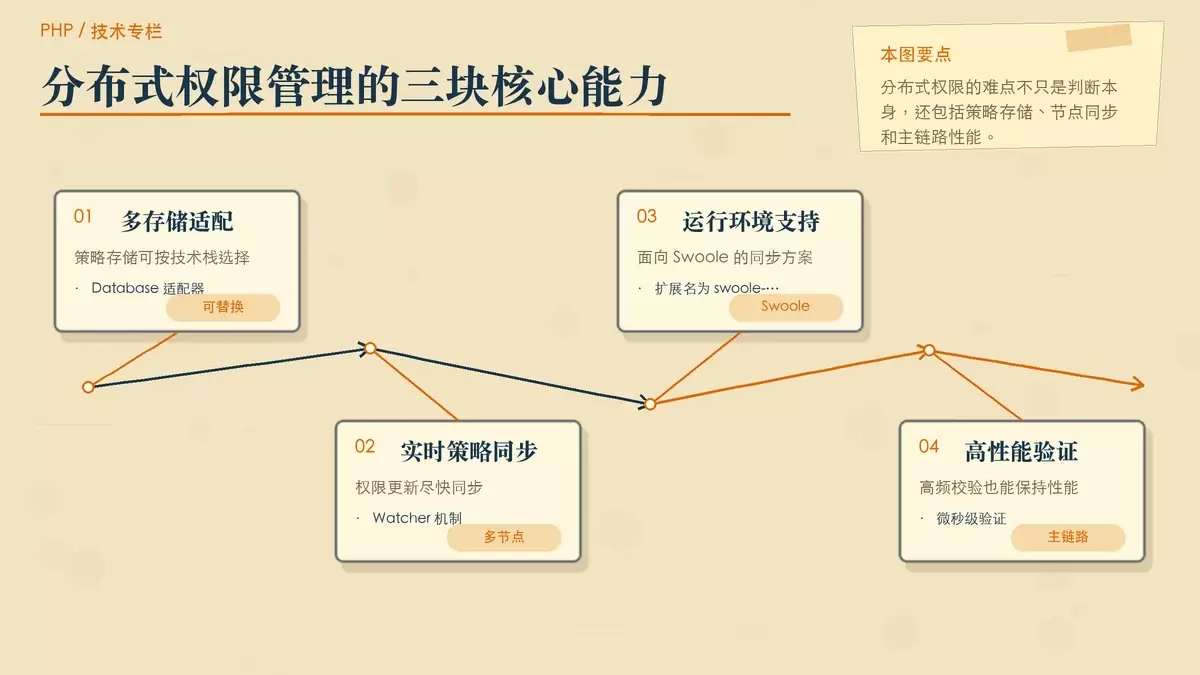
PHP-Casbin提供了多种存储适配器,包括 Database 适配器、Doctrine DBAL 适配器、Laminas-db 适配器等。这样做的好处,是权限策略的持久化方式可以根据现有基础设施来选,而不需要为了接入权限框架单独迁移存储层。
对已经使用 Doctrine、Laminas 或传统关系型数据库的项目来说,这种适配器机制能把权限系统接入成本控制在更可接受的范围内。对分布式系统而言,统一模型加可替换存储,是后续扩容和拆分服务的重要前提。
Watcher 机制,让策略变更尽快同步
在多节点部署中,最棘手的问题之一是权限变更不同步。比如管理员刚调整了某个角色的权限,但部分节点还在沿用旧策略,结果就是实际授权状态不一致。
PHP-Casbin通过 Watcher 机制处理这类问题。文中提到的 php-casbin/swoole-redis-watcher,就是面向 Swoole 环境的 Redis 监控方案,可用于在节点之间传播策略变更消息,让权限更新尽快生效。
这并不只是“功能更全”那么简单。对微服务和常驻内存服务来说,Watcher 机制实际上是在补足权限系统的一致性能力,没有这一层,权限模型再漂亮也很难稳定落地。
性能表现决定它能不能进核心链路
权限校验通常处于请求主链路上,调用频率高、覆盖范围广。如果一次判断开销太大,最终拖慢的不是权限模块,而是整个业务系统。
PHP-Casbin在设计上强调高效算法和缓存机制,能够在微秒级别完成权限验证。在权限策略规模较大、请求校验频繁的情况下,这一点尤其关键,因为它决定了权限校验能否真正进入高并发接口、网关层或服务间调用流程,而不是被迫退回到“少量关键接口启用”的保守用法。
SaaS 多租户权限,为什么它比手写方案更稳
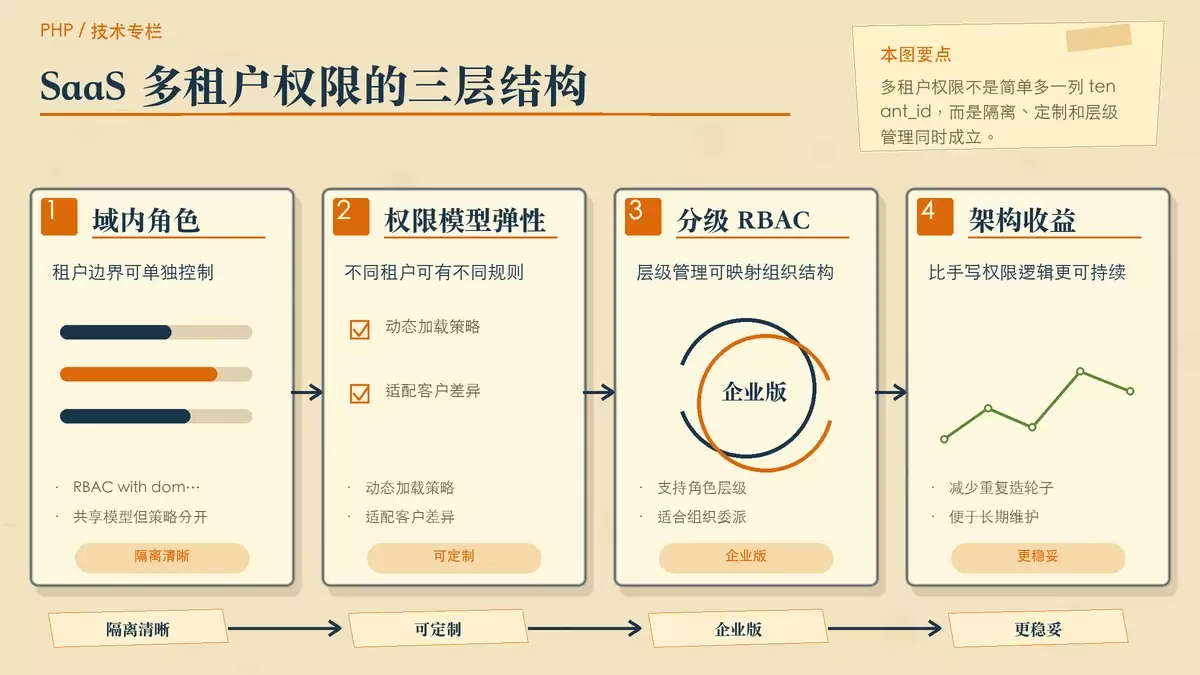
多租户是 PHP-Casbin特别有优势的应用场景。SaaS 平台的权限问题,通常不只是“谁能访问哪个菜单”,还包括租户隔离、组织层级、管理员委派,以及不同客户的定制化授权规则。
用域内角色处理租户隔离
Casbin提供的域内角色,也就是 RBAC with domains,是实现租户隔离的关键能力。用这套思路,一个系统可以让不同租户共享同一套权限模型,但每个租户拥有各自独立的权限策略。
这比为每个租户复制一套权限代码或单独维护一套角色体系更可控。模型统一,意味着系统更容易维护;策略隔离,则保证了租户之间的边界清晰。
支持按租户定制权限模型
很多 SaaS 团队真正棘手的地方,不是基础授权,而是客户差异。不同客户可能对部门结构、角色继承、资源粒度有完全不同的要求。
PHP-Casbin支持动态加载权限策略,这给了多租户平台更强的定制能力。平台可以在不推翻整体架构的前提下,为不同租户提供差异化权限方案,同时仍然把它们放在统一的技术框架里管理。
这类能力的实际价值在于,它让“标准化产品”和“客户个性需求”之间不必二选一,而是能在模型统一的前提下做适度弹性。
层级 RBAC 更适合企业客户
大型企业客户往往不仅需要角色,还需要角色之间存在层级关系,例如总部、区域、部门、子部门的权限继承与委派。PHP-Casbin的 RBAC 层级特性对这类需求比较友好。
在统一权限模型下,企业既可以表达组织架构内的管理层级,也能实现权限下放和范围限制。对于面向 B 端的大型 SaaS 产品,这部分能力往往决定了系统能否覆盖更复杂的客户组织形态。
除了功能本身,生态成熟度也值得看
一个权限框架能不能长期使用,最终还要看生态是否可靠。PHP-Casbin在这方面的优势,主要体现在三个层面。
社区活跃度提供了持续性保证
PHP-Casbin作为Casbin项目的语言实现之一,背后依托的是更大的Casbin生态。GitHub 上 30+ 个仓库的规模,说明这不是一个孤立的小型扩展,而是一套仍在演进中的访问控制体系。
对技术选型来说,活跃社区的价值非常现实:问题有人维护,适配器会继续补,框架版本变动后也更有机会跟进。
持续迭代比“一次性可用”更重要
权限系统很少是一劳永逸的模块。随着框架升级、运行环境变化和业务模型复杂化,权限框架本身也必须跟着演进。文中提到,PHP-Casbin保持着较频繁的更新节奏,不只是修复问题,也在持续引入新特性。
这意味着它更适合作为长期基础设施,而不是短期拼装件。对企业项目来说,这种持续迭代能力通常比“今天能跑起来”更重要。
学习资料完善,降低团队上手门槛
除了代码和扩展本身,PHP-Casbin还有较完整的文档与外部教程支撑。技术圈、CSDN、哔哩哔哩等平台上的文章和视频,能帮助团队更快理解模型设计与接入方式。
这类外围资源的意义在于,权限模型往往涉及团队共识,不只是某个开发者会用就够了。资料越完善,越有利于产品、后端和架构角色在同一套规则上协作。
PHP 项目什么时候该认真考虑 PHP-Casbin
如果你的项目已经开始遇到以下问题:角色越来越多、权限逻辑分散在各处、同一套规则需要落到多个框架或服务、SaaS 租户隔离逐渐复杂,那么 PHP-Casbin值得进入正式选型名单。
它的核心价值,不只是支持 ACL、RBAC、ABAC 这些名词,而是在 PHP 生态里把统一模型、主流框架接入、分布式策略同步和多租户能力串成了一套更完整的解决方案。对于需要长期维护权限系统的团队来说,这比手写一套“当前够用”的逻辑更有可持续性。
从架构角度看,选择 PHP-Casbin,本质上是在为未来的复杂权限场景预留空间。项目现在也许只需要简单角色控制,但一旦业务继续扩张,这类可扩展、可组合、可同步的权限框架,通常会比临时设计更省成本。















