



很多 PHP 项目的权限问题,并不是一开始就复杂,而是在业务迭代里一点点失控:控制器里塞满 if-else,新增一个角色就要改一串方法,多租户、临时授权、接口权限又各有一套补丁。PHP-Casbin 解决的正是这类“权限逻辑跟着业务代码四处蔓延”的问题,它把模型、策略和执行拆开,让同一套权限框架覆盖角色、资源、属性和租户隔离等常见场景。下面就结合常见踩坑、核心能力和实际案例,看看它为什么能减少重复造轮子,以及什么场景下值得引入。
为什么权限代码总会越写越乱
很多团队对权限系统的第一反应,往往是“先把需求做出来”。于是最初只是简单区分管理员、商家、客服,后面再叠加数据范围、接口权限、临时放权、租户隔离,最后权限判断散落在控制器、服务层甚至 SQL 条件里。问题不是某一段代码写得不好,而是权限规则和业务逻辑没有分层。
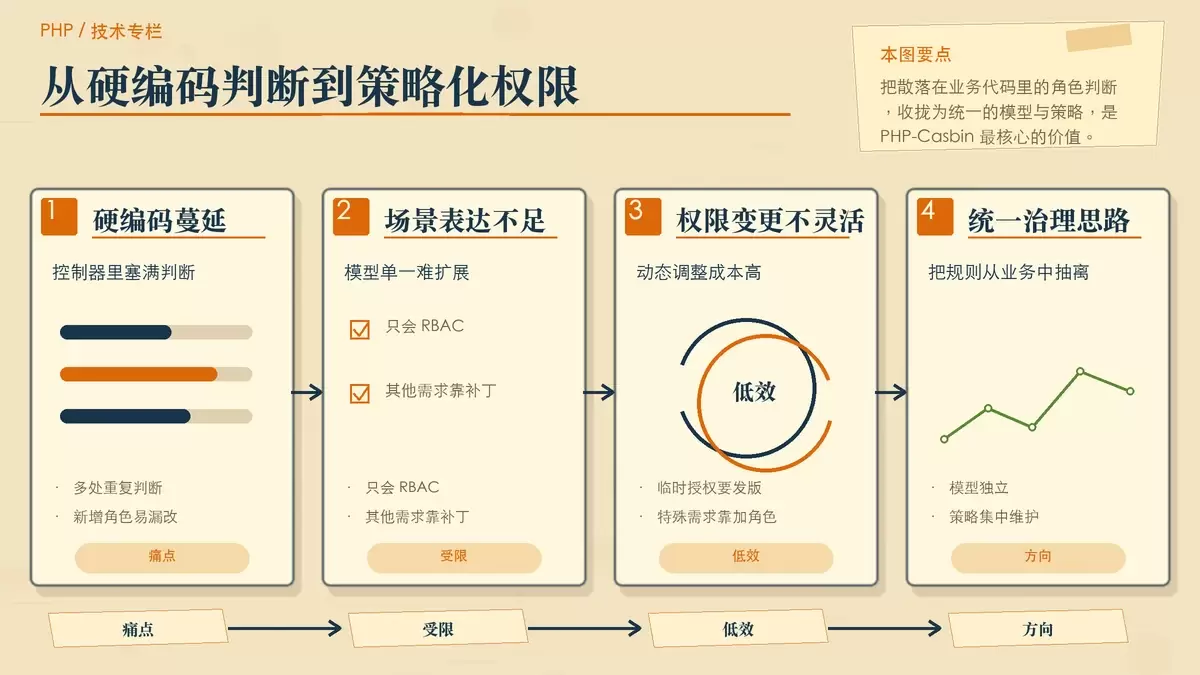
硬编码判断一多,改动范围就不可控
在一个电商 SaaS 项目的权限重构里,100 多个控制器的方法里都直接嵌着权限判断。比如订单列表页要区分“管理员看所有、商家看自己的、客服看分配的”,同样的逻辑在不同模块重复了 20 多次。
// 订单列表权限判断(项目代码片段)
if ($user->role == 'admin') {
    // 管理员查所有
    $orders = Order::all();
} elseif ($user->role == 'merchant') {
    // 商家查自己的
    $orders = Order::where('merchant_id', $user->merchant_id)->get();
} elseif ($user->role == 'customer_service') {
    // 客服查分配的
    $orders = Order::where('cs_id', $user->id)->get();
}
这种写法短期看直接,长期维护却很脆弱。只要业务新增“运营角色能看所有商家的未付款订单”,开发者就得在多个方法里继续补判断;一旦漏改,上线后就可能出现权限缺失或越权访问。权限本来应该是规则问题,最后却变成了代码搜改问题。
只支持一种模型,复杂场景就只能打补丁
实际项目中的权限需求通常不是单一的。除了“谁能看订单”这类 RBAC,还可能同时存在:
- “用户只能改自己的资料”这类
ACL场景; - “VIP 用户能访问会员接口”这类基于属性的授权;
- “GET /api/orders 可以访问,POST /api/orders 仅管理员允许”这类
RESTfulAPI 控制。
如果现有架构只能表达一种角色模型,那么每增加一种需求,就会在外围再加一层特殊判断。时间一长,权限逻辑不再统一,排查问题也会越来越困难。
没有动态授权能力,临时需求就得动代码
业务方常见的紧急需求是临时放权,比如“让某商家临时查看另一个商家的订单,只开放 3 天”。如果系统只能靠角色硬编码处理,那么要么直接给更大的角色权限,风险偏高;要么走改代码、发版、回收权限的流程,响应速度跟不上业务节奏。
这类需求本质上考验的是权限系统能不能把“授权变更”从“代码变更”中拆出来。做不到这一点,权限系统就很难真正服务运营和管理流程。
跨框架和跨语言项目,权限体系很难统一
当团队同时维护 Laravel 和 gin+gorm 项目时,权限逻辑往往会各写一套。没有统一的权限中间层,不同框架、不同语言都在重复维护自己的判断规则。结果就是:权限概念相似,实现方式却不一致,迁移和协同成本不断上升。
Casbin 的思路正好相反:把权限模型和策略从业务代码里抽离出来,用统一规则描述 ACL、RBAC、ABAC 等模型,再由不同语言的实现去执行。对于 PHP 开发者来说,PHP-Casbin 就是这套能力在 PHP 生态里的落地版本。
PHP-Casbin 能解决什么问题
从定位看,PHP-Casbin 并不是单纯的“角色权限插件”,而是一套把权限控制标准化的框架。它的核心价值可以归纳为四点:模型丰富、接入轻量、策略动态、性能可控。
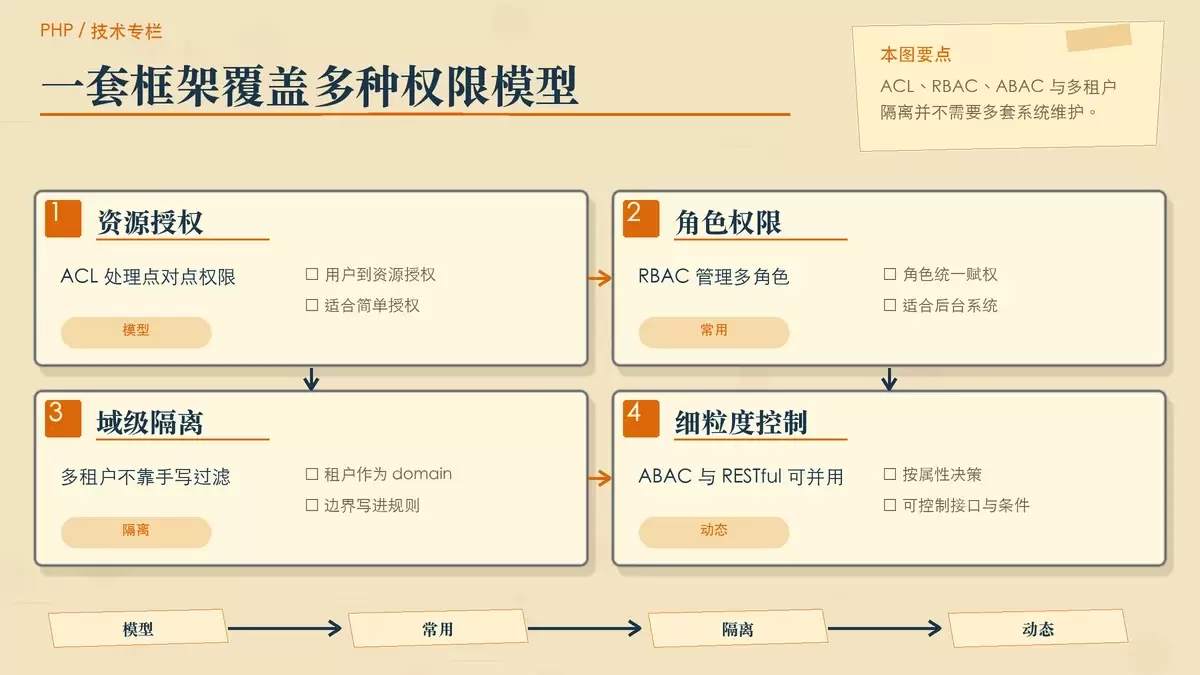
一套框架覆盖多种权限模型
PHP-Casbin 支持多种主流权限模型,不同业务场景不必分别造一套逻辑,重点变成“选模型、配规则、做校验”。常见模型包括:
| 模型类型 | 适用场景 | 示例需求 |
|---|---|---|
| ACL | 简单的用户 - 资源授权 | “用户 A 能编辑文章 1” |
| RBAC | 多角色权限管理 | “管理员能看所有订单,商家只能看自己的” |
| RBAC with Domains | 多租户 / 多域名隔离 | “租户 A 的管理员不能操作租户 B 的数据” |
| ABAC | 基于属性的动态权限 | “用户只能查看自己创建的、未过期的订单” |
| RESTful | API 接口权限控制 | “GET /api/orders 允许,POST /api/orders 仅管理员允许” |
这意味着同一个项目里,后台菜单、订单数据、开放接口和临时授权不需要拆成四套系统管理,而是可以放在统一的权限框架里处理。
多租户隔离可以直接用模型表达
以“多租户 RBAC”为例,重点不是在业务代码里判断租户归属,而是在模型文件里明确把租户作为一个维度引入:
[request_definition]
r = sub, dom, obj, act

[policy_definition]
p = sub, dom, obj, act

[role_definition]
g = _, _, _ # 第三个参数表示domain(租户)

[policy_effect]
e = some(where (p.eft == allow))

[matchers]
m = g(r.sub, p.sub, r.dom) && r.dom == p.dom && r.obj == p.obj && r.act == p.act
再通过策略把角色和租户绑定起来:
p, admin, tenantA, /order, read  # 角色admin在tenantA下能读/order
g, alice, admin, tenantA         # 用户alice是tenantA的admin
这样 alice 只能访问 tenantA 下的订单。租户隔离不再依赖每个接口手写过滤条件,而是由统一的模型和策略负责约束。这类方式特别适合 SaaS、平台型电商和多组织后台。
接入方式轻量,框架切换成本低
很多团队引入权限框架时担心两件事:依赖太重,或者改动太大。PHP-Casbin 在这方面的特点是足够轻量。以核心包为例,原文给出的体量约为 300KB,通过 Composer 就能安装:
composer require casbin/casbin它支持主流 PHP 框架快速集成,包括 Laravel、ThinkPHP、Yii2、Webman、Hyperf、EasySwoole 等,也适用于原生 PHP。以 Laravel 为例,常见接入步骤是:
# 1. 安装适配包
composer require casbin/laravel-authz

# 2. 发布配置文件,执行sql迁移
php artisan vendor:publish
php artisan migrate

# 3. 执行权限决策
// to check if a user has permission
if (Enforcer::enforce("eve", "articles", "edit")) {
    // permit eve to edit articles
} else {
    // deny the request, show an error
}
真正有价值的地方在于:换框架时,模型和策略的思路不需要重学。权限规则仍然是那套规则,只是接入层换了适配包。
策略可动态维护,不必每次发版改权限
PHP-Casbin 的另一项实用能力,是把权限规则当作数据来维护。策略既可以存在文件里,也可以放在 MySQL、Redis、MongoDB 等存储中,切换方式以配置为主,不需要重写权限逻辑。
对需要做后台权限管理的项目,这一点尤其重要。比如给用户临时授权、调整角色归属、回收某条访问规则,都可以通过 API 直接完成:
// 给用户bob添加“读/order”权限
$enforcer->addPolicy('bob', '/order', 'read');

// 给用户bob添加admin角色
$enforcer->addRoleForUser('bob', 'admin');

// 禁止用户bob访问/order
$enforcer->addPolicy('bob', '/order', 'read', 'deny');  // 支持allow/deny

// 批量删除权限
$enforcer->removePolicies([['bob', '/order', 'read']]);
这样一来,很多原本需要开发介入的权限调整,就可以交给运营后台或管理系统处理。对业务部门来说,权限变更速度更快;对研发来说,也减少了为了小改动反复上线的成本。
大规模使用时,重点看缓存和批量检查
当项目用户量达到 10 万 + 级别,权限检查是否拖慢接口响应会成为一个现实问题。PHP-Casbin 针对这一点提供了两个比较直接的优化方向:
- 规则缓存:将常用权限规则缓存到 Redis,减少数据库查询;
- 批量检查:一次完成多个权限判断,降低 IO 次数。
这类优化并不神秘,但很关键。权限系统如果每次都把判断建立在频繁读库之上,就会从“业务保障”变成“性能负担”。能否缓存、能否批量处理,决定了它是否适合放进高并发业务链路里。
三个典型场景,看它怎么落地
PHP-Casbin 的价值最终还是要回到业务场景里看。下面几个案例,分别对应多角色隔离、接口授权和动态属性控制,是企业项目里比较常见的三类权限问题。
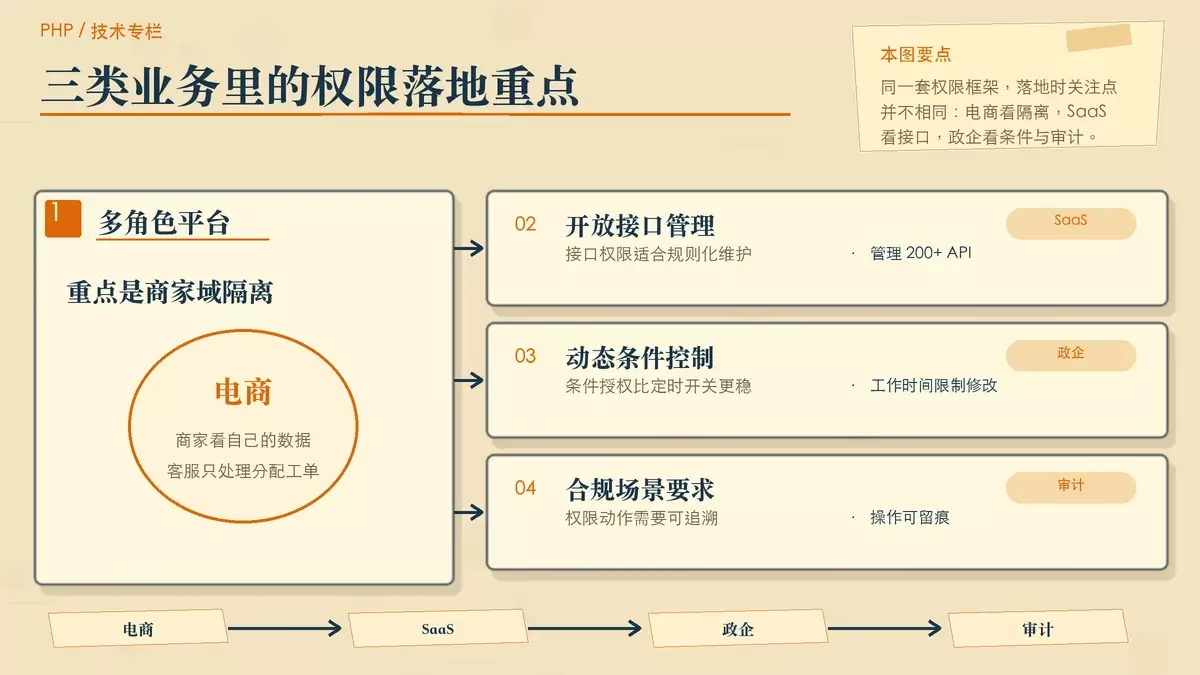
电商平台:多角色并存,还要保证商家数据隔离
在某电商平台场景中,系统需要同时处理“平台管理员 - 商家 - 客服 - 买家”四层权限关系:
- 平台管理员:查看所有商家数据、配置全局规则;
- 商家:只能操作自己店铺的商品和订单;
- 客服:只能处理分配给自己的售后工单,不能修改商品价格;
- 买家:只能查看自己的订单、修改个人信息。
这里最核心的其实不是角色数量,而是“商家数据隔离”。如果只靠普通角色区分,很容易出现同角色商家之间互相越权查看数据的问题。通过 RBAC with Domains 把每个商家作为一个 domain 处理后,权限规则天然带上租户边界,隔离会更彻底,也更容易统一维护。
SaaS 服务:把 200+ API 权限变成可运营的规则
另一个典型场景是 SaaS 服务的接口权限管理。原文案例中,服务商需要管理 200 + 个 API 接口,并服务 1000 + 企业客户。这里的难点不只是接口多,还包括套餐差异和自动开通流程:
- 不同套餐客户对应不同接口权限;
- 结合 JWT,在网关层自动校验请求权限;
- 客户升级套餐后,通过 API 自动开放更多接口权限。
如果用传统白名单方式管理,每新增一个接口都要改配置;如果接口版本还在演进,维护量会继续放大。用 PHP-Casbin 后,接口权限本质上是策略规则,可以直接新增规则,也可以按前缀做控制,比如 /api/v1/*。这样更适合持续扩展的开放平台。
政企系统:角色权限之外,还要叠加时间条件和审计
政企类系统往往不仅关注“谁能访问”,还关心“在什么条件下能访问”以及“是否留痕”。原文中的政务系统案例采用了角色和属性结合的方式:
- 基础权限使用 RBAC,例如“科室管理员能看本科室数据”;
- 动态权限使用 ABAC,例如“只有工作日 9:00-18:00 能修改数据”;
- 所有权限操作记录审计日志,以满足合规要求。
传统权限系统对时间条件通常支持得不好,常见做法是靠定时任务去切换开关,既绕也不够精确。使用 ABAC 后,这类约束可以直接写进匹配器:
[matchers]
m = g(r.sub, p.sub) && r.obj == p.obj && r.act == p.act && r.now >= "09:00" && r.now <= "18:00"
检查权限时再传入当前时间:
$enforcer->enforce('user1', '/data', 'edit', ['now' => date('H:i')]);这样实现的是“规则级”的时间限制,而不是外围补丁式的时间开关。对需要审计、需要明确授权边界的系统来说,这种表达方式会更清晰。
什么时候值得在 PHP 项目里引入 PHP-Casbin
如果项目只是一个简单后台,角色固定、资源少、几乎不会扩展,那么直接写一套轻量权限判断未必有问题。但只要出现下面几类信号,就说明权限系统已经接近需要抽象的阶段:
- 同类权限判断在多个控制器、服务或模块中重复出现;
- 系统同时存在角色权限、资源权限、接口权限或数据范围权限;
- 需要多租户隔离,或者组织、商家、部门之间要严格分域;
- 业务经常提出临时授权、套餐变更、动态放权需求;
- 团队维护多个 PHP 框架项目,甚至还要和其他语言服务共享权限体系。
在这些场景下,PHP-Casbin 的价值并不只是“少写几段 if-else”,而是把权限控制从分散逻辑变成统一规则,把一次次临时修补变成可以持续演进的模型和策略系统。
从 2018 年发布第一个版本,到 GitHub 1.3k + Star,PHP-Casbin 的成长背后,其实对应的是 PHP 开发者在真实业务里反复遇到的权限痛点。对于需要长期维护、持续扩展、兼顾多场景的项目来说,它提供的是一条更稳定的权限治理路径。















