


利用Python Scapy库解析pcap文件实战指南

发布时间:2026-10-13 |
5人浏览过
本文详细介绍如何使用Python的Scapy库解析pcap文件。通过安装scapy并使用rdpcap读取文件,遍历数据包并提取UDP等协议字段。文章提供了完整的代码示例及源码参考链接,帮助开发者快速掌握网络数据包分析技巧,适用于网络调试与安全审计场景。
Python Scapy解析pcap文件概述
在编写技术博客时,常发现网络上关于Python解析pcap文件的示例多为命令行操作,缺乏完整的代码演示,这给实际开发带来困惑。
首先需要通过pip安装scapy库,随后即可开始解析pcap文件。
核心代码实现与字段提取
import scapy
from scapy.all import *
from scapy.utils import PcapReader
packets=rdpcap("./test.pcap")
for data in packets:
  if 'UDP' in data:
    s = repr(data)
    print(s)
    print(data['UDP'].sport)
    break
打印变量s的目的是为了查看数据包中包含的所有字段信息。
<Ether dst=ff:ff:ff:ff:ff:ff src=30:fc:68:33:7a:e2 type=0x800 |<IP version=4 ihl=5 tos=0x0 len=143 id=37312 flags= frag=0 ttl=64 proto=udp chksum=0x644d src=192.168.1.1 dst=192.168.1.255 options=[] |<UDP sport=1024 dport=5001 len=123 chksum=0x3051 |<Raw load='\x01\x01\x0e\x00\xe1+\x83\xc7\xb2\x9f\x00e\x00\x00\x00\x06\x00\tTL-WR886N\x00\x0b\x00\x035.0\x00\x07\x00\x01\x01\x00\x05\x00\x1130-fc-68-33-7a-e2\x00\x08\x00\x0b192.168.1.1\x00\t\x00\ntplogin.cn\x00\n\x00\rTL-WR886N 5.0\x00\x0c\x00\x051.7.3' |>>>>获取数据后,可以通过data['UDP'].sport直接打印出UDP协议的源端口号。
深入源码查看其他协议字段
当基本字段已可见时,若需查看其他协议的字段,建议参考Scapy的源代码。
参考源码地址:https://github.com/secdev/scapy/tree/master/scapy/layers
L2层定义在l2.py中,IP、TCP等协议定义在inet.py中。例如,TCP的一些字段名称可在相关文件中找到。
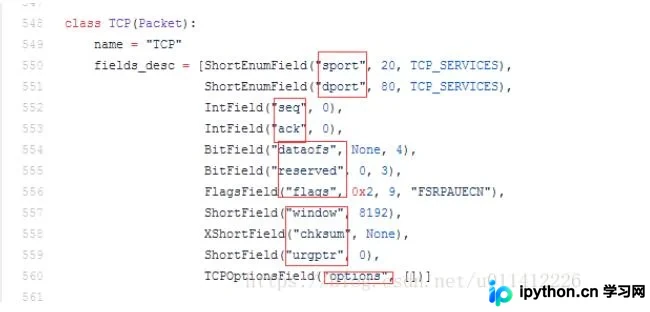
以上即为利用Python库Scapy解析pcap文件的全部内容,希望能为大家提供参考,并感谢支持。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















