



在 PHP 项目里,权限逻辑一旦分散到控制器、服务层和各类判断分支里,后期通常会越来越难维护。PHP-Casbin 试图把这件事单独抽出来:它不负责登录认证,也不接管用户管理,而是专注于“谁能对什么资源执行什么操作”的访问控制,并通过统一模型与策略来组织规则。读完这篇,你可以快速判断它是否适合自己的项目,以及最基本的接入方式该怎么落地。
PHP-Casbin 能解决什么问题
PHP-Casbin 是一个用 PHP 编写的轻量级开源访问控制框架,项目地址为 https://github.com/php-casbin/php-casbin。它采用元模型设计,重点不是把权限写死成某一种方案,而是通过统一抽象去支持多种经典访问控制模型。
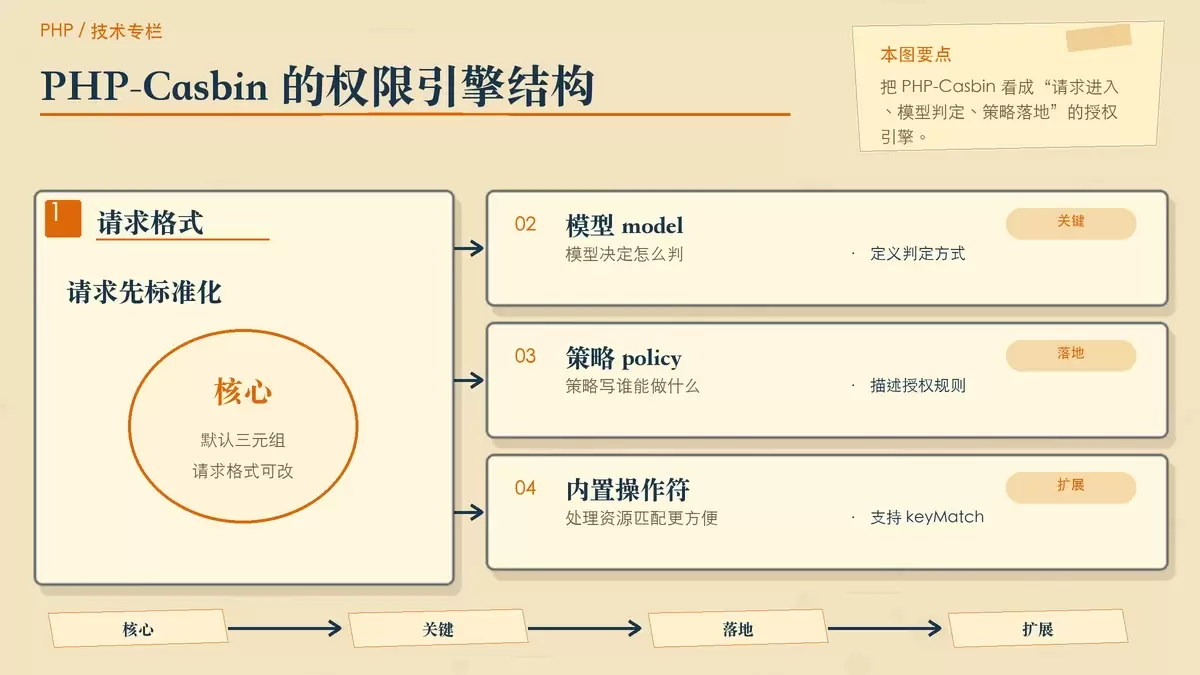
从能力范围看,PHP-Casbin 可以覆盖 ACL、RBAC、ABAC 等常见权限模型。对于需要同时管理用户、角色、资源、动作这些维度的业务系统来说,这种设计比在代码里手写 if/else 更容易扩展,也更适合长期维护。
它的几个关键特性可以概括为:
- 支持自定义请求格式,默认格式是
{subject, object, action}; - 将权限系统拆分为两个核心概念:
model和policy; - 支持 RBAC 的多层角色继承,不仅主体可以有角色,资源也可以有角色;
- 支持超级用户,例如
root或Administrator,这类用户可以不受普通授权策略限制; - 内置
keyMatch等操作符,适合处理路径型资源匹配,例如让/foo/bar映射到/foo*。
如果你的系统里既有后台角色权限,又有接口路径匹配、资源分组或者多层继承关系,PHP-Casbin 的抽象会更有价值。它不是简单的“角色表 + 权限表”工具,而是一套更通用的授权判定引擎。
它不负责什么,以及为什么这点很重要
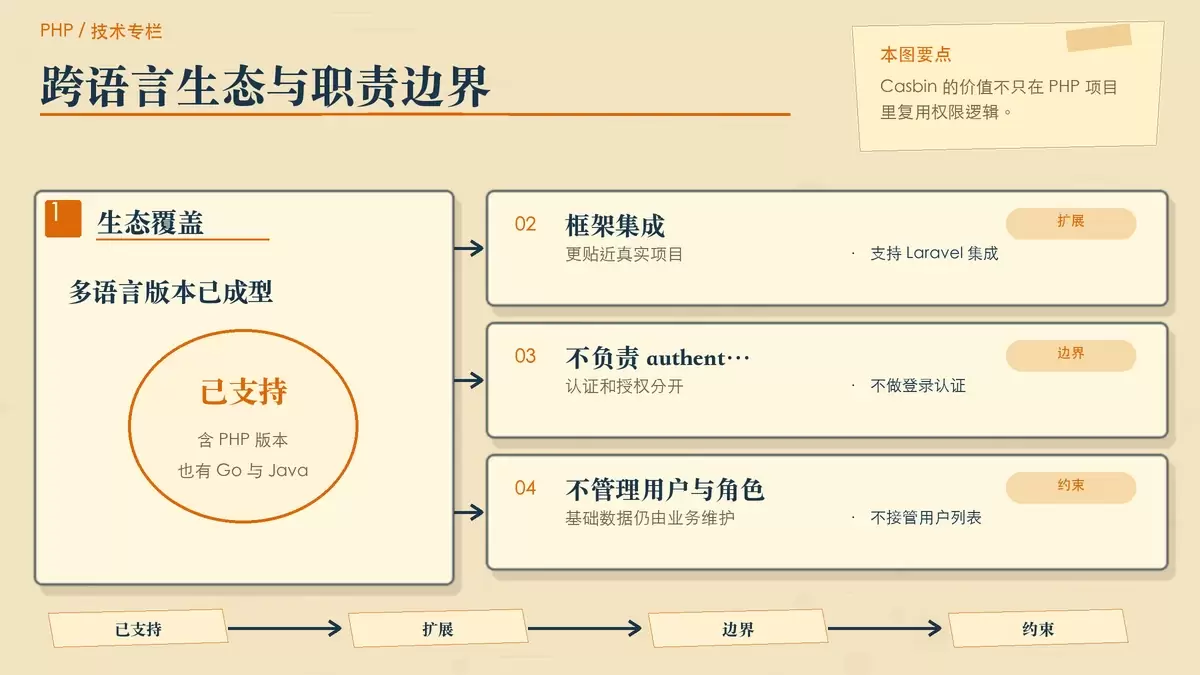
很多团队接触权限框架时,最容易混淆的就是“认证”和“授权”边界。PHP-Casbin 对这个边界划分得非常明确:它只做访问控制,不做身份认证。
具体来说,它不处理下面两类事情:
- 不负责
authentication,也就是用户名、密码、登录态这类身份验证流程; - 不负责管理用户列表或角色列表,这些数据仍然由你的业务系统自己维护。
这意味着,PHP-Casbin 更适合放在现有业务系统的授权层中使用。你的登录模块、用户体系、组织架构可以继续沿用原来的实现;而在真正需要判断是否允许访问时,再把用户、资源、动作交给 Casbin 做统一裁决。
这种职责划分的好处很直接:权限规则不会和登录逻辑、用户管理逻辑搅在一起。对于中大型项目来说,这能减少后期维护时的耦合成本,也方便在多服务、多语言环境里复用同一套授权思路。
安装与最小可运行示例
PHP-Casbin 的安装方式很直接:
composer require casbin/casbin安装完成后,可以先用一个最简单的示例理解它的工作方式。
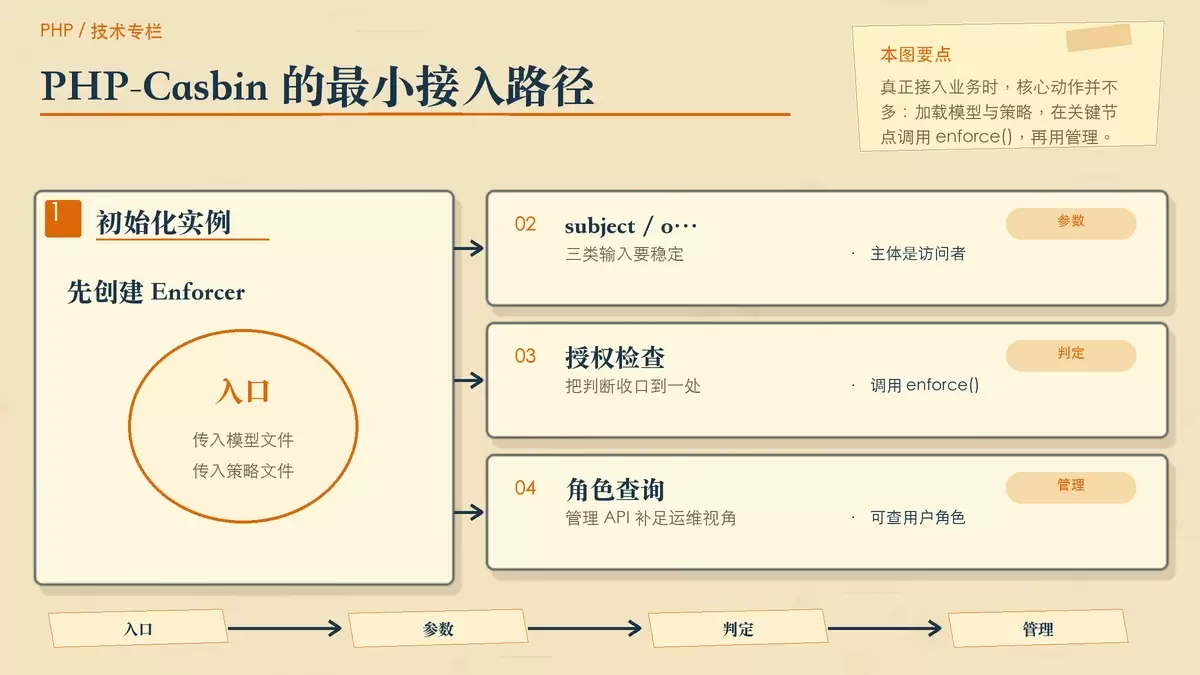
1. 初始化 Enforcer
Casbin 的核心入口是 Enforcer。初始化时需要传入两个参数:模型文件路径和策略文件路径。
$e = new Enforcer(__DIR__ . '/examples/modelandpolicy/basic_model.conf', __DIR__ . "/examples/modelandpolicy/basic_policy.csv");这里的关键点在于:模型定义“如何判定”,策略定义“谁拥有什么权限”。这也是它和普通权限库最不一样的地方。
2. 在业务代码中执行权限判断
真正接入项目时,通常只需要在受保护的业务节点加入授权判断:
$sub = "alice"; // the user that wants to access a resource.
$obj = "data1"; // the resource that is going to be accessed.
$act = "read"; // the operation that the user performs on the resource.
if ($e->enforce($sub, $obj, $act) === true) {
    // permit alice to read data1
} else {
    // deny the request, show an error
}
这里的三个参数分别对应:
$sub:请求主体,即谁发起访问;$obj:访问对象,即要访问的资源;$act:操作类型,例如读取、写入、删除。
如果你的系统原本已经有用户 ID、接口路由、业务动作编码等字段,这一层映射通常并不复杂。Casbin 更像是把原本散落在各处的判断,统一变成一次标准化的 enforce() 调用。
3. 通过管理 API 读取权限关系
除了做实时授权判断,PHP-Casbin 也提供管理 API 处理权限关系查询。例如,获取某个用户拥有的全部角色:
$roles = $e->getRoles('alice');这类接口适合放在权限管理后台、审计工具或者调试流程中使用,帮助你快速确认当前策略实际生效的角色关系。
框架集成与跨语言生态
从社区进展来看,PHP-Casbin 正在持续向实际项目场景靠近。它已经通过插件方式支持与 Laravel 等 Web 框架集成,后续也会向更多 Web 框架和社区扩展。
Casbin 的另一个优势,是它并不局限于 PHP。当前已经存在多个语言版本:
- Casbin (Go):https://github.com/casbin/casbin
- jCasbin (Java):https://github.com/casbin/jcasbin
- PHP-Casbin (PHP):https://github.com/php-casbin/php-casbin
- Node-Casbin (Node.js):https://github.com/casbin/node-casbin
- PyCasbin (Python):https://github.com/casbin/pycasbin
如果你的系统是混合技术栈,例如后台管理用 PHP、部分服务用 Go 或 Node.js,那么统一采用 Casbin 这套模型,会比各语言各写一套权限机制更容易对齐规则。对于需要跨服务共享授权思路的团队,这一点很实用。
协议、支持渠道与适用判断
PHP-Casbin 采用 Apache 2.0 开源协议发布,适合在开源和商业项目中使用。
遇到问题时,可以通过 Issues 提交反馈:
另外,社区也提供 QQ 群 546057381,用于 Casbin 访问控制相关讨论。
如果你只是做一个非常简单、规则几乎不会变化的小项目,直接在业务代码里维护少量权限判断可能已经够用;但如果项目已经出现角色继承、资源分级、路径匹配,或者未来存在多语言系统协同的需求,那么 PHP-Casbin 这种把模型与策略分离的做法,会明显更适合作为长期方案。















