



PHP-FPM 一旦出错,最麻烦的往往不是修复本身,而是不知道应该先看哪里。实际排查时,只要按“先日志、再配置、再权限和资源”的顺序推进,大多数问题都能在较短时间内定位清楚。
这篇文章把 Linux 环境下常见的 PHP-FPM 故障拆成几个具体场景:日志怎么看、配置如何验、端口和套接字冲突怎么查、权限和 SELinux 怎么分辨、502/504 背后通常是哪类资源瓶颈。读完之后,你至少能判断问题更接近配置错误、运行环境异常,还是 PHP 代码和扩展本身导致的崩溃。
先从错误日志入手
遇到 PHP-FPM 异常,第一步应该始终是看错误日志。常见日志位置包括 /var/log/php-fpm/ 目录下的 error.log,也可能直接是 /var/log/php-fpm.log;不同发行版的默认路径可能不一样。
如果不确定日志文件在哪里,可以打开配置文件 /etc/php-fpm.conf 或 /etc/php/版本/fpm/php-fpm.conf,查找 error_log 指令。确认路径后,先用实时跟踪方式观察最新报错:
sudo tail -f /var/log/php-fpm/error.log这一步通常能直接看到关键线索,比如进程崩溃、配置解析失败、权限拒绝、端口占用等信息。后面的排查方向,基本都要以这里的报错为依据。
检查配置语法与关键参数
“启动失败”这类现象里,最常见的根因其实是配置文件写错了。先做语法检查,比反复重启服务更高效。注意命令中的版本号要和系统实际安装版本一致,例如:
sudo php-fpm7.4 -t如果存在语法问题,输出通常会直接给出出错文件和行号,例如 /etc/php/7.4/fpm/pool.d/www.conf:12。排查时可以重点看下面几类配置:
listen是否写对:可能是端口被占用,也可能是套接字文件路径不存在;user/group是否合理:运行用户权限不足时,PHP-FPM 往往无法正常启动;pm相关参数是否过于保守或激进:例如pm.max_children太小,流量一上来进程池就会耗尽。
三个最容易出错的配置点
如果你已经确认语法没问题,但服务仍然异常,通常就要回到配置含义本身继续核对:
listen:确认是监听 TCP 端口还是 Unix Socket,路径或端口要和 Web 服务器配置一致;user/group:要与实际运行环境匹配,尤其是 Nginx、目录权限和日志目录属主;pm:进程数太少会造成排队和超时,太多又可能挤占系统内存。
端口或套接字冲突怎么处理
如果日志里出现 Address already in use 或 socket already in use,说明 PHP-FPM 想监听的端口或套接字已经被别的进程占用了。
排查时可以分别检查端口和套接字:
# 检查端口(如9000)
sudo netstat -tulnp | grep 9000

# 或检查套接字(如/tmp/php-fpm.sock)
sudo lsof /tmp/php-fpm.sock
确认占用方之后,处理方式一般有两种:
- 停止冲突进程,例如
sudo kill -9 PID; - 修改 PHP-FPM 配置中的
listen,例如把listen = 127.0.0.1:9000改成listen = 127.0.0.1:9001。
这里还要顺手检查 Nginx 或 Apache 的 FastCGI 配置是否同步修改,否则 PHP-FPM 虽然启动了,请求仍然会打到旧地址。
权限问题通常出在哪
Permission denied 是 PHP-FPM 场景里最常见的一类报错,尤其集中在套接字、脚本目录和日志文件上。遇到这类问题,可以从三个层面核对。
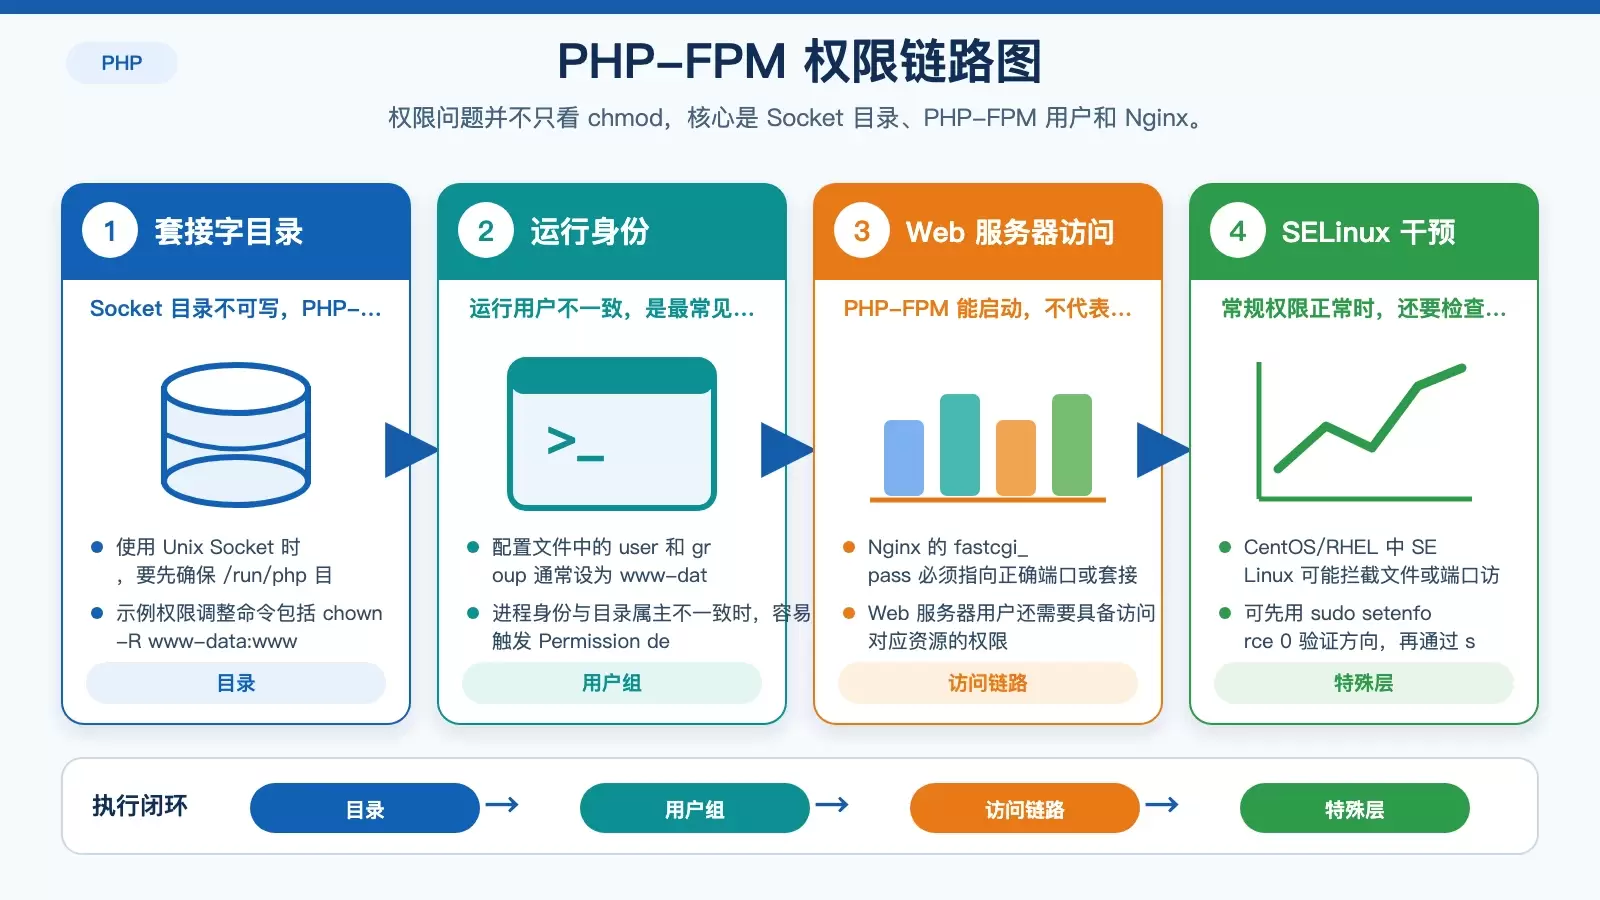
1. 套接字目录和文件权限
如果使用 Unix Socket,先确认目录存在,而且属主和权限允许 PHP-FPM 创建与访问:
sudo mkdir -p /run/php
sudo chown -R www-data:www-data /run/php
sudo chmod 0755 /run/php
2. PHP-FPM 运行用户与组
配置文件中的 user 和 group 应该与实际部署用户保持一致,常见是 www-data。如果进程身份和目录属主不一致,就很容易导致无法读写 Socket、日志或站点文件。
3. Web 服务器是否有访问权限
还需要检查 Nginx 等 Web 服务器的配置,确认 fastcgi_pass 指向的是正确的端口或套接字,并且 Web 服务器运行用户有权限访问对应资源。
别忽略 PHP 代码和扩展本身
有些 PHP-FPM 崩溃并不是服务层故障,而是业务代码语法错误、未定义函数,或扩展加载失败引起的。可以按下面的顺序排查:
- 先检查脚本语法:
php -l script.php- 临时打开错误显示,在
php.ini中设置display_errors = On和error_reporting = E_ALL,然后重启 PHP-FPM; - 检查扩展加载情况,确认扩展名和配置项没有写错:
php -m例如 php.ini 中的 extension=xxx.so 必须和实际安装扩展一致,像 extension=mysqli.so 这种写法如果对应模块未安装,同样会导致问题。缺失扩展时,可以直接通过包管理器补齐:
sudo apt install php-mysqli502/504 往往和进程池或系统限制有关
如果现象是 502 Bad Gateway、504 Gateway Timeout,或者日志里出现 unable to create new process,就该重点看进程池配置和系统资源限制了。
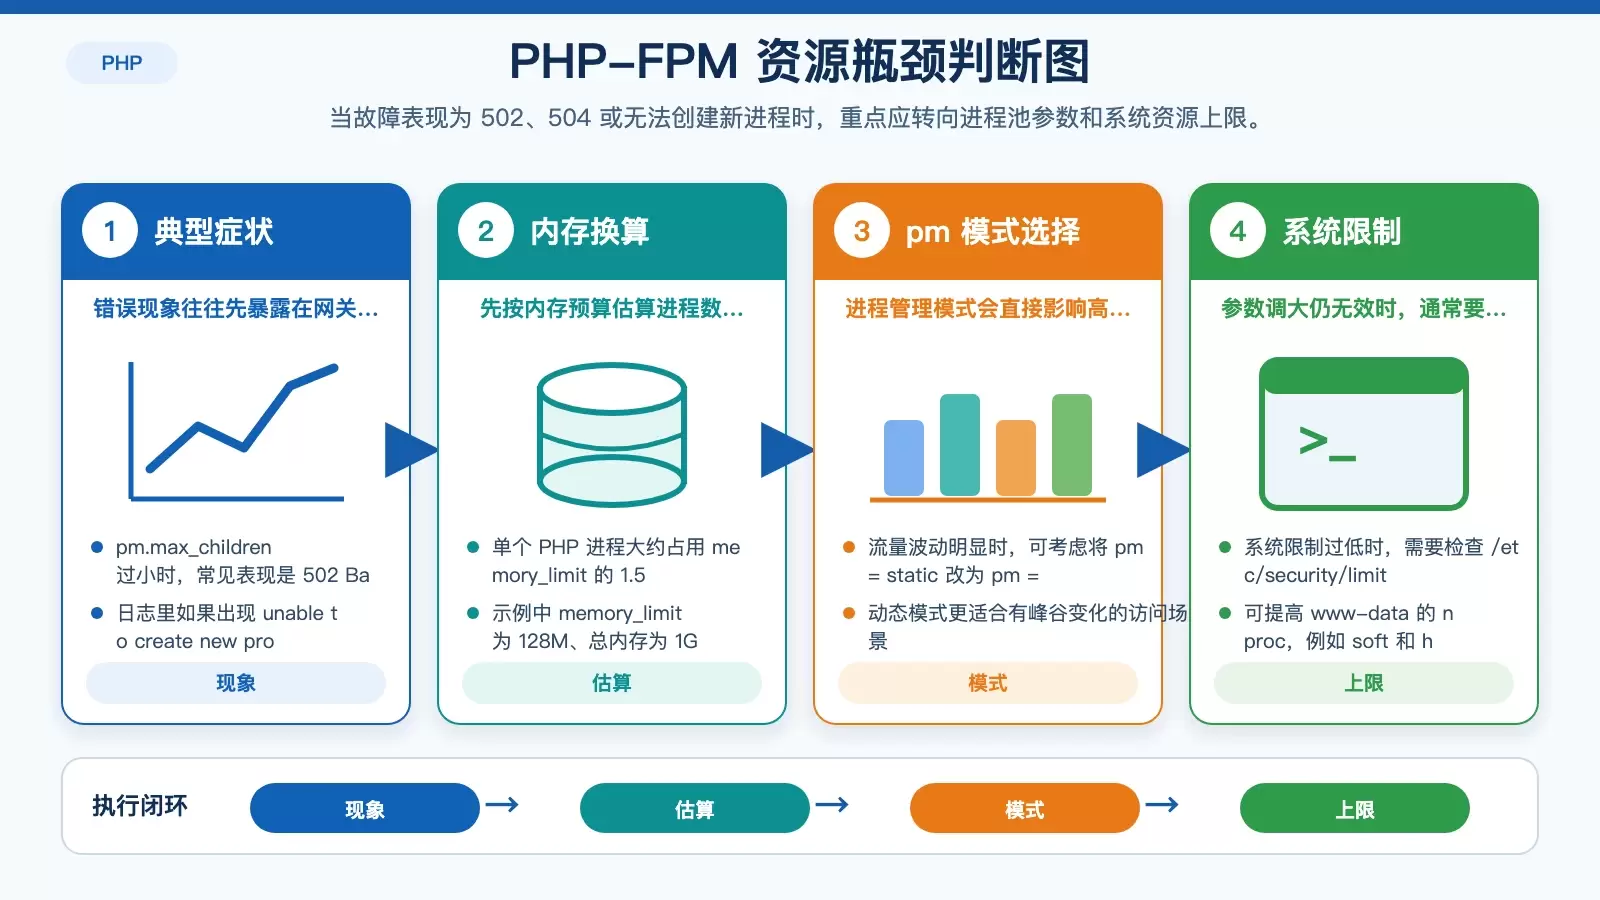
如何估算 pm.max_children
pm.max_children 过小,会直接导致高峰期请求排队。常见经验值是:每个 PHP 进程大约占用 memory_limit 的 1.5 倍。也就是说:
pm.max_children = 总内存 / 单进程内存
例如 memory_limit = 128M,服务器总内存为 1G,那么可粗略估算为 pm.max_children = 8。
静态还是动态进程模式
如果访问波动明显,可以考虑把 pm = static 改成 pm = dynamic,让 PHP-FPM 按负载自动调整进程数量。这并不一定适合所有场景,但对流量起伏较大的站点通常更友好。
系统进程数限制
如果报错是 unable to create new process,就不只是 PHP-FPM 参数问题了,系统层的限制也可能偏低。此时可以检查并调整 /etc/security/limits.conf,例如提高 www-data 用户的进程数限制:
www-data soft nproc 65535
www-data hard nproc 65535
CentOS/RHEL 下还要考虑 SELinux
在 CentOS 或 RHEL 上,如果 SELinux 处于启用状态,它可能拦截 PHP-FPM 对文件、目录或端口的访问,让问题表面上看起来像普通的权限错误。
可以先临时关闭 SELinux 验证方向:
sudo setenforce 0如果问题随之消失,说明原因很可能在 SELinux 策略上。这时应调整策略,而不是在生产环境里直接永久禁用。比如:
# 允许HTTP服务访问PHP-FPM
sudo setsebool -P httpd_execmem 1

# 允许Nginx访问PHP-FPM套接字
sudo chcon -R -t httpd_sys_rw_content_t /run/php
核心判断方法是:同样是 Permission denied,如果常规文件权限看起来没问题,就要把 SELinux 纳入排查范围。
复杂问题可直接进入调试模式
当日志、配置、权限和资源限制都查过一遍,问题仍然不明朗时,可以让 PHP-FPM 以前台模式运行,直接观察实时输出:
# 前台运行PHP-FPM(显示实时日志)
sudo php-fpm7.4 -F -R -y /etc/php/7.4/fpm/php-fpm.conf
如果还不够,可以继续用 strace 跟踪系统调用,查看进程究竟卡在哪一步退出:
sudo strace -f -p $(pgrep php-fpm)对于更复杂或更长期的问题,还可以接入日志分析工具,例如 ELK Stack、Splunk,做集中检索和可视化分析;同时用 logrotate 管理日志轮转,避免日志文件无限增长把磁盘占满。
一套更实用的排查顺序
如果你只想记住一条线索,建议按这个顺序来:先看日志,再跑配置语法检查,然后确认 listen、用户组、套接字权限,再看 PHP 代码和扩展,最后处理进程池、系统限制以及 SELinux。
这样做的好处是能尽快把问题归类。你不一定第一次就能直接修好,但通常很快就能判断:这是配置问题、权限问题、资源瓶颈,还是 PHP 应用本身出了错。















