


Django中FBV与CBV的实现方式及对比分析

本文详细解析Django框架中FBV(函数视图)与CBV(类视图)的实现机制。通过用户注册功能的代码示例,对比两种模式在URL配置、请求处理逻辑及代码复用性上的差异。重点阐述如何利用CBV优雅处理GET、POST等多种HTTP请求,提升代码可读性与面向对象编程实践。
FBV函数视图基础
FBV
FBV全称为Function Based Views,即函数视图,指在视图模块中通过定义函数来接收并处理HTTP请求。
以下以用户注册功能为例进行说明。
采用两个独立的函数分别处理页面展示与数据提交。
初级实现方案的注册代码逻辑如下。
def register(request):
 """返回注册页面"""
 return render(request, "register.html")
def register_handle(request):
 """进行注册处理"""
 # 接收数据
 username = request.POST.get("user_name")
 password = request.POST.get("pwd")
 email = request.POST.get("email")
 allow = request.POST.get("allow")
 # 进行数据校验,all方法可以进行迭代,如果有内容为空的,返回false
 if not all([username, password, email]):
 # 数据不完整
 return render(request, "register.html", {"errormsg": "数据不完整"})
 # 邮箱校验
 if not re.match(r'[a-z0-9][\w.\-]*@[a-z0-9\-]+(\.[a-z]{2,5}){1,2}$', email):
 # 邮箱不合法
 return render(request, "register.html", {"errormsg": "邮箱格式不正确"})
 # 协议是否同意校验
 if allow != "on":
 # 用户不同意协议
 return render(request, "register.html", {"errormsg": "请同意协议"})
 # 校验用户名是否重复
 try:
 user = models.User.objects.get(username=username)
 except models.User.DoesNotExist:
 # 用户名不存在
 user = None
 if user:
 return render(request, "register.html", {"errormsg": "用户名已存在"})
 # 进行业务处理:进行用户注册
 # 使用Django默认的认证系统
 user = models.User.objects.create_user(username, email, password)
 # 因为默认注册后用户是激活的,得进行修改
 user.is_active = 0
 user.save()
 # 返回应答,跳转到首页
 return redirect(reverse("goods:index"))
对应的URL路由配置。
urlpatterns = [
 url(r'^register/$', views.register, name="register"), # 注册
 url(r'^register_handle/$', views.register_handle, name="register_handle"), # 注册处理
]
尽管这种分工明确的写法逻辑清晰,但配置繁琐,需要定义两个URL路径及对应的处理函数。鉴于开发者倾向于简化工作,FBV更优的实现方式如下所示。
通过单一函数整合页面渲染与数据提交逻辑。
优化后的FBV注册代码。
def register(request):
 """注册"""
 if request.method == 'GET':
 return render(request, "register.html")
 # 接收数据
 username = request.POST.get("user_name")
 password = request.POST.get("pwd")
 email = request.POST.get("email")
 allow = request.POST.get("allow")
 # 进行数据校验,all方法可以进行迭代,如果有内容为空的,返回false
 if not all([username, password, email]):
 # 数据不完整
 return render(request, "register.html", {"errormsg": "数据不完整"})

 # 邮箱校验
 if not re.match(r'[a-z0-9][\w.\-]*@[a-z0-9\-]+(\.[a-z]{2,5}){1,2}$', email):
 # 邮箱不合法
 return render(request, "register.html", {"errormsg": "邮箱格式不正确"})

 # 协议是否同意校验
 if allow != "on":
 # 用户不同意协议
 return render(request, "register.html", {"errormsg": "请同意协议"})
 # 校验用户名是否重复
 try:
 user = models.User.objects.get(username=username)
 except models.User.DoesNotExist:
 # 用户名不存在
 user = None
 if user:
 return render(request, "register.html", {"errormsg": "用户名已存在"})
 # 进行业务处理:进行用户注册
 # 使用Django默认的认证系统
 user = models.User.objects.create_user(username, email, password)
 # 因为默认注册后用户是激活的,得进行修改
 user.is_active = 0
 user.save()
 # 返回应答,跳转到首页
 return redirect(reverse("goods:index"))
相应的URL配置简化为。
urlpatterns = [
 url(r'^register/$', views.register, name="register"), # 注册
]
然而,新的问题随之出现。HTTP协议支持GET、POST、HEAD、OPTIONS、PUT、DELETE、TRACE、CONNECT等多种请求方法。网络上有一张图详细描述了这些请求类型,原图链接地址为:https://www.jb51.net/article/170023.htm
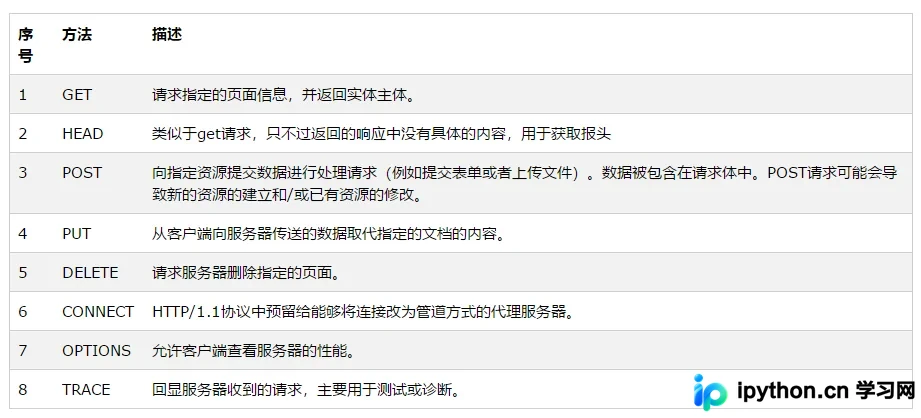
上述代码仅处理了GET和POST请求。虽然可以通过定义更多函数和URL,或使用if语句进行分支判断来兼容其他方法,但这显然增加了代码复杂度。此时,引入CBV(Class Based Views)是更佳的解决方案。
CBV类视图优势
CBV
CBV全称为Class Based Views,即类视图,指在视图模块中通过定义类来处理HTTP请求。
CBV代码能够有效解决多请求方式的处理难题,具备良好的可读性,且更符合面向对象编程的设计原则。
使用CBV实现注册功能的代码示例。
基于类的注册视图代码。
from django.shortcuts import render, redirect, HttpResponse
from django.views.generic import View
from django.core.urlresolvers import reverse
from django.core.mail import send_mail
from django.contrib.auth import authenticate, login
from itsdangerous import TimedJSONWebSignatureSerializer as Serializer
from itsdangerous import SignatureExpired
import re
from django.conf import settings
import user.models as models
class RegisterView(View):
 """注册视图"""
 def get(self, request):
 """返回注册页面"""
 return render(request, "register.html")
 def post(self, request):
 """进行注册处理"""
 # 接收数据
 username = request.POST.get("user_name")
 password = request.POST.get("pwd")
 email = request.POST.get("email")
 allow = request.POST.get("allow")
 # 进行数据校验,all方法可以进行迭代,如果有内容为空的,返回false
 if not all([username, password, email]):
  # 数据不完整
  return render(request, "register.html", {"errormsg": "数据不完整"})
 # 邮箱校验
 if not re.match(r'[a-z0-9][\w.\-]*@[a-z0-9\-]+(\.[a-z]{2,5}){1,2}$', email):
  # 邮箱不合法
  return render(request, "register.html", {"errormsg": "邮箱格式不正确"})
 # 协议是否同意校验
 if allow != "on":
  # 用户不同意协议
  return render(request, "register.html", {"errormsg": "请同意协议"})
 # 校验用户名是否重复
 try:
  user = models.User.objects.get(username=username)
 except models.User.DoesNotExist:
  # 用户名不存在
  user = None
 if user:
  return render(request, "register.html", {"errormsg": "用户名已存在"})
 # 进行业务处理:进行用户注册
 # 使用Django默认的认证系统
 user = models.User.objects.create_user(username, email, password)
 # 因为默认注册后用户是激活的,得进行修改
 user.is_active = 0
 user.save()
 # 发送激活邮件,包括激活链接:http://127.0.0.1:8000/user/active/3
 # 激活链接中需要包含用户的身份信息,并且要把身份信息进行加密
 # 加密用户的身份信息,生成激活token
 serializer = Serializer(settings.SECRET_KEY, 1800)
 info = {'confirm': user.id}
 token = serializer.dumps(info)
 token = token.decode()
 # 发邮件
 subject = "绿色果园欢迎信息"
 message = ""
 sender = settings.EMAIL_FROM
 receiver = [email]
 html_message = "<h2>%s, 欢迎你成为绿色果园注册会员</h2></br>请点击以下链接激活账号<a href='http:127.0.0.1:8000/" \
   "user/active/%s'>http:127.0.0.1:8000/user/active/%s</a>" % (username, token, token)
 send_mail(subject, message, sender, receiver, html_message=html_message)
 # 返回应答,跳转到首页
 return redirect(reverse("goods:index"))
对应的URL配置。
from user.views import RegisterView
urlpatterns = [
 url(r'^register/$', RegisterView.as_view(), name="register"), # 注册
]
总结
以上内容介绍了Django框架中FBV与CBV的具体用法,希望能对读者有所帮助。如有任何疑问,欢迎留言,作者将及时回复!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















