


运维管理:Docker容器管理实战指南:从基础配置到完整案例

配置Docker环境并理解镜像与容器基础
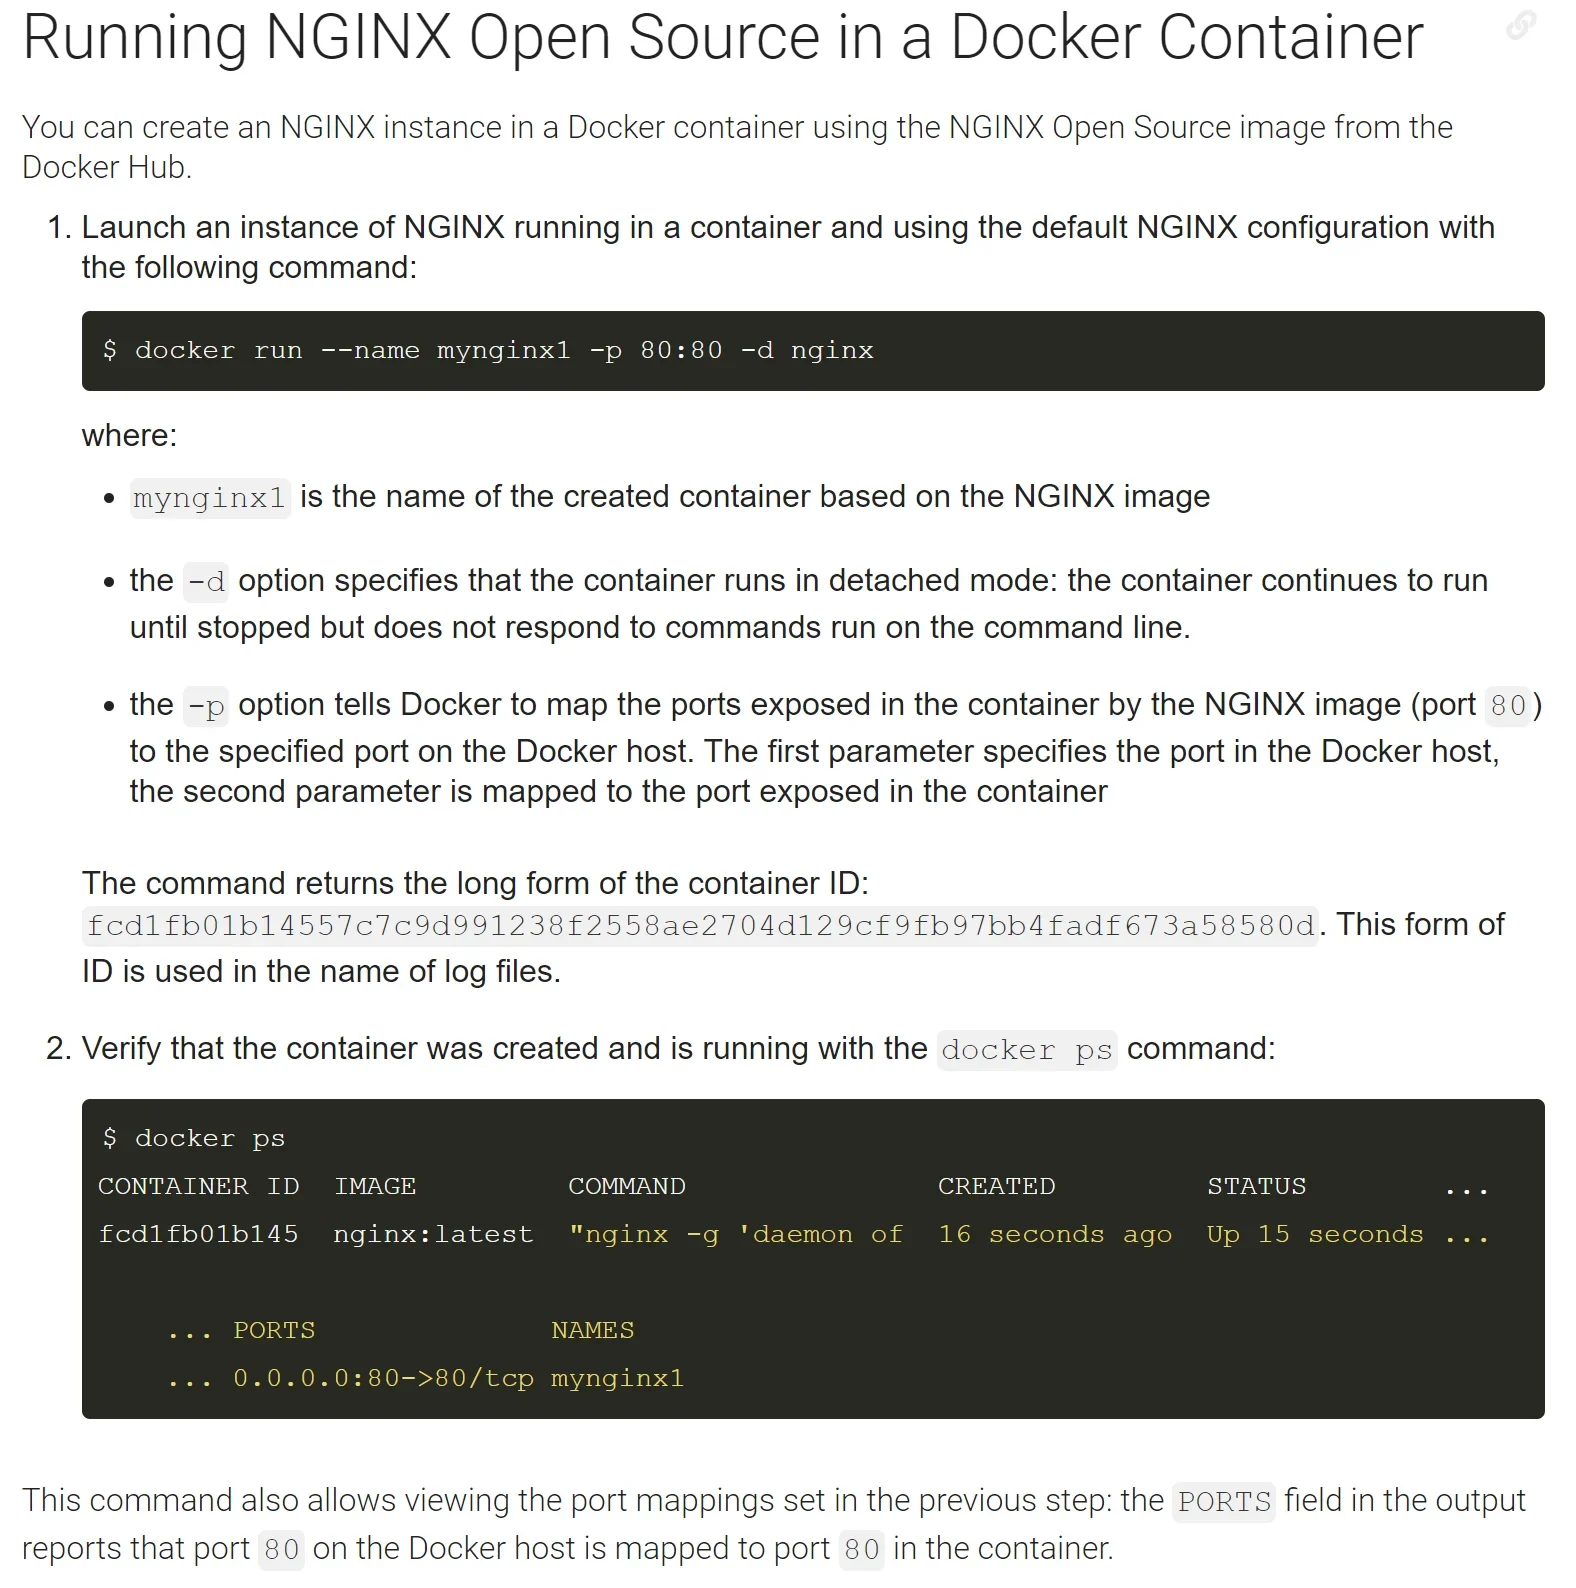
Docker的安装与基础环境验证是容器化运维的第一步。在主流Linux发行版中,可通过官方脚本或包管理器完成安装,安装完成后执行docker --version与docker info确认守护进程正常运行。理解Docker的核心在于厘清镜像与容器的关系:镜像是只读的模板,类似于面向对象编程中的“类”,包含文件系统与运行依赖;容器则是镜像运行时的实例,相当于“对象”,具备独立的进程空间与可读写层。日常管理中,docker pull nginx:latest用于从Docker Hub拉取官方镜像,docker images列出本地已缓存的镜像及其标签与大小。通过docker run -d nginx可后台启动容器,而docker ps则实时展示运行中容器的ID、镜像名、端口映射及运行时间。掌握这些基础命令与概念,能够为后续复杂的容器编排与资源调度奠定清晰的认知框架。
创建并配置可运行的Docker容器
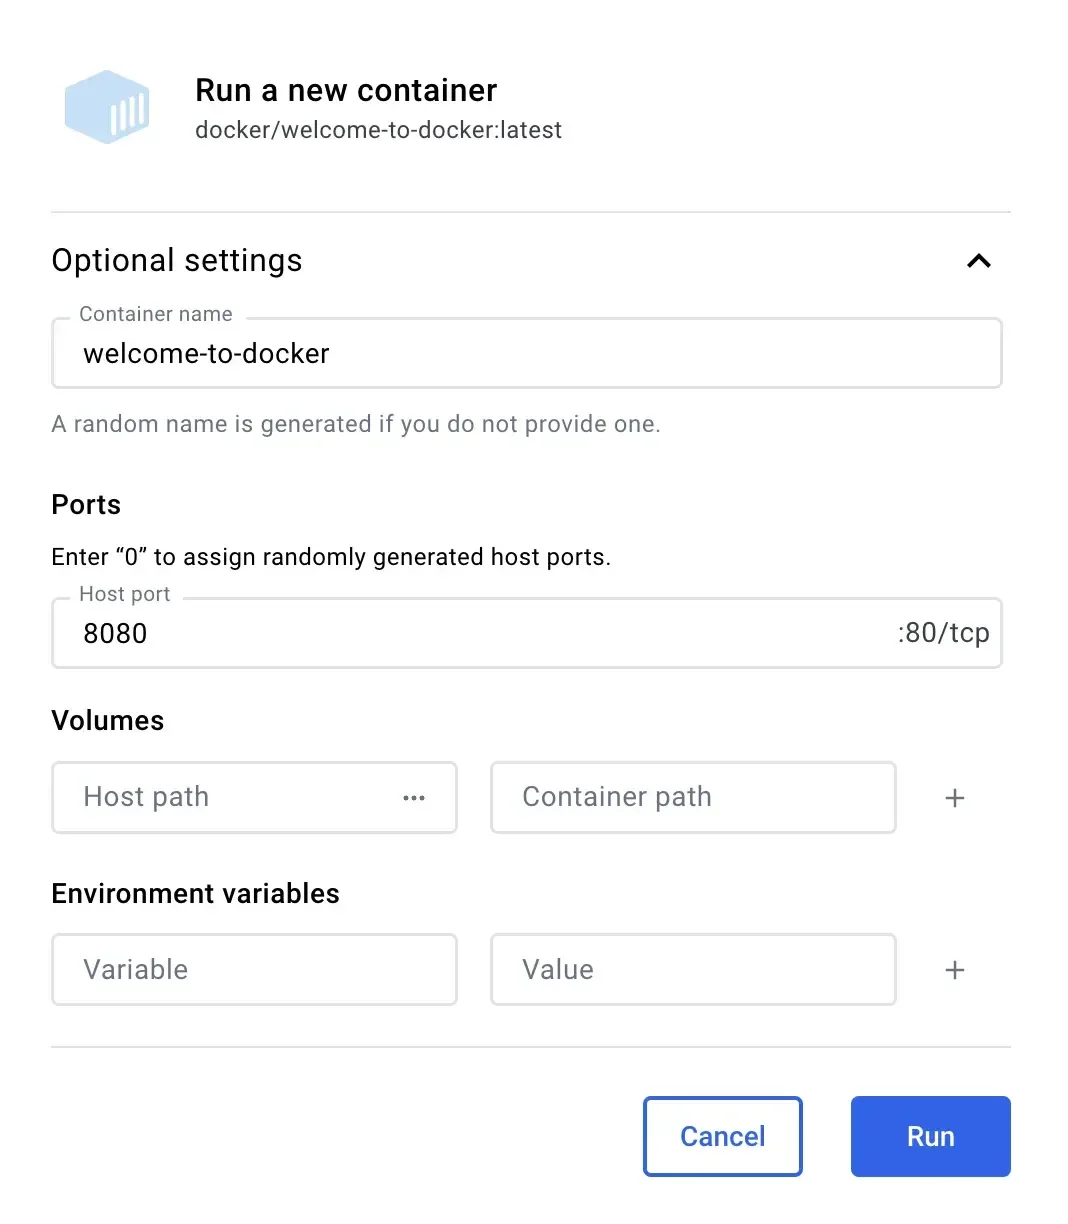
在实际业务中,创建容器需精确控制运行参数以满足服务需求。以部署Nginx为例,完整的docker run命令通常包含多个关键参数:-d使容器在后台运行,--name web-server赋予容器可读名称便于后续管理,-p 8080:80将宿主机的8080端口映射至容器内部的80端口,实现外部流量转发。通过-e TZ=Asia/Shanghai可注入环境变量调整容器时区,避免日志时间错乱。--restart unless-stopped策略确保容器在宿主机重启或异常退出后自动恢复,提升服务可用性。执行完整命令后,可通过docker ps验证状态。这些参数并非孤立存在,而是共同定义了容器的网络暴露、环境上下文与故障自愈能力,是构建高可用微服务的基础配置。
管理容器数据、网络与生命周期
容器的生命周期管理直接关系到系统的稳定性与数据安全性。容器默认采用联合文件系统,其内部产生的数据在容器被删除时会永久丢失,因此必须通过数据卷(Volume)或绑定挂载(Bind Mount)实现持久化。使用docker volume create app-data创建独立卷后,通过-v app-data:/var/lib/app挂载至容器,即可确保业务数据独立于容器生命周期。网络方面,Docker默认提供bridge网络,也可通过docker network create backend-net创建自定义网络,使同网络容器可通过容器名直接通信。生命周期操作包括docker start/stop/restart控制运行状态,以及docker rm清理废弃容器。运维中务必遵循“先停后删”原则,并在删除前确认数据卷已备份或独立存在,避免因误操作导致核心配置或业务数据不可逆丢失。
完成完整案例并验证运行结果
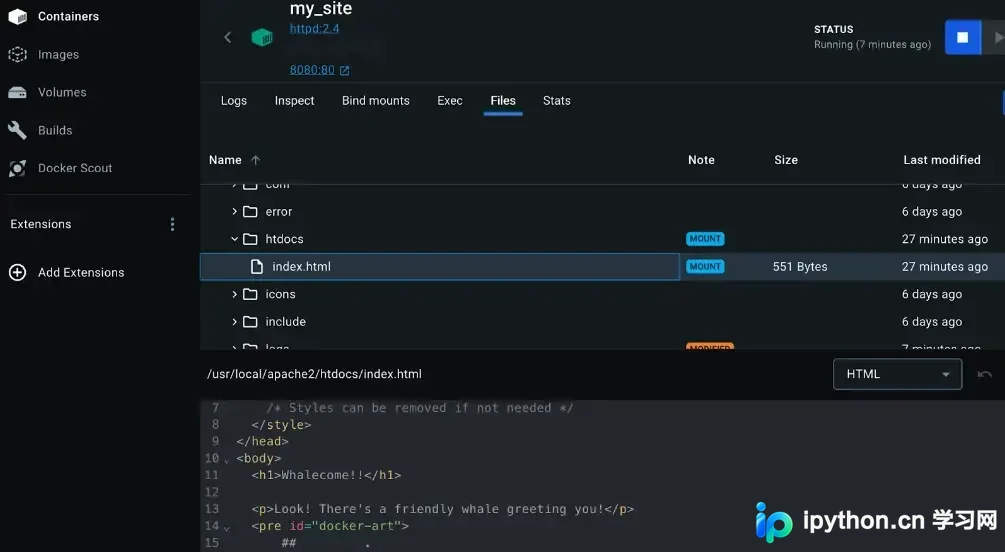
本节通过部署一个自定义静态Web服务串联前述配置。首先准备本地目录/opt/web/html存放index.html,执行docker run -d --name demo-web -p 8080:80 -v /opt/web/html:/usr/share/nginx/html --network bridge nginx启动服务。该命令整合了端口映射、数据卷挂载与网络指定。启动后,使用docker ps确认容器状态为Up且端口映射正确。通过docker logs demo-web查看Nginx启动日志,确认无报错信息。进一步使用docker inspect demo-web获取容器网络配置详情,或在宿主机执行curl http://localhost:8080验证HTTP响应。若返回自定义页面内容,则证明镜像加载、端口转发、文件挂载与网络路由均配置成功。结合浏览器访问宿主机对应端口可直观确认服务对外可用性,完成从配置到验证的闭环。
排查常见问题并总结运维避坑要点
容器化部署常遇启动失败、端口冲突、镜像拉取超时、频繁重启、挂载权限异常及网络不通等问题。排查应遵循标准化流程:首先执行docker ps -a查看容器状态,若显示Exited,立即使用docker logs提取标准输出与错误堆栈,定位是配置错误还是依赖缺失。端口冲突可通过ss -tulnp排查宿主机占用情况,必要时调整-p映射参数。镜像拉取失败多因网络策略或仓库认证问题,可配置国内镜像加速器或检查docker login状态。容器频繁退出通常因主进程非前台运行,需确保CMD或ENTRYPOINT指令正确。数据挂载异常多源于UID/GID权限不匹配,可通过chown或--user参数修正。网络访问失败则需检查防火墙规则与Docker自定义网络DNS解析。养成“先看状态、再查日志、后验配置”的习惯,可大幅缩短故障恢复时间。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















