


运维管理:Docker容器管理常见问题排查:高频错误、原因与解决方法

识别Docker容器常见故障与错误表现
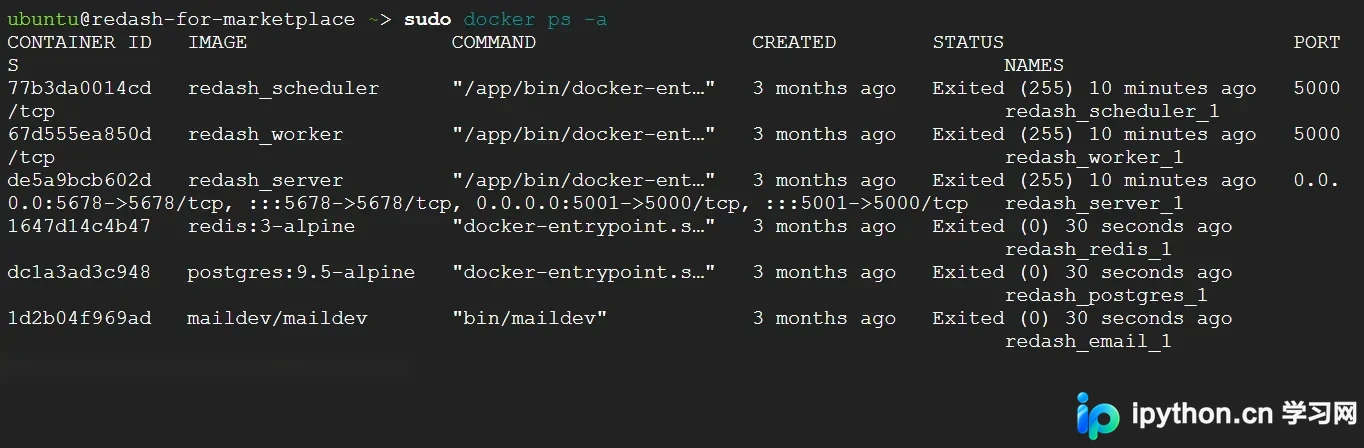
描述典型故障表现,如容器启动后立即退出(Exited (1))、反复重启(Restarting)、镜像拉取超时或失败。介绍如何使用docker ps -a查看所有容器状态,通过STATUS列判断异常。例如Exited (137)通常表示内存超限被OOM Killer终止,Exited (1)多为应用启动脚本报错或配置缺失。镜像拉取失败常伴随Error response from daemon提示,需检查网络或镜像仓库地址。通过docker images核对本地镜像是否存在及标签是否正确。结合docker inspect查看State字段中的Error信息,可快速划定故障边界,避免盲目排查。
通过日志与检查命令定位容器故障原因
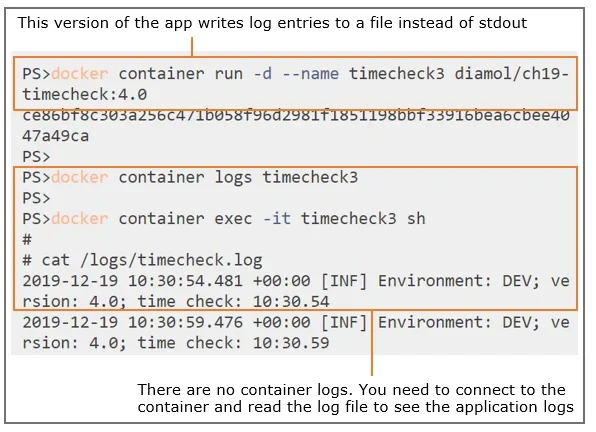
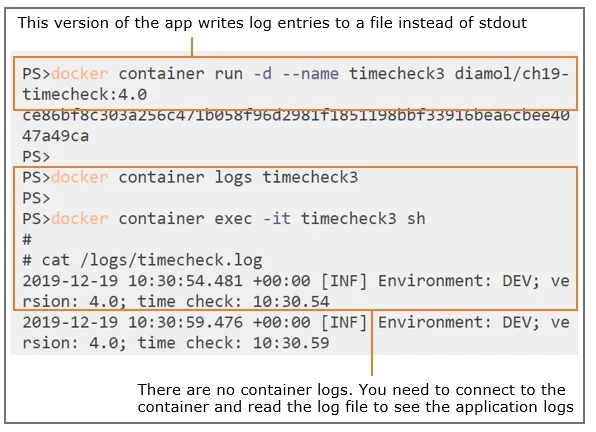
日志是排查的核心入口。使用docker logs -f --tail 100实时查看应用输出,若出现Connection refused或Permission denied,多为应用层配置或依赖服务未就绪。若日志为空或仅显示standard_init_linux.go报错,则属于Docker配置或基础镜像问题,如入口点脚本不存在或架构不匹配。通过docker inspect提取环境变量、挂载卷、启动命令等元数据,核对Entrypoint与Cmd是否符合预期。对于运行中但行为异常的容器,使用docker exec进入内部检查进程树或测试网络连通性。区分关键在于Docker层错误通常导致容器无法启动,而应用层错误多体现在日志报错与业务逻辑中断。
排查Docker网络、端口与数据挂载问题
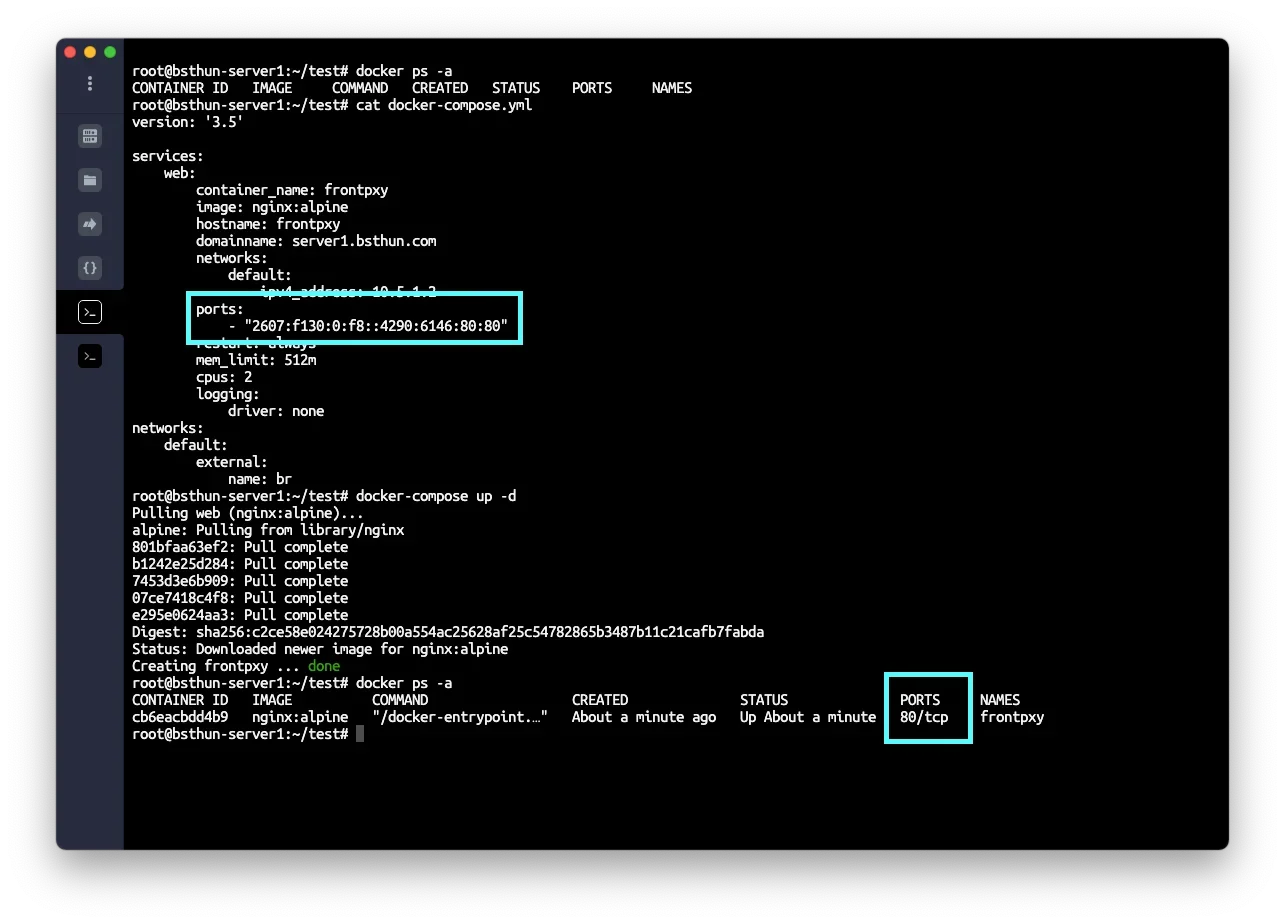
容器启动成功但外部无法访问,首先检查端口映射。执行docker port确认宿主机端口是否绑定,若显示为空但服务未响应,需排查容器内服务是否监听0.0.0.0而非127.0.0.1。使用docker network ls和inspect验证容器是否加入正确网络,跨容器通信失败常因未共享自定义网络或DNS解析异常。数据挂载方面,inspect的Mounts字段可核对源路径与目标路径。若容器内目录为空或报权限拒绝,需检查SELinux状态或目录权限。使用docker run挂载时确保宿主机路径存在且守护进程有读写权限。通过curl或nc可逐层验证网络与端口连通性。
处理资源不足与容器异常运行问题
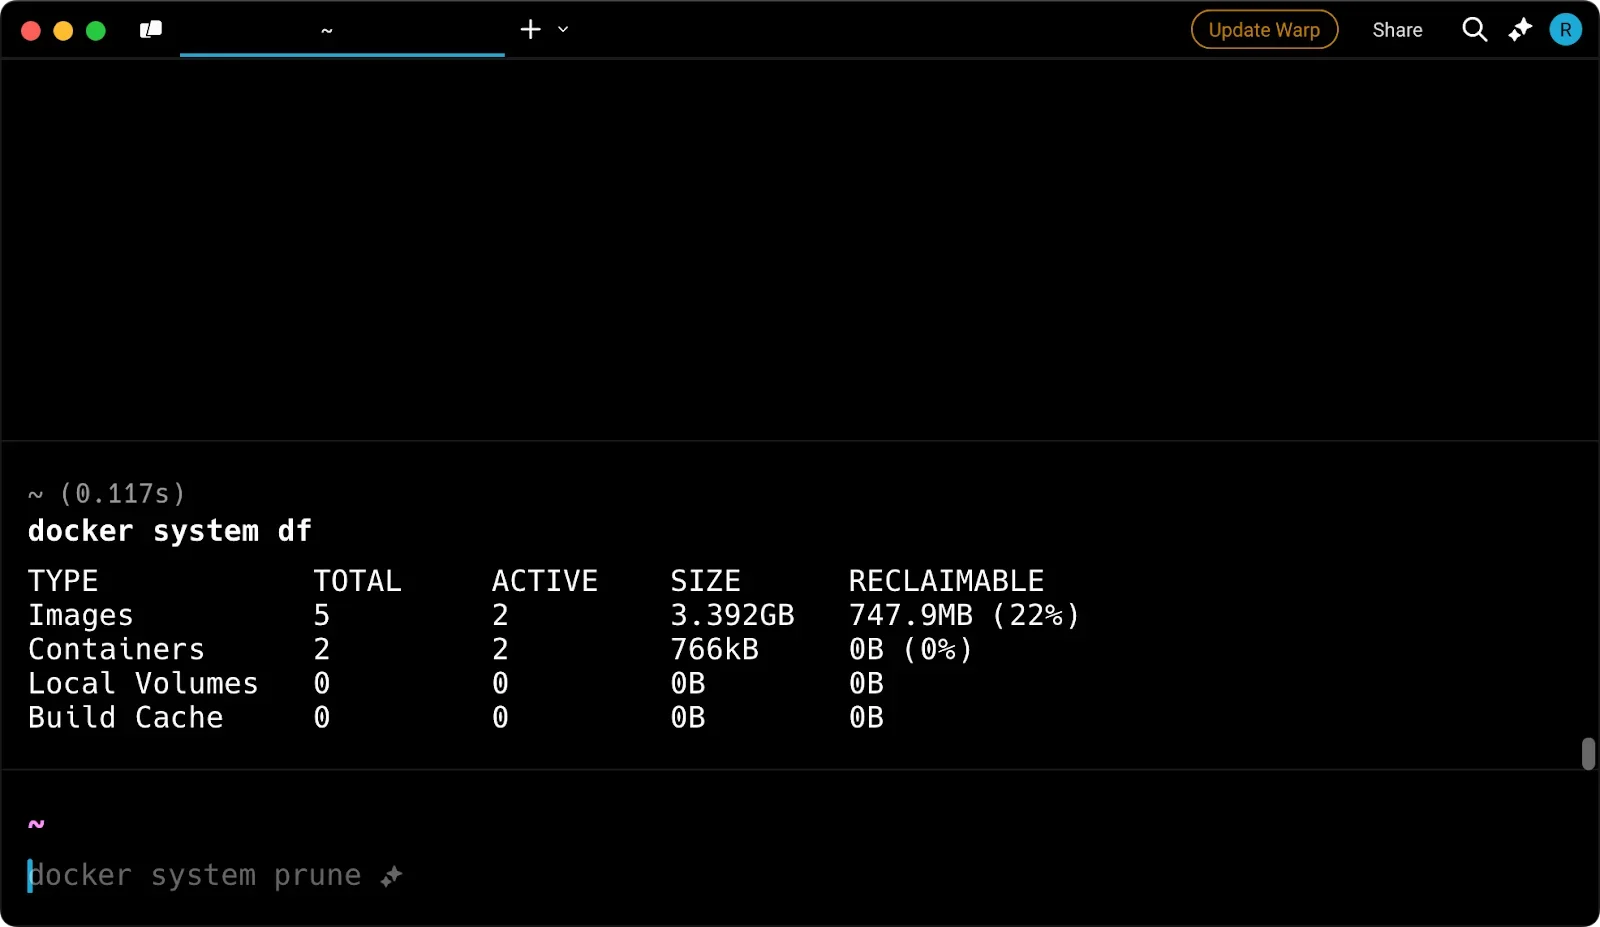
资源瓶颈常导致容器卡顿、OOM或磁盘写满。使用docker stats --no-stream可一次性获取所有容器的CPU、内存、网络I/O快照,若某容器内存使用率持续逼近限制值,需检查应用是否存在内存泄漏或调整memory参数。磁盘空间不足多由未清理的悬空镜像、停止容器或容器日志膨胀引起。执行docker system df查看镜像、容器、卷和构建缓存的占用分布。日志文件默认位于容器数据目录,可通过log-opt参数限制单容器日志轮转。对于已占满磁盘的环境,使用docker system prune可安全清理无用资源,但需谨慎评估生产数据。通过cpus和memory-swap限制资源配额,可避免单容器耗尽宿主机资源引发雪崩。
修复问题并完成结果验证与运维避坑
故障修复需遵循定位、修复、验证、监控的完整闭环。修正配置或更新镜像后,使用docker stop与rm清理旧实例,再通过docker run或docker-compose重新部署。验证阶段不仅依赖docker ps显示Up状态,更应结合inspect检查健康检查状态,并通过curl或业务探针确认服务可用性。日常运维中需严格规避四大风险:未备份直接删除Volume导致数据永久丢失;盲目执行restart掩盖根本原因,应优先分析日志;忽略健康检查配置使故障容器持续接收流量;在生产环境直接运行prune未加过滤误删关键资源。建议将排查命令封装为脚本,结合监控告警实现主动防御。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















