


Django模板中autoescape标签关闭自动转义详解

发布时间:2026-10-14 |
2人浏览过
本文解析Django模板语言中autoescape标签的用法。默认情况下DTL开启自动转义以防御XSS攻击,但通过autoescape off可关闭特定变量的转义。文章结合views.py与HTML示例,演示如何安全处理可信数据,并说明查看转义结果的方法。
Django模板安全与autoescape概述
本文深入解析Python Django框架中autoescape标签的具体应用,通过详细的代码示例帮助读者掌握模板安全机制,对开发工作具有实际参考价值。
spaceless标签去除空白
首先介绍spaceless标签,其功能是移除HTML标签内的空白字符,包括空格、Tab键及换行符。使用语法为:{% spaceless %}具体内容{% endspaceless %}。
autoescape默认转义机制
其次讲解autoescape标签。Django模板语言(DTL)默认启用自动转义功能,会将特殊字符如“<”转换为“<”,“>”转换为“>”。启用此机制可有效降低网站遭受跨站脚本(XSS)攻击的风险。
关闭自动转义的实现步骤
当确认变量内容可信时,可使用autoescape标签关闭自动转义。具体实现需配合视图层与模板层的代码配置,示例如下所示。
在views.py文件中,定义视图函数并传递包含HTML标签的上下文数据。
视图层数据传递示例
from django.shortcuts import render
def index(request):
  # 定义一个上下文
  context = {
    "info":"<a href='https://wwww.baidu.com'>百度</a>"
  }
  return render(request,'index01.html',context=context)
在index01.html模板中,使用autoescape标签控制转义行为。
模板层关闭转义配置
<body>
<!--此时关掉了DTL模板中的自动转义功能-->
  {% autoescape off %}
    {{ info }}
  {% endautoescape %}
</body>
运行结果与源码查看方法
执行上述代码后的运行结果如下所示。
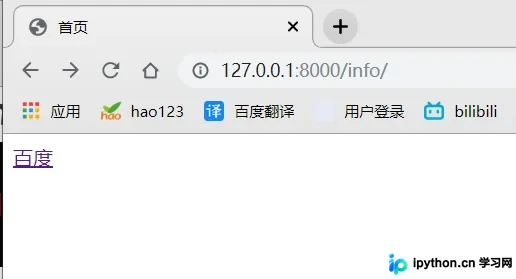
若未关闭DTL的自动转义功能,运行结果将显示转义后的字符。
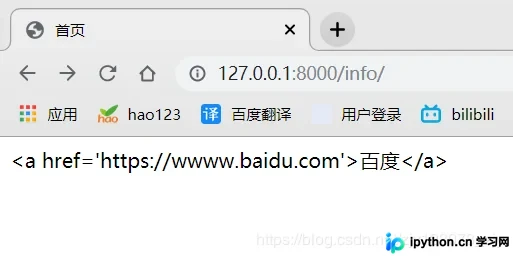
如需确认特殊字符具体被转义为何种形式,可通过查看网页源代码进行验证。
以上内容涵盖了autoescape标签的核心用法,希望能为读者提供有益参考。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















