


Django集成JWT认证完整指南:从安装到测试

本文详细介绍如何在Django项目中集成JWT认证。涵盖安装djangorestframework和djangorestframework_simplejwt库,配置settings.py中的认证类,编写受保护的API视图,并在urls.py中注册Token获取接口。通过curl和PostMan两种方式演示获取Token及访问受保护资源的全过程,默认Token有效期为5分钟。
Django JWT认证环境搭建
第一步,安装必要的依赖库,包括rest_framework和djangorestframework_simplejwt。
执行命令安装djangorestframework-simplejwt:pip install djangorestframework-simplejwt
同时安装rest_framework:pip install djangorestframework
djangorestframework_simplejwt是一个专为Django提供JWT(JSON Web Token)认证支持的第三方应用。
Django JWT核心配置与视图开发
在确保rest_framework配置无误后,需要在项目的settings.py文件中添加特定配置,以启用JWT认证功能。
REST_FRAMEWORK = {
 'DEFAULT_AUTHENTICATION_CLASSES': [
  'rest_framework_simplejwt.authentication.JWTAuthentication',
 ],
}
接下来,编写一个用于测试的视图函数(View)。
from rest_framework import permissions
from rest_framework_simplejwt import authentication
class TestView(views.APIView):
 permission_classes = [permissions.IsAuthenticated]
 authentication_classes = (authentication.JWTAuthentication,)
 def get(self, request, *args, **kwargs):
  return Response('ok')
在urls.py文件中导入并配置JWT相关的两个核心视图:TokenObtainPairView和TokenRefreshView。
from rest_framework_simplejwt.views import (
 TokenObtainPairView,
 TokenRefreshView,
)

urlpatterns = [
 ...
 url(r'^api/auth/token/obtain/$', TokenObtainPairView.as_view()), # 需要添加的内容
 url(r'^api/auth/token/refresh/$', TokenRefreshView.as_view()), # 需要添加的内容
 url(r'^api/test/$', TestView.as_view()), # 添加测试views的路由
 ...
]
Token获取与接口测试实战
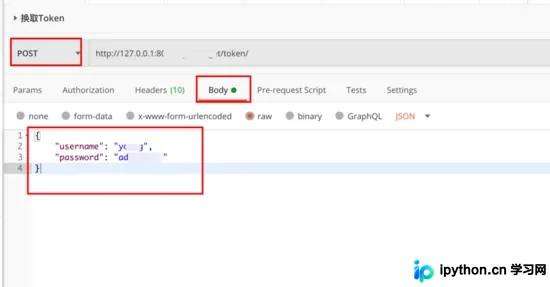
第五步,演示如何获取Token。
首先启动Django服务器,默认监听端口为8000。
方式一:使用curl命令行工具进行请求。
在命令行中执行curl命令,向服务器发送请求以获取Token。
curl -X POST -H "Content-Type: application/json" -d '{"username": "abab", "password": "abab123456"}' http://localhost:8000/api/auth/token/obtain/服务器返回结果中包含了生成的Token信息。
{"access":"eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ0b2tlbl90eXBlIjoiYWNjZXNzIiwidXNlcl9pZCI6MywianRpIjoiZDRlMTJiMjk0M2ZiNGFkYTg1NzZiNWIzMzcyY2RlMjQiLCJleHAiOjE1MzE1MDY5Njl9.S1MPTw359xVK-GpmJary1fZwDsHb8yXsVtyf-tCbHM8","refresh":"eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ0b2tlbl90eXBlIjoicmVmcmVzaCIsInVzZXJfaWQiOjMsImp0aSI6IjAyYWM3NmQ0MDBkNzRlYzNhOGU5NDM2MWYzYzUzMWQyIiwiZXhwIjoxNTMxNTkzMDY5fQ.rXkYG2SJ74vof3rA38xX-EfMagHxeQRv7ZolszofuHA"}方式二:使用PostMan软件进行调试。
只需在PostMan中配置以下三个关键部分即可。
第六步,携带获取到的Token访问受保护的testview接口。
方式一:通过curl发送带Token的请求。
curl \
> -H "Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ0b2tlbl90eXBlIjoiYWNjZXNzIiwidXNlcl9pZCI6MywianRpIjoiZDRlMTJiMjk0M2ZiNGFkYTg1NzZiNWIzMzcyY2RlMjQiLCJleHAiOjE1MzE1MDY5Njl9.S1MPTw359xVK-GpmJary1fZwDsHb8yXsVtyf-tCbHM8" \
> http://localhost:8000/api/test/
"ok"
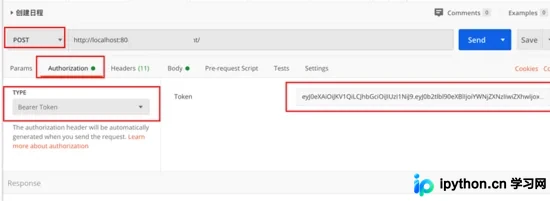
方式二:通过PostMan软件发送请求。
根据接口是GET还是POST请求,在PostMan中设置相应的请求方式,并填写相关参数。
在Headers或Authorization字段中填写上一步获取到的Token内容。
默认情况下,Token的过期时间设置为5分钟。如需修改过期时间或查看详细配置文档,可访问Bigyoung小站(bigyoung.cn)查阅进阶内容。
至此,关于Django配置JWT认证方式的教程介绍完毕。如需了解更多相关内容,请搜索本站历史文章或继续阅读后续文章,感谢大家的支持!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















