


网络安全工程师需要学什么:核心技能栈与工具链详解

打牢底层基础:网络、操作系统与编程
网络安全工程师的基石在于对底层技术的深刻理解,而非仅仅停留在工具使用层面。首先,必须精通TCP/IP协议栈,理解三次握手、四次挥手及状态机机制,这是分析网络流量异常的基础。同时,需熟练掌握DNS解析过程、HTTP/HTTPS协议细节(如TLS握手、Header字段含义),并能利用Wireshark进行抓包分析,从字节层面还原通信过程。在操作系统方面,Linux是安全工作的主要阵地,需深入理解文件权限(rwx)、用户组管理、进程调度及系统日志(如syslog、auth.log)的读取与解析;Windows环境下则需熟悉注册表、服务管理及事件查看器。编程能力方面,重点掌握Python用于编写自动化脚本(如批量扫描、数据处理),Shell用于系统运维与日志处理,以及SQL用于理解注入原理。无需陷入复杂算法或底层驱动开发,但需具备阅读源码和编写实用脚本的能力,以解决实际问题。
掌握核心安全能力:漏洞、攻防与安全设备
核心安全能力围绕Web安全、主机安全及身份权限管理展开。在Web安全领域,必须深入理解OWASP Top 10风险(如SQL注入、XSS、CSRF、文件上传漏洞等)的原理,不仅要会利用,更要懂得如何修复(如参数化查询、输入过滤、同源策略配置)。需熟悉常见攻击向量与防御机制,例如通过WAF规则绕过技巧理解WAF工作原理,或通过IDS/IPS日志分析识别攻击特征。主机安全方面,需掌握权限提升、持久化维持及横向移动的技术原理,并能在授权靶场(如DVWA、Pikachu)中进行合法验证。强调“原理驱动操作”,避免死记硬背漏洞名称或工具参数。例如,理解SQL注入的本质是数据与代码混淆,才能灵活应对各种过滤机制。同时,需熟悉防火墙策略配置、端口映射及访问控制列表(ACL)的应用,确保在复杂网络环境中能有效实施防御策略。
建立工具链:从信息收集到检测分析
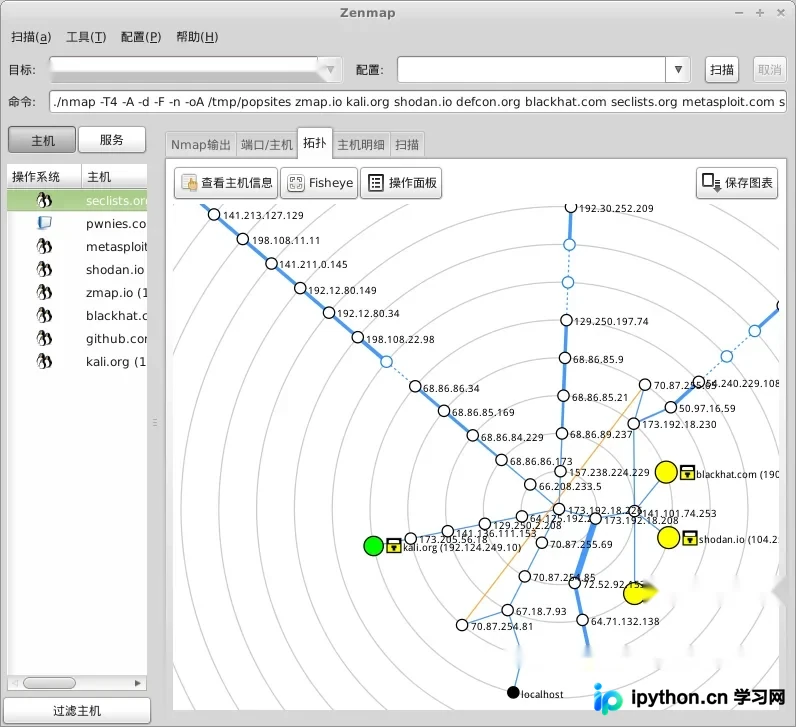
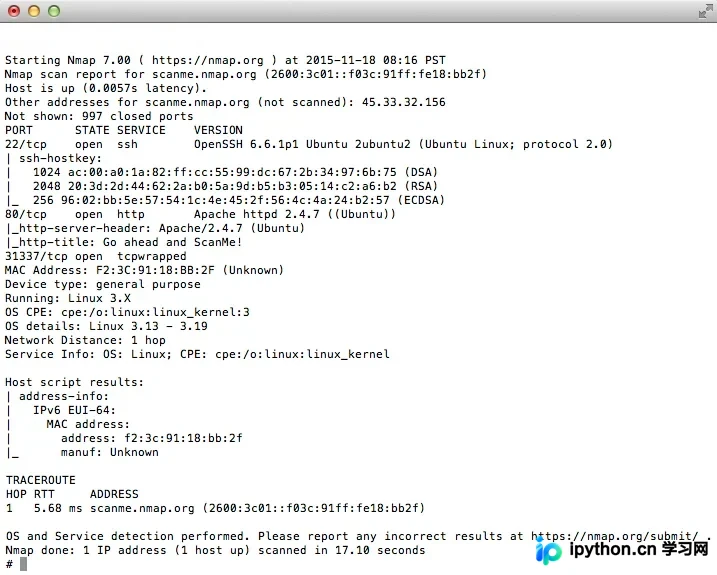
工具链的构建应遵循实际工作流程,而非简单堆砌软件。第一阶段为资产发现与信息收集,使用Nmap进行端口扫描与服务识别,使用Whois、Subfinder等工具进行域名与子域名枚举,明确“攻击面”边界。第二阶段为漏洞检测与Web测试,利用Burp Suite进行拦截代理、重放攻击及参数 fuzzing,结合Nessus或AWVS进行自动化漏洞扫描,但需人工验证误报。第三阶段为流量分析与日志监控,使用Wireshark分析PCAP文件中的异常流量,利用SIEM(如ELK Stack、Splunk)聚合系统日志、防火墙日志及应用日志,通过关联规则检测入侵行为。每类工具需明确其输入(如IP列表、PCAP文件、日志流)与输出(如开放端口列表、漏洞报告、告警事件)。通过一次完整的渗透测试实验,串联信息收集、漏洞利用、权限维持到日志留痕,验证工具链的协同工作能力,确保从被动防御转向主动检测。
用实战闭环验证能力:实验、报告与避坑
能力验证必须形成“发现—验证—修复—复测”的完整闭环。初学者常陷入误区:只学Kali Linux命令而忽视原理,只会扫描不会分析日志,或只追求漏洞利用而忽略修复方案与证据留存。正确的实践路径是:搭建隔离实验环境(如VMware+VirtualBox),模拟真实业务场景;发现资产后,定位风险点并验证漏洞(如通过SQL注入获取数据库权限);随后提出具体修复建议(如代码层修补、WAF策略调整);最后复测确认漏洞已修复,并输出专业报告。报告应包含漏洞描述、危害等级、复现步骤、修复方案及风险评估,而非仅罗列命令。避坑指南包括:避免工具依赖症,需理解工具背后的逻辑;避免只攻不防,需具备应急响应与日志回溯能力;避免缺乏项目成果,应积累至少2-3个完整的渗透测试或安全加固案例。量化标准包括:能独立搭建靶场、能编写自动化脚本、能输出符合行业标准的安全报告,并能清晰解释漏洞原理与修复逻辑。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















