


怎么在手机上连接和管理远程MySQL数据库

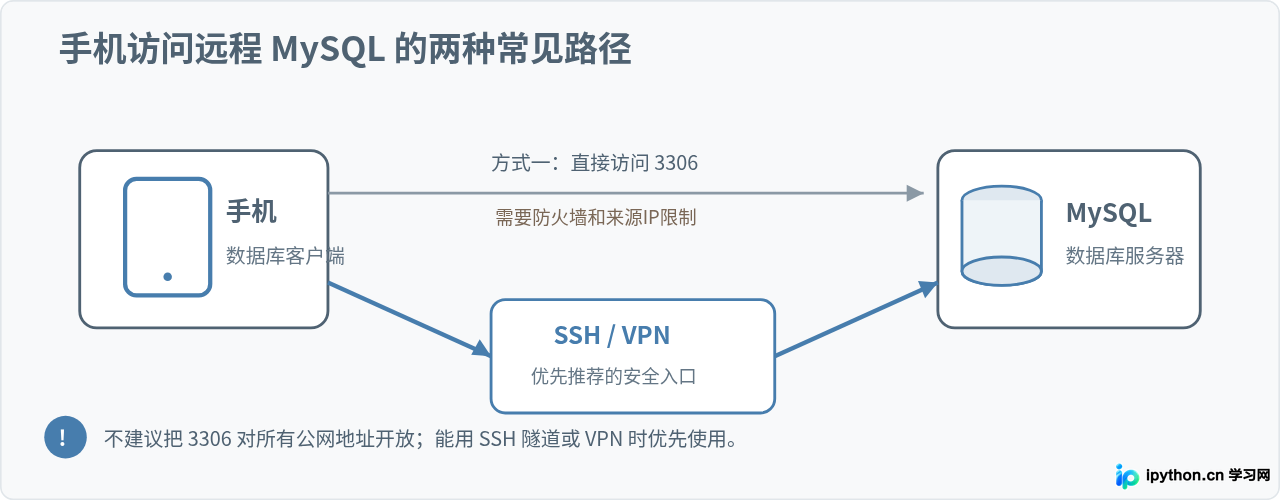
手机连接远程 MySQL,本质上和电脑上的数据库客户端一样:手机端需要填写数据库服务器地址、端口、用户名、密码和数据库名,再通过网络访问 MySQL 服务。真正需要注意的不是手机操作本身,而是服务器是否允许远程连接,以及连接方式是否足够安全。
如果只是临时查看数据、执行简单 SQL 或处理线上故障,手机端数据库客户端很方便。但不建议为了手机连接,直接把 MySQL 的 3306 端口完全暴露到互联网。条件允许时,优先使用 SSH 隧道、VPN 或固定 IP 白名单。
手机连接前,需要准备哪些信息
安装手机端 MySQL 客户端之前,先确认自己是否已经拿到完整的连接参数。一般至少需要下面几项:
| 参数 | 示例 | 作用 |
|---|---|---|
| Host | 203.0.113.10 |
MySQL 服务器的公网 IP、内网 IP 或域名 |
| Port | 3306 |
MySQL 监听端口,实际环境可能已经修改 |
| User | mobile_admin |
专门用于远程连接的 MySQL 用户 |
| Password | 数据库密码 | 对应 MySQL 用户的密码 |
| Database | website_db |
准备访问的默认数据库,可选 |
如果采用 SSH 隧道,还需要服务器的 SSH 地址、SSH 端口、SSH 用户,以及密码或密钥。此时手机会先登录服务器,再从服务器内部访问 MySQL。
127.0.0.1,通常不必为了手机使用而开放公网 3306。使用 SSH 隧道,可以继续让 MySQL 保持只允许本机访问。
推荐方案:通过 SSH 隧道从手机访问 MySQL
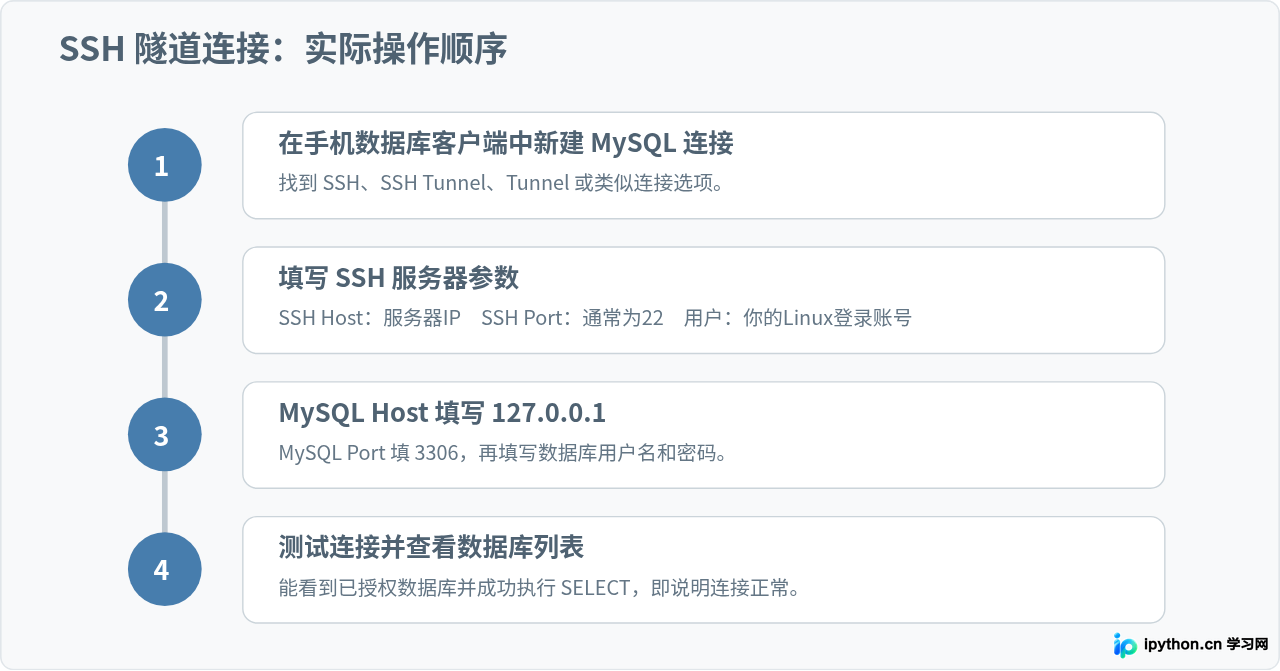
对于自己管理的 Linux 服务器,这通常是更合适的方案。MySQL 可以继续保持不对公网开放,手机只需要能够登录 SSH。
整个连接过程可以理解为:
手机 MySQL 客户端 → SSH 服务器 → 服务器本地的 127.0.0.1:3306 → MySQL。
手机端可以按照这样的参数填写
MySQL Host: 127.0.0.1
MySQL Port: 3306
Database: website_db
Username: mobile_admin
Password: 你的数据库密码

SSH Tunnel: 开启
SSH Host: 203.0.113.10
SSH Port: 22
SSH User: serveruser
SSH Password / Key: SSH登录凭据
这里容易混淆的是两个 Host。开启 SSH 隧道之后,SSH Host 是公网服务器地址,而 MySQL Host 通常是 127.0.0.1,因为数据库连接实际上从服务器内部发起。
如果 MySQL 在另一台内网数据库服务器上,则 MySQL Host 应填写数据库服务器的内网地址,例如 10.0.0.15,前提是 SSH 服务器能够访问它。
如果必须直接连接,需要先允许 MySQL 远程访问
有些手机数据库工具不支持 SSH 隧道,或者你的环境已经通过专线、VPN、固定公网 IP 做好了网络隔离。这时可以采用直接连接。
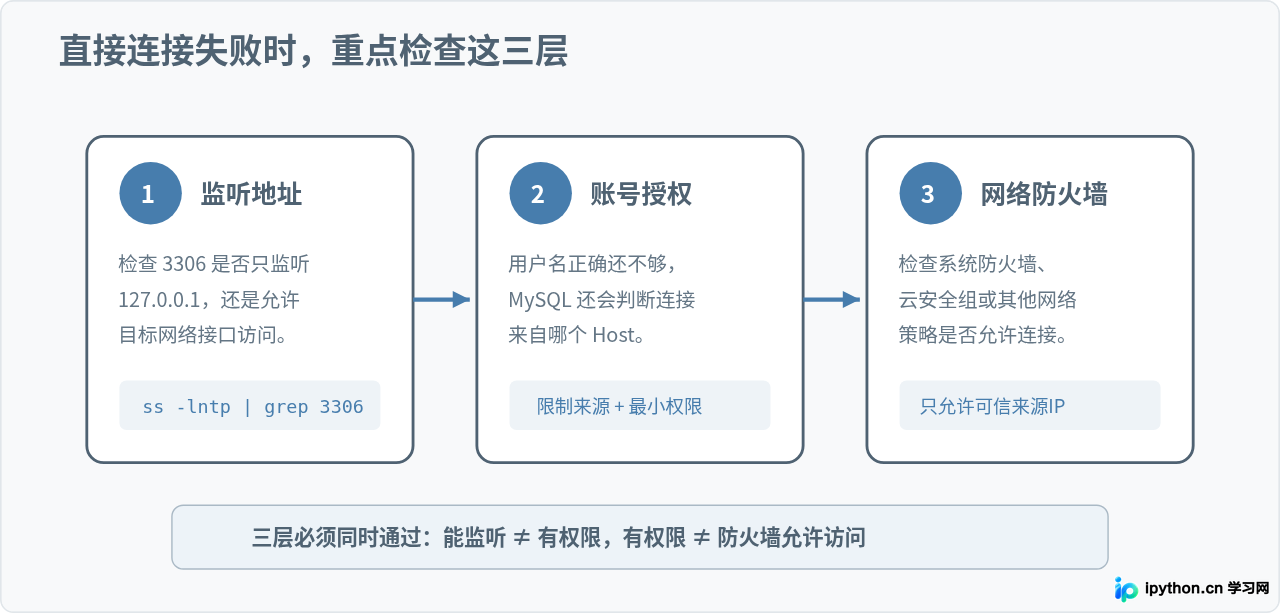
直接连接能否成功,需要同时满足三个条件:
- MySQL 正在目标网络接口上监听;
- MySQL 用户允许来自手机所在地址或网段的连接;
- 服务器防火墙或云安全组允许相应来源访问 MySQL 端口。
检查 MySQL 当前监听地址
在 Linux 服务器执行:
ss -lntp | grep 3306示例结果:
LISTEN 0 151 127.0.0.1:3306 0.0.0.0:*如果显示 127.0.0.1:3306,说明 MySQL 目前只接受本机连接。具体配置文件的位置会因 Linux 发行版和 MySQL 安装方式不同而变化,常见配置中需要检查 bind-address。
[mysqld]
bind-address = 0.0.0.0
修改后需要重新加载或重启 MySQL 服务。例如使用 systemd 管理服务的环境,可以执行:
sudo systemctl restart mysql部分系统服务名称可能是 mysqld,应以服务器实际服务名称为准。
0.0.0.0 表示 MySQL 可以在多个网络接口上监听,真正允许哪些来源连接,还需要由数据库账号权限、防火墙和云安全组共同限制。
为手机创建专门的 MySQL 账号
不要为了方便直接使用数据库的高权限管理账号。更合适的做法是单独创建一个手机管理账号,只授予需要操作的数据库和权限。
例如准备通过固定公网 IP 198.51.100.25 访问数据库 website_db,可以在 MySQL 中创建专用用户:
CREATE USER 'mobile_admin'@'198.51.100.25'
IDENTIFIED BY '请替换为足够强的密码';

GRANT SELECT, INSERT, UPDATE, DELETE
ON website_db.*
TO 'mobile_admin'@'198.51.100.25';
这表示只有来自 198.51.100.25 的连接可以使用这个账号,并且权限仅作用于 website_db。
如果只是用手机查看数据,不准备修改数据库,还可以继续缩小权限:
CREATE USER 'mobile_readonly'@'198.51.100.25'
IDENTIFIED BY '请替换为足够强的密码';

GRANT SELECT
ON website_db.*
TO 'mobile_readonly'@'198.51.100.25';
这样即使在手机上误操作,也无法执行 UPDATE、DELETE 等修改操作。
为什么不建议直接使用 %
有些教程为了省事,会这样创建用户:
CREATE USER 'mobile_admin'@'%' IDENTIFIED BY 'password';% 表示该 MySQL 账号不把来源限制在某一个固定 Host。它并不等于绕过密码,但会明显扩大可以尝试连接该账号的网络来源。
如果手机网络经常变化,无法设置固定公网 IP,更适合使用 VPN 或 SSH 隧道,而不是单纯通过扩大 MySQL Host 范围来解决。
配置服务器防火墙时只开放必要来源
如果采用直接访问方式,还需要允许手机所在网络访问 MySQL 端口。
例如使用 UFW 的服务器,如果手机或办公网络的固定公网 IP 是 198.51.100.25,MySQL 使用默认的 TCP 3306 端口,可以创建类似规则:
sudo ufw allow from 198.51.100.25 to any port 3306 proto tcp然后查看规则:
sudo ufw status示例结果可能包含:
3306/tcp ALLOW 198.51.100.25如果服务器位于云平台,还要检查云平台自己的安全组或网络防火墙。操作系统防火墙已经放行,并不代表云平台入口一定放行。
在手机数据库客户端中填写连接参数
手机上的具体应用界面可能不同,但 MySQL 连接参数基本是一致的。新建连接后,通常会看到 Host、Port、User、Password、Database 等字段。
如果直接连接公网 MySQL,可以按下面的逻辑填写:
Connection Name: 我的服务器
Host: 203.0.113.10
Port: 3306
Username: mobile_admin
Password: 你的数据库密码
Database: website_db
如果服务器提供了 MySQL TLS/SSL 连接,应按照服务器配置启用证书验证。不要看到 SSL 选项就随意关闭验证来解决连接错误,因为这样可能降低传输安全性。
保存之前,优先使用客户端提供的 Test Connection、测试连接 或类似功能。
连接成功后,手机上可以做哪些管理操作
正常连接后,手机数据库客户端通常用于浏览数据库、表和字段,以及执行 SQL。不同应用提供的功能范围不同,因此不应假定所有手机客户端都具备完整的桌面数据库管理能力。
日常查看数据,可以执行:
SELECT id, username, created_at
FROM users
ORDER BY id DESC
LIMIT 20;
如果要确认当前连接的是哪台服务器以及当前数据库,可以执行:
SELECT
    DATABASE() AS current_database,
    USER() AS authenticated_user,
    CURRENT_USER() AS privilege_account;
这里的 USER() 和 CURRENT_USER() 含义并不完全相同。排查 MySQL 用户匹配和权限问题时,同时查看它们比只看用户名更有帮助。
修改数据之前,先使用 SELECT 确认范围
手机屏幕较小,输入 SQL 时比桌面环境更容易出现漏条件或者输入错误。修改线上数据时,可以养成一个简单习惯:先使用相同的 WHERE 条件执行查询。
例如准备修改用户 ID 为 10086 的状态,不要直接执行 UPDATE,先确认:
SELECT id, username, status
FROM users
WHERE id = 10086;
确认确实只有目标记录之后,再执行:
UPDATE users
SET status = 1
WHERE id = 10086;
对于批量删除、表结构调整、数据库迁移、大范围 UPDATE 等高风险操作,手机更适合用于查看和应急确认,而不是作为主要操作环境。
怎样确认手机已经真正连接成功
客户端显示“Connected”并不代表所有权限都符合预期。建议至少完成三个验证动作。
- 能否正常加载目标数据库和数据表;
- 执行一条简单的
SELECT是否能够返回结果; - 检查当前账号,只能看到和操作它应该拥有权限的数据库。
可以执行:
SHOW DATABASES;再执行:
SELECT NOW();示例结果:
2026-09-18 20:30:00这里的时间只是示例。实际结果由数据库服务器时间决定。
手机连不上远程 MySQL 怎么排查
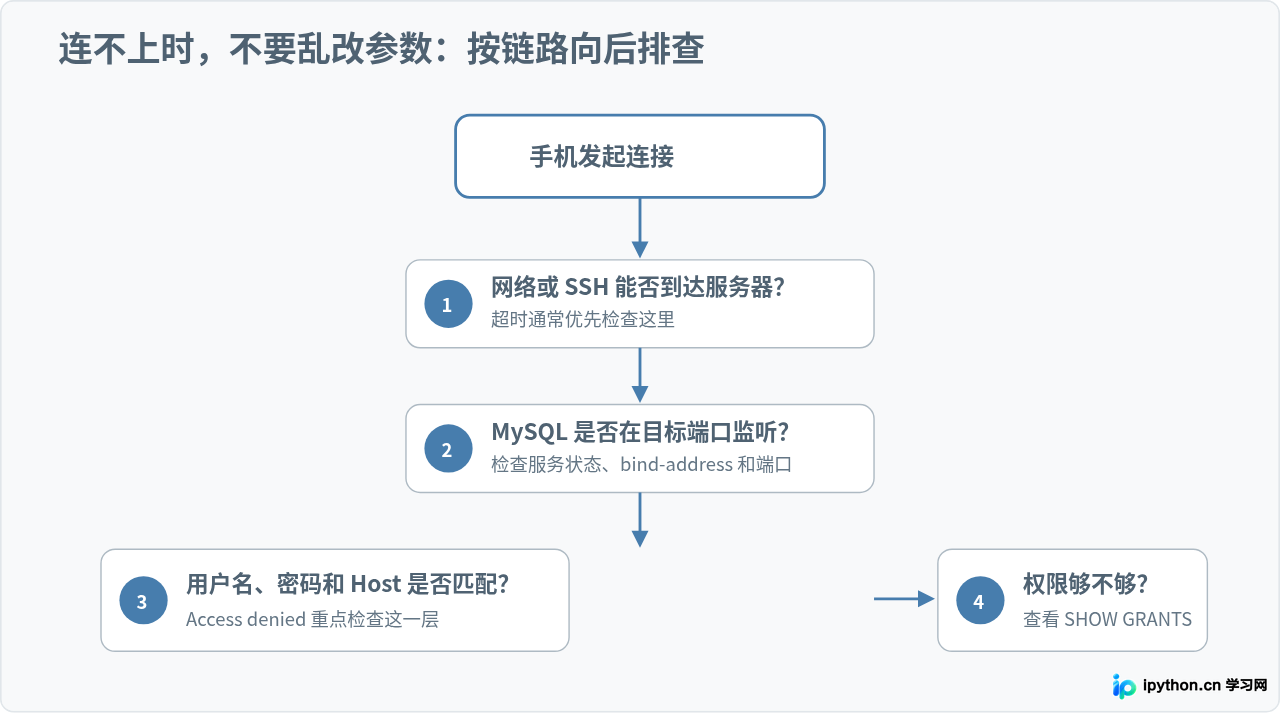
出现连接错误时,不要反复修改手机端参数。按连接链路逐层检查,定位会更快。
Connection timed out 或连接超时
超时通常意味着手机根本没有连接到目标端口,优先检查:
- Host 是否写错;
- 服务器公网 IP 是否正确;
- 3306 是否真正监听外部接口;
- 系统防火墙是否放行;
- 云安全组是否放行;
- 手机所在网络是否限制目标端口。
如果通过 SSH 隧道连接,则应先判断 SSH 能不能成功建立。如果 SSH 登录本身失败,MySQL 参数再正确也无法连接。
Connection refused 或连接被拒绝
这种情况往往说明网络已经到达服务器,但目标端口没有正常接受连接。可以在服务器上检查:
ss -lntp | grep 3306同时检查 MySQL 服务状态:
systemctl status mysql如果系统使用其他服务名称,应替换为实际的 MySQL 服务名称。
Access denied for user
这类错误通常意味着 MySQL 已经收到了连接请求,但是账号认证或 Host 权限不匹配。需要检查:
- 用户名和密码是否正确;
- 该用户允许从什么 Host 登录;
- 手机实际出口公网 IP 是否发生变化;
- 是否误用了只允许
localhost登录的数据库账号。
可以在具有管理权限的 MySQL 会话中查看相关账号:
SELECT User, Host
FROM mysql.user
WHERE User = 'mobile_admin';
能连接,但看不到目标数据库
这种情况通常已经不是网络问题,而是数据库授权范围问题。检查当前账号的授权:
SHOW GRANTS;如果账号只有 website_db 的权限,那么看不到其他未授权数据库属于正常现象。
在手机上管理数据库时需要特别注意什么
不要长期保存最高权限账号
手机可能丢失、借给他人使用,应用也可能进行系统级备份。数据库连接中最好使用单独账号,并限制数据库范围和操作权限。
仅查看数据时使用只读账号,是成本很低但效果明显的保护措施。
不要把生产数据库3306直接开放给整个互联网
即使数据库设置了强密码,公网端口仍可能持续面对自动扫描和登录尝试。更合理的几种方式按场景包括:
- SSH 隧道;
- 企业 VPN 或自建 VPN;
- 只允许固定公网 IP;
- 在可信内网中访问;
- 数据库支持并正确配置时使用 TLS 加密连接。
手机更适合查看和应急处理
查询订单状态、检查某条数据、执行简单修正,手机很方便。但下面这些操作尽量回到完整的桌面环境进行:
- 批量删除大量数据;
- 执行复杂数据库迁移;
- 修改大型表结构;
- 导入、导出大型 SQL 文件;
- 执行影响范围不明确的 UPDATE 或 DELETE。
原因很直接:手机屏幕小、输入效率低,也不方便同时核对 SQL、监控服务器状态和查看备份。
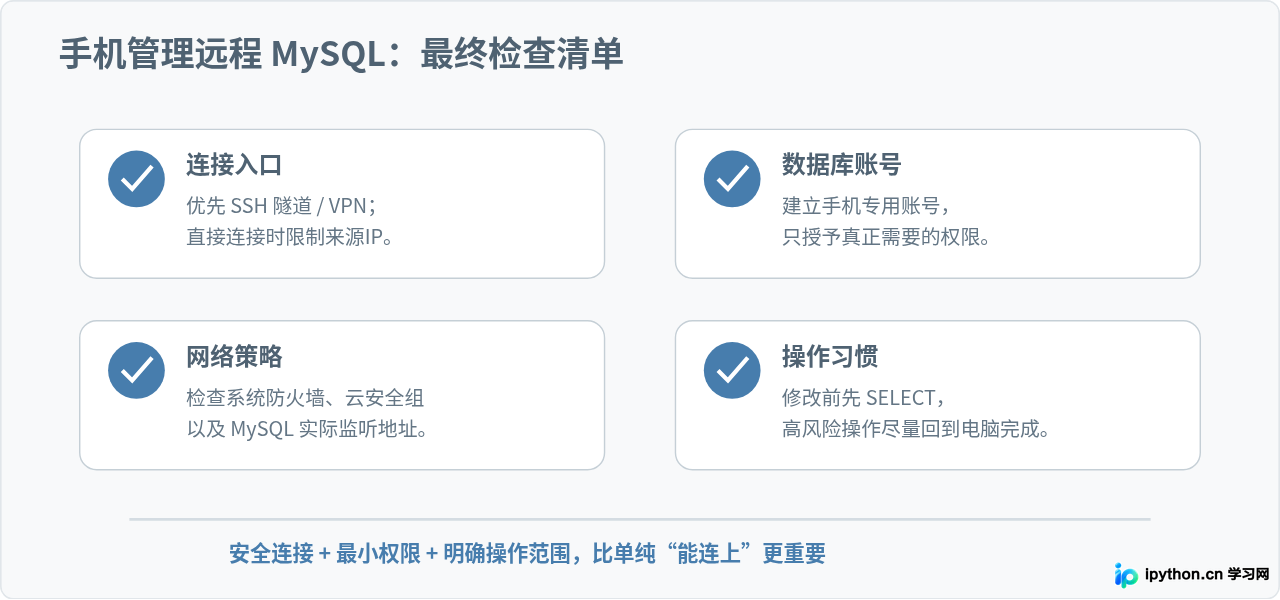
一套更稳妥的实际配置思路
如果服务器由自己管理,并且手机只是偶尔查看数据库,可以采用下面这套结构:
- MySQL 保持监听
127.0.0.1:3306,不直接公开数据库端口; - 服务器只开放必要的 SSH 入口,并做好 SSH 身份验证和访问限制;
- 手机数据库客户端通过 SSH 隧道进入服务器;
- 创建
mobile_readonly或mobile_admin这样的独立数据库账号; - 查看数据使用只读权限,需要修改时再使用权限受控的管理账号;
- 大规模修改、表结构操作、备份恢复仍放在电脑或正式运维环境执行。
如果手机客户端不支持 SSH 隧道,也可以先让手机接入可信 VPN,再通过服务器内网地址连接 MySQL。这样同样可以避免直接把数据库端口公开给整个互联网。
总结
在手机上连接和管理远程 MySQL,并不需要特殊的数据库技术。准备好 Host、端口、用户名和密码之后,支持 MySQL 的手机数据库客户端就可以建立连接。真正决定连接是否成功的是服务器端的监听配置、MySQL 用户授权和网络防火墙。
对于公网服务器,更推荐使用 SSH 隧道或 VPN,让 MySQL 保持在内网或本机监听;如果确实要直接开放远程访问,则应该同时限制来源 IP、创建独立账号并采用最小权限。连接成功后,手机适合查看数据、执行简单 SQL 和处理紧急问题,而复杂迁移、批量修改及高风险数据库操作仍应在更完整的管理环境中完成。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















