


MySQL 8.0安装后怎么初始化数据库并修改root密码

mysql_install_db 脚本,改由服务端程序 mysqld 直接执行初始化。无论使用 Linux 二进制解压包还是 Windows 压缩包,安装后的核心流程均固定为两步:先通过 mysqld --initialize 构建系统架构字典并捕获初始临时密码,随后启动数据库实例,使用管理客户端执行 ALTER USER 语句将密码修改为自定义口令。
一、为什么 MySQL 8.0 需要手动执行初始化
很多开发者在安装完 MySQL 8.0 后,直接尝试启动服务或登录,往往会遇到 Can't connect to local MySQL server through socket 或 Data dictionary initialization failed 错误。这是因为 MySQL 8.0 引入了全新的统一事务型数据字典(Data Dictionary),所有系统元数据(如表结构、字段类型、系统权限等)不再以以前的 .frm 文件形式分散存放,而是统一存储在 mysql.ibd 表空间文件中。
如果使用的是操作系统预编译包(如 APT 或 YUM 安装),包管理器通常会在后台静默完成初始化;但若是使用通用二进制包(.tar.xz / .tar.gz)或 Windows ZIP 绿色版,数据库的数据存储目录(data 目录)默认是空的,甚至根本不存在。此时,启动服务前必须显式调用初始化命令建立系统底层表空间结构。
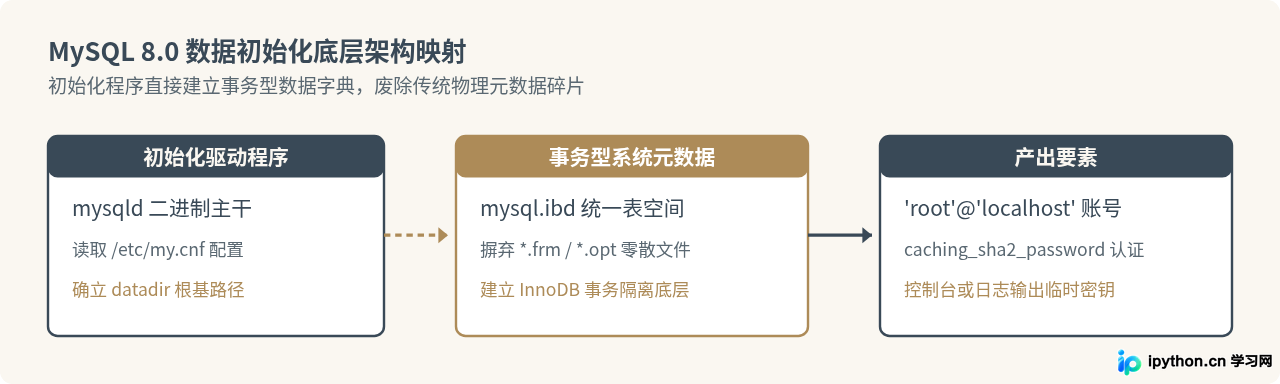
图 1:MySQL 8.0 数据库初始化核心机制与产物生成
二、核心操作:初始化数据库实例
执行初始化的核心命令是 mysqld。在此阶段,官方提供了两个关键参数:--initialize 与 --initialize-insecure。两者的根本区别在于初始访问控制权限的设计。
| 启动参数 | 生成密码状态 | 安全性说明 | 适用场景 |
|---|---|---|---|
--initialize |
生成随机临时密码,标记为过期状态 | 高,满足默认安全合规 | 生产环境、正规测试服务器推荐 |
--initialize-insecure |
密码完全置为空,无密码锁定 | 低,处于完全裸露访问状态 | 仅限自动化离线构建或严格封闭内网 |
1. 环境与配置文件准备
以 Linux 平台(通用二进制安装)为例,在执行初始化之前,需要保证运行 MySQL 的专用用户已存在,且对应的配置文件 /etc/my.cnf 明确指定了程序根目录(basedir)与数据文件目录(datadir)。
# 确保基础配置规范 (示例片段 /etc/my.cnf)
[mysqld]
basedir = /usr/local/mysql
datadir = /usr/local/mysql/data
socket  = /tmp/mysql.sock
port    = 3306
user = mysql指定的 datadir 目录如果已经存在,其内部必须是完全空白的。若该目录下有先前安装遗留的文件,初始化程序会直接抛出 [ERROR] --initialize specified but the data directory has files in it. Aborting. 并中止退出。
2. 执行初始化命令并抓取密码
切换到 MySQL 的根目录下,以 mysql 用户身份发起初始化。这里推荐追加 --console 参数(Windows 环境下默认),或者直接在 Linux 下观察标准错误输出以获取临时密码:
# Linux 生产环境推荐命令
cd /usr/local/mysql
bin/mysqld --initialize --user=mysql --basedir=/usr/local/mysql --datadir=/usr/local/mysql/data
命令执行完成后,MySQL 会在日志中打印一条带有临时密码的关键记录。若配置中开启了 log-error,密码会写入日志文件;若未开启,则直接打印在终端标准输出中:
# 日志输出示例片段:
2026-09-21T10:15:32.418290Z 6 [Note] [MY-010454] [Server] A temporary password is generated for root@localhost: p#kG9!mKq1?z
记下末尾形如 p#kG9!mKq1?z 的字符串,这就是初始化阶段分配给超级管理员的唯一的临时凭据。
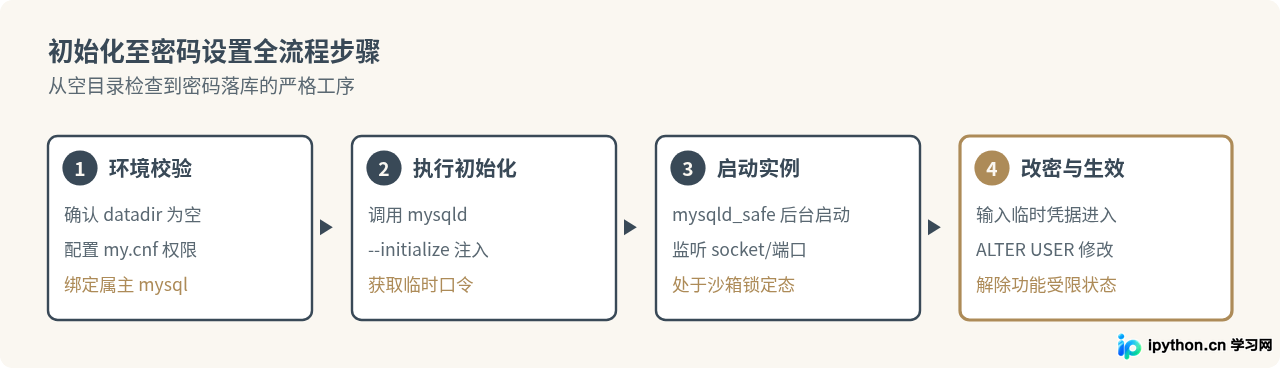
图 2:MySQL 8.0 标准初始化与权限建立执行流程
三、服务启动与 root 密码修改
完成数据目录初始化后,实例并没有自动运行。此时需要将数据库服务拉起,再通过客户端接入修改密码。
1. 启动 MySQL 服务端
# 启动数据库服务进程
/usr/local/mysql/bin/mysqld_safe --user=mysql &

# 检查服务状态(确认 3306 端口或 socket 正常就绪)
ps aux | grep mysqld
2. 使用临时密码登入客户端
此时 MySQL 的安全策略会生效:root 用户虽然拥有连接权限,但该临时密码处于过期(Expired)保护状态。在此状态下,任何常规查询(例如 SHOW DATABASES;)都会被拦截并提示 ERROR 1820 (HY000): You must reset your password using ALTER USER statement before executing this statement.。
# 登录客户端并输入刚才提取的临时密码
/usr/local/mysql/bin/mysql -u root -p
Enter password: 【输入上一步记录的临时密码并回车】
3. 执行标准的 ALTER USER 语句
在 MySQL 8.0 中,不要再尝试使用传统的 UPDATE mysql.user SET password=... 或 SET PASSWORD = PASSWORD(...),这些语法在 8.0 版本已被彻底移除。官方唯一标准方式是使用 ALTER USER 语句:
-- 修改当前主机登录的 root 密码
ALTER USER 'root'@'localhost' IDENTIFIED BY 'MyNewPass@2026';

-- 刷新特权缓存确保立即可用
FLUSH PRIVILEGES;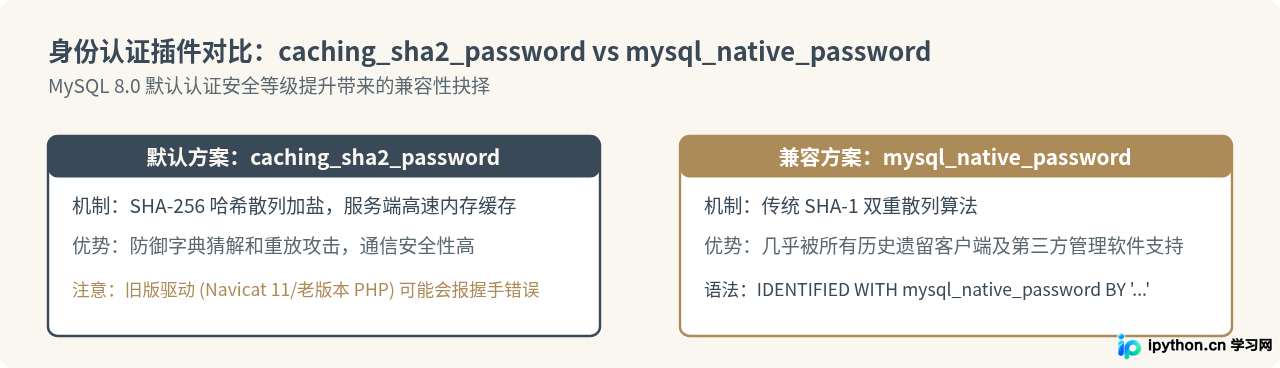
图 3:MySQL 8.0 身份验证插件的机制演变与兼容策略
四、密码修改中的关键转折与常见报错排查
很多初学者在执行 ALTER USER 时,往往无法一次性成功。这通常与 MySQL 8.0 严苛的默认策略紧密相关,主要集中在以下三个典型场景:
1. 报错 ERROR 1819:密码复杂度策略限制
若设置简单密码(如 root 或 123456),会遇到类似错误:
ERROR 1819 (HY000): Your password does not satisfy the current policy requirements。
原因解释:MySQL 默认激活了 validate_password 组件,强制要求密码长度不低于 8 位,且必须同时包含大写字母、小写字母、数字与特殊字符。
解决途径:要么使用符合规则的高强度口令,要么在仅供本地开发的场景下临时下调复杂度校验策略:
-- 查看当前密码校验策略
SHOW VARIABLES LIKE 'validate_password%';

-- 临时调低校验级别为最低(仅检查长度,仅建议内网调试使用)
SET GLOBAL validate_password.policy = 0;
SET GLOBAL validate_password.length = 4;

-- 随后即可设置简易密码
ALTER USER 'root'@'localhost' IDENTIFIED BY '123456';
2. 报错 ERROR 2068:旧版客户端无法连接
改完密码后,在本地终端登录正常,但用外部数据库可视化工具(如老版本 Navicat、旧版 DBeaver 或 PHP 7.2 以前的应用)连接时,频繁抛出 Authentication plugin 'caching_sha2_password' cannot be loaded 错误。
原因解释:如 图 3 所示,MySQL 8.0 默认认证插件为 caching_sha2_password,老驱动只认识传统的 mysql_native_password。
解决途径:使用指定插件参数重新声明该用户的密码加密方式:
-- 强制采用传统加密插件重设密码
ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY 'MyPass@2026';
FLUSH PRIVILEGES;
3. 如果忘记了初始化临时密码怎么处理
如果在执行 mysqld --initialize 时没有留意控制台打印,且日志文件被误删,通常有两条清晰的应对路径:
路径 A(推荐,全新环境):因为是刚刚安装尚未存放业务数据,最干脆、最稳妥的做法是停止进程,清空 datadir 目录后重新执行初始化。
# 杀掉残留进程并清理空数据目录
killall mysqld
rm -rf /usr/local/mysql/data/*
# 重新发起初始化,这次务必记录下屏幕提示的临时密码
/usr/local/mysql/bin/mysqld --initialize --user=mysql --console
路径 B(跳过授权表安全重置):在 /etc/my.cnf 的 [mysqld] 区块加入 skip-grant-tables 配置并重启服务,直接免密登录后,执行 FLUSH PRIVILEGES; 重新加载权限子系统,随后再次运行上述 ALTER USER 语句完成密码覆盖,完成后务必将配置文件中的该参数移除并再次重启服务。
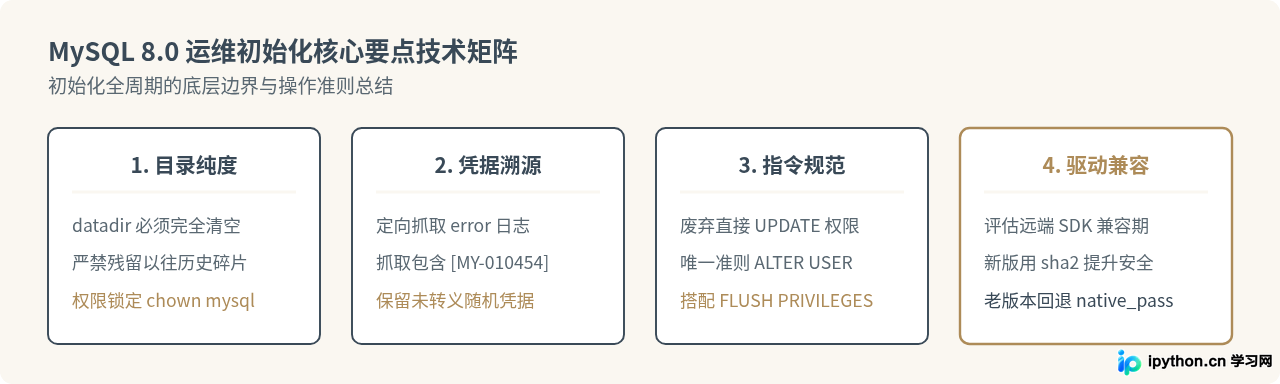
图 4:MySQL 8.0 初始化与凭证管理总结矩阵
五、完成验证
改密成功后,可以通过退出并重新登录来校验设置是否完全生效:
# 退出当前受限会话
mysql> exit;

# 采用刚设定的全新密码重新登入
/usr/local/mysql/bin/mysql -u root -p
Enter password: 【输入新密码】

# 执行常规检查语句以确认沙箱限制已解除
mysql> SELECT user, host, plugin FROM mysql.user WHERE user='root';
+------+-----------+-----------------------+
| user | host      | plugin                |
+------+-----------+-----------------------+
| root | localhost | caching_sha2_password |
+------+-----------+-----------------------+
1 row in set (0.00 sec)
当查询能够正常输出而不再抛出 ERROR 1820 错误,且能查看到 root 用户对应的认证插件时,说明 MySQL 8.0 的实例初始化与超级管理员安全设密已全部正确完成,数据库可以正常投入使用了。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















