


Python哈希加密实战:从SHA256基础到加盐安全策略

本文详细讲解如何利用Python的hashlib库对密码进行哈希加密。首先演示使用SHA256算法生成不可逆的哈希值,强调encode编码的重要性。随后深入进阶内容,介绍通过random和string模块生成随机“盐”值并附加到明文密码中,从而大幅提升密码破解难度,确保数据存储安全。
Python哈希加密基础
本文将介绍如何利用哈希函数实现密码加密。经过哈希处理后的密码具有极高的不可逆性,难以被反向推导还原。
基础加密方法:
第一步,需要导入并调用Python标准库中的hashlib模块。
import hashlib接下来,利用哈希函数对原始密码进行加密处理。本例中选用SHA256算法执行加密操作。
为了演示,我们定义一个示例密码字符串。
password = 'wotemo666'随后,调用哈希函数对该密码字符串执行加密计算。
关键点:必须使用encode方法对password变量进行编码格式声明(如utf-8),否则程序运行时会抛出错误。
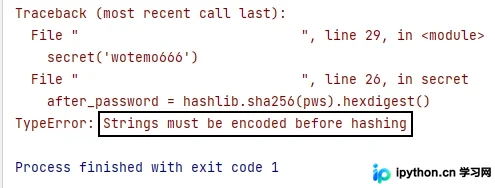
SHA256基础实现
hash_password = hashlib.sha256(password.encode("utf-8")).hexdigest()
print(hash_password)
执行上述代码后,终端输出的结果即为加密后的哈希值。
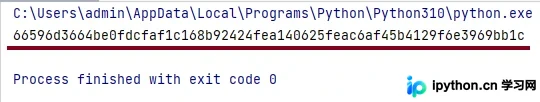
图中显示的字符串即为明文“wotemo666”经过SHA256计算后生成的对应哈希值。
哈希算法的特性决定了每个明文对应唯一的哈希值,但一个哈希值可能对应无数个明文。这种多对一的映射关系使得哈希值不可逆,从而保障了密码的安全性。
以下是基础加密的完整代码实现:
# 首先调用函数hashlib
import hashlib
# 再造一个密码出来
password = 'wotemo666'
# 用sha256对password进行加密
hash_password = hashlib.sha256(password.encode("utf-8")).hexdigest()
# 输出对应的哈希值
print(hash_password)
密码加盐进阶技术
进阶安全策略:
若需进一步提升密码安全性,建议采用“加盐”(Salting)技术。
所谓加盐,即在原始明文密码的前端或后端插入一段随机生成的字符串,然后再对该组合字符串进行哈希加密。
经过加盐处理后的哈希值复杂度显著增加,极大提高了暴力破解和彩虹表攻击的难度。
下面我们将具体实现这一过程。
首先,导入random模块以生成随机“盐”值。
import random我们需要利用Python的string模块,该模块包含了从a到Z以及0到9的所有字符集,用于构建盐值。
接下来调用string模块以获取所需常量。
import stringstring模块中常用的常量定义如下:
string.digits:包含数字0至9。
string.ascii_letters:包含所有大小写字母。
string.lowercase:仅包含小写字母。
string.printable:包含所有可打印字符的字符串。
string.punctuation:包含所有标点符号。
string.uppercase:仅包含大写字母。
在本示例中,我们主要使用前两个常量:digits和ascii_letters。
注:若希望密码更加复杂,可以引入punctuation生成所有标点符号,并将其一并加入盐值中。
我们将结合while循环和random函数,生成指定长度的随机盐值。
首先创建一个控制循环的变量active,并初始化一个用于存储盐值的空字符串salts。
active = 0
salts = ''
接着利用while循环生成具体的盐值内容。
随机盐值生成与完整代码
 while active < 10:
        # 用active激活while
        # 这里生成了一个长度为20的盐
        # 想要生成多长的盐,就将示例中的10改为期望长度的一半
        # 但这里的值最好是整数
        salt_one = random.choice(string.digits)
        # salt_one生成一个随机的数字
        salt_two = random.choice(string.ascii_letters)
        # salt_two生成一个随机的字母(区分大小写)
        salt = salt_one + salt_two
        #salt是它们的加和,这也就是为什么前面要减半
        salts += salt
        # 然后将加和后的值附加到刚才创建的空白字符串中
        active += 1
        # while函数基本用法我就不多说了
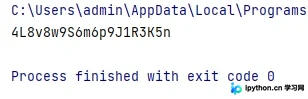
生成的盐值效果如图所示:
随后,将生成的盐值附加到原始明文密码上。
after_salt_password = salts + password
# 盐的前后顺序无所谓,password为你的密码
最后,再次调用hashlib库生成最终的哈希值。
此处的操作流程与基础加密完全一致,唯一区别在于输入密码已包含加盐部分。
# 首先调用函数hashlib
import hashlib
# 再造一个密码出来
password = 'wotemo666'
# 然后加盐
after_salt_password = salts + password
# 用sha256对password进行加密
hash_password = hashlib.sha256(after_salt_password.encode("utf-8")).hexdigest()
加盐后的哈希值结构更为复杂,安全性显著提升。
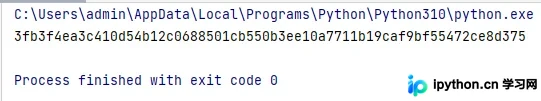
以下是加盐加密的完整代码:
# 调用random, string, hashlib函数
import random
import string
import hashlib

# 初始化
active = 0
salts = ''

while active < 10:
        # 用active激活while
        # 这里生成了一个长度为20的盐
        # 想要生成多长的盐,就将示例中的10改为期望长度的一半
        # 但这里的值最好是整数
        salt_one = random.choice(string.digits)
        # salt_one生成一个随机的数字
        salt_two = random.choice(string.ascii_letters)
        # salt_two生成一个随机的字母(区分大小写)
        salt = salt_one + salt_two
        #salt是它们的加和,这也就是为什么前面要减半
        salts += salt
        # 然后将加和后的值附加到刚才创建的空白字符串中
        active += 1
        # while函数基本用法我就不多说了

password = 'wotemo666'
# 然后加盐
after_salt_password = salts + password
# 用sha256对password进行加密
hash_password = hashlib.sha256(after_salt_password.encode("utf-8")).hexdigest()
# hash_password就是输出的哈希值
print(hash_password)
您是否已掌握上述技巧?
本文关于Python哈希函数加密密码的介绍到此结束。如需了解更多Python哈希加密相关内容,请搜索本站历史文章或继续浏览后续教程,感谢支持!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















