


Python实现一次性密码本(One-Time Pad)加密解密详解

本文详细介绍Python中一次性密码本(One-Time-Pad)的实现方法。文章解析了其作为Vigenere密码变体的不可破性原理,包括密钥长度与明文一致、完全随机及仅使用一次等核心条件。通过安装One-Time-Pad模块,提供命令行工具及Python代码示例,展示如何生成密文与解密过程,并强调密钥管理的重要性。
一次性密码本(One-Time-Pad)
一次性密码本是一种基于维吉尼亚密码(Vigenère cipher)原理的加密技术,具备以下核心特性:
- 在理想条件下,这是一种理论上不可破译的密码体制。
- 加密所用密钥的长度必须与待加密的明文消息长度完全一致。
- 密钥必须由真正随机生成的符号组成,确保无规律可循。
- 正如其名,该密钥仅对单条消息进行一次加密使用,严禁重复用于其他任何消息。
尽管理论上安全,但在实际应用中,若密钥管理不当,加密邮件仍易受密码分析攻击。因此,这种用于一次性密码本加密的密钥被称为“密码垫”(pad),意指其通常打印在纸质垫上供物理分发。
为何称其为坚不可摧?
密钥之所以被视为牢不可破,主要基于以下严格条件:
- 密钥长度必须等于所加密消息的长度。
- 密钥必须是真正随机生成的,尤其是通过自动化手段生成时。
- 加密过程通过将密钥与纯文本按模10、26或2进行计算得出。
- 每个密钥只能使用一次,并在通信完成后由发送方和接收方彻底销毁。
- 必须存在两个密钥副本:一个由发送方持有,另一个由接收方持有。
加密过程
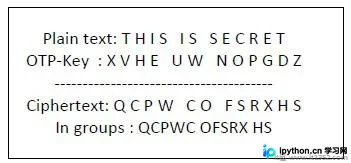
执行字母加密时,用户需在明文下方书写对应的密钥。具体操作中,明文字母置于表格顶部,密钥字母置于左侧,两者的交叉点即为密文字母。下图展示了这一对应关系:
解密过程
解密信件时,用户需选取左侧的密钥字母,并在该行中找到对应的密文字母。此时,密文字母所在的列顶部的字母即为原始纯文本字母。
一次性密码本在Python中的实现
Python提供了一个名为One-Time-Pad的模块,其中包含一个命令行加密工具,该工具采用类似一次性密码本算法的机制进行数据加密。
安装步骤
可通过以下命令安装该模块:
pip install onetimepad若需从命令行直接使用,请执行以下命令:
onetimepad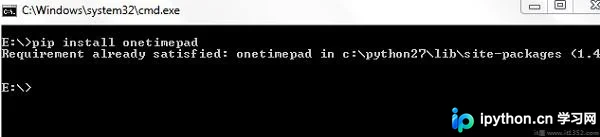
代码示例
以下代码演示了如何生成和使用一次性密码本进行加密:
import onetimepad
cipher = onetimepad.encrypt('One Time Cipher', 'random')
print("Cipher text is ")
print(cipher)
print("Plain text is ")
msg = onetimepad.decrypt(cipher, 'random')
print(msg)
运行结果
运行上述及下方提供的代码后,可观察到如下输出结果:
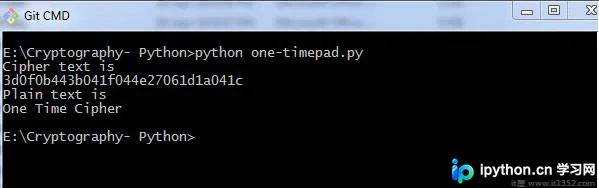
注意:若密钥长度短于消息(纯文本)长度,加密后的消息将极易被破解。
此外,若密钥并非真正随机生成,将削弱一次性密码本作为安全工具的价值。
以上为Python中一次性密码本实现的完整介绍,更多Python相关技术文章请持续关注本站内容。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















