


Python密码学教程:对称与非对称加密详解

发布时间:2026-10-15 |
2人浏览过
本文深入解析Python中的对称与非对称密码学技术。对称加密如DES使用单一密钥,速度快但存在密钥分发风险;非对称加密如RSA采用公私钥对,安全性高但计算开销大。文章提供了基于pyDes和Crypto库的完整代码示例及输出结果,帮助开发者掌握核心加密逻辑。
本章将深入探讨对称密码术与非对称密码术的核心概念与应用。
对称密码术
在此类加密方式中,加密与解密过程依赖于同一把密钥,因此也被称为秘密密钥加密。对称加密具备以下主要特征:
- 算法实现相对简单,且运行速度较快。
- 通信双方必须通过安全渠道进行密钥的交换与分发。
缺点
对称密码术的主要风险在于密钥管理:一旦密钥泄露给攻击者,消息内容即可被轻易破解,这构成了显著的安全隐患。
数据加密标准(DES)
数据加密标准(DES)曾是最流行的对称密钥算法之一,Python提供了包含DES算法逻辑的相关包以支持其实现。
安装
在Python环境中安装DES相关包(pyDES)的命令如下:
pip install pyDES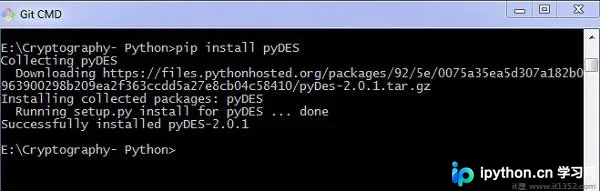
以下是DES算法的简单程序实现示例:
import pyDes
data = "DES Algorithm Implementation"
k = pyDes.des("DESCRYPT", pyDes.CBC, "\0\0\0\0\0\0\0\0", pad=None, padmode=pyDes.PAD_PKCS5)
d = k.encrypt(data)
print "Encrypted: %r" % d
print "Decrypted: %r" % k.decrypt(d)
assert k.decrypt(d) == data
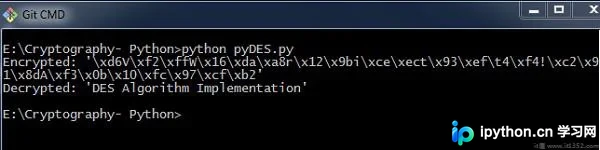
代码中调用了变量 padmode,该变量依据DES算法规范提取所有数据块,并按照指定方式进行加密和解密操作。
输出
执行上述代码后,您可以观察到如下输出结果:
非对称加密
非对称加密又称公钥加密,其工作原理与对称加密相反。它需要一对密钥:一个用于加密,另一个用于解密。具体而言,公钥用于加密数据,而私钥用于解密数据。
缺点
- 由于密钥长度较长,其加密和解密的速度相对较慢。
- 密钥的管理与分发至关重要,且更为复杂。
以下Python代码示例展示了使用RSA算法进行非对称加密的工作机制及其具体实现:
from Crypto import Random
from Crypto.PublicKey import RSA
import base64
def generate_keys():
   # key length must be a multiple of 256 and >= 1024
   modulus_length = 256*4
   privatekey = RSA.generate(modulus_length, Random.new().read)
   publickey = privatekey.publickey()
   return privatekey, publickey
def encrypt_message(a_message , publickey):
   encrypted_msg = publickey.encrypt(a_message, 32)[0]
   encoded_encrypted_msg = base64.b64encode(encrypted_msg)
   return encoded_encrypted_msg
def decrypt_message(encoded_encrypted_msg, privatekey):
   decoded_encrypted_msg = base64.b64decode(encoded_encrypted_msg)
   decoded_decrypted_msg = privatekey.decrypt(decoded_encrypted_msg)
   return decoded_decrypted_msg
a_message = "This is the illustration of RSA algorithm of asymmetric cryptography"
privatekey , publickey = generate_keys()
encrypted_msg = encrypt_message(a_message , publickey)
decrypted_msg = decrypt_message(encrypted_msg, privatekey)
print "%s - (%d)" % (privatekey.exportKey() , len(privatekey.exportKey()))
print "%s - (%d)" % (publickey.exportKey() , len(publickey.exportKey()))
print " Original content: %s - (%d)" % (a_message, len(a_message))
print "Encrypted message: %s - (%d)" % (encrypted_msg, len(encrypted_msg))
print "Decrypted message: %s - (%d)" % (decrypted_msg, len(decrypted_msg))
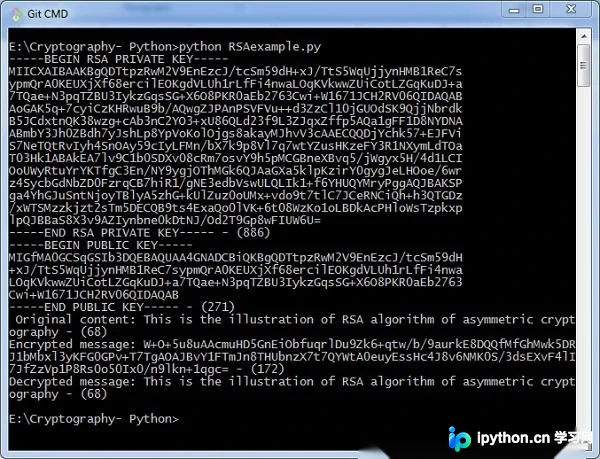
输出
执行上述代码后,您可以看到相应的运行输出结果:
以上为Python密码学中对称与非对称加密教程的详细内容,更多关于Python对称与非对称密码学的资料,敬请关注本站其他相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















