


Windows下VS Code Python配置报错:执行策略限制怎么解决

Activate.ps1)常因 PowerShell 默认的 Restricted 安全策略而被拦截,导致报错“在此系统上禁止运行脚本”。最直接且推荐的解决路径是:在终端中将当前用户的执行策略调整为 RemoteSigned(即执行 Set-ExecutionPolicy RemoteSigned -Scope CurrentUser),该方案无需管理员权限、不影响整机系统安全,可一次性恢复虚拟环境的正常加载。
一、故障定位:为什么会出现“执行策略限制”报错?
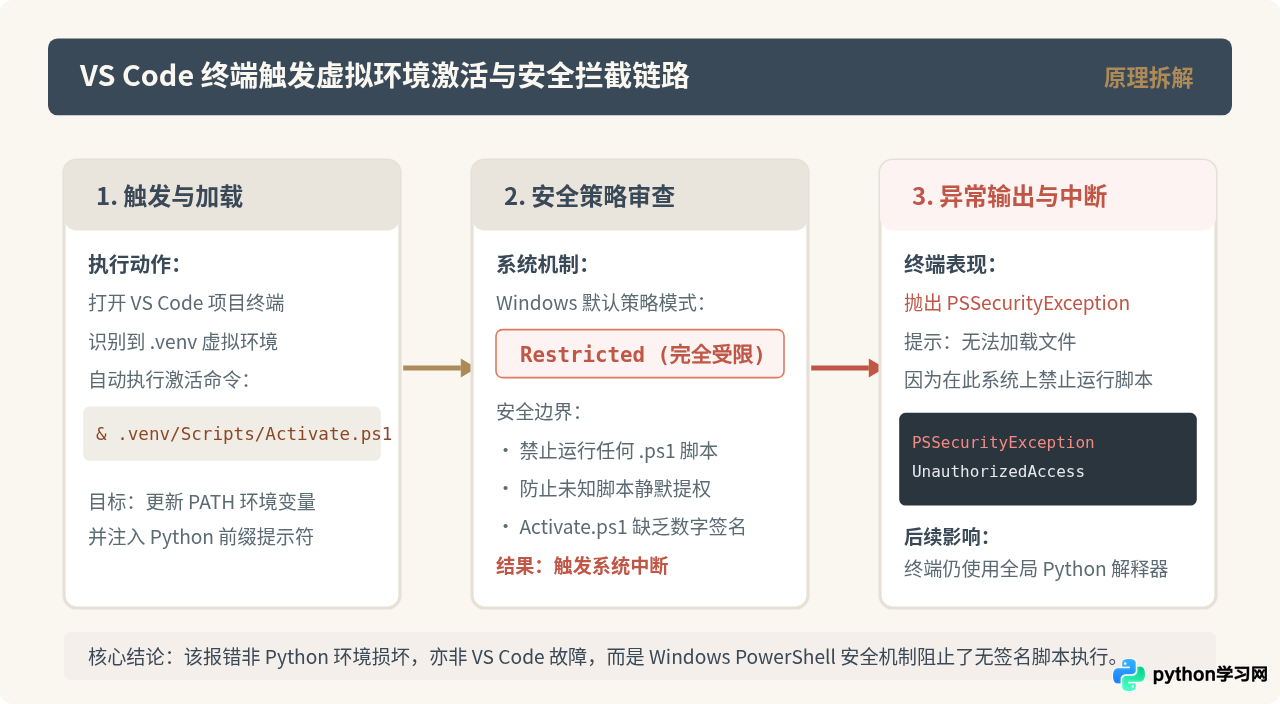
当开发者在 VS Code 中配置 Python 项目并创建虚拟环境(例如 .venv)后,VS Code 的内置集成终端通常默认调用 Windows PowerShell。在打开项目终端或切换 Python 解释器时,VS Code 会自动尝试运行虚拟环境目录下的激活脚本:
& d:/project/.venv/Scripts/Activate.ps1此时,终端往往会弹出一大串红色错误文字,提示无法加载文件,具体报错形式如下:
Activate.ps1 : 无法加载文件 D:\project\.venv\Scripts\Activate.ps1,因为在此系统上禁止运行脚本。
有关详细信息,请参阅 https:/go.microsoft.com/fwlink/?LinkID=135170 中的 about_Execution_Policies。
所在位置 行:1 字符: 3
+ & d:/project/.venv/Scripts/Activate.ps1
+   ~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
    + CategoryInfo          : SecurityError: (:) [], PSSecurityException
    + FullyQualifiedErrorId : UnauthorizedAccess
这个问题的根本原因在于 Windows PowerShell 的安全执行策略(Execution Policy)。在 Windows 客户端操作系统中,PowerShell 默认将执行策略预设为 Restricted(受限模式)。在该模式下,PowerShell 仅允许执行单行交互式命令,禁止加载和运行任何本地或远程的 .ps1 脚本文件。虚拟环境的激活依赖于 Activate.ps1 脚本修改当前会话的环境变量(如 PATH 和虚拟提示符),因此在触发的瞬间就会被系统拦截。
二、认知对齐:PowerShell 执行策略与作用域规则
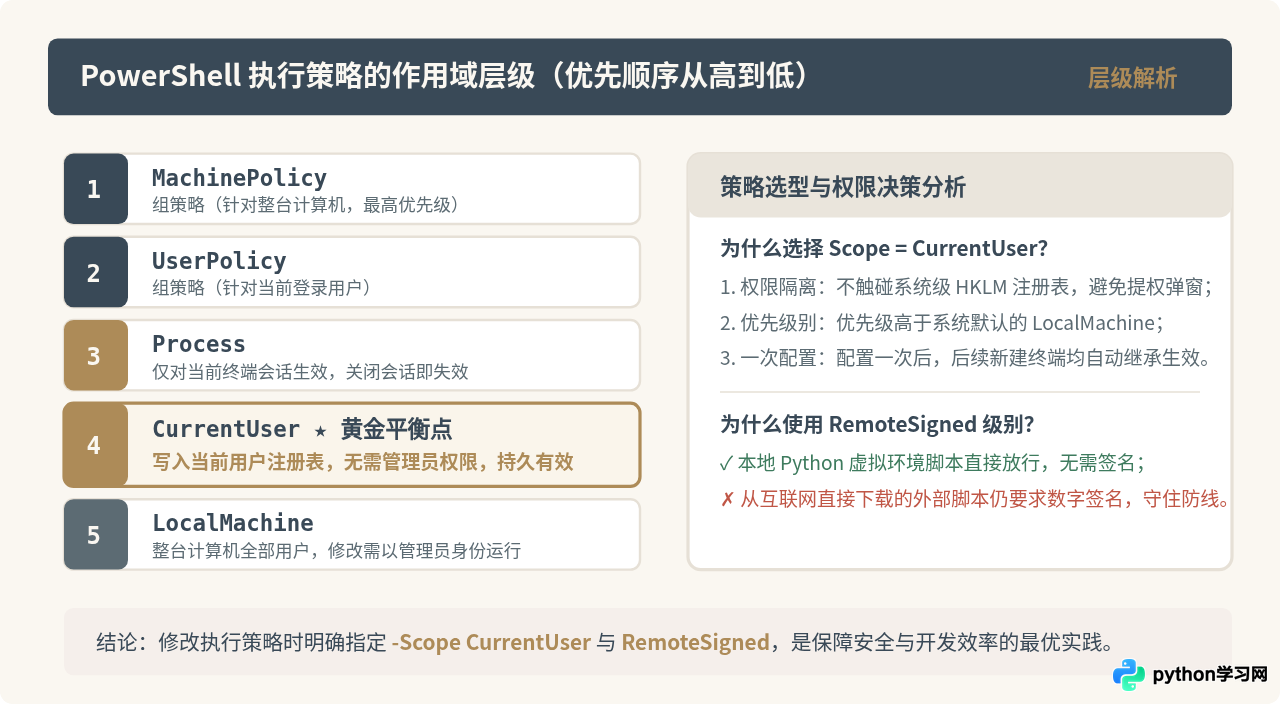
在动手修改之前,需要明确执行策略(Execution Policy)的本质。微软官方明确指出:执行策略并非用于限制恶意代码的安全边界,而是一种避免用户误操作的防护规则。执行策略支持多种级别和多个作用域(Scope):
- Restricted(默认):不载入配置文件,不运行任何脚本。
- AllSigned:仅允许运行由受信任发布者签名的脚本。
- RemoteSigned(推荐):从网络下载的脚本必须具备受信任的数字签名,而在本地计算机上创建或生成的脚本(例如
python -m venv生成的激活脚本)可以直接运行。 - Unrestricted:允许运行所有脚本,网络脚本在执行前会有确认警告。
- Bypass:不阻止任何内容,完全跳过策略评估,无提示。
许多网上教程常简单粗暴地指导读者以管理员身份执行 Set-ExecutionPolicy Unrestricted,这种做法既不安全,也容易因权限问题或影响整机环境带来不可控隐患。实际上,PowerShell 提供了严格的层级评估机制。
三、核心解决方案:通过 CurrentUser 作用域解锁执行权限
解决该报错最规范、通用的方法,是在终端中将当前用户的执行策略变更为 RemoteSigned。这一操作仅需执行一条命令,不需要任何管理员权限。
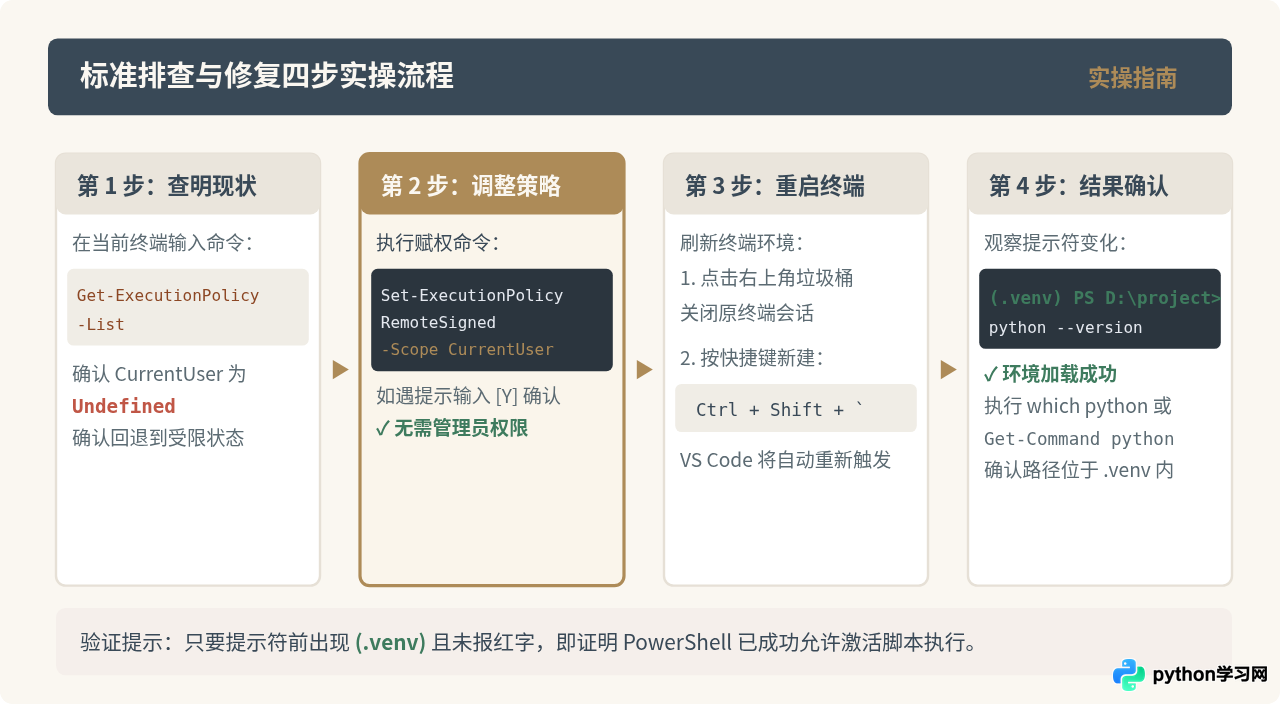
步骤 1:排查当前执行策略清单
在 VS Code 内置终端(或者系统自带的 PowerShell 终端)中,输入以下查询命令:
Get-ExecutionPolicy -List执行后,系统会输出类似如下的作用域清单:
        Scope ExecutionPolicy
        ----- ---------------
MachinePolicy       Undefined
   UserPolicy       Undefined
      Process       Undefined
  CurrentUser       Undefined
 LocalMachine      Restricted
可以清楚看到,由于 CurrentUser 处于 Undefined(未定义)状态,PowerShell 最终回退并应用了 LocalMachine 的 Restricted 限制。
步骤 2:设置当前用户的执行策略为 RemoteSigned
在终端中直接键入并运行以下命令:
Set-ExecutionPolicy RemoteSigned -Scope CurrentUser
如果终端弹出交互确认提示(如询问是否确认更改执行策略),直接输入字母 Y(或 A 代表全是)并按回车即可。
注意:该命令将策略写入当前用户的注册表分支(HKCU:\Software\Microsoft\PowerShell\1\ShellIds\Microsoft.PowerShell),因此无需以管理员权限(Run as Administrator)启动 PowerShell,普通用户即可顺畅执行。
步骤 3:验证策略生效与重新激活虚拟环境
设置完成后,再次输入 Get-ExecutionPolicy -List 查看,会看到 CurrentUser 对应的取值已经变为 RemoteSigned。
此时在 VS Code 中关闭现有的终端窗口(点击终端面板的垃圾桶图标),或者按快捷键 Ctrl + Shift + ` 新建一个终端。VS Code 会重新触发环境加载,或者可以在终端中手动执行激活脚本:
.\.venv\Scripts\Activate.ps1
此时不再出现任何红色报错,命令提示符左侧会出现括号包裹的环境名 (.venv),这标志着虚拟环境已被正确激活。
四、备选与补充方案:应对不同开发场景
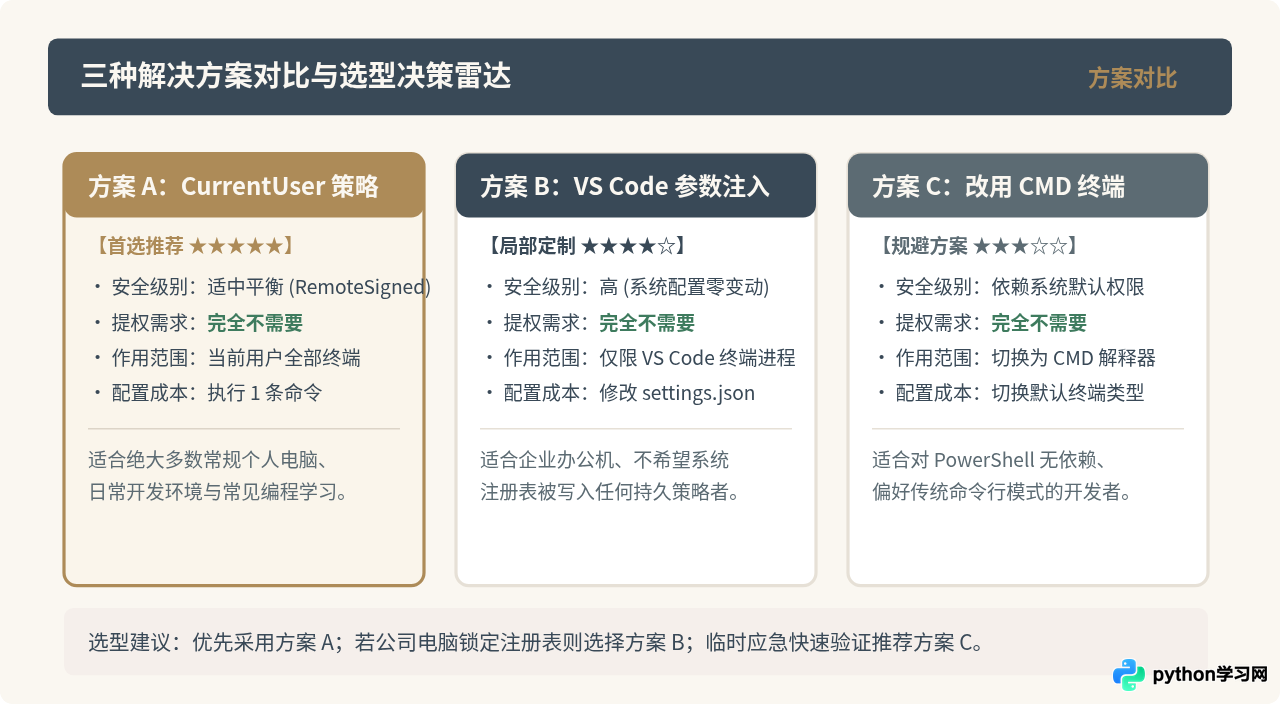
虽然设置 CurrentUser 是大多数开发者的首选,但在某些特定工作场景下(例如受企业 IT 组策略管控禁止修改注册表,或者团队成员不想改动全局 PowerShell 配置),还可以选用以下两种替代方案。
方案二:为 VS Code 终端单独配置启动参数(Process 级别放行)
如果不希望修改系统中任何全局或用户持久策略,可以利用 VS Code 的终端配置文件参数,让 PowerShell 仅在 VS Code 内启动时临时以 -ExecutionPolicy Bypass 参数运行。
操作步骤:
- 在 VS Code 中按下快捷键
Ctrl + Shift + P打开命令面板; - 输入并选择
Preferences: Open User Settings (JSON)打开settings.json; - 在配置对象中添加或合并以下终端参数配置:
"terminal.integrated.profiles.windows": {
    "PowerShell": {
        "source": "PowerShell",
        "icon": "terminal-powershell",
        "args": ["-ExecutionPolicy", "Bypass"]
    }
}
保存文件后重新打开终端,VS Code 启动 PowerShell 时会自动追加该参数,脚本限制在当前终端进程中被临时忽略,完全不影响外部系统中的 PowerShell 行为。
方案三:切换默认集成终端为 Command Prompt (CMD)
PowerShell 的执行策略只对 .ps1 脚本生效。Windows 传统的命令提示符(cmd.exe)并不受任何 ExecutionPolicy 限制。虚拟环境中默认同时提供了 Activate.ps1、activate.bat 以及 activate(针对 bash)。
如果切换到 CMD 终端:
- 在 VS Code 终端右上角点击下拉菜单(加号旁的下拉箭头);
- 选择 Select Default Profile(选择默认配置文件);
- 在弹出的列表中选中 Command Prompt(命令提示符);
- 新建终端,VS Code 就会自动调用
activate.bat完成虚拟环境激活,直接绕开所有 PowerShell 限制。
| 方案 | 核心原理 | 优点 | 局限与注意事项 |
|---|---|---|---|
| 方案一:CurrentUser RemoteSigned(推荐) | 修改当前用户注册表策略,允许无签名本地脚本运行 | 一劳永逸,无需管理员权限,兼容所有终端与 IDE,兼顾本地便捷与网络安全 | 仅对当前登录用户生效,若换用其他系统账户需重新配置一次 |
| 方案二:VS Code 终端配置 Bypass 参数 | 在 VS Code 启动进程时附带 -ExecutionPolicy Bypass |
系统配置零侵入,仅作用于 VS Code 内部,适合受限严格的机器 | 仅在 VS Code 内有效,如果脱离 VS Code 在原生 PowerShell 中仍会报错 |
| 方案三:改用 CMD / Git Bash 终端 | 利用 activate.bat 绕过 PowerShell 策略约束 |
无需调整任何权限或策略,开箱即用,绝对无阻碍 | CMD 的语法和功能不及 PowerShell 丰富,缺少很多现代 Shell 特性 |
五、注意事项与异常排查
在实际操作中,个别读者在执行 Set-ExecutionPolicy 时可能会遇到特殊阻碍,以下是两类最典型的特殊情况及应对方案:
1. 企业域组策略(GPO)强制锁定
如果在运行 Get-ExecutionPolicy -List 时,发现顶部的 MachinePolicy 或 UserPolicy 已经被设置为 Restricted,且执行 Set-ExecutionPolicy 报权限拒绝或无法覆盖:
- 这是因为计算机加入了企业活动目录(Active Directory)域,企业 IT 管理员通过组策略下发了强制约束;
- 根据策略优先级表,组策略优先于用户注册表设置;
- 应对方式:此时只能采用前述的 方案二(VS Code 启动参数注入) 或 方案三(切换为 CMD) 绕过,因为
-ExecutionPolicy Bypass是进程启动参数,不需要改动策略注册表。
2. 切换虚拟环境后未生效的检查方法
如果修改策略后终端不再报错,但输入 pip list 依然显示全局包,需要通过以下指令确认当前 Python 解析路径:
# PowerShell 检查当前 python 命令指向的实体路径
Get-Command python | Select-Object -ExpandProperty Source
正常情况下,输出路径应为 D:\project\.venv\Scripts\python.exe。若输出仍是指向 C:\Users\...\AppData\Local\Programs\Python\...,请在 VS Code 窗口右下角或通过 Ctrl + Shift + P 输入 Python: Select Interpreter,重新手动点击选中项目目录下的虚拟环境解释器。
总结:Windows 下 VS Code 的“执行策略限制”报错是每个 Python 初学者几乎必经的小坎坷。理解 PowerShell 策略机制与 CurrentUser 作用域,使用 Set-ExecutionPolicy RemoteSigned -Scope CurrentUser 正确放行本地环境,既能快速恢复顺畅的编码体验,又能建立规范的操作系统安全认知。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















