


Git提交前自动运行Python代码检测:Pre-commit Hooks配置

在 Python 项目开发与多人协作中,代码格式混乱、存在未清理的导入项或低级语法错误,往往会拖慢代码审查进度,甚至导致线上事故。解决这一问题最高效的办法,是在开发者执行 git commit 的当下自动执行静态检查与代码格式化,一旦发现违规即刻阻断提交。通过业界广泛采用的 pre-commit 框架,团队可以将检测规则统一写入代码仓库版本控制中,让每位开发者在零复杂配置的前提下保持一致的代码质量标准。
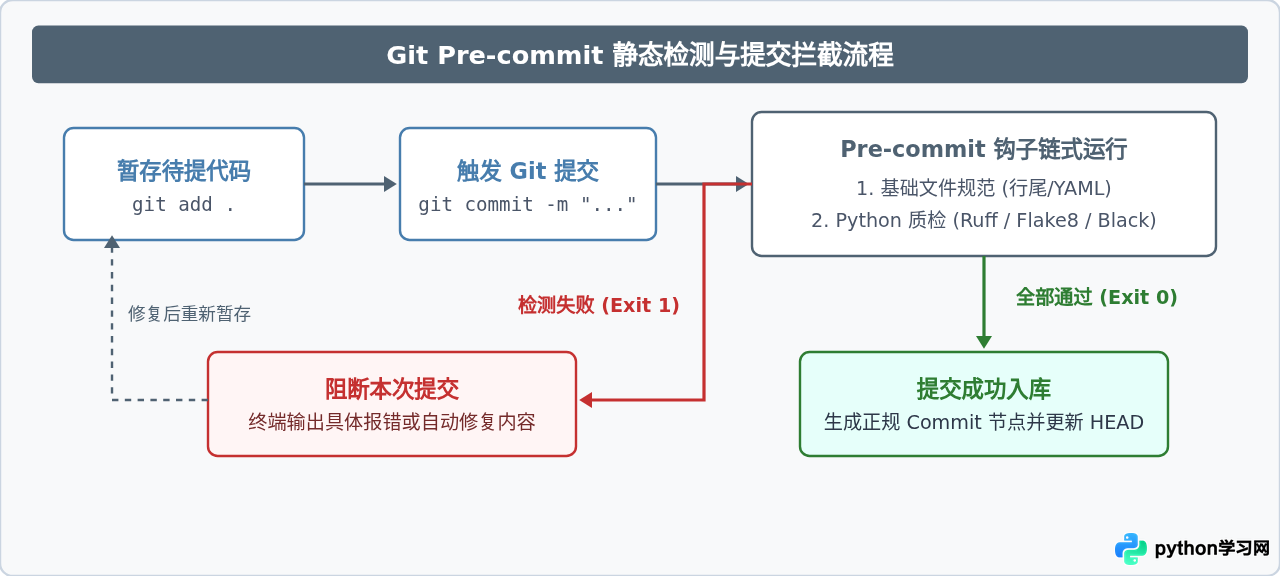
一、Pre-commit 的工作机制与拦截原理
Git 本身内置了钩子机制,存放在本地仓库的 .git/hooks/ 目录下。其中的 pre-commit 脚本会在提交说明被写入前自动触发。如果该脚本以非零状态码退出,Git 就会强行终止本次提交操作,从而防止有缺陷的代码进入版本库分支。
然而,直接维护原生 Git 钩子存在显著短板:.git/hooks/ 目录默认脱离 Git 版本控制,无法直接随代码推送到远端仓库;不同开发者的本机 Python 环境各异,工具版本不一极易引起误报或冲突。开源工具 pre-commit 针对这些痛点提供了标准化方案:它以单独的配置文件统一声明各类 Hook,并在运行阶段自动在用户主目录下创建相互隔离的虚拟沙盒环境,按需下载对应工具,既不污染项目本身的依赖,又确保了全员环境与规则的高度一致。
二、环境准备与四步标准配置流程
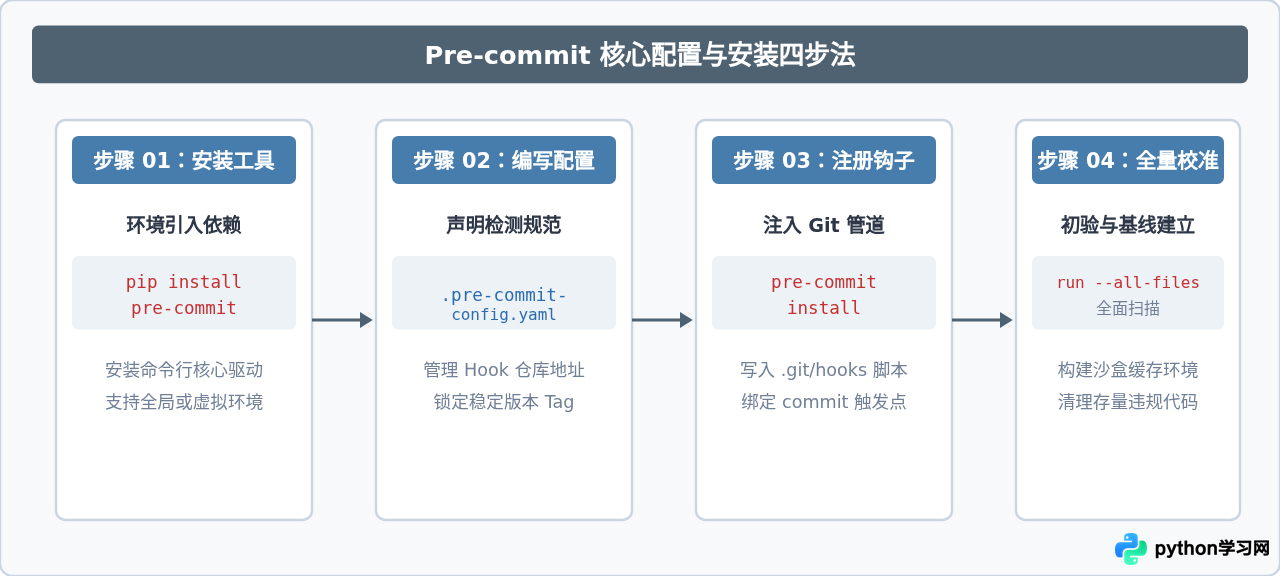
在项目中接入 pre-commit 包含四个明确且有序的操作阶段:安装依赖包、编排配置文件、向本地 Git 仓库注册钩子脚本、以及初次全量校准。
1. 安装 pre-commit 命令行工具
该工具是一个标准 Python 模块,可以直接安装在系统全局或项目的虚拟环境中。在终端执行以下命令:
pip install pre-commit安装完成后,可通过查看版本号确认命令可用:
pre-commit --version
# 示例输出:pre-commit 3.7.0
2. 创建配置文件 .pre-commit-config.yaml
在项目的 Git 根目录下创建名为 .pre-commit-config.yaml 的文件。该文件是整个框架的核心,负责描述拉取哪些远程 Hook 仓库、使用的具体版本号以及启用的检测插件。
3. 安装 Git 钩子脚本
在项目根目录运行安装指令:
pre-commit install该命令会自动读取刚刚编写的配置文件,并在 .git/hooks/pre-commit 写入由 pre-commit 托管的代理执行逻辑。看到如下提示即表示钩子安装就绪:
# 示例输出:pre-commit installed at .git/hooks/pre-commit4. 手动执行全量初检
默认情况下,Git 提交时 pre-commit 只会对暂存区(Staged)中的修改文件进行快速检查。但在首次配置完仓库后,项目中很可能存留历史遗留的格式问题。因此,建议立即手动运行一次全量校验:
pre-commit run --all-files此命令会触发各环境沙盒的下载与初次编译,并对整个仓库的代码进行扫描。完成历史代码修正后提交一次基准变更,后续提交即可享受极速增量检查。
三、核心配置文件详解与实用 Hook 规则组合
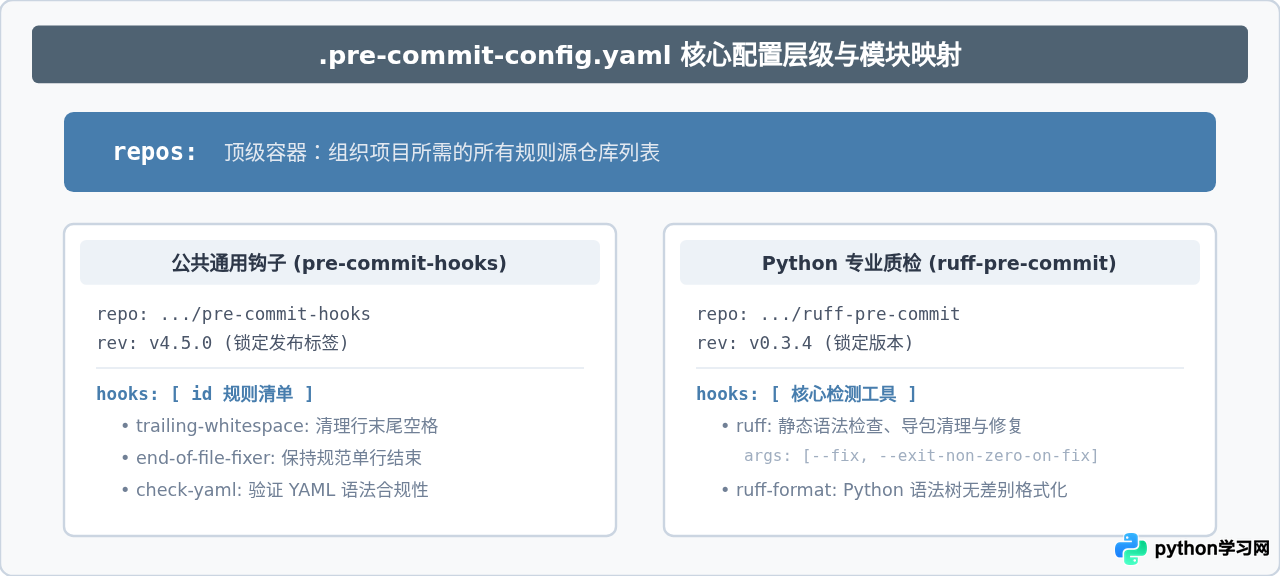
在 Python 生态中,通常建议结合“通用文件清理”与“专属代码质检”两大模块。以下是一份现代 Python 项目常用的 .pre-commit-config.yaml 完整配置范例:
# .pre-commit-config.yaml
repos:
  # 1. 基础文件与语法规范检查
  - repo: https://github.com/pre-commit/pre-commit-hooks
    rev: v4.5.0
    hooks:
      - id: trailing-whitespace       # 自动清理行尾无意义的空白字符
      - id: end-of-file-fixer         # 确保文件以单换行符正常结束
      - id: check-yaml                # 检查所有 YAML 文件语法正确性
      - id: check-added-large-files   # 拦截误提交的大体积二进制文件
        args: ['--maxkb=1000']

  # 2. Python 高性能静态检查与格式化 (Ruff)
  - repo: https://github.com/astral-sh/ruff-pre-commit
    rev: v0.3.4
    hooks:
      - id: ruff                      # 运行高速 linter (替代 flake8, isort)
        args: [--fix, --exit-non-zero-on-fix]
      - id: ruff-format               # 运行统一代码格式化器 (对标 Black)
为了让配置能够贴合项目的具体需求,需要准确理解上述 YAML 结构中各关键层级与字段的具体含义:
repos:顶级列表,容纳所有需要引用的外部规则源仓库。repo:远程 Git 仓库的 URL 地址。pre-commit 会自动将其克隆至本地沙盒目录。若使用本地专属脚本,亦可声明为local。rev:对应远程仓库的目标版本发布标签(Git tag 或 commit sha)。务必锁定稳定版本,严禁使用main等浮动分支,以确保所有团队成员执行的逻辑完全确定。hooks:该仓库下需要激活的一个或多个检测项列表。id:钩子的唯一标识名,必须与目标仓库中.pre-commit-hooks.yaml定义的名称一致。args:向目标检测工具追加的命令行参数,例如指定错误修复策略或体积上限。
四、实际提交触发与常见运行场景
配置并安装钩子后,开发者在本地的 Git 工作流无需任何改变。执行 git commit 时,终端会自动打印各 Hook 的运行状态。常见的反馈结果通常分为以下三种情形:
场景一:代码完全达标,顺利通过
所有被暂存的文件均符合既定规则,钩子依次显示 Passed,随后 Git 完成 commit 操作:
$ git commit -m "feat: 新增订单状态计算函数"
trim trailing whitespace.................................................Passed
fix end of files.........................................................Passed
check yaml...............................................................Passed
ruff.....................................................................Passed
ruff-format..............................................................Passed
[main 4f2a1b9] feat: 新增订单状态计算函数
 2 files changed, 45 insertions(+)
场景二:格式化插件自动修正了文件
在开发过程中,偶尔会出现未规范缩进或多余空格。此时格式化工具(如 ruff-format 或 end-of-file-fixer)会自动修改这些文件,并返回 Failed 状态阻断本次提交:
$ git commit -m "fix: 调整用户信息查询逻辑"
trim trailing whitespace.................................................Failed
- hook id: trailing-whitespace
- exit code: 1
- files were modified by this hook

Fixing app/services/user.py

ruff-format..............................................................Failed
- hook id: ruff-format
- files were modified by this hook

1 file reformatted, 1 file left unchanged.关键操作要点:此时文件已经被工具自动修整完毕。开发者无需手动修改,只需重新执行 git add . 将修正后的文件重新加入暂存区,然后再次运行 git commit 即可顺利通过。
场景三:存在逻辑或严重语法错误
若代码中引用了未定义的变量、存在无法自动修补的语法错误,静态分析工具会直接标明出错的文件、行号及规则代号(如 F821 undefined name),并中断提交。此时必须在编辑器中排查修复,再次暂存后方可提交。
五、常见问题排查与团队协同最佳实践
在团队协作落地 Pre-commit 的过程中,开发者通常会遇到一些具体问题,可以通过以下实践标准予以规避与解决:
| 常见现象 / 问题 | 产生原因 | 推荐解决方案 |
|---|---|---|
| 首次安装或拉取超时 | 国内访问 GitHub 仓库网络受限 | 配置 Git 代理,或在沙盒目录临时配置国内镜像源,避免频繁清理全局缓存 |
| 规则库版本滞后 | 长期未更新 rev 字段标签 |
定期在项目根目录运行 pre-commit autoupdate 自动升级配置中的 tag |
| 某次紧急提交被阻塞 | 极特殊场景需先跳过本地检测 | 可使用 git commit -m "..." --no-verify 绕过,但仅限应急,随后必须补齐修复 |
| 团队成员本地未激活 | 克隆项目后未执行安装步骤 | 在 README 中明确初始化步骤,同时在远程 CI/CD 流程中设置硬性卡点 |
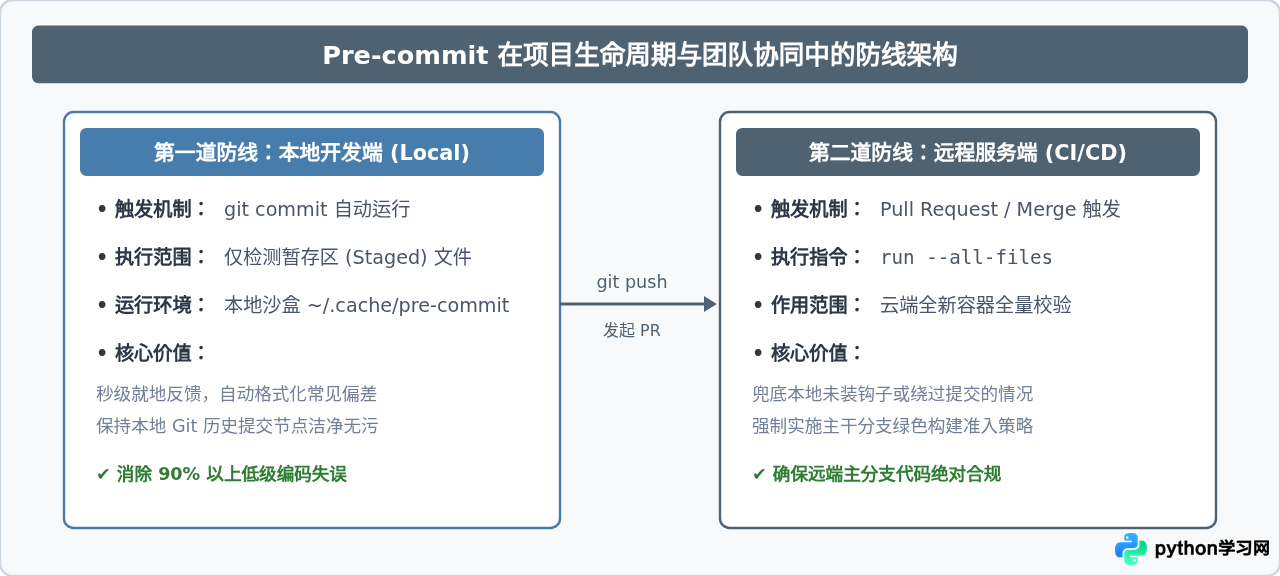
需要特别强调的是,虽然本地 pre-commit 钩子能够极大地过滤日常开发中的低级问题,但开发者本地仍然可以通过 --no-verify 参数跳过检查,或因为本地未执行 pre-commit install 导致未生效。因此,在团队协作中,必须构建“本地拦截 + 远程 CI 校验”的双重防线:在 GitHub Actions 或 GitLab CI 中同样执行 pre-commit run --all-files,一旦有不合规代码推送到远端,立即阻断合并请求(Pull Request)。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















