


企业使用Python收费吗?商业场景下的许可合规指南

一、核心定性:官方 Python 语言的许可边界与商业权利
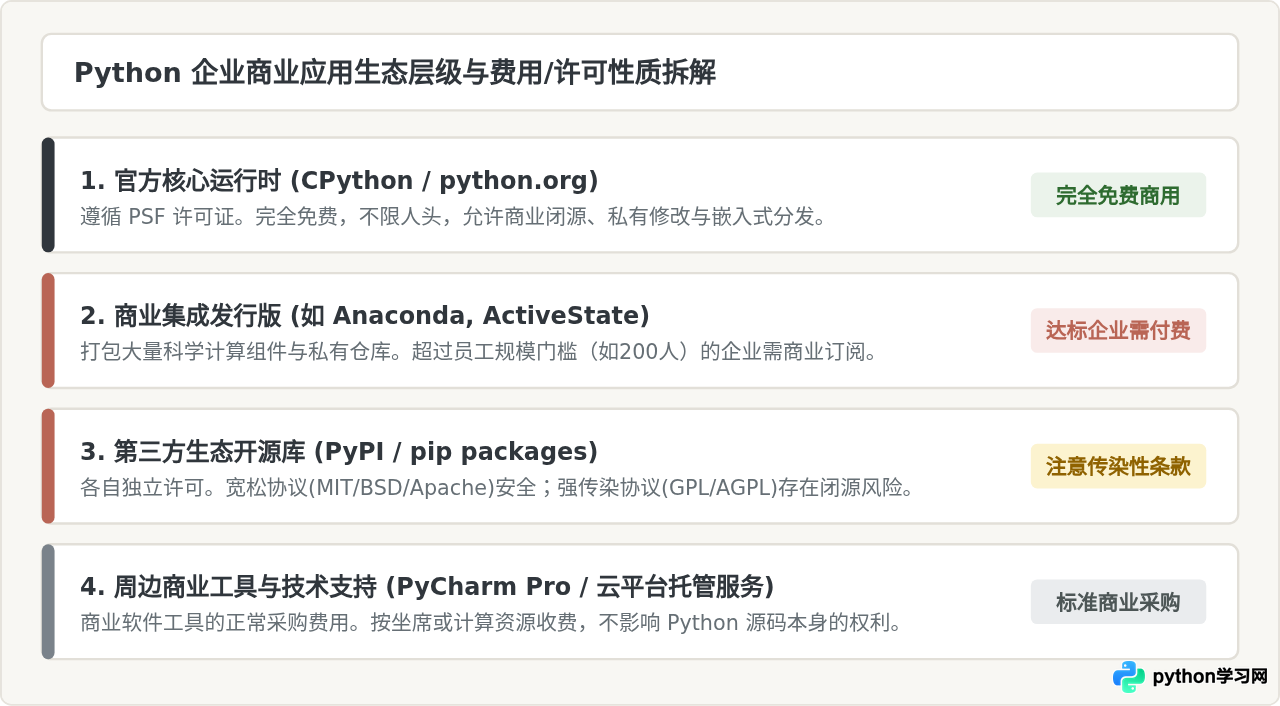
Python 编程语言的核心官方实现为 CPython,由非营利组织 Python 软件基金会(Python Software Foundation,简称 PSF)进行维护与知识产权管理。官方发布的 Python 采用宽松型开源协议——PSF 许可证(PSF License Agreement)。
根据 PSF 许可证条款,商业企业享有广泛且明晰的权利:
- 商业使用权:企业可以在内部业务系统、云端微服务、商业 SaaS 产品或外包项目中使用 Python 编写并运行业务逻辑,不限制用户人数,不按服务器核心数收费,亦无需向官方申报或分成。
- 专有闭源权利:企业编写的 Python 专有业务源码归企业自身所有,企业可自由决定是否对外公开源码。在商业交付中,无需将自身的专有业务代码开源。
- 二次分发与修改:企业修改 Python 解释器或将 CPython 运行时打包进自身软件产品(如通过 PyInstaller、Nuitka 打包)向客户交付分发,是被许可协议明确允许的。
二、潜在收费陷阱:Anaconda 商业服务条款的适用门槛
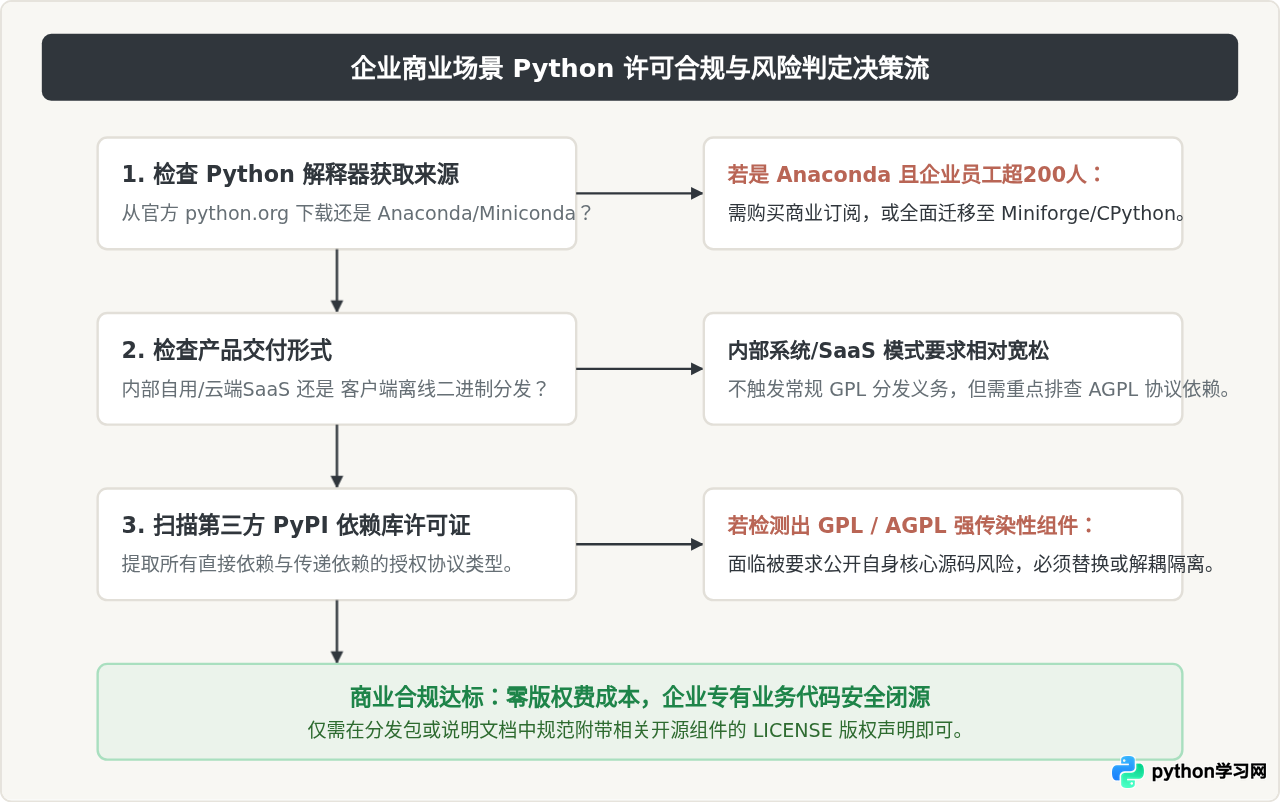
在很多企业(特别是数据分析、人工智能与算法团队)中,工程师习惯使用 Anaconda 或 Miniconda 管理 Python 虚拟环境与基础库。这里存在一个最容易被忽视的商业侵权隐患:Anaconda 不等于 Python 官方,其官方频道(defaults repository)实行商业化收费政策。
根据 Anaconda 官方更新的服务条款(Terms of Service):
- 商业使用定义与收费门槛:若企业员工规模超过 200 人,或者年营业收入超过特定金额,在商业生产或日常研发中使用 Anaconda 的默认源(
repo.anaconda.com)下载、更新软件包,即属于商业使用范围,必须购买付费的商业许可(Anaconda Business Subscription)。 - 审计与法务追索:Anaconda 官方近年来持续针对国内外大型企业发起合规稽核。如果企业员工在办公内网环境中大量通过默认频道执行
conda install,官方可通过 IP 访问日志定位企业网络出口并发送法务合规问询信。
企业规避 Anaconda 商业收费的落地替代方案
如果企业希望完全消除发行版渠道的商业收费风险,可采取以下技术路径:
- 全面迁移至 Miniforge:改用完全由社区维护、默认仅连接社区源
conda-forge的 Miniforge 发行版。conda-forge频道遵循开源协议,不受 Anaconda 默认商业源条款约束。 - 使用官方 CPython + venv:从 python.org 下载原生 CPython,采用 Python 标准库自带的
venv模块配合pip管理虚拟环境,直接从 PyPI 官方镜像下载开源包。 - 自建私有包镜像源:企业内部通过 Nexus、Artifactory 等搭建受控私有仓库,屏蔽外部商业软件仓库的非授权访问。
三、开源协议合规:第三方依赖库的“传染性”与闭源风险
现代 Python 项目极少纯靠标准库编写,一个常规后端或数据系统往往引用几十到上百个来自 PyPI 的第三方库。Python 本身免费且不强制开源,但引入的第三方包开源协议可能强制要求你的系统开源。
在商业场景下,常见开源许可证通常被划分为三类:
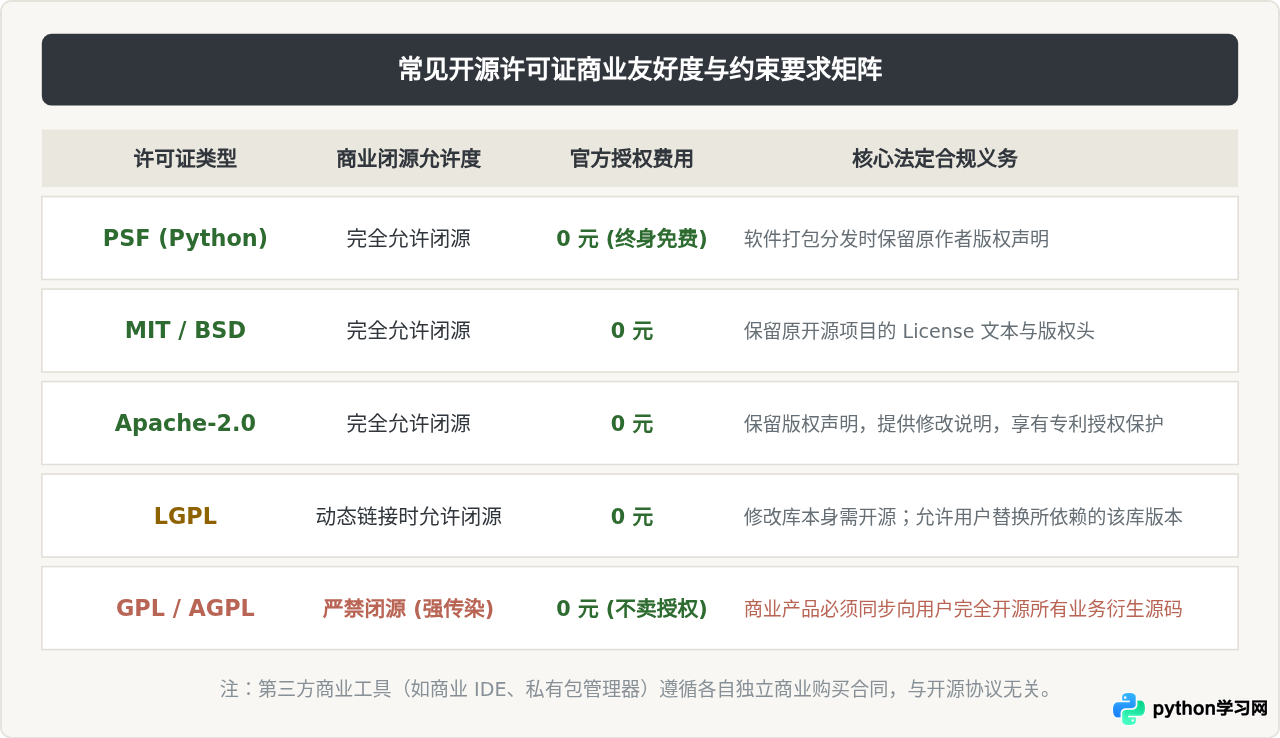
- 宽松型许可证(Permissive Licenses):如 MIT、BSD、Apache-2.0。允许商业使用、修改、闭源销售,唯一的法定要求是保留原作者的版权声明和许可证文本。这是企业级商业闭源项目最安全的依赖类型。
- 弱传染型许可证(Weak Copyleft):如 LGPL、MPL-2.0。如果仅作为动态链接库调用且未修改其源码,通常不会传染给上层业务代码;但若修改了该库源码,修改部分必须开源。
- 强传染型许可证(Strong Copyleft / Network Copyleft):如 GPLv3、AGPLv3。若企业在商业闭源系统中直接导入或紧密集成了遵循 GPL 协议的代码,整个衍生软件(Derivative Work)可能被认定必须遵循同等协议开源。若使用了 AGPL 协议的库,即便仅作为云端 SaaS 服务通过网络提供交互,同样会触发强制开源代码的要求。
四、操作指南:企业 Python 依赖合规审查四步落地法
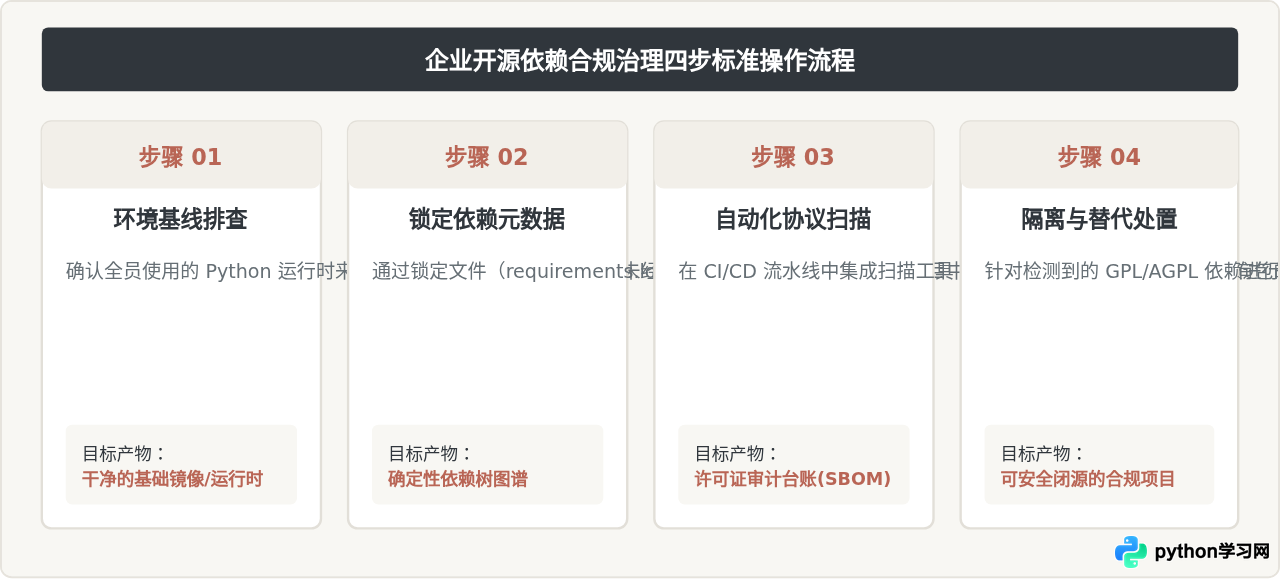
为了确保企业在发布系统或交付商业客户时不面临法务合规风险,技术团队应当建立常态化的开源软件清单(SBOM,Software Bill of Materials)扫描机制。具体可按以下四个步骤落地:
实操示例:使用 pip-licenses 自动导出许可证清单
在激活项目虚拟环境后,安装并运行 pip-licenses 即可快速生成企业审核所需的依赖报表:
# 1. 在测试或打包环境中安装审核工具
pip install pip-licenses

# 2. 导出包含包名、版本及许可证的 Markdown 格式报表
pip-licenses --format=markdown --with-authors --with-urls > OSS_LICENSES.md

# 3. 筛选可能存在强传染风险的 GPL/AGPL 依赖
pip-licenses | grep -iE "GPL|AGPL"
如果筛选命令输出为空,说明项目中没有明显的强传染性组件;如果输出了特定包,则需核实该包是否仅在开发测试期使用(如仅作为 pytest 插件,不打入生产包),还是会被打包进生产交付物。
五、商业交付模式对比与合规要求总结
根据软件交付客户的方式不同,企业所需履行的合规义务差异显著:
| 商业模式 | 典型场景 | 官方 Python 费用 | 主要合规重点与义务 |
|---|---|---|---|
| 企业内部系统 / 内部工具 | 内部自动化脚本、数据中台、ERP/CRM 系统 | 0 元 | 风险最低。不对外分发,无需担心常规 GPL 传染问题。仅需防范 Anaconda 商业通道收费合规风险。 |
| 云端 SaaS / Web 服务 | 以 API 或网页方式向外部客户提供服务的系统 | 0 元 | 无需分发二进制代码,不受 GPLv2/v3 约束;但需严格排查 AGPLv3 组件(网络交互亦视同分发)。 |
| 打包客户端 / 离线分发 | 工业上位机、单机桌面软件、硬件配套软件 | 0 元 | 触发完整“分发”法律定义。必须避免 GPL 强传染库;须在安装包内附带所用 Python 及开源库的声明文本文件。 |
| 代码代交付 / 定制外包 | 向甲方法务团队完整交付项目源码及环境 | 0 元 | 必须附带完整的 SBOM 清单,确保交付代码不存在版权瑕疵或引发甲方开源诉讼的第三方组件。 |
六、企业实施指南:三项长效合规建议
为了在充分享受 Python 生态高效开发红利的同时规避商业纠纷,建议企业在工程架构与研发制度上落实以下三项工作:
- 统一下载与安装规范:在内网《软件工程规范》中明确约定,全员开发机与 CI/CD 基础构建环境必须统一采用 python.org 官方 CPython 或社区版 Miniforge;禁止在未获企业集中采购授权的情况下直连 Anaconda 官方付费频道。
- 引入流水线自动卡点(CI/CD Gatekeeper):在代码合规检测流程中增加开源协议准入校验。通过静态分析或依赖扫描工具,对新增的 PyPI 依赖包进行协议白名单校验,将 GPL、AGPL 等强传染性协议直接设置为流水线阻断项,防止不合规代码合流进入发布分支。
- 建立规范的开源致谢与声明清单(Credits):在交付商业客户端软件、安装包或企业应用时,在“关于”界面或安装目录下规范打包生成
THIRD_PARTY_LICENSES.txt,将所使用的 CPython 解释器及第三方宽松库的版权声明集中归档。这不仅能彻底杜绝版权侵权纠纷,也是现代软件企业合规成熟度的重要标志。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















