


Python源码游戏与打包exe文件的运行区别

一、底层架构差异:解释器挂载与自解压运行时
理解两者运行区别的第一步,在于看清操作系统在双击启动时究竟执行了哪些底层动作。
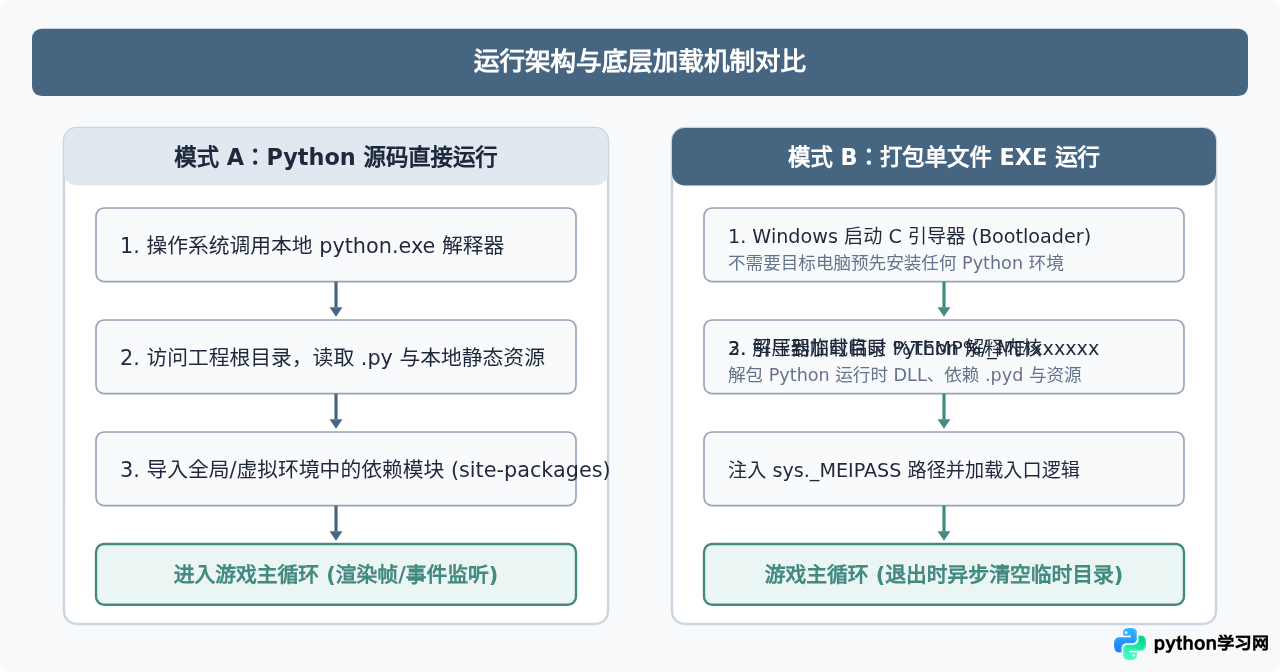
当直接运行 Python 源码游戏(例如通过 python main.py 启动)时,操作系统首先调用系统路径下的 python.exe,由解释器读取脚本源码,直接利用系统安装的 Pygame、Arcade 等第三方模块,并在当前终端与内存空间中完成字节码编译并执行。这种运行方式完全透明且路径清晰。
而使用常见打包工具(如 PyInstaller、Nuitka、cx_Freeze 等)生成的单文件(--onefile)EXE 则不同。EXE 的外层是一个 C 语言编写的引导程序(Bootloader)。双击运行瞬间,系统并没有立即加载 Python 逻辑,而是由 Bootloader 在系统临时目录(通常为 Windows 的 %TEMP%\_MEIxxxxxx)中开辟一个临时工作区,将压缩在可执行文件内部的精简版 Python 动态链接库(python3x.dll)、所有引用的 .pyd 扩展模块以及游戏资源完整释放,随后启动嵌入式解释环境。退出游戏时,系统再将临时目录清理销毁。
二、关键分水岭:资源加载路径与工作目录陷阱
在 Python 游戏开发中,初学者将源码成功打包为 EXE 后,最常遇到的严重问题就是游戏秒退并提示 FileNotFoundError。其核心诱因在于资源寻址路径的基准发生了偏移。
1. 源码运行下的相对路径
在开发源码时,加载图片、音效通常写为相对路径:pygame.image.load("assets/player.png")。此时,Python 会以“当前工作目录”(Current Working Directory, CWD)为基准拼接路径。如果开发者在工程根目录下启动终端,文件就能顺利读取;如果从其他目录调用命令,就会发生路径丢失。
2. EXE 运行下的 sys._MEIPASS 临时目录
在打成单文件 EXE 后,所有的 assets 目录文件都被压进了可执行文件,并在启动时解压到操作系统的 %TEMP%\_MEIxxxxxx 目录下。此时,游戏代码依然在运行,但当前工作目录可能指向 EXE 所在的桌面或文件夹,而真实的图片文件却躺在系统的临时解压目录中。若直接读取相对路径,系统必然报错。
为了抹平这一运行区别,游戏代码必须具备环境探测能力:在检测到处于打包环境时,将资源根路径重定向到 sys._MEIPASS;在处于源码开发环境时,退回为当前文件所在的绝对目录。
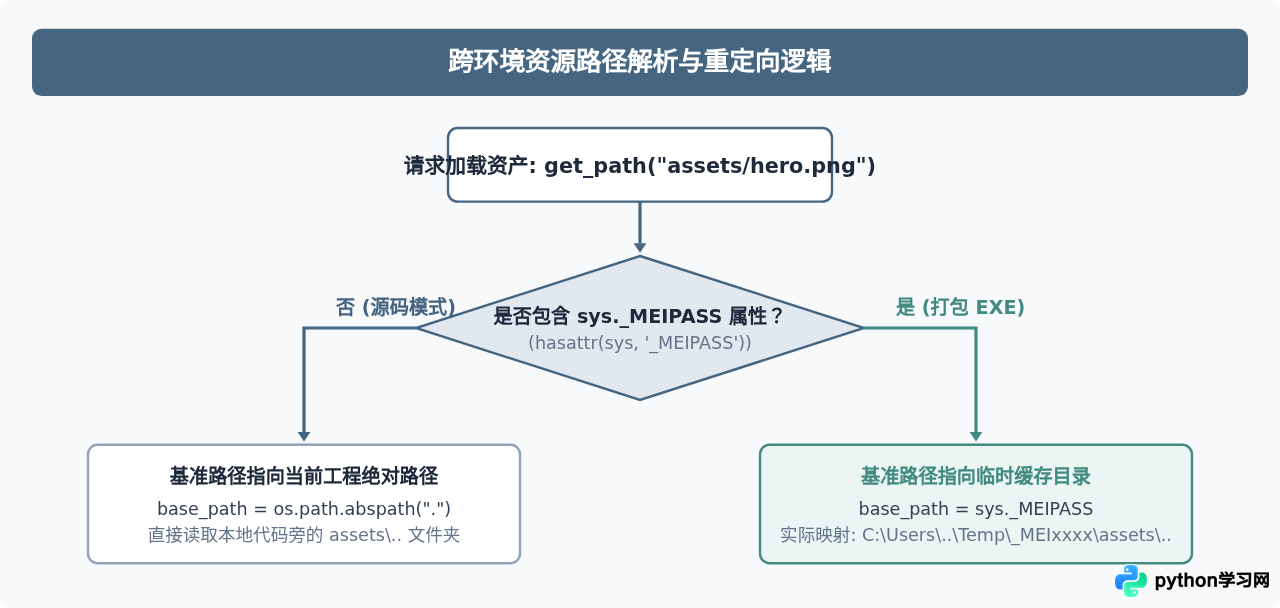
在实际游戏工程中,解决该路径差异的标准代码如下。所有需要加载贴图、音频、关卡数据的地方,均通过此工具函数转换:
import os
import sys

def resource_path(relative_path: str) -> str:
    """获取程序运行时的绝对路径,兼容源码运行与 PyInstaller 打包环境"""
    if hasattr(sys, '_MEIPASS'):
        # EXE 运行环境下,sys._MEIPASS 保存临时解压目录绝对路径
        return os.path.join(sys._MEIPASS, relative_path)
    # 源码开发环境下,指向当前代码所在的绝对目录
    return os.path.join(os.path.abspath("."), relative_path)

# 使用示例:
# bg_image = pygame.image.load(resource_path("assets/background.png"))
三、启动耗时、内存占用与性能表现
很多开发者会产生一个误解,认为“Python 代码打包成 EXE 之后运行速度会变快”。事实上,两者的实际帧率(FPS)几乎完全一致,但启动耗时和初始化内存开销存在显著区别。
- 启动延迟(冷启动):源码运行直接由系统 Python 解释器在内存中导入脚本,几乎是毫秒级瞬间打开。而单文件 EXE 每次启动都需要将数十兆乃至数百兆的依赖库解压缩至硬盘临时扇区,然后再启动进程。因此,单文件 EXE 在机械硬盘或低性能轻薄本上会出现 2~5 秒的“白屏或假死等待”,给玩家带来启动迟钝的负面体验。
- 内存占用波动:解压过程和 Bootloader 的介入会导致启动瞬间峰值内存略高于纯源码执行。但进入游戏核心主循环后,由于执行的依然是同样的 CPython 字节码,CPU 占用与实际绘图渲染帧率没有任何提升。
- 杀毒软件误报拦截:源码直接运行通常不会触发系统级安全警报;然而由于 PyInstaller 默认的 Bootloader 行为特征(在运行时向
%TEMP%释放 PE 可执行文件与 DLL 并动态反射加载)常被某些木马病毒利用,打包出的 EXE 很容易被 Windows Defender 或第三方杀毒软件误判为木马拦截,需要进行签名或提交白名单。
四、源码可见性、逆向防护与 Mod 支持
在发行分发时,代码和游戏资产的透明度也是关键考量维度。
- 源码分发状态:交付 Python 源码等于直接向玩家展示了全部逻辑代码。这对于开源小游戏或允许玩家自行魔改、编写脚本 Mod 的沙盒类项目非常有利;但在商业化、独立发布或防作弊要求较高的场合,游戏规则、隐藏关卡和各类密钥都会直接暴露。
- EXE 打包状态:EXE 将代码预编译为
.pyc文件,并封装在可执行文件的存档归档中。普通玩家无法直接右键编辑或窥探游戏逻辑。但需要注意:PyInstaller 绝不是加密混淆器,使用市面上现成的反编译工具(如pyinstaller-extractor配合uncompyle6或decompyle++)可以在数秒内把大部分.pyc还原为可读源码。如果需要真正的商业级防护,必须在打包前采用 Cython 将核心关键模块编译为 C 动态库(.pyd),或者对代码执行高强度混淆。
五、从源码到可发布 EXE 的标准流程
为了让源码游戏平稳过渡到可分发的 EXE,开发者需要执行严格的准备与打包规范,避免打包体积过度膨胀或缺少运行时动态库。
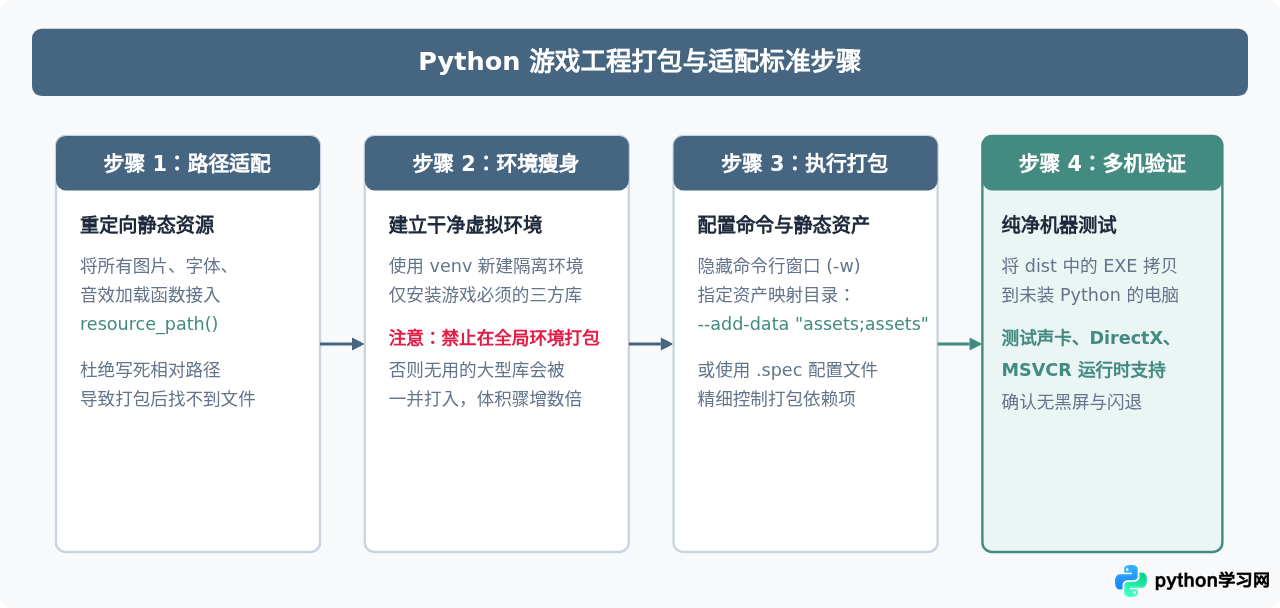
打包具体指令示例
在经过前置的路径改造与虚拟环境配置后,通过以下命令行可以一键输出适合分发的 Windows 可执行文件:
# 1. 激活当前干净的虚拟环境
# Windows:
.\venv\Scripts\activate

# 2. 运行 PyInstaller 命令进行打包
# 参数说明:
# -F / --onefile: 生成单个独立 EXE 文件
# -w / --windowed: 隐藏黑色命令提示符控制台窗口(适合图形游戏)
# --add-data: 将静态资源文件夹拷贝打包至临时运行目录(Windows以分号;分隔)
# -i / --icon: 指定生成游戏的桌面图标
pyinstaller -F -w \
  --add-data "assets;assets" \
  --icon "assets/icon.ico" \
  --name "MyPythonGame" \
  main.py
-w 参数(即保留黑色的控制台窗口)。这样如果发生由于第三方 C 库缺失或文件未找到引起的崩溃,控制台能够完整打印出 Python 的 Traceback 异常信息,而不是直接闪退消失。待验证稳定后再开启 -w 正式发布。
六、全维度横向对比总结
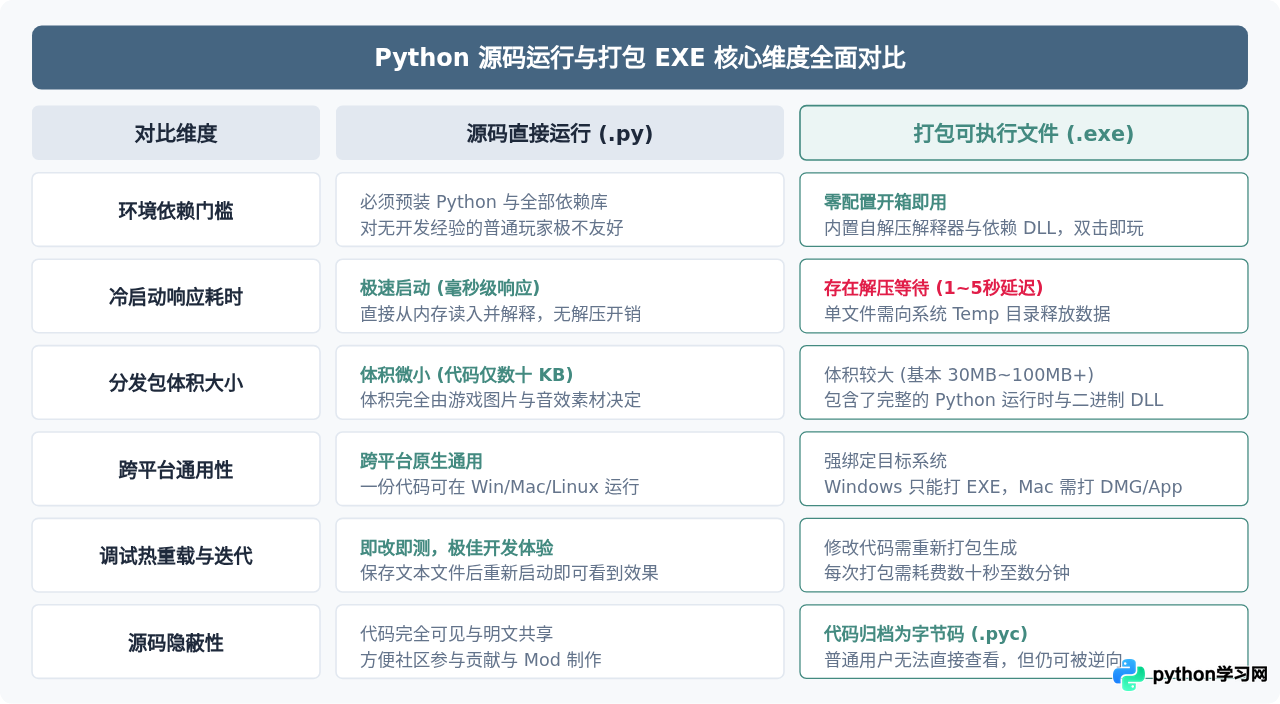
为了帮助开发者根据项目目标(内部调试、开源交流、公开发行、作品展示)做出明智选择,以下矩阵总结了源码与 EXE 运行的核心属性差异:
七、针对两者的项目选型建议
在实际游戏开发生命周期中,源码模式与 EXE 模式并不冲突,而是各自承载不同阶段的使命:
- 日常研发与关卡设计阶段:务必使用源码运行模式。借助于虚拟环境与 IDE 调试器,不仅可以实现断点单步跟踪,还可以享受热重载机制,快速验证游戏数值与贴图表现,无需耗费额外精力等待编译打包。
- 对非技术玩家发布体验阶段:推荐发布单目录模式(
--onedir)或经过自解压制作的安装包。相比于单文件模式(--onefile)每次启动必须向%TEMP%重新解压全部文件的开销,单目录模式将所有文件固定在一个文件夹内,不仅启动速度逼近源码,而且排查缺失资产也更加直观。 - 商业发售或赛事提交阶段:如果对反作弊与资产盗用敏感,不能仅仅依赖 PyInstaller 默认打包,而应结合 Cython / Nuitka 对核心战斗判定模块进行机器码编译,并对重要音频、图片等二进制数据实施加密归档,确保作品分发时的健壮性与完整性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















