


Python项目怎么选择配置文件格式?小型脚本与大型应用的最佳实践

为Python项目选择配置文件格式,核心在于平衡复杂度与工程维护成本:简单独立脚本优先选用Python标准库原生支持且语法现代的TOML(Python 3.11+内置tomllib)或零依赖的INI;大型应用与微服务系统则建议采用“分层配置架构”,即以结构清晰的YAML或TOML作为静态基础定义,搭配“环境变量(.env)覆盖机制”以及Pydantic Settings进行类型校验。本文将从格式特性对比、选型决策树、两类场景的落地步骤与生产防坑指南四个维度,详解最佳实践路径。
一、主流配置文件格式特性与选型对比
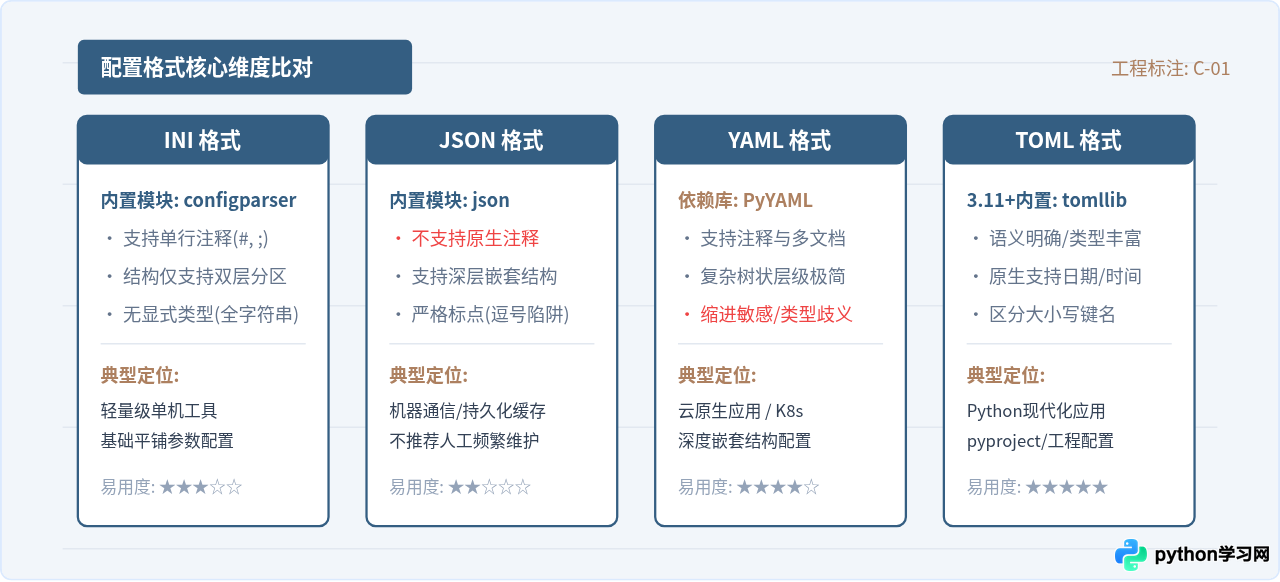
在Python生态中,最常使用的配置文件格式包括INI、JSON、YAML和TOML。为了做出准确的技术选型,需要从解析依赖、注释支持、数据类型丰富度以及语法易错性四个关键维度进行横向评估。
| 配置格式 | 标准库支持 | 注释支持 | 层级表达能力 | 典型适用场景与局限 |
|---|---|---|---|---|
| INI | 内置(configparser) |
支持(#、;) |
仅两级(Section / Key) | 适合极简命令行工具。缺乏原生数据类型,所有值需手动转换。 |
| JSON | 内置(json) |
不支持原生注释 | 多级嵌套 | 适合机器接口间数据交换。无注释与严格语法使其不适合人工频繁编辑。 |
| YAML | 需三方库(PyYAML) |
支持(#) |
极强(缩进层级) | 适合复杂架构与Kubernetes生态。缩进敏感且存在隐式类型转换陷阱。 |
| TOML | 只读内置(Python 3.11+ tomllib) |
支持(#) |
强(表格/数组表) | Python打包与现代应用事实标准。语法严谨,对人和机器阅读均极友好。 |
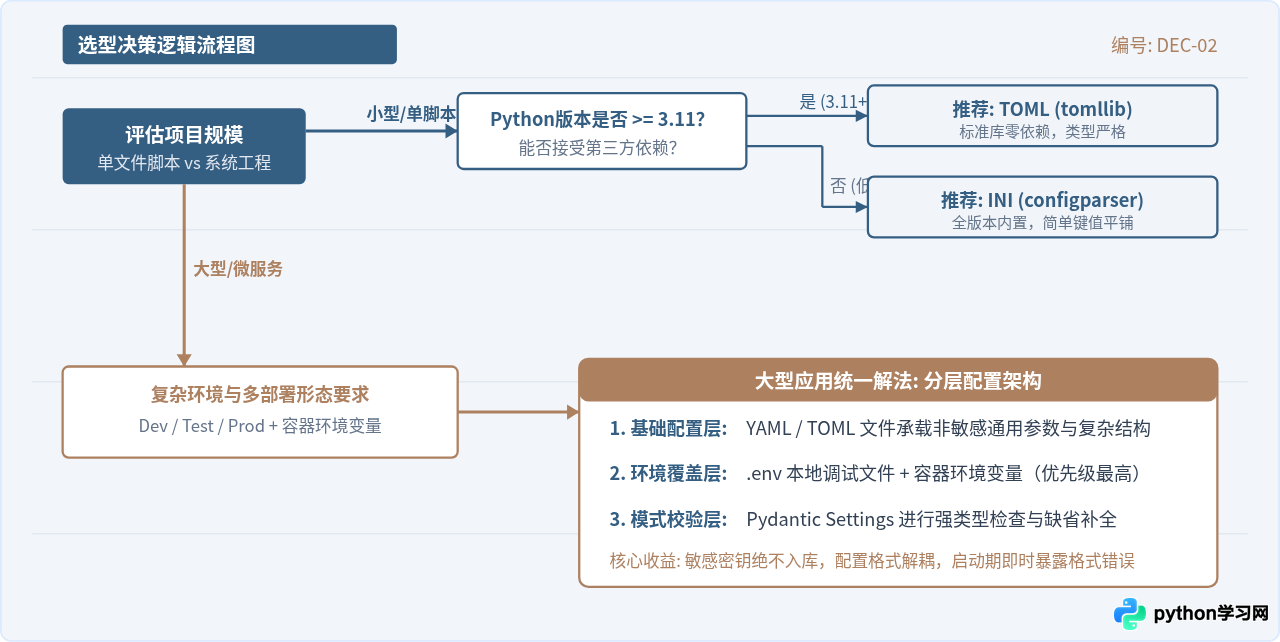
二、配置选型判断路径
面对具体项目时,无需纠结格式的优劣,而应依据三个核心技术约束进行决策:Python版本及依赖安装权限、配置结构的嵌套深度、以及是否需要容器化或外部动态注入。
三、小型脚本的最佳实践:原生TOML与轻量INI
对于单文件脚本或自动化运维工具,首要原则是“避免引入额外重型依赖”。根据运行环境可直接使用Python标准库。
1. Python 3.11+ 原生实践:TOML
自Python 3.11起,标准库正式引入tomllib,使得TOML成为无需pip install即可解析的现代配置格式。TOML语法直观,且原生支持布尔、整数、浮点数、数组和ISO时间戳。
配置文件示例(config.toml):
# config.toml
[database]
host = "127.0.0.1"
port = 5432
timeout = 10.5
enable_ssl = false

[crawler]
targets = ["https://api.example.com/v1", "https://api.example.com/v2"]
concurrency = 4
Python解析代码:
import sys
from pathlib import Path

# Python 3.11+ 标准库内置
if sys.version_info >= (3, 11):
    import tomllib
else:
    # 兼容低版本可回退引入 tomli
    import tomli as tomllib

def load_config(config_path: Path) -> dict:
    if not config_path.exists():
        raise FileNotFoundError(f"配置文件未找到: {config_path}")

    with config_path.open("rb") as f:
        # tomllib.load 必须接收二进制读取模式的文件流
        return tomllib.load(f)

# 执行解析示例
cfg = load_config(Path("config.toml"))
db_host = cfg["database"]["host"]
port = cfg["database"]["port"]  # 原生为 int 类型,无需转换
print(f"数据库目标地址: {db_host}:{port}")
2. 低版本环境下的全兼容方案:INI
当项目必须在Python 3.8/3.9等受限环境运行且不能安装任何第三方包时,configparser是标准解法。但需要特别注意:INI内部所有字段读取出来均为字符串,必须显式调用getint()或getboolean()。
import configparser
from pathlib import Path

config = configparser.ConfigParser()
config.read("config.ini", encoding="utf-8")

# 严谨获取各类型配置
db_host = config.get("database", "host", fallback="localhost")
db_port = config.getint("database", "port", fallback=3306)
debug_mode = config.getboolean("app", "debug", fallback=False)
四、大型应用的最佳实践:分层配置与类型校验
在涉及团队协作、CI/CD部署以及多套环境(开发、测试、预发、生产)切换的中大型后端服务中,单靠一个静态配置文件无法解决机密安全与容器化部署要求。业界公认的标准范式是遵循 12-Factor App 原则,构建三层配置架构。
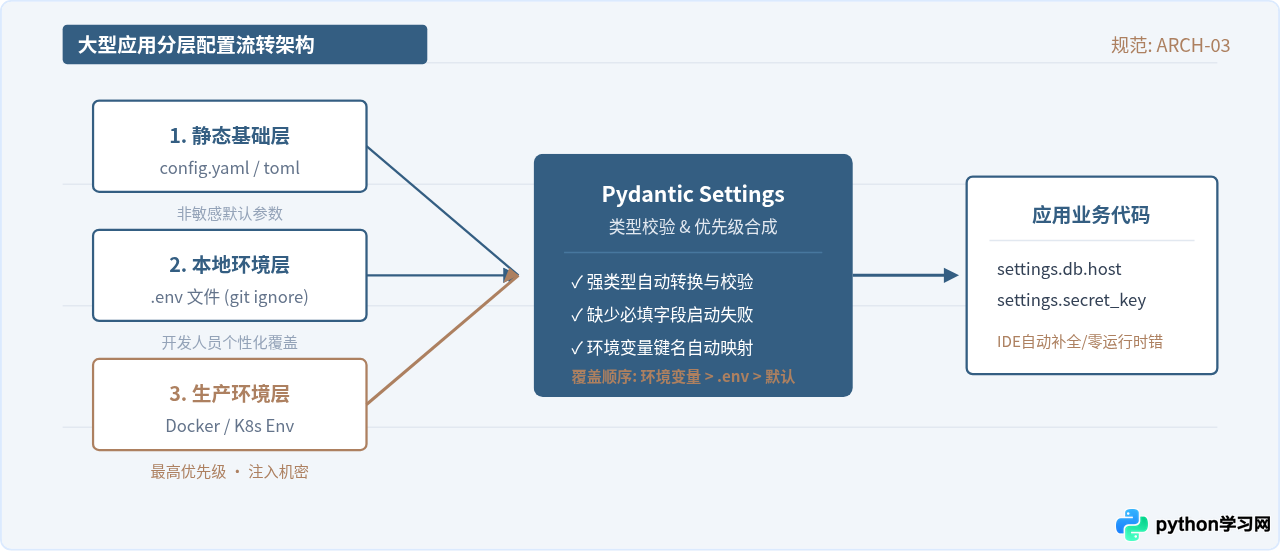
以下是使用pydantic-settings实现的标准工业级配置代码模板:
from typing import List
from pydantic import Field, PostgresDsn
from pydantic_settings import BaseSettings, SettingsConfigDict

class DatabaseSettings(BaseSettings):
    url: PostgresDsn = Field(
        default="postgresql://user:password@localhost:5432/app_db",
        description="数据库连接DSN"
    )
    pool_size: int = Field(default=10, ge=1, le=50)

class AppSettings(BaseSettings):
    # 应用基础配置
    app_name: str = "OrderService"
    debug: bool = False
    allowed_hosts: List[str] = ["127.0.0.1", "localhost"]

    # 子模块配置
    database: DatabaseSettings = DatabaseSettings()

    # 核心安全凭据(无默认值,必须由外部环境注入)
    api_secret_key: str

    model_config = SettingsConfigDict(
        env_file=".env",              # 开发环境读取本地 .env
        env_file_encoding="utf-8",
        env_nested_delimiter="__",    # 环境变量嵌套映射,例如 APP_DATABASE__POOL_SIZE=20
        case_sensitive=False
    )

# 实例化全局单例
settings = AppSettings()

# 业务代码中调用享有完整的 IDE 属性提示与强类型保护
print(f"当前服务名: {settings.app_name}")
print(f"数据库连接: {settings.database.url}")API_SECRET_KEY=prod_token_abc123,Pydantic即可在容器启动的瞬间捕获并注入,免去了在镜像中打包敏感配置文件的风险。
五、配置落地流程与易错排查清单
为了保证系统上线后配置稳定可控,开发团队应当遵循严谨的配置加载操作工序。
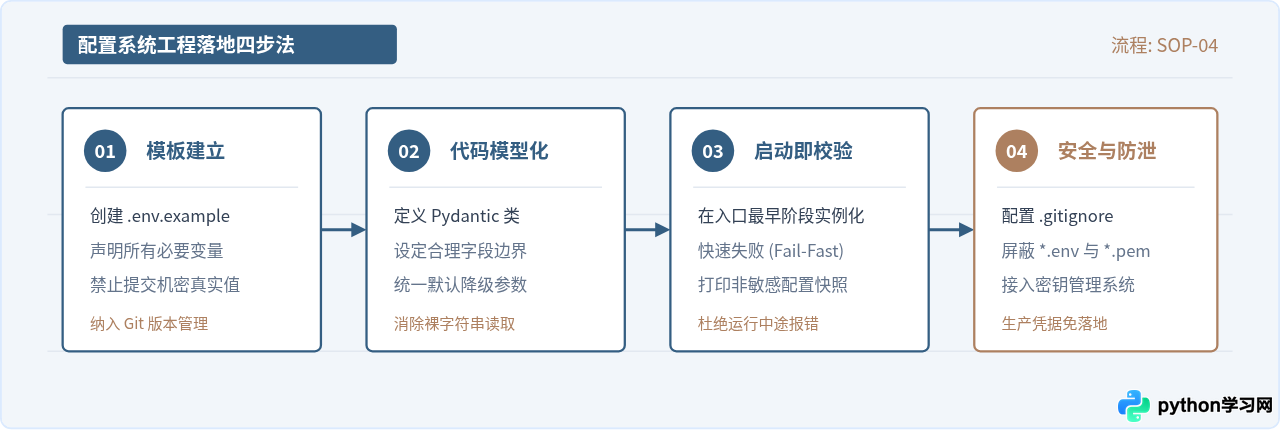
常见易错陷阱与排查清单
- YAML布尔类型隐式转换:在YAML规范中,国家代码缩写
NO(挪威)会被许多解析器自动转换为布尔值False。包含该类缩写时必须强制加上双引号"NO"。 - PyYAML反序列化安全漏洞:解析用户或外部提供的YAML文件时,绝对禁止使用
yaml.load(),必须始终使用yaml.safe_load(),避免任意代码执行。 - toml/tomllib的文件读取模式:
tomllib.load()仅接受以二进制流(rb)打开的文件,传给它普通的文本流(r)会引发TypeError。 - 配置热更新失效:Python模块级加载的变量在进程启动时便已固化在内存中。如果需要动态重载,应当封装显式的
reload()函数,或者监听配置变更信号。
六、总结与落地建议
选择Python配置文件格式,本质上是在开发便利性、标准库依赖约束与生产安全规范之间寻找平衡点:
- 如果是单一脚本、数据处理作业或内网离线工具,优先选 TOML(Python 3.11+ 原生无需安装,且可与
pyproject.toml统一生态);更低版本且无外网环境时选用 INI。 - 如果是大型Web应用、微服务或云原生容器应用,采用 YAML/TOML静态文件 + 环境变量覆盖 + Pydantic Settings强类型驱动 的分层方案。静态文件定义通用结构,环境变量注入生产密钥,在进程启动阶段进行严格的类型断言与快速失败拦截,确保系统健壮运行。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















