


怎么减小Python打包后的exe体积?UPX压缩与依赖排除技巧

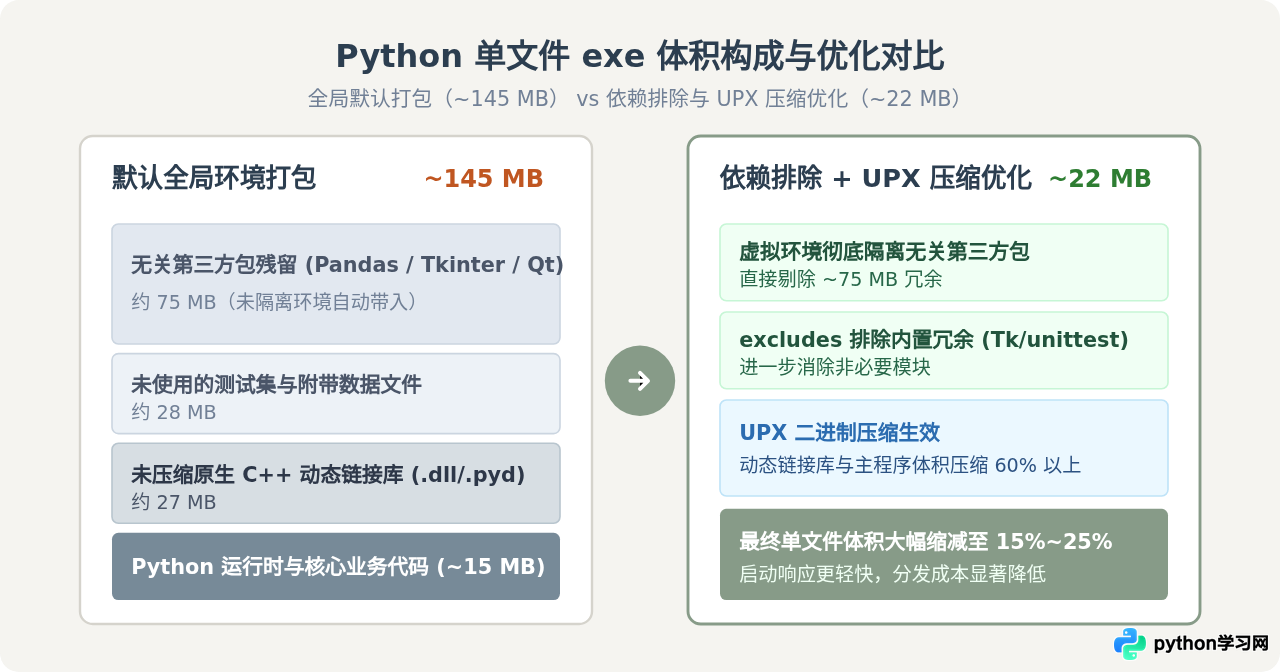
使用 PyInstaller 等工具将 Python 程序打包为单文件 exe 时,即便十几行代码的简易工具,输出的文件往往也达到几十甚至上百兆字节。要彻底精简体积,核心路径是由内而外的两级控制:首先在源码和打包配置层面排除不必要的依赖包与静态组件,切断冗余体积的源头;随后在二进制层面引入 UPX 压缩加壳,对目标动态库和主可执行文件进行高压缩比脱壳压缩。两者配合通常可将原本上百兆的文件减小至 10MB 至 30MB 左右。
一、为什么打包后的 exe 体积会膨胀?
Python 是一门动态解释型语言。当打包工具以 --onefile(单文件模式)执行构建时,它并不是将 Python 代码编译为纯机器指令,而是制作了一个自解压的可执行归档包。该归档包内部必须包含完整的 Python 运行时解释器核心(pythonXY.dll)、标准库编译字节码(.pyc)、程序引用的所有第三方库动态链接库(.pyd/.dll),以及引导程序。
体积失控的主要原因通常有三个:
- 全局环境污染:如果在平时常用的主 Python 环境中直接运行打包命令,打包工具会自动扫描当前环境中已安装的所有三方库。哪怕代码中只用到了
requests,只要环境里存在pandas、torch或PyQt5,某些深层导入链就会触发钩子,连带打包数以百计不相关的动态链接库。 - 隐式附带依赖:Python 许多流行库拥有庞大的连带依赖。例如引用
scipy会牵扯大型 Fortran 数学库,引用matplotlib会附带字体文件、GUI 后端及测试套件,这些资源往往默认全部打入归档包。 - 原生动态库未压缩:Windows 环境下的 C++ 运行时库(如 MSVCP、VCRUNTIME)及各种 C 扩展二进制动态链接库体积通常在数兆至数十兆之间,未经压缩直接以原生尺寸嵌入。
二、第一道防线:依赖排除技巧
减少体积最有效、最安全的办法是“不把不需要的东西打进去”。任何打包压缩方案的前提,都应当建立在严格的依赖审查之上。
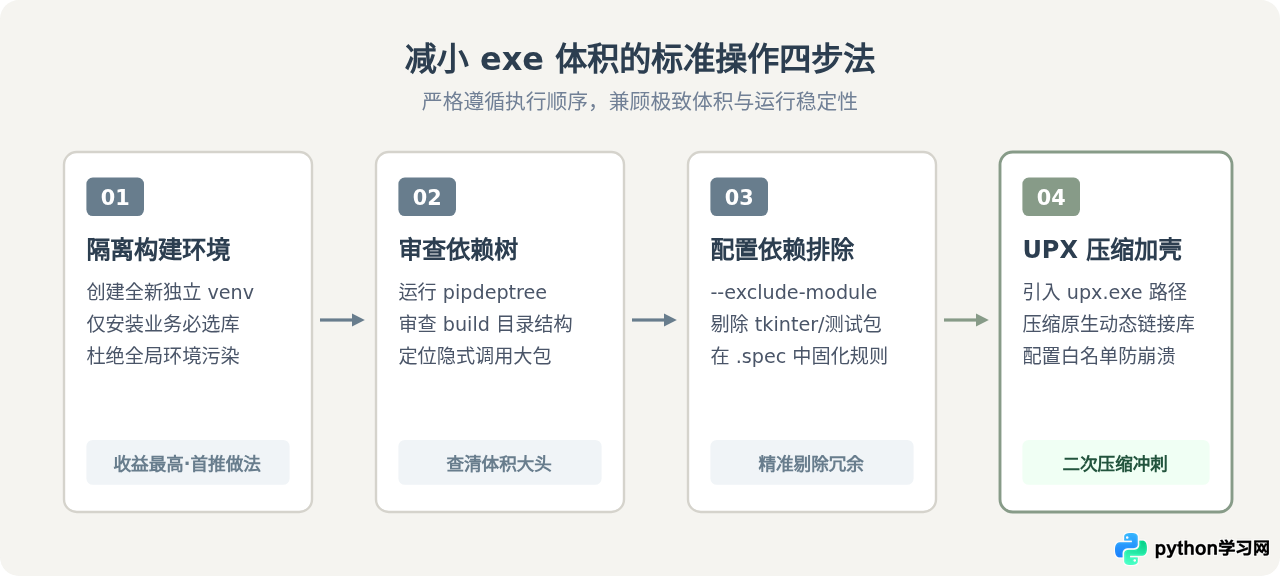
1. 建立纯净的独立虚拟环境(最关键一步)
不要在全局 Python 环境下运行打包命令。请为待打包的项目专门创建一个空虚拟环境,并仅通过 pip 安装运行代码所必需的依赖包:
# 1. 在项目目录创建干净的虚拟环境
python -m venv build_env

# 2. 激活虚拟环境 (Windows 命令提示符)
build_env\Scripts\activate.bat

# 3. 仅安装项目运行必需的模块与 PyInstaller
pip install requests pyinstaller
仅凭这一步,就能避免全局安装的庞大框架(如 TensorFlow、Pandas、Jupyter、Matplotlib 等)被自动打包进去,通常可直接削减 50% 以上的膨胀体积。
2. 使用 --exclude-module 命令行参数精确排除
Python 标准库和常见模块在打包时,PyInstaller 的依赖分析器会自动顺着导入链遍历。许多即使你的代码没有显式调用的内置模块也会被裹挟进可执行文件。常见且体积较大的冗余模块包括:
tkinter和_tkinter:Python 内置的图形界面库,包含 TCL/TK 解释器和大型动态库,若编写的是 CLI 命令行程序或 Web 脚本,完全不需要它。unittest和test:Python 单元测试框架与测试数据,生产分发时无需携带。pydoc、doctest、pdb:文档生成与调试器模块。
在命令行执行打包时,可以多次追加 --exclude-module(或简写 --exclude)参数:
pyinstaller --onefile --clean \
  --exclude-module tkinter \
  --exclude-module _tkinter \
  --exclude-module unittest \
  --exclude-module test \
  --exclude-module pydoc \
  main.py
3. 通过 .spec 文件深度定制排除规则
对于结构复杂的多模块工程,命令行参数可能过长且不易维护。直接编辑 PyInstaller 生成的 .spec 规格文件是更稳妥的做法。
首次运行 pyi-makespec -F main.py 生成 main.spec,在 Analysis 模块中找到 excludes 列表进行定制:
# main.spec 片段
a = Analysis(
    ['main.py'],
    pathex=[],
    binaries=[],
    datas=[],
    hiddenimports=[],
    hookspath=[],
    hooksconfig={},
    runtime_hooks=[],
    # 在 excludes 列表中明确列出需要屏蔽的所有模块
    excludes=[
        'tkinter',
        'tcl',
        'unittest',
        'email.test',
        'xml.dom.pulldom',
        'scipy',
        'matplotlib'
    ],
    noarchive=False,
)
保存后,使用 pyinstaller --clean main.spec 执行打包。由于 spec 文件直接保存了工程配置,团队协作或持续集成(CI/CD)中能保持打包输出的精确一致。
三、第二道防线:UPX 压缩与避坑配置
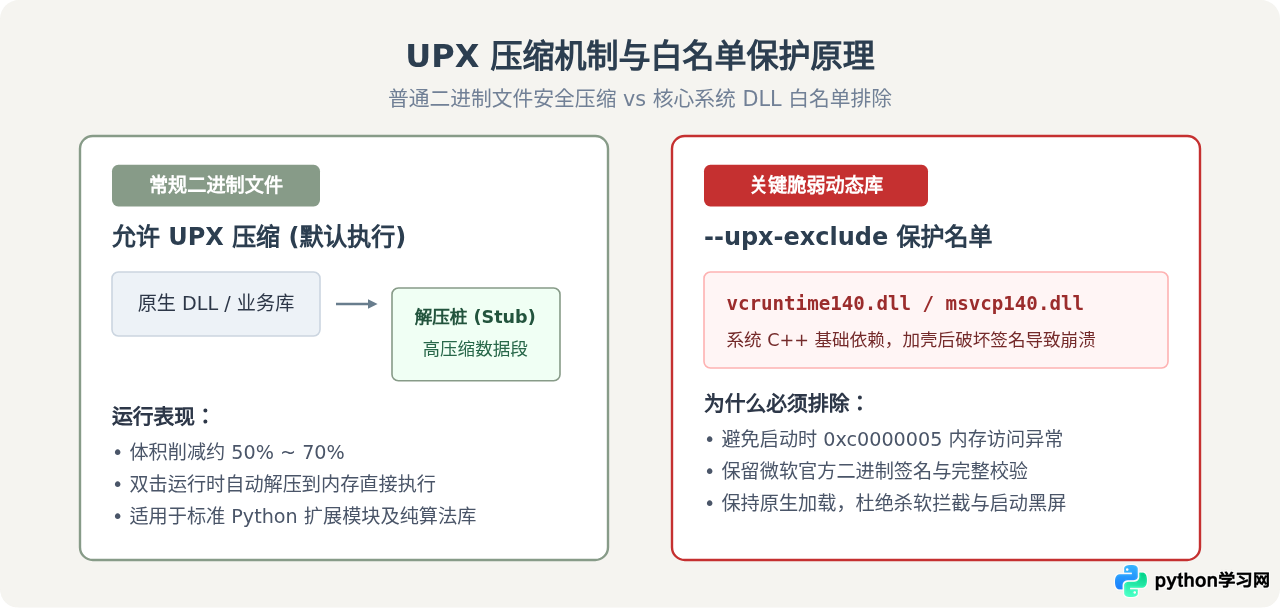
在依赖已经精简到位的基础上,如果仍觉得二进制体积偏大,可以引入 UPX (Ultimate Packer for eXecutables)。UPX 是一款老牌且高效的可执行文件压缩壳工具,支持将可执行文件(exe)和动态链接库(dll)中的数据段进行高倍率压缩,并在文件头部注入一段极小的解压自引导代码(Stub)。
1. UPX 安装与 PyInstaller 参数启用
UPX 是独立编译的二进制工具。在 Windows 系统上使用时,从其官方发布页面下载对应位数的压缩包(例如 64 位系统选择 upx-win64.zip),解压至本地任意路径(例如 D:\tools\upx-4.2.0\upx.exe)。
在 PyInstaller 中,可以通过 --upx-dir 显式指定 UPX 所在文件夹:
pyinstaller --onefile --clean \
  --upx-dir "D:\tools\upx-4.2.0" \
  main.py
如果已将 upx.exe 所在目录加入系统的 PATH 环境变量中,PyInstaller 会自动检测并启用 UPX 压缩,无需手动指定路径。
2. 为什么 UPX 容易导致程序崩溃?(核心避坑)
不少开发者在使用 UPX 后会遇到打包出的 exe 双击无反应、提示 0xc0000005 访问冲突、或者在 Windows 10/11 上弹出“文件损坏”或杀毒软件报毒等情况。这是因为 UPX 的工作原理是对 PE 文件的节表(Sections)进行重新编码和合并,但某些特殊的 DLL 对自身二进制结构有严格校验:
- 数字签名校验:许多由微软或第三方签名验证的运行时库(例如
vcruntime140.dll、msvcp140.dll)一旦被 UPX 修改文件节,数字签名就会失效,导致安全校验失败中断加载。 - TLS(线程局部存储)与重定位表异常:部分底层的 C++ 动态库、Qt 图形库驱动动态库(如
qwindows.dll)或特定网络组件,在解壳初始化时若无法正确定位线程私有存储空间,会直接触发内存违规异常崩溃。 - 杀毒软件误报:加壳是某些恶意木马常用的免杀手段,部分敏感的安全防护软件会对经过 UPX 深度压缩的可执行文件采取启发式拦截策略。
3. 关键技巧:使用 --upx-exclude 配置白名单
要享受 UPX 的高压缩比,同时确保程序 100% 稳定运行,必须使用白名单排除机制,告诉 UPX 不要压缩那些脆弱的核心动态库:
pyinstaller --onefile --clean \
  --upx-dir "D:\tools\upx-4.2.0" \
  --upx-exclude "vcruntime140.dll" \
  --upx-exclude "vcruntime140_1.dll" \
  --upx-exclude "msvcp140.dll" \
  --upx-exclude "qwindows.dll" \
  main.py
在 .spec 文件中,也可以直接在 EXE 对象中配置排除元组:
exe = EXE(
    pyz,
    a.scripts,
    a.binaries,
    a.datas,
    [],
    name='main',
    debug=False,
    bootloader_ignore_signals=False,
    strip=False,
    upx=True,
    # 在 upx_exclude 列表中声明跳过压缩的文件名
    upx_exclude=[
        'vcruntime140.dll',
        'vcruntime140_1.dll',
        'msvcp140.dll',
        'qwindows.dll'
    ],
    runtime_tmpdir=None,
    console=True,
)
四、关键差异与策略权衡
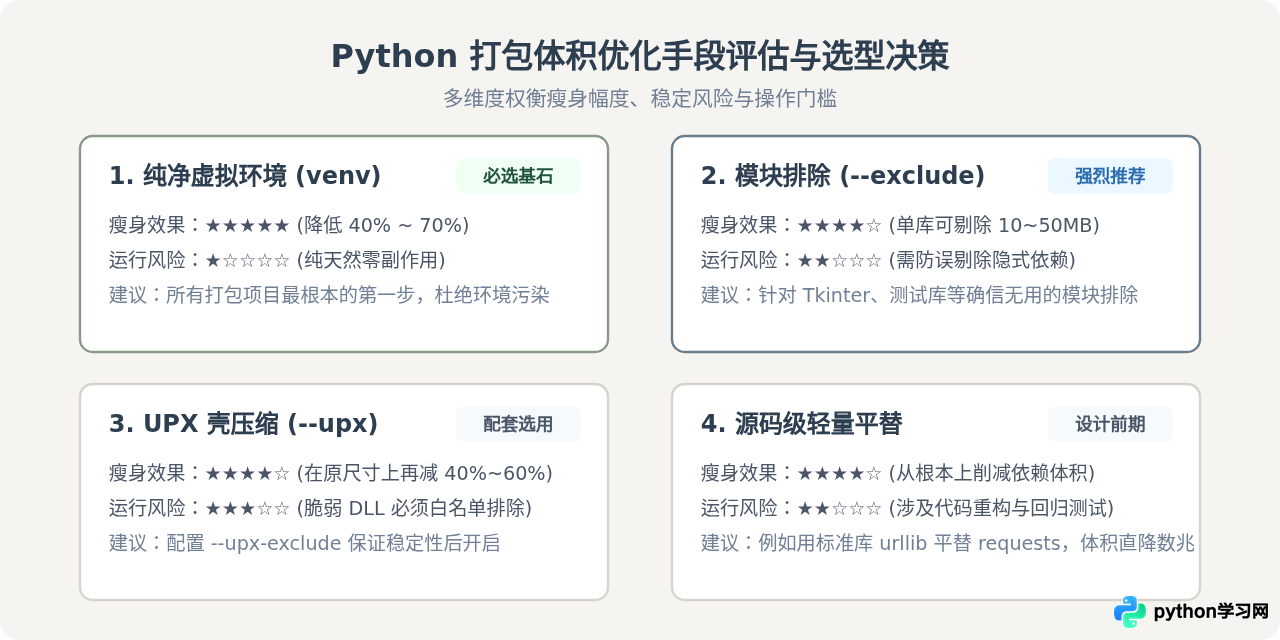
在实际工程中,不能盲目堆砌优化参数。依赖排除与 UPX 压缩在瘦身机制、性能开销与潜在风险上具有截然不同的技术特征:
| 优化维度 | 依赖排除 (Exclusion) | UPX 壳压缩 (Compression) |
|---|---|---|
| 核心原理 | 直接从归档中彻底移除无需加载的文件与模块 | 对保留的原生二进制文件与动态库进行算法压缩 |
| 对启动时间的影响 | 加快启动:减少了自解压文件数量和导入耗时 | 微幅增加:每次启动需在内存中解压数据(约增加数十毫秒) |
| 兼容性与稳定性 | 高:只要业务逻辑未调用被排除模块,运行完全无风险 | 中等:部分特定底层 DLL(如 C++ Runtime)压缩后可能崩溃 |
| 安全软件兼容度 | 完全安全:文件保持标准结构,不触发额外报毒 | 偶有误报:部分启发式引擎对“加壳”行为高度敏感 |
| 实施建议 | 必选基础:工程打包的第一步,收益最纯粹 | 进阶搭配:在依赖已最简化后使用,并严格设置排除白名单 |
实战建议:追求小体积的最佳平衡点是“虚拟环境彻底隔离 + 排除无用模块 + UPX 压缩非关键 DLL”。绝不能把 UPX 当作偷懒的手段去压缩原本可以排除掉的庞大无用库。
五、生产级标准打包脚本与校验
结合上述依赖排除与 UPX 避坑配置,这里给出一套可直接落地使用的标准构建模板。
1. 完整的命令行执行范式
# 激活虚拟环境后执行标准单文件打包
pyinstaller \
  --noconfirm \
  --log-level=WARN \
  --onefile \
  --clean \
  --upx-dir "D:\tools\upx" \
  --exclude-module tkinter \
  --exclude-module _tkinter \
  --exclude-module unittest \
  --exclude-module test \
  --exclude-module pydoc \
  --upx-exclude "vcruntime140.dll" \
  --upx-exclude "vcruntime140_1.dll" \
  --upx-exclude "msvcp140.dll" \
  main.py
2. 产物校验注意事项
- 干净环境试运行:打包完成后,切勿仅在当前带有完整 Python 开发环境的电脑上双击测试。请将输出的 exe 文件复制到一台没有安装 Python 和任何开发环境的纯净 Windows 虚拟机或沙盒中运行,验证是否存在因过度排除导致的
ModuleNotFoundError或动态链接库缺失错误。 - 审查 build 目录报表:打包完成后,
build/main/目录下会生成warn-main.txt(警告日志)与xref-main.html(交叉引用分析)。如果发现体积依然超出预期,可在日志中搜索体积偏大的模块名称,查出具体是由哪行import语句触发连带打包的。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















