


Python使用subprocess.run防止命令注入的最佳实践

在 Python 中执行外部系统命令时,防范命令注入的核心规则非常清晰:始终将待执行命令及其参数组织为字符串列表(List of Strings)传入 subprocess.run,并坚决避免设置 shell=True。通过这种直接由操作系统内核派生进程的方式,外部输入无论包含何种特殊控制字符,都仅会被当作单一字面量参数传递给目标程序,从机制层面彻底消除命令注入漏洞。
一、为什么命令拼接会导致命令注入
在日常开发中,许多初学者习惯模仿在终端(Bash、cmd.exe)里的敲击方式,用字符串拼接拼出整条 Shell 指令,再设置 shell=True 交给底层执行。正是这种做法埋下了严重的安全隐患。
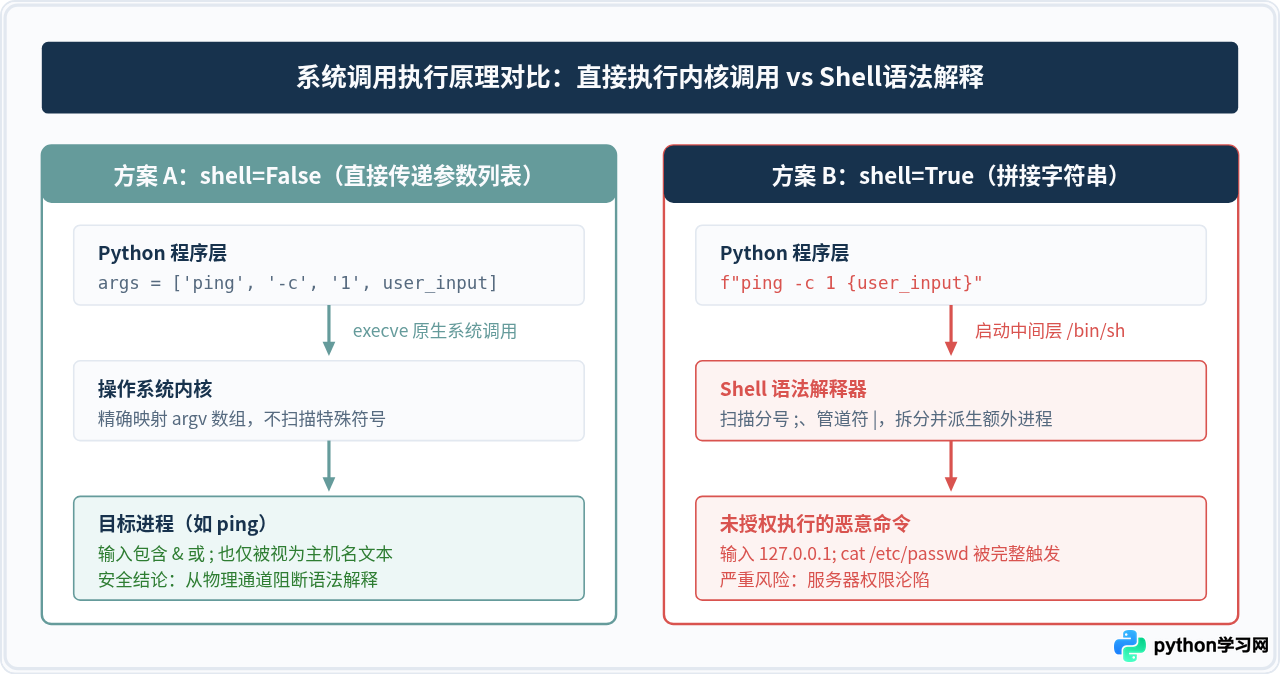
当 shell=True 时,Python 会显式启动一个系统 Shell 进程(例如 Linux 上的 /bin/sh -c 或 Windows 上的 cmd.exe /c)。系统 Shell 的核心机制就是语法解析:它会在真正派生目标程序之前,扫描整行字符串中的特殊控制字符,如管道符 |、命令连接符 ;、逻辑运算符 &&、||、后台符 & 以及反引号或 $() 命令替换。如果未经验证的用户输入中夹带了这些字符,Shell 就会将其误认为是新的指令分界,从而执行攻击者植入的恶意代码。
二、对比演示:危险模式与安全模式
通过一个常见的连通性测试(Ping)场景,我们来看两种写法在面对恶意构造输入时的行为差异。
1. 典型漏洞代码(严禁使用)
import subprocess

# 假设 user_target 来源于外部 Web 表单或 API 请求参数
user_target = "127.0.0.1; whoami"

# 错误写法:拼接字符串并且开启 shell=True
# Shell 会先执行 ping -c 1 127.0.0.1,随后继续执行 whoami 命令
proc = subprocess.run(f"ping -c 1 {user_target}", shell=True, capture_output=True, text=True)
print("输出结果示例:\n", proc.stdout)在上述漏洞代码中,; 截断了 ping 命令,Shell 识别出 whoami 并立即派生新的子进程执行,从而造成任意系统命令执行漏洞。
2. 安全标准的最佳实践代码
import subprocess

user_target = "127.0.0.1; whoami"

# 正确写法:使用参数列表,shell 默认为 False
proc = subprocess.run(
    ["ping", "-c", "1", user_target],
    capture_output=True,
    text=True
)

print("返回码示例:", proc.returncode)
print("标准错误示例:\n", proc.stderr)
当执行上述安全代码时,操作系统通过 execve 派生 ping 可执行文件,并将 127.0.0.1; whoami 原封不动作为第四个参数 argv[3] 投递给 ping。由于根本没有 Shell 解释器介入,ping 程序只会尝试解析名为 127.0.0.1; whoami 的域名或主机,随后返回主机无法解析的错误(返回码非 0),攻击载荷彻底失效。
三、subprocess.run 安全调用的四个实施步骤
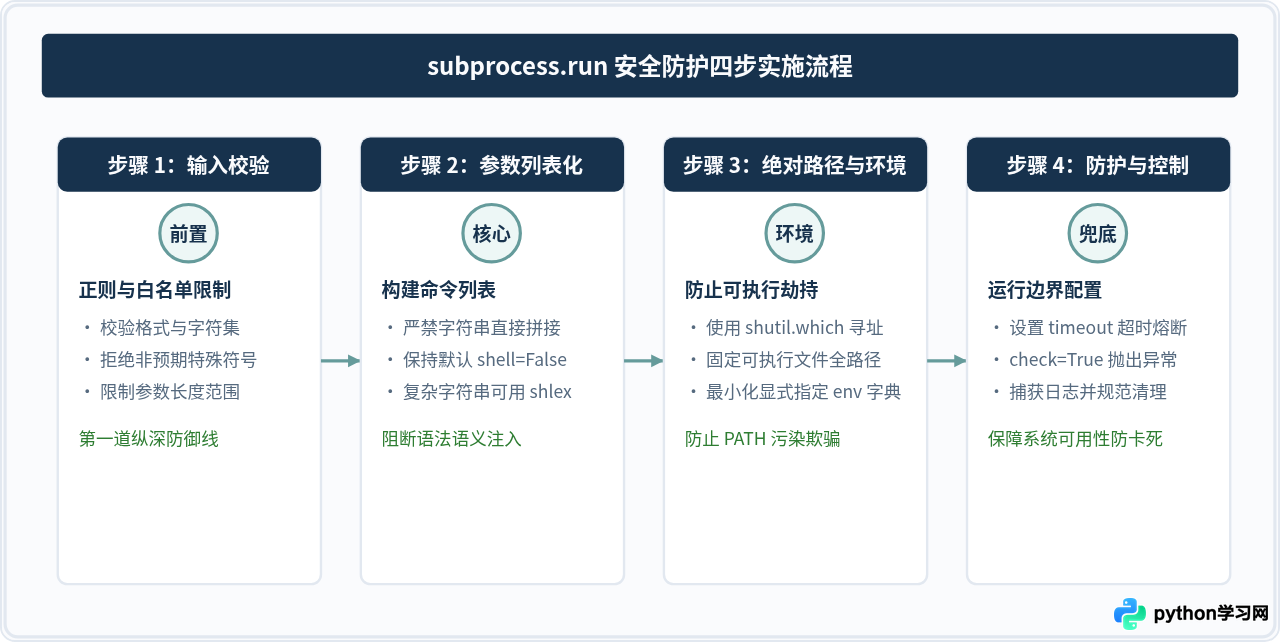
在实际生产项目中,仅仅写成列表还不足以应对所有复杂环境。建立一套系统化的安全调用规范,包含四个必经步骤:
步骤一:前置输入验证与白名单清洗
即使使用了列表调用,攻击者传入合法的命令行开关选项(如 --argument 或 -rf)也可能产生非预期副作用(例如“参数注入攻击”)。因此,在将用户输入放入列表前,必须根据业务逻辑实施最小权限验证。例如针对 IP 地址,可以使用 Python 标准库 ipaddress 严格解析:
import ipaddress

def validate_ip(input_val: str) -> str:
    # 严格校验是否为有效 IPv4/IPv6 地址
    # 若包含任何额外字符(如空格、分号、短横线),此处直接抛出 ValueError
    ip_obj = ipaddress.ip_address(input_val.strip())
    return str(ip_obj)
步骤二:使用标准字符串列表组织命令
如果命令本身原本是一个复杂字符串,切勿使用简单的 cmd.split(" ") 进行切分,因为带引号的参数会被破坏。此时应使用标准库中的 shlex.split 进行标准的 POSIX 语法切分:
import shlex

# 错误切分:command_str.split() 会将 "Hello World" 误拆成两个参数
# 正确切分:shlex.split 保持引号内部的完整性
raw_args = shlex.split('echo "Hello World" test')
# raw_args 的值为 ['echo', 'Hello World', 'test']
步骤三:确定程序可执行文件路径与隔离环境变量
在多用户系统或容器环境中,PATH 环境变量可能被篡改。为了防止“可执行文件劫持”,应使用 shutil.which 解析命令路径,或者直接使用绝对路径:
import shutil

executable = shutil.which("ping")
if not executable:
    raise RuntimeError("系统未安装 ping 程序")

# executable 输出示例: '/bin/ping' 或 '/usr/bin/ping'
步骤四:配合 timeout 与 check 参数构筑稳健边界
恶意调用可能通过诱导目标程序进入死循环或阻塞等待导致拒绝服务(DoS)。subprocess.run 提供了 timeout 与 check 两个核心参数:
import subprocess

try:
    result = subprocess.run(
        ["/bin/ping", "-c", "2", "192.168.1.1"],
        capture_output=True,
        text=True,
        timeout=5,     # 5 秒硬超时
        check=True     # 进程返回非零时主动抛出 CalledProcessError
    )
    print("执行成功,标准输出:\n", result.stdout)
except subprocess.TimeoutExpired:
    print("错误提示:命令执行超时,已强制终止")
except subprocess.CalledProcessError as err:
    print(f"错误提示:程序执行失败,退出码为 {err.returncode}")
四、不得不使用 Shell 时的特殊防范(shlex.quote)
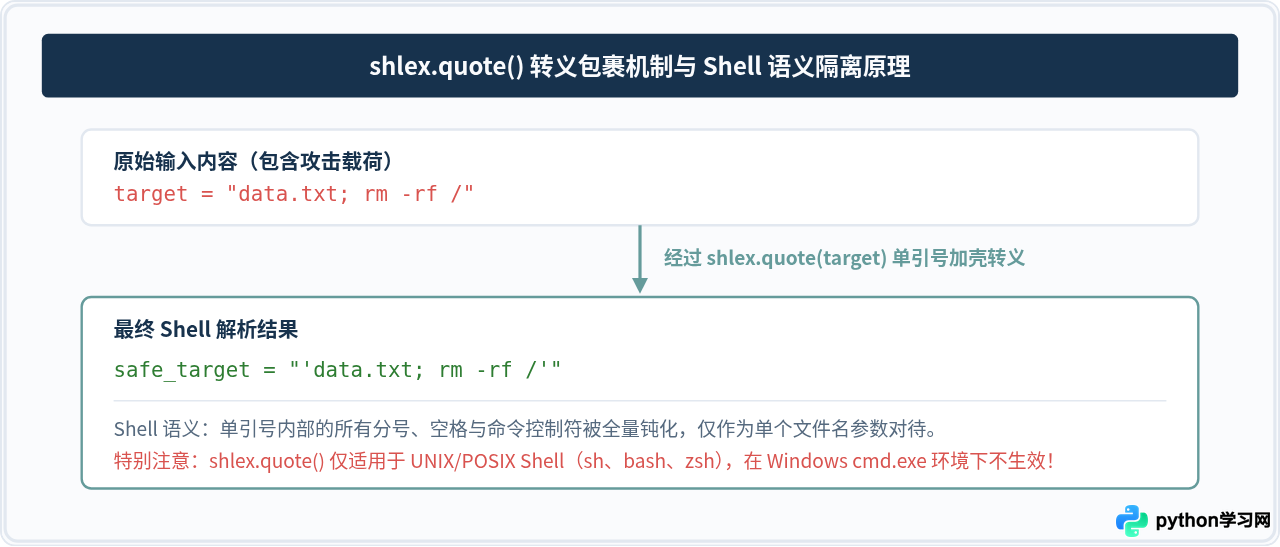
在某些极为罕见的场景下,程序可能必须使用 Shell 内置命令(如 cd、source)或需要依赖复杂的管道与重定向,无法直接关闭 shell=True。如果必须拼接变量,严禁使用普通 f-string,必须使用 shlex.quote() 对所有不受信变量进行单引号转义。
在 Linux 或 macOS 上,使用示例代码如下:
import subprocess
import shlex

user_filename = "report.csv; cat /etc/shadow"

# 使用 shlex.quote 进行单引号安全包裹
safe_filename = shlex.quote(user_filename)

# 最终传递给 shell 的字符串形如:ls -l 'report.csv; cat /etc/shadow'
cmd = f"ls -l {safe_filename}"
result = subprocess.run(cmd, shell=True, capture_output=True, text=True)
print("安全防护结果(无命令注入):", result.stderr)
注意 Windows 环境差异:shlex.quote 是遵循 POSIX 规范实现的。在 Windows 平台上,cmd.exe 对转义符的处理规则完全不同(使用的是双引号与脱字符 ^)。因此在 Windows 环境下,坚决不要使用 shell=True 配合 shlex.quote,唯一安全的做法是始终坚持 shell=False 结合参数列表。
五、综合架构与最佳实践速查矩阵
为了帮助在团队代码评审(Code Review)中快速识别风险,可对照下表规范执行:
| 调用模式 | 典型语法形式 | 安全性评级 | 适用场景与处理要求 |
|---|---|---|---|
| 参数列表(默认) | subprocess.run(["cmd", arg1, ...]) |
最高安全(推荐) | 日常 99% 的系统调用场景,从根源规避命令注入。 |
| 参数列表 + shlex.split | subprocess.run(shlex.split(command_str)) |
高 | 静态命令模板解析,动态变量依然应独立作为列表项拼接。 |
| Shell 模式 + shlex.quote | subprocess.run(f"cmd {shlex.quote(arg)}", shell=True) |
中等(需严格限制) | 仅限 POSIX 系统下必须使用管道或 Shell 内建命令时使用。 |
| Shell 拼接(f-string/format) | subprocess.run(f"cmd {arg}", shell=True) |
极度危险(严禁) | 存在一击必杀的任意命令注入漏洞,应在代码审查中全面拦截。 |
六、总结与生产落地清单
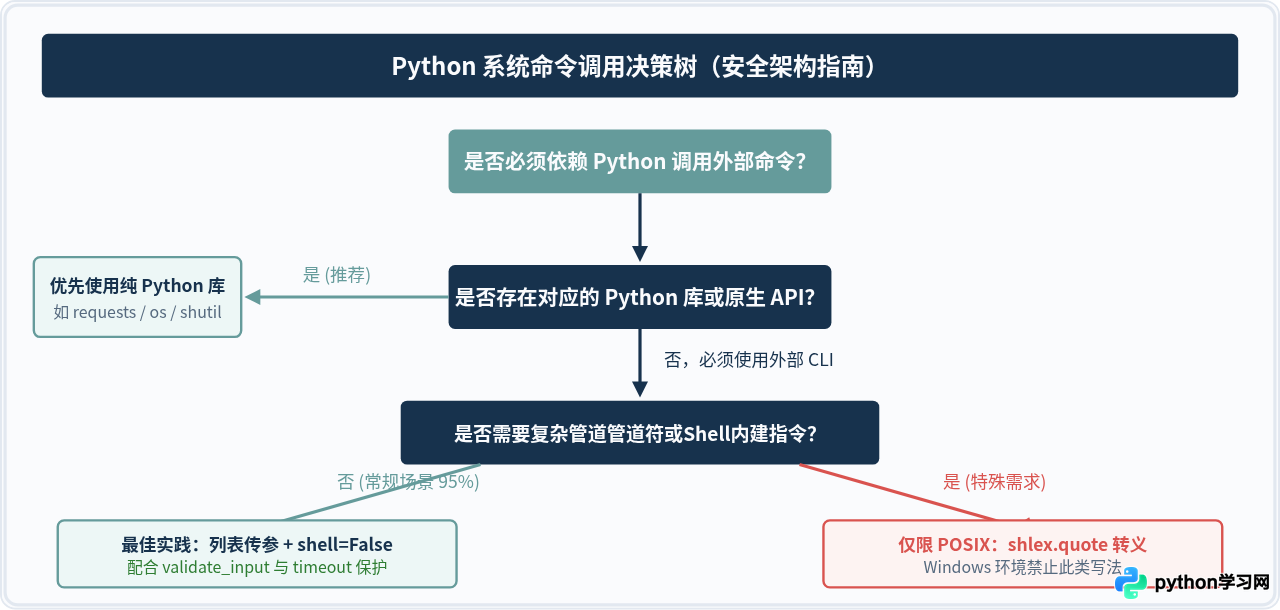
在 Python 中防范命令注入并不需要编写庞大复杂的自研过滤规则。只需在团队中树立并遵循以下三条核心准则:
- 默认关闭 Shell:确保所有
subprocess.run调用不传入shell=True(其默认值本就是False),将命令主体与所有参数分离开,组成结构化的 Python 字符串列表。 - 前置业务有效性校验:无论底层调用多么安全,都应在入口层使用白名单或数据结构(如数字、UUID、IP 对象、枚举等)验证用户输入,防止参数注入与逻辑越权。
- 配置完备的运行边界:对每次系统调用显式指定
timeout避免挂起,指定check=True或检查returncode进行故障处理,并在必要时显式传入清理后的env字典。
遵循这套规范,就能在享受 Python 自动化控制便利的同时,为系统建立坚实的安全防线。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















