


Ubuntu源码编译Python 3.8时怎么确保SSL模块可用

在Ubuntu上从源码编译安装Python 3.8时,要确保ssl模块可用,核心前提是在执行./configure之前,系统必须安装有OpenSSL的开发头文件库(libssl-dev),并在配置时正确关联OpenSSL的安装路径。如果在缺少底层开发库的情况下直接编译,构建过程不会中断退出,而是会静默跳过扩展模块_ssl的构建,最终导致新生成的Python无法发起HTTPS请求、运行pip时抛出No module named '_ssl'错误。
为什么源码编译容易遗漏SSL模块?
Python的大多数内置模块分为两部分:纯Python代码构成的顶层包装(如ssl.py),以及底层用C语言编写、负责与操作系统加密库交互的C扩展模块(_ssl.c,编译后为动态链接库_ssl.cpython-38-*.so)。
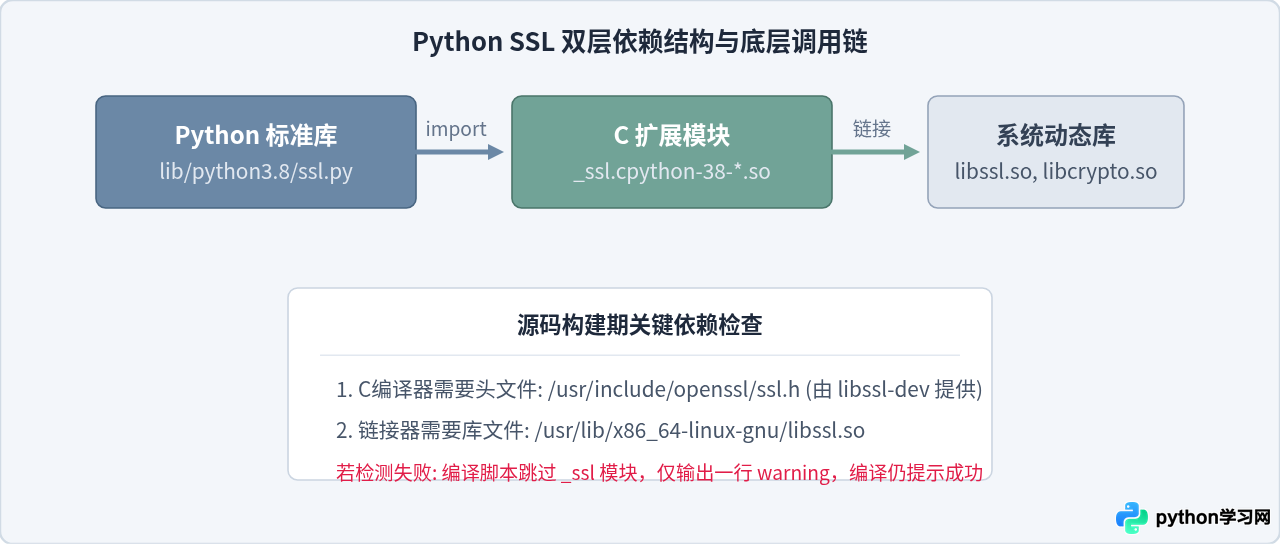
许多初学者直接执行make && make install,整个过程顺利结束且未报错。但实际上,Python构建脚本在检测到当前环境缺少openssl/ssl.h头文件时,会将_ssl列入“构建可选模块失败”列表(Failed to build these modules),并继续完成其余模块的安装。直到用户执行pip install时遇到pip is configured with locations that require TLS/SSL however the ssl module in Python is not available,才发现缺失了该扩展。
确保SSL可用的标准操作步骤
为了确保编译后的Python 3.8具备完整的SSL支持,应严格遵循以下四个步骤进行:
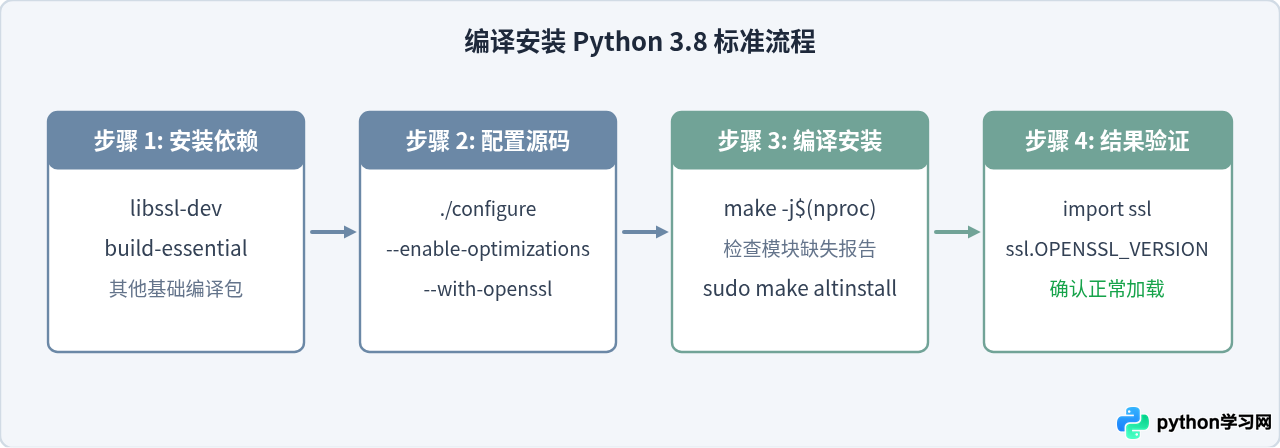
第一步:安装系统开发库依赖
在解压后的源码目录之外,首先使用系统的包管理器更新并安装构建工具及必要的开发头文件:
sudo apt-get update
sudo apt-get install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev \
libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev wget libbz2-dev其中,libssl-dev是确保SSL模块可用最关键的软件包。它不仅提供动态链接库,还会在/usr/include/openssl/下放置ssl.h、crypto.h等核心C语言头文件。
第二步:执行配置脚本
进入Python 3.8源码根目录,执行配置命令:
./configure --enable-optimizations --with-ssl-default-suites=openssl在绝大多数通过系统apt安装了libssl-dev的Ubuntu机器上,头文件位于标准路径/usr/include,库文件位于/usr/lib/x86_64-linux-gnu,配置脚本会自动定位OpenSSL,无需额外指定路径。但如果你在系统中自行编译或安装了非默认路径的OpenSSL(例如放置在/usr/local/openssl),则必须显式声明路径参数:
./configure --enable-optimizations --with-openssl=/usr/local/openssl第三步:编译与替换安装
调用多核并行编译:
make -j$(nproc)编译完成后,在终端输出的最后部分注意查看模块报告。如果一切顺利,输出中不会出现_ssl相关的警告。随后使用altinstall进行安装:
sudo make altinstallsudo make altinstall代替sudo make install。直接使用install可能会覆盖系统自带的/usr/bin/python3符号链接,破坏Ubuntu系统的apt工具及系统组件。
第四步:验证SSL模块状态
安装完成后,直接调用刚安装好的python3.8二进制文件,在交互式命令行或单行命令中测试:
python3.8 -c "import ssl; print(ssl.OPENSSL_VERSION)"示例正常输出:
OpenSSL 1.1.1f 31 Mar 2020如果输出了类似上述的OpenSSL版本信息,且未抛出ModuleNotFoundError,则表明SSL扩展模块已成功编译并正常工作。
不同Ubuntu版本与OpenSSL版本兼容性
Python 3.8发布于2019年底,其源码中的_ssl.c主要针对OpenSSL 1.0.2及OpenSSL 1.1.1版本系列编写,不支持过低版本的OpenSSL(如0.9.8),同时在更新的OpenSSL 3.0环境中可能存在特定警告或兼容细节。
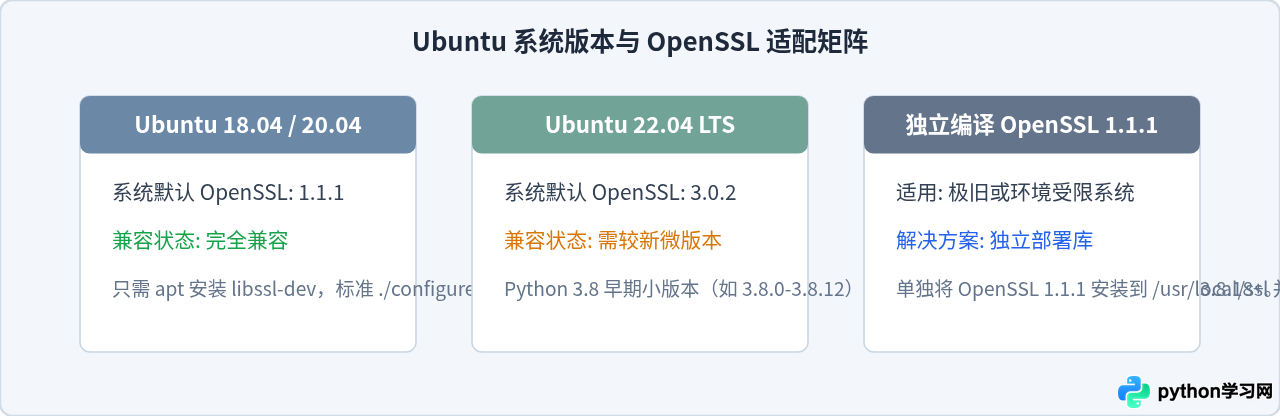
如果在Ubuntu 22.04 LTS上编译较旧的Python 3.8小版本(例如Python 3.8.0),由于Ubuntu 22.04默认自带OpenSSL 3.0,可能会在编译阶段报错提示弃用宏或结构体不匹配。解决方法有两种:
- 使用 Python 3.8 的最新维护版本:例如 Python 3.8.18 或 3.8.20,官方已经向上回合了对 OpenSSL 3.0 的基本兼容补丁。
- 源码安装 OpenSSL 1.1.1 并指定路径:在独立路径(如
/opt/openssl-1.1.1)源码构建 OpenSSL 1.1.1,编译 Python 时指定--with-openssl=/opt/openssl-1.1.1。
常见错误排查与排障指南
如果在执行过程中依然遇到SSL缺失或加载失败,可以通过以下诊断树按步骤排查:
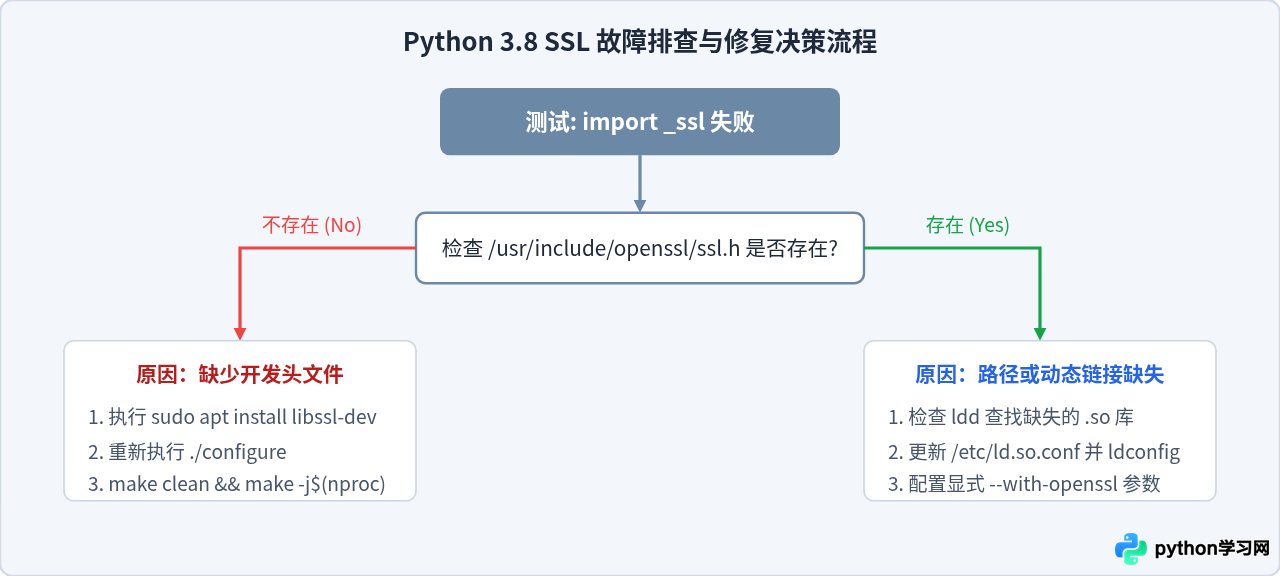
常见现象 1:未安装依赖时重复编译
如果在首次编译失败后才安装了libssl-dev,切忌直接运行make。因为旧的配置缓存和目标文件可能仍然保留在源码目录中,构建系统不会重新评估配置。正确的做法是清理后重新配置:
make distclean
./configure --enable-optimizations
make -j$(nproc)
sudo make altinstall
常见现象 2:libssl.so 找不到或动态链接错误
如果头文件存在且模块编译完成,但在运行时抛出ImportError: libssl.so.1.1: cannot open shared object file,通常是因为OpenSSL动态链接库所在的路径未加入系统的动态链接搜索缓存中。可以通过添加路径并刷新缓存解决:
echo "/usr/local/ssl/lib" | sudo tee /etc/ld.so.conf.d/openssl.conf
sudo ldconfig
总结与检查清单
- 环境先决条件:在执行
./configure前,确保系统安装了build-essential与libssl-dev。 - 配置审查:关注配置和编译过程中的输出,确认
_ssl没有出现在跳过列表里。 - 安装策略:使用
sudo make altinstall,避免覆盖系统自带的Python主解释器。 - 双重验证:安装完成后通过
python3.8 -c "import ssl; print(ssl.OPENSSL_VERSION)"以及python3.8 -m pip --version进行完整验证。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















