


Linux(Ubuntu/CentOS)源码编译安装Python 3.11完整教程
在主流 Linux 发行版中,官方软件源提供的 Python 版本往往滞后,直接替换系统自带 Python 又容易导致 apt 或 yum/dnf 等系统管理工具崩溃。本文详细介绍在 Ubuntu 与 CentOS 环境下,如何通过源码编译安装 Python 3.11,开启编译优化并实现与系统原生环境的安全共存。
为什么选择从源码编译安装 Python 3.11
Python 3.11 带来了大幅度的性能提升,其引入的专门自适应解释器(Specializing Adaptive Interpreter)以及深度的底层调用优化,使得纯 Python 代码执行速度相较 3.10 平均提升了 10% 到 60%。然而在生产环境或开发服务器上,很多宿主机仍运行着 Ubuntu 20.04/22.04 LTS 或 CentOS 7/8/Stream。这些系统的官方仓所收录的 Python 版本较为保守,直接跨大版本安装往往无法通过包管理器一键搞定。
源码编译安装的核心优势在于自主可控与性能最大化。通过指定 --enable-optimizations 与 --with-lto 编译参数,GCC 将对生成的二进制文件进行基于性能剖析的全局优化(PGO)与链接时优化(LTO)。更重要的是,配合 make altinstall 命令,可以在不修改系统默认 /usr/bin/python3 软链接的前提下,将新版本独立部署在 /usr/local/bin/python3.11,彻底规避因破坏系统 Python 依赖而引发的运维故障。
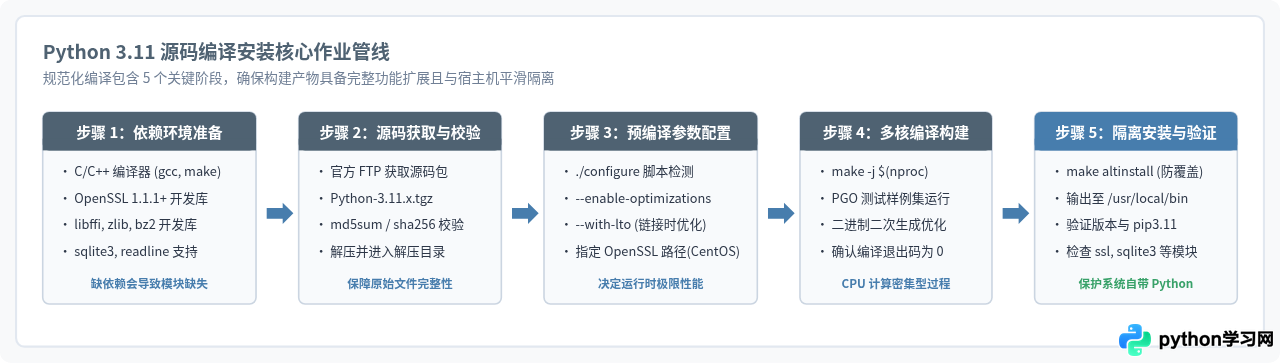
一、准备编译环境与系统依赖包
从源码构建 Python 时,解释器本身及标准库内置的许多扩展模块(例如 ssl、sqlite3、ctypes、lzma、readline)均依赖底层的 C 头文件和静态/动态链接库。如果在执行 configure 阶段未安装对应依赖,编译过程通常不会直接报错中止,而是选择静默跳过这些模块;直到后续执行代码遇到 import ssl 或 pip install 时,才会抛出 ModuleNotFoundError 致命异常。
1. Ubuntu / Debian 系统依赖安装
在 Ubuntu 20.04 或 22.04 LTS 下,使用 apt 包管理器更新索引并安装构建基础套件及扩展头文件:
# 1. 更新本地包索引
sudo apt update

# 2. 安装构建基础套件与扩展依赖库
sudo apt install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev \
    libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev \
    wget curl llvm libbz2-dev liblzma-dev tk-dev uuid-dev
2. CentOS / RHEL 系统依赖安装
CentOS 分为 CentOS 7 与较新的 CentOS 8 / Stream(及兼容发行版 Rocky Linux / AlmaLinux)。安装命令存在以下差异:
在 CentOS 8 / Rocky Linux 8/9 下:
# 安装开发工具包与依赖库
sudo dnf groupinstall -y "Development Tools"
sudo dnf install -y openssl-devel bzip2-devel libffi-devel zlib-devel \
readline-devel sqlite-devel xz-devel tk-devel gdbm-devel ncurses-develPython 3.10 及以上版本要求依赖的 OpenSSL 版本必须大于等于 1.1.1。CentOS 7 系统默认搭载的 OpenSSL 为 1.0.2 版本,若直接使用默认 openssl-devel,编译出的 Python 3.11 将彻底丧失 ssl 模块支持,导致 pip 无法通过 HTTPS 下载任何包。针对 CentOS 7,必须通过 EPEL 源引入 openssl11-devel:
# CentOS 7 专用命令
sudo yum install -y epel-release
sudo yum groupinstall -y "Development Tools"
sudo yum install -y openssl11-devel bzip2-devel libffi-devel zlib-devel \
    readline-devel sqlite-devel xz-devel tk-devel gdbm-devel ncurses-devel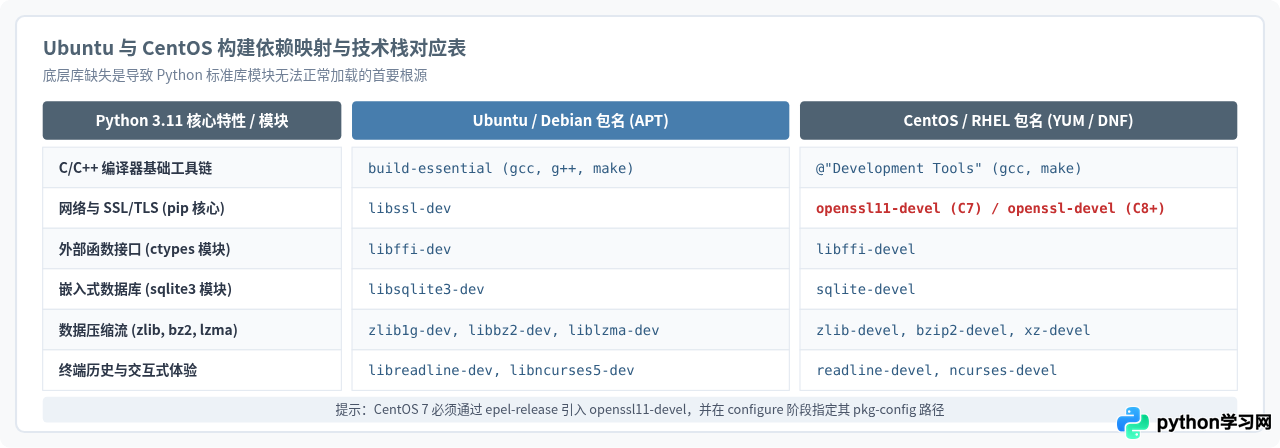
二、下载源码包与哈希完整性校验
为确保构建代码的纯净性与防篡改,应当始终从 Python 官方 FTP 服务器或官网下载发布版本。本文以 Python 3.11 分支中稳定的 Python-3.11.9 为例进行操作。
在终端中执行以下命令下载归档压缩包并校验哈希值:
# 1. 切换到临时工作目录
cd /usr/local/src

# 2. 从官方源下载源码包
sudo wget https://www.python.org/ftp/python/3.11.9/Python-3.11.9.tgz

# 3. 计算 SHA-256 哈希值进行一致性验证
sha256sum Python-3.11.9.tgz
核对计算得出的 SHA-256 输出是否与 Python 官网发布页面一致(3.11.9 的官方哈希特征值首八位为 f0300...)。确认无误后解压归档并进入源码根目录:
# 解压压缩包并进入源码目录
sudo tar -zxvf Python-3.11.9.tgz
cd Python-3.11.9
三、执行配置脚本与性能优化参数解析
在正式编译前,运行 ./configure 脚本对当前宿主机的硬件架构、编译器支持项及已安装的库文件进行探测,生成适配当前系统的 Makefile。为了获得最佳生产级性能,建议开启两项关键优化:
--enable-optimizations:开启 Profile-Guided Optimization (PGO,基于性能剖析的引导优化)。该参数在编译阶段会先构建一个临时解释器,自动运行内置测试套件来记录热点代码路径,随后基于执行画像生成二次编译优化代码,可为日常工作负载提升 10%~20% 的运行速度。--with-lto:开启 Link-Time Optimization (LTO,链接时优化)。允许编译器跨源文件(跨编译单元)进行内联展开与死代码消除,显著减少跨函数调用的开销。--prefix=/usr/local:指定安装根目录,系统二进制文件将写入/usr/local/bin,库文件写入/usr/local/lib。
1. Ubuntu 与 CentOS 8/Stream 标准配置命令
./configure --prefix=/usr/local --enable-optimizations --with-lto2. CentOS 7 专用配置命令(指定 OpenSSL 1.1.1 路径)
由于 CentOS 7 的系统默认 OpenSSL 处于老旧版本,引入 openssl11-devel 后其头文件和动态库位于独立的目录,必须通过 PKG_CONFIG_PATH 或指定参数让 configure 识别:
# CentOS 7 注入 OpenSSL 1.1.1 环境变量并执行配置
export PKG_CONFIG_PATH="/usr/lib64/openssl11/pkgconfig:$PKG_CONFIG_PATH"
./configure --prefix=/usr/local --enable-optimizations --with-lto --with-openssl=/usr/lib64/openssl11
配置脚本运行完毕后,注意查看终端末尾输出。若无阻断性错误,且最后提示 creating Makefile,即可进入编译阶段。
四、多核并行编译与安全隔离安装
编译阶段是计算密集型任务。如果直接运行 make,仅会使用单核单线程,在启用了 PGO 的情况下可能耗时 30 分钟以上。我们可以利用 nproc 命令获取 CPU 的逻辑核心数,并使用 -j 参数进行并行构建:
# 获取当前 CPU 核心数并启动多线程编译
make -j $(nproc)如果云服务器的规格为 1 核 1G 或 2 核 2G,执行 make -j $(nproc) 运行到 PGO 测试集阶段时,可能会由于 GCC 并行消耗过大物理内存而被 Linux 内核的 OOM-killer 强制杀死(终端显示 Killed 或 internal compiler error)。针对此情况,可临时分配 2GB Swap 交换文件,或者将编译并发限制为 make -j 1 或 make -j 2。
核心关键:为什么必须使用 make altinstall
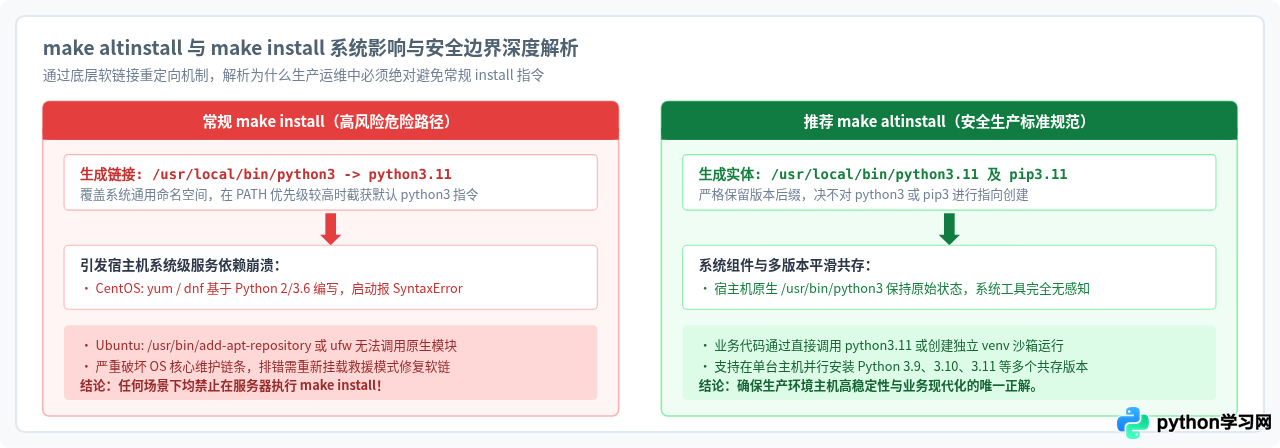
编译完成后,在执行文件落地安装时,切勿执行 make install。必须执行:
# 使用 altinstall 保持隔离安装
sudo make altinstall
make install 与 make altinstall 的根本区别在于软链接的处理:
make install:会生成python3.11,同时在/usr/local/bin/甚至/usr/bin/下创建指向自身的python3软链接。一旦宿主机原本依赖系统 Python 的关键工具(如 CentOS 的yum、Ubuntu 的apt-add-repository等)读取到该软链接,就会由于解释器版本不匹配或系统模块缺失而全面崩溃。make altinstall:完全跳过创建python3和pip3这类通用链接,仅生成带有明确版本后缀的二进制文件/usr/local/bin/python3.11与/usr/local/bin/pip3.11。这确保了系统原生环境不受任何干扰。
五、安装后验证与多版本环境配置
安装完成后,新解释器及其对应包管理器默认位于 /usr/local/bin 目录下。我们需要进行三项核验:版本号检测、pip 通信检测以及核心标准库扩展可用性检测。
1. 基础版本与路径验证
# 1. 验证 Python 3.11 版本
python3.11 --version
# 正确输出示例:Python 3.11.9

# 2. 验证对应的 pip 版本与关联路径
pip3.11 --version
# 正确输出示例:pip 24.0 from /usr/local/lib/python3.11/site-packages/pip (python 3.11)
2. 核心扩展模块完整性核验(排查关键)
在终端中直接执行一条集成测试语句,对容易缺失的 ssl、sqlite3、ctypes 以及 lzma 模块进行加载检测:
python3.11 -c "import ssl, sqlite3, ctypes, lzma, bz2; print('Python 3.11 核心功能与扩展模块全部加载成功!\nOpenSSL 版本:', ssl.OPENSSL_VERSION)"若输出正常显示 OpenSSL 1.1.1x 且无 ImportError,即代表底层编译环境构建极其完整。
3. 最佳工程实践:基于 Python 3.11 构建隔离虚拟环境
由于使用了 altinstall,我们不建议通过全局 pip3.11 install 直接向系统目录安装大量第三方库。应始终遵循虚拟环境隔离规范:
# 1. 建立测试项目工作目录
mkdir -p ~/projects/demo && cd ~/projects/demo

# 2. 使用 Python 3.11 内置 venv 模块创建独立虚拟环境
python3.11 -m venv venv-py311

# 3. 激活虚拟环境
source venv-py311/bin/activate

# 4. 在隔离环境中查看激活后的 python 和 pip 指向
which python
# 正确输出:~/projects/demo/venv-py311/bin/python

# 5. 安全安装第三方模块
pip install --upgrade pip
pip install requests numpy
六、常见编译报错速查与排查指南
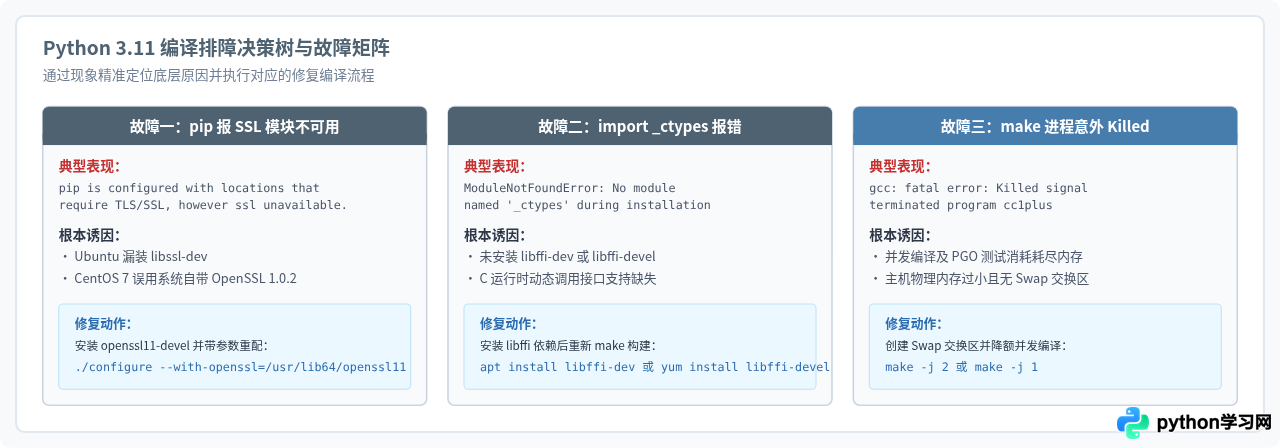
即使按照标准流程操作,在不同历史环境与裁剪版镜像中依然可能遭遇特殊异常。下文列举了高频出现的三大典型故障及其修复方案:
总结
通过源码编译构建 Python 3.11,不仅能够充分发挥现代 CPU 架构指令集结合 PGO 与 LTO 带来的极致性能增益,还能在异构 Linux 系统之间建立统一的标准运行环境。在实际工程落地中,遵循如下操作准则即可确保稳定无虞:
- 依赖先行:在运行
configure前,务必确认libssl-dev(或 CentOS 7 下的openssl11-devel)、libffi-dev和sqlite-devel全部就绪。 - 性能兼顾:在配置时加上
--enable-optimizations --with-lto,多核服务器充分利用make -j $(nproc)加速构建。 - 绝对隔离:严格使用
sudo make altinstall,杜绝破坏宿主机原生包管理器的可能;结合python3.11 -m venv开展应用隔离,保障长久运维安全。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















