


CentOS 7/8升级Python到3.8的yum源或编译命令
假设你正在一台生产环境的 CentOS 服务器上部署基于 FastAPI 或 Django 3.x/4.x 的应用服务,或者需要执行自动化数据处理脚本。当你运行环境检查时,系统却提示需要 Python 3.8 及以上版本。此时直接查看系统环境会发现:CentOS 7 默认绑定的是早被官方弃用的 Python 2.7,而 CentOS 8 自带的则是 Python 3.6。如果贸然运行覆盖全局命令,服务器的核心包管理器可能会在瞬间瘫痪。
在 CentOS 7 和 CentOS 8 中获取并运行 Python 3.8,正确的做法不是破坏性地“覆盖替换”系统已有环境,而是在保障系统原生运行库安全的前提下,通过包管理器(yum / dnf 源)安装或源码独立编译(altinstall)实现多版本并存。本文将详细拆解两种系统的软件源安装命令与源码编译全过程,并提供避坑指南与隔离运行方案。
一、核心机制:为什么严禁直接替换系统自带的 Python
在 Linux 发行版中,Python 不仅仅是开发者的编程语言,还是操作系统底层管理工具的核心宿主环境。理解其底层依赖拓扑,是所有版本升级操作的前提。
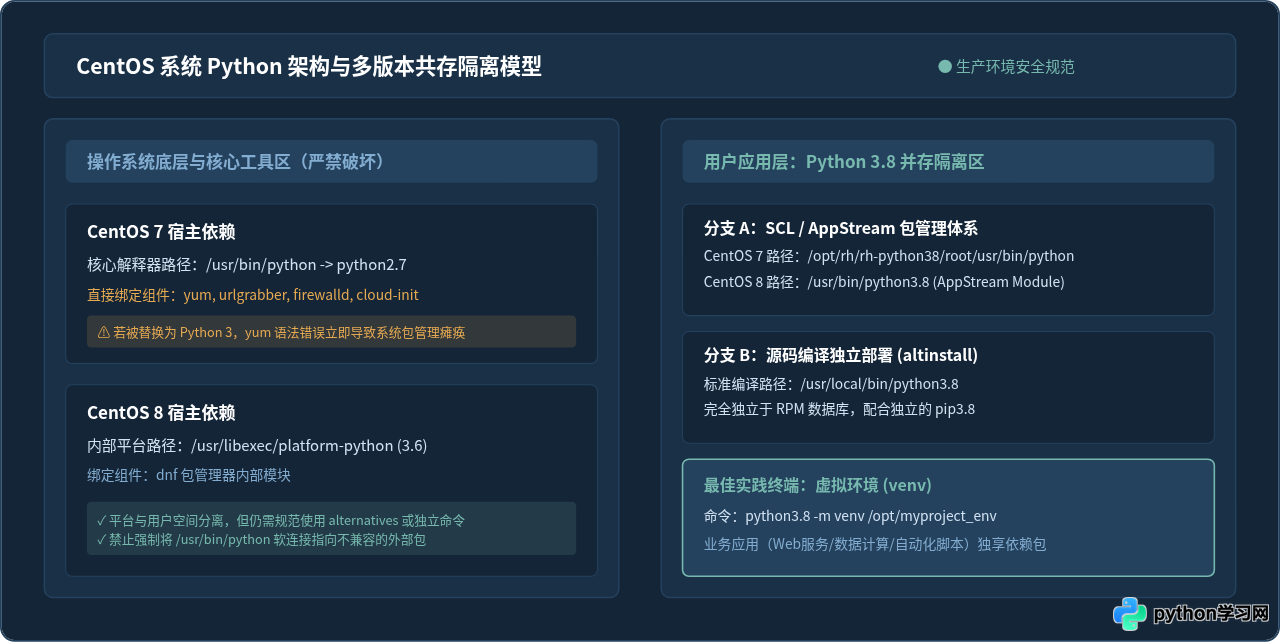
- CentOS 7 的依赖骨干:系统内置的
yum包管理器(包括urlgrabber、防火墙组件firewalld等)本质上是用 Python 2.7 编写的脚本,其首行直接硬编码了#!/usr/bin/python。一旦将/usr/bin/python软链接直接强制指向 Python 3.8,执行任何yum install命令都会直接抛出SyntaxError: invalid syntax并彻底中断包管理能力。 - CentOS 8 的系统隔离:CentOS 8 在架构上进行了重构,将底层的包管理器
dnf绑定到了专用的/usr/libexec/platform-python内部解释器上(基于 Python 3.6)。虽然比 CentOS 7 宽容,但官方同样严格限制对系统核心路径的随手替换,以免污染底层工具链。
无论是使用官方软件仓库还是自主编译,操作准则始终是:保留原系统路径解释器,以独立二进制程序(如 python3.8)或虚拟环境(venv)的形式共存。
二、通过 yum / dnf 源安装 Python 3.8(快速且便于维护)
使用软件包管理器安装是企业维护的首选方式。红帽与 CentOS 社区提供了经预先编译和安全打补丁的软件仓库。针对 CentOS 7 与 CentOS 8,源的配置机制有所差异。
1. CentOS 7:使用 SCL (Software Collections) 软件集
CentOS 7 官方 Base 源不包含 Python 3.8,但 Red Hat 官方维护的 Software Collections (SCL) 库专门用于在不破坏底层系统的前提下为 RHEL/CentOS 7 交付新版本现代软件栈。安装过程包含三个核心步骤:
# 步骤 1:安装 CentOS SCL 官方源扩展包
sudo yum install -y centos-release-scl

# 步骤 2:安装 Python 3.8 基础运行时与核心开发头文件
sudo yum install -y rh-python38 rh-python38-python-devel rh-python38-python-pip

# 步骤 3:临时在当前 Shell 会话中启用 Python 3.8 环境
scl enable rh-python38 bash

# 步骤 4:验证当前环境中的版本号
python --version
# 输出示例:Python 3.8.13
如果希望某个特定用户登录后默认可用,或者在自动化脚本中调用,不需要每次都手动执行 scl enable,可以直接引用其真实物理路径或写入环境变量:
# 方案 A:直接调用全路径执行命令
/opt/rh/rh-python38/root/usr/bin/python3.8 -V
/opt/rh/rh-python38/root/usr/bin/pip3.8 -V

# 方案 B:永久写入用户 profile 配置文件
echo 'source /opt/rh/rh-python38/enable' >> ~/.bashrc
2. CentOS 8:使用 AppStream 模块流 (Module Stream)
CentOS 8 引入了模块化软件流(AppStream Modules),允许一个软件存在多个共存版本分支。官方仓库中已直接提供了 python38 模块,安装非常直接:
# 步骤 1:查看 AppStream 中提供的 python 模块分支
sudo dnf module list python38

# 步骤 2:启用并直接安装 python 3.8 系列软件包
sudo dnf install -y python38 python38-devel python38-pip

# 步骤 3:验证二进制执行程序
python3.8 --version
# 输出示例:Python 3.8.17
在 CentOS 8 中,如果希望将 python3 默认命令指向 3.8(同时不影响 /usr/libexec/platform-python),可以使用系统的 alternatives 命令进行规范切换:
# 设置系统默认 python3 指向 python3.8
sudo alternatives --set python3 /usr/bin/python3.8

# 查看当前活跃状态
python3 --version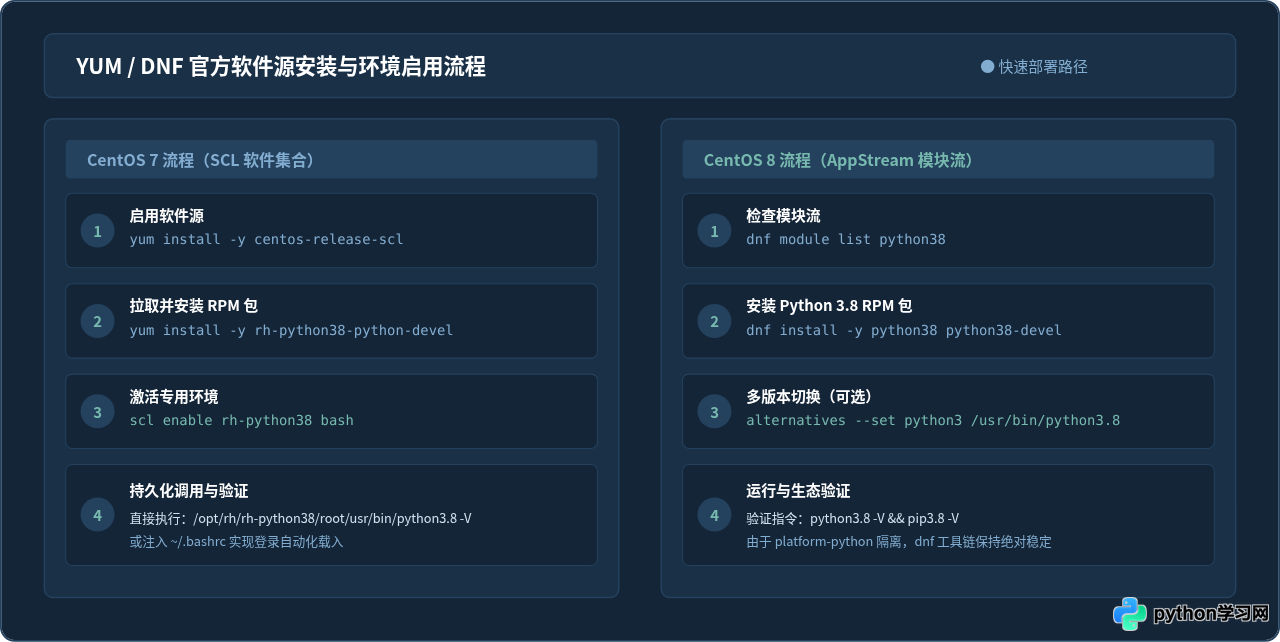
三、源码编译安装 Python 3.8(高自由度与定制方案)
如果服务器处于离线内网、或者需要开启定制编译参数(如特定的 CFLAGS 优化、自定义动态链接库路径),从官方源码进行编译是通用且彻底的方案。但在编译 Python 3.8 时,存在一个极为关键的依赖硬伤——OpenSSL 1.1.1 依赖约束。
1. 关键前置坑点:CentOS 7 的 OpenSSL 1.0.2 不兼容问题
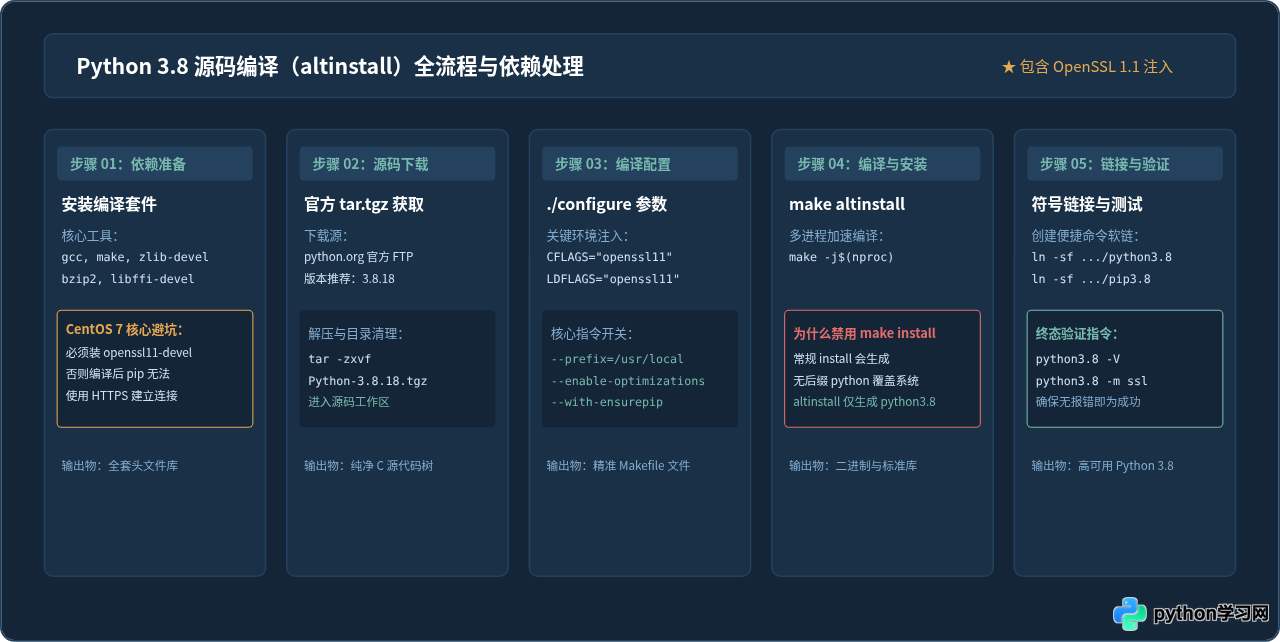
Python 3.8 在设计阶段正式要求 OpenSSL 版本必须达到 1.1.1 及以上。CentOS 7 默认的 openssl 软件包版本为 1.0.2k,若直接在 CentOS 7 上编译 Python 3.8,即便编译能够跑完,安装后执行 import ssl 也会直接报错,导致 pip 无法通过 HTTPS 下载任何轮子或安装包。
解决此问题的标准方法是安装 EPEL 源中的 openssl11 软件包,并在编译配置中显式指定其头文件与动态库路径。
2. 完整编译操作流水线
# 步骤 1:安装基础编译工具包与开发库
# CentOS 7 执行:
sudo yum install -y epel-release
sudo yum install -y gcc make zlib-devel bzip2-devel libffi-devel \
  sqlite-devel readline-devel tk-devel gdbm-devel ncurses-devel \
  xz-devel wget openssl11-devel

# CentOS 8 执行:
# sudo dnf groupinstall -y "Development Tools"
# sudo dnf install -y zlib-devel bzip2-devel libffi-devel openssl-devel \
#   sqlite-devel readline-devel tk-devel gdbm-devel ncurses-devel xz-devel wget

# 步骤 2:下载 Python 3.8 稳定维护版本源码并解压
cd /usr/local/src
sudo wget https://www.python.org/ftp/python/3.8.18/Python-3.8.18.tgz
sudo tar -zxvf Python-3.8.18.tgz
cd Python-3.8.18

# 步骤 3:配置编译选项(关键:CentOS 7 显式指定 openssl11)
# 在 CentOS 7 下,为了让 Python 成功链接 openssl11,需要注入 CFLAGS 与 LDFLAGS:
export CFLAGS="$(pkg-config --cflags openssl11)"
export LDFLAGS="$(pkg-config --libs openssl11)"

./configure --prefix=/usr/local/python38 \
  --enable-optimizations \
  --with-ensurepip=install

# 步骤 4:多核编译并执行 altinstall(绝对禁止使用 make install)
# nproc 可获取 CPU 核心数加速编译
sudo make -j$(nproc)
sudo make altinstall

# 步骤 5:配置二进制路径软链接
sudo ln -sf /usr/local/python38/bin/python3.8 /usr/local/bin/python3.8
sudo ln -sf /usr/local/python38/bin/pip3.8 /usr/local/bin/pip3.8传统的 make install 会默认生成名为 python 和 python3 的二进制文件并强行覆盖原路径软链接,从而瞬间冲垮 CentOS 7 的 yum 基础支持。使用 make altinstall 可以跳过创建通用 python 符号链接的环节,仅生成 python3.8 这个带有明确版本后缀的独立文件,实现零风险安装。
四、关键验证与生产环境隔离实践
安装完成后,切忌立即在全局环境中直接执行 pip3.8 install <package> 随意添加第三方包。最规范且不易发生依赖冲突的做法,是通过自带的 venv 模块创建完全独立的虚拟环境。
1. 运行时与 SSL 模块可靠性校验
# 1. 验证版本号输出
python3.8 --version

# 2. 验证核心 OpenSSL 扩展模块是否正常编译装载(非常关键)
python3.8 -c "import ssl; print(ssl.OPENSSL_VERSION)"
# 正常情况下应打印类似于 OpenSSL 1.1.1w 的具体版本文本
2. 使用 venv 搭建项目独立运行沙箱
# 步骤 1:为特定业务应用创建专属目录
mkdir -p /data/apps/web_service && cd /data/apps/web_service

# 步骤 2:创建隔离的 Python 3.8 虚拟运行环境
python3.8 -m venv venv

# 步骤 3:激活虚拟环境
source venv/bin/activate

# 此时提示符变为 (venv),直接使用 python 和 pip 均严格锁定在 3.8 环境
python -V
pip install --upgrade pip

# 步骤 4:在虚拟环境中安装项目依赖
pip install fastapi uvicorn

# 步骤 5:退出当前虚拟环境
deactivate
五、方案选型对比与避坑指南
为了便于在具体业务场景中快速抉择,我们对 YUM/DNF 仓库安装与源码自主编译两种方式进行了全维度对比:
| 对比维度 | YUM / DNF 源安装(SCL / AppStream) | 源码独立编译(make altinstall) |
|---|---|---|
| 安装复杂度 | 极低,直接通过包管理器拉取预编译 RPM 包 | 中等,需要安装 GCC 及十余项 C 语言开发头文件 |
| 系统侵入性 | 极低,官方目录规范隔离(/opt/rh 或模块流) | 低,指定 --prefix 与 altinstall 后完全自包含 |
| OpenSSL 1.1+ 处理 | RPM 维护团队已内建链接,无需用户操心 | CentOS 7 必须手动安装 openssl11-devel 并显式注入参数 |
| 安全更新与打补丁 | 方便,直接运行 yum update 即可自动跟随 |
需要管理员手动重新拉取补丁源码并重新编译 |
| 适用场景推荐 | 标准生产服务器、容器基础镜像、自动化集群配置 | 内网物理离线节点、需要定制编译参数或极特定小版本的场景 |
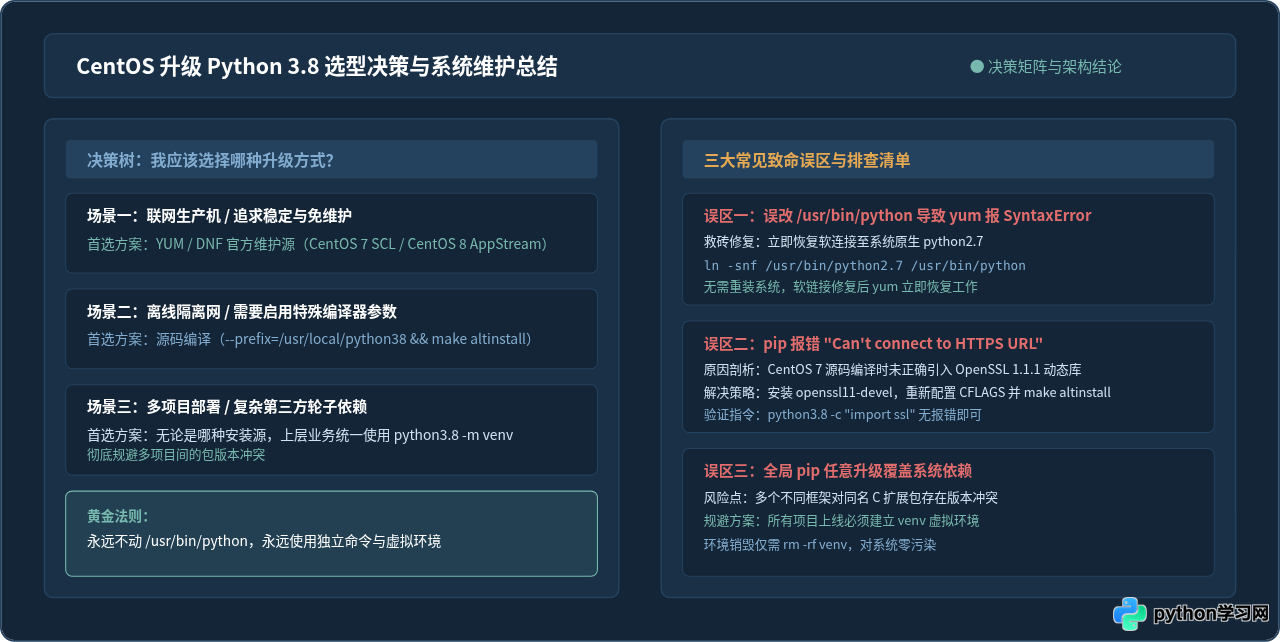
常见运维问题急救手册
- 误操作后 yum 提示语法错误如何恢复?
如果不小心修改了/usr/bin/python,直接执行sudo ln -sf /usr/bin/python2.7 /usr/bin/python即可立刻恢复 yum 功能。另外在 CentOS 7 中,如果仅修改了首行解释器,可检查/usr/bin/yum和/usr/libexec/urlgrabber-ext-down文件,确保其第一行均为#!/usr/bin/python2.7。 - CentOS 7 下如何解决国内镜像源 pip 加速?
在创建完虚拟环境后,可以直接为当前环境配置国内镜像源,避免因网络波动造成依赖下载中断:pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple
通过遵循以上多版本隔离规范,无论是选择 SCL / AppStream 的快速源安装,还是采用能够深度定制的源码编译,都能在保证 CentOS 7 和 CentOS 8 系统稳定性的前提下,顺畅支撑起现代 Python 3.8 应用生态的高效运转。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















