


怎么使用 Docker 容器化部署 Python Web Service?完整 Dockerfile 与 Compose 配置

将 Python Web 服务容器化部署,核心在于构建一个轻量、安全且具备层缓存优化的 Dockerfile,并借助 Docker Compose 统一编排应用程序、外部依赖(如 Redis 缓存或数据库)、网络隔离与数据持久化。本文以基于 FastAPI 和 Uvicorn 的标准服务为例,从工程目录准备、多阶段镜像优化、Compose 编排配置到启动验证与避坑指南,完整演示端到端的实施步骤。
一、标准项目结构与核心代码准备
规范的项目目录是实现快速构建与清晰依赖管理的前提。在构建 Docker 镜像时,只应当将运行代码打包进容器,本地虚拟环境、测试脚本、IDE 配置文件和临时文件均应通过过滤机制排除。
推荐采用如下结构组织服务代码:
my_web_service/
├── app/
│   ├── __init__.py
│   └── main.py              # FastAPI 核心业务与路由代码
├── .dockerignore             # 排除不必要的文件,加速镜像构建
├── Dockerfile                # 容器镜像构建脚本
├── docker-compose.yml        # 本地与生产环境服务编排配置
└── requirements.txt          # Python 依赖清单
1. 编写 Web 服务核心代码(app/main.py)
这里编写一个轻量且包含健康检查、Redis 访问计数的 FastAPI 示例接口。健康检查接口 /health 是后续容器编排探针的关键依据。
import os
from fastapi import FastAPI
import redis

app = FastAPI(title="Python Docker Service")

# 从环境变量中读取 Redis 连接信息,默认指向 Compose 编排中的服务名 redis
REDIS_HOST = os.getenv("REDIS_HOST", "redis")
REDIS_PORT = int(os.getenv("REDIS_PORT", 6379))

# 初始化 Redis 连接客户端
r = redis.Redis(host=REDIS_HOST, port=REDIS_PORT, decode_responses=True)

@app.get("/")
def read_root():
    try:
        visits = r.incr("page_visits")
    except Exception:
        visits = "Redis不可用"
    return {
        "status": "success",
        "message": "Python Web Service 容器运行正常",
        "visits": visits
    }

@app.get("/health")
def health_check():
    # 供 Docker Compose 和 Kubernetes 存活探针调用的端点
    return {"status": "healthy"}
2. 编写依赖清单(requirements.txt)
明确锁定核心框架及其版本,生产环境建议指定具体主次版本号,避免依赖漂移:
requirements.txtfastapi==0.110.0
uvicorn[standard]==0.29.0
redis==5.0.33. 编写忽略配置文件(.dockerignore)
.dockerignore 的作用与 .gitignore 类似。若不配置该文件,在执行 COPY . . 时,本地的虚拟环境文件夹、Git 提交历史等大文件都会被发送给 Docker 引擎构建上下文,导致构建过程缓慢且镜像体积暴增。
__pycache__
*.pyc
*.pyo
*.pyd
.Python
env/
venv/
.env
.git
.gitignore
.dockerignore
.vscode/
.idea/
tests/
二、编写高效安全的生产级 Dockerfile
在容器化 Python 服务时,常见的问题包括:镜像过大、构建缺乏缓存导致每次都要重新下载所有第三方库、使用 root 账户运行带来安全风险等。针对这些问题,我们遵循以下三个关键原则设计 Dockerfile:
- 基底镜像选择:采用官方
python:3.11-slim,既保持了 Debian 生态对 C 依赖的良好兼容性,又将基础体积压缩在百兆以内,远优于庞大的 full 镜像。 - 利用分层缓存机制:先复制
requirements.txt并执行安装,再复制业务代码。只要依赖文件未变,修改 Python 代码后构建即可直接命中缓存,无需重复下载依赖包。 - 最小权限原则:创建独立的非 root 系统用户(如
appuser),避免恶意攻击者突破容器后直接获取宿主机高危权限。
# 1. 基础镜像:选用轻量稳定的官方 slim 镜像
FROM python:3.11-slim

# 2. 环境变量优化
# PYTHONDONTWRITEBYTECODE: 禁止 Python 写入 .pyc 字节码文件,节省空间
# PYTHONUNBUFFERED: 强制标准输出与标准错误不进行缓冲,实时输出到终端日志
ENV PYTHONDONTWRITEBYTECODE=1 \
    PYTHONUNBUFFERED=1 \
    APP_HOME=/app

# 3. 设置工作目录
WORKDIR $APP_HOME

# 4. 创建专用非 root 用户和用户组
RUN groupadd -r appgroup && useradd -r -g appgroup -s /sbin/nologin appuser

# 5. 利用分层缓存:先复制依赖文件并安装
COPY requirements.txt .

# 升级 pip 并安装依赖,--no-cache-dir 避免保留本地缓存轮子以减小体积
RUN pip install --no-cache-dir --upgrade pip && \
    pip install --no-cache-dir -r requirements.txt

# 6. 复制项目代码并调整文件所属权限
COPY . $APP_HOME
RUN chown -R appuser:appgroup $APP_HOME

# 7. 切换到普通用户运行
USER appuser

# 8. 声明暴露端口(仅做元数据声明,实际映射由运行命令决定)
EXPOSE 8000

# 9. 启动命令:绑定 0.0.0.0 允许外部访问
CMD ["uvicorn", "app.main:app", "--host", "0.0.0.0", "--port", "8000"]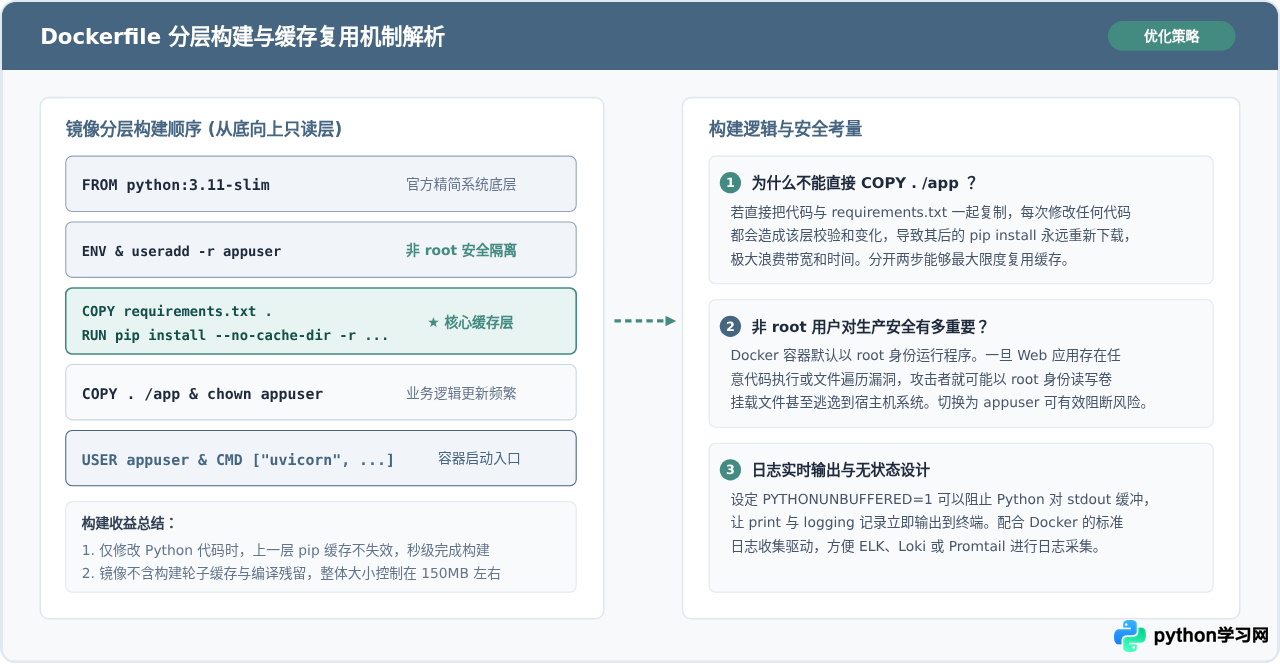
三、容器网络交互与端口映射原理
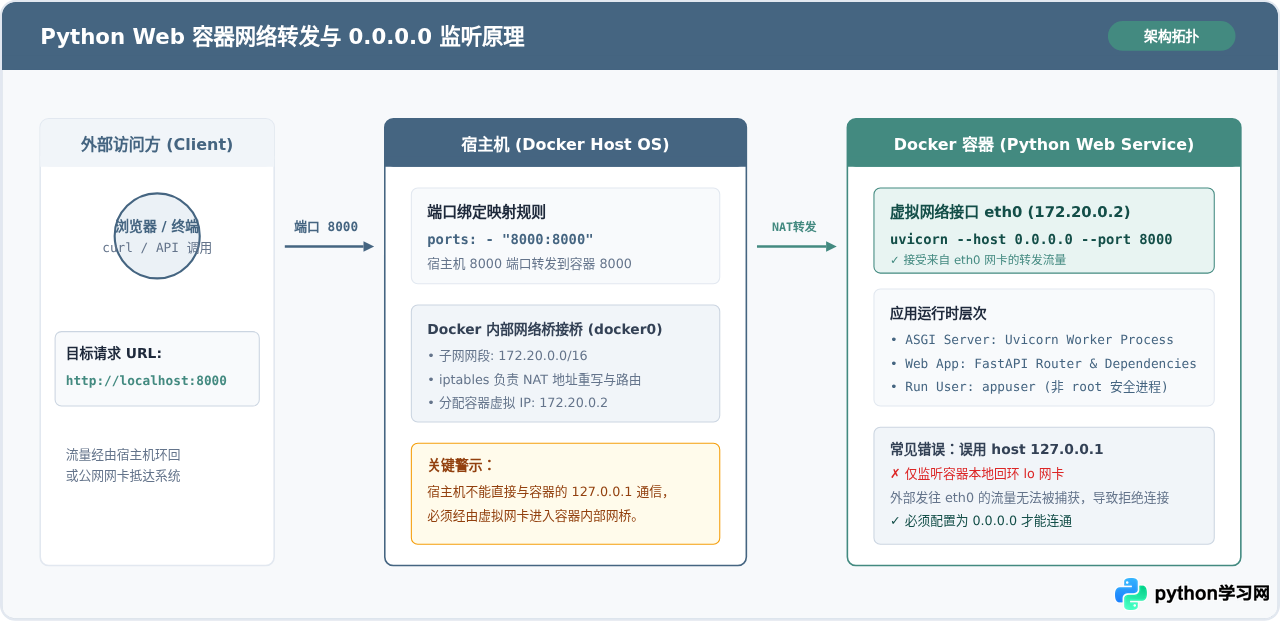
初学者在部署 Python Web 服务时最常遇到的障碍是:“容器明明成功启动了,但浏览器访问 http://localhost:8000 却提示连接被拒绝”。这通常与网络监听地址和端口映射机制有关:
- 监听地址的区别:如果在启动命令中将 host 设为
127.0.0.1,Uvicorn 只会监听容器内部的本地环回网卡(lo)。容器外部发来的请求会直接被丢弃。必须明确将其绑定到0.0.0.0,表示监听容器内所有网络接口。 - 端口映射(Host Port : Container Port):容器拥有完全独立的网络命名空间。Docker 守护进程通过宿主机 iptables / NAT 规则,将宿主机指定端口上的流量转发到容器对应的私有 IP 和端口。
四、编写完整的 Docker Compose 服务编排配置
单靠 docker run 运行容器在面对多参数、多环境变量、多容器联动(如 Web 容器 + Redis 缓存)时非常繁琐且容易遗漏配置。Docker Compose 允许我们以声明式的 YAML 文件统一管理容器集合、网络拓扑、依赖顺序与挂载卷。
编写 docker-compose.yml 时需注意以下关键实践:
- 服务发现机制:Compose 会自动为配置中的服务创建默认网络,服务之间可以通过服务名称(如
redis)作为域名直接解析与通信,无需硬编码 IP。 - 健康检查与启动依赖:使用
depends_on配合condition: service_healthy,确保 Redis 服务真正就绪后再启动 Web 服务,避免启动时产生连接失败的偶发异常。 - 数据持久化卷(Volumes):将 Redis 数据目录挂载到独立的命名卷中,保证即便容器销毁重建,业务数据依然不丢失。
- 资源配额限制:通过
deploy.resources为容器设定 CPU 与内存上限,防止单个服务异常耗尽服务器资源。
services:
  # 1. Python Web 核心服务
  web:
    build:
      context: .
      dockerfile: Dockerfile
    container_name: python_web_app
    restart: unless-stopped
    ports:
      - "8000:8000"
    environment:
      - REDIS_HOST=redis
      - REDIS_PORT=6379
      - ENVIRONMENT=production
    depends_on:
      redis:
        condition: service_healthy
    healthcheck:
      test: ["CMD-SHELL", "python -c 'import urllib.request; urllib.request.urlopen(\"http://127.0.0.1:8000/health\").read()' || exit 1"]
      interval: 15s
      timeout: 5s
      retries: 3
      start_period: 10s
    deploy:
      resources:
        limits:
          cpus: '1.0'
          memory: 512M
    networks:
      - app-net

  # 2. Redis 缓存服务组件
  redis:
    image: redis:7-alpine
    container_name: redis_cache
    restart: unless-stopped
    # 生产环境中 Redis 仅供内网调用,不映射到宿主机端口以策安全
    expose:
      - "6379"
    volumes:
      - redis_data:/data
    healthcheck:
      test: ["CMD", "redis-cli", "ping"]
      interval: 10s
      timeout: 3s
      retries: 3
    networks:
      - app-net

# 3. 命名卷定义(持久化 Redis 数据)
volumes:
  redis_data:
    driver: local

# 4. 自定义网桥(实现 DNS 自动解析与服务间隔离)
networks:
  app-net:
    driver: bridge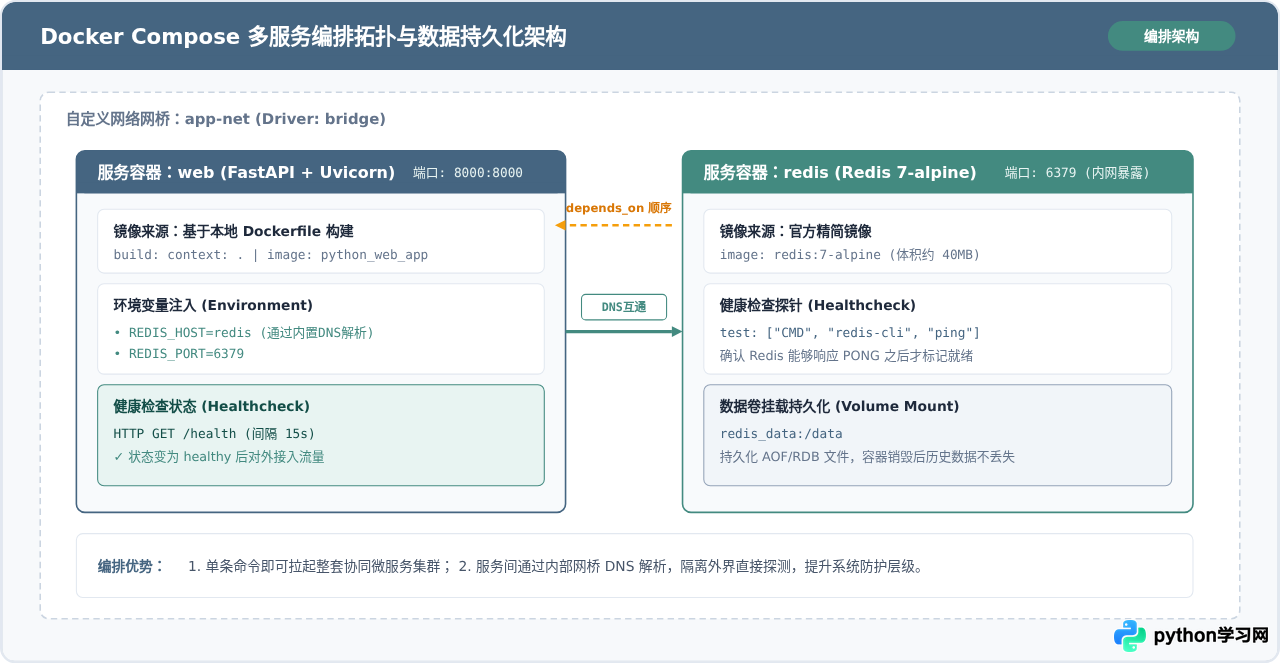
五、操作步骤、运行验证与常用运维命令
完成上述四个文件(main.py, requirements.txt, Dockerfile, docker-compose.yml)的编写后,即可进入构建与运行阶段。
1. 构建镜像并启动容器集群
在项目根目录下执行以下命令。参数 -d 表示后台运行,--build 确保每次基于最新的代码或依赖重新生成镜像:
docker compose up -d --build控制台构建与启动时的标准输出示例如下:
输出示例[+] Building 8.4s (12/12) FINISHED
=> [internal] load build definition from Dockerfile
=> => transferring dockerfile: 980B
=> [internal] load .dockerignore
=> [1/6] FROM docker.io/library/python:3.11-slim
=> [2/6] WORKDIR /app
=> [3/6] RUN groupadd -r appgroup && useradd -r -g appgroup -s /sbin/nologin appuser
=> [4/6] COPY requirements.txt .
=> [5/6] RUN pip install --no-cache-dir -r requirements.txt
=> [6/6] COPY . /app && chown -R appuser:appgroup /app
=> exporting to image
[+] Running 3/3
✔ Network my_web_service_app-net Created
✔ Container redis_cache Healthy
✔ Container python_web_app Started2. 查看容器运行状态与健康检查
通过 docker compose ps 可以查看容器当前的运行状态以及健康检查的判定结果:
docker compose psNAME IMAGE COMMAND SERVICE CREATED STATUS PORTS
python_web_app my_web_service-web "uvicorn app.main:ap…" web 30 seconds ago Up 30 seconds (healthy) 0.0.0.0:8000->8000/tcp
redis_cache redis:7-alpine "docker-entrypoint.s…" redis 30 seconds ago Up 30 seconds (healthy) 6379/tcp3. 验证 HTTP 接口响应与 Redis 计数
使用 curl 测试服务的主接口与健康探针接口,验证业务逻辑及跨容器 Redis 通信是否工作正常:
curl -s http://localhost:8000/
curl -s http://localhost:8000/
curl -s http://localhost:8000/health{"status":"success","message":"Python Web Service 容器运行正常","visits":1}
{"status":"success","message":"Python Web Service 容器运行正常","visits":2}
{"status":"healthy"}4. 查看实时日志与故障排查
若遇到接口报错或启动异常,可以通过以下命令跟踪 Python 应用的标准输出与错误日志:
日志查看命令# 查看 web 服务的最近 50 条日志并实时滚动
docker compose logs -f --tail 50 web5. 停止与资源清理
当需要停止当前服务或清理容器网络时,可以使用下列命令。若需连带清空持久化卷,可追加 -v 参数:
# 停止并删除容器与网络
docker compose down

# 停止并彻底删除关联的数据卷(警告:会清空 Redis 历史数据)
docker compose down -v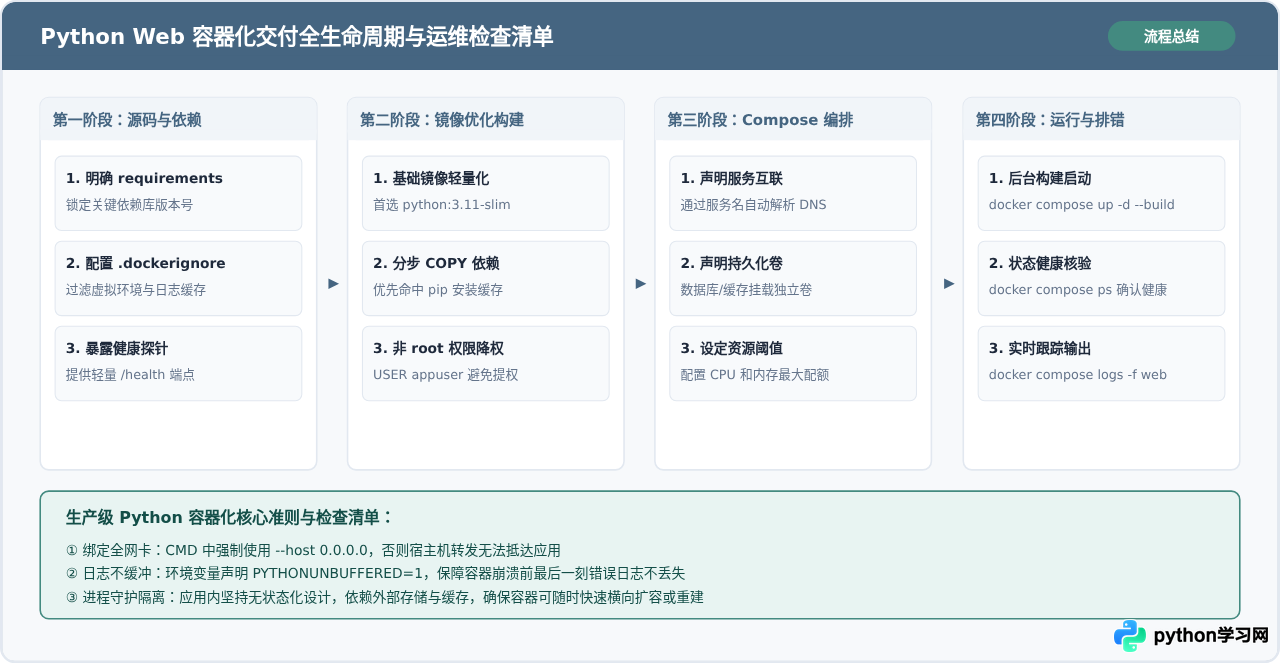
六、生产环境常见问题与排错指南
即便完成了标准化部署配置,在实际交付与上线维护过程中,依然可能遭遇几种经典故障:
1. 容器构建时报错:缺少 GCC 编译器或 wheel 编译失败
部分 Python 依赖库(例如旧版 psycopg2、gevent、cffi 等)包含 C/C++ 扩展。使用 python:3.11-slim 时,由于镜像剔除了编译工具链,pip install 可能会报 gcc: not found。
psycopg2-binary 替代 psycopg2)。如果必须现场编译,可在 pip install 前安装 gcc 与 python3-dev,并在依赖编译完成后立即删除编译套件,以保持镜像体积纯净:
RUN apt-get update && apt-get install -y --no-install-recommends gcc python3-dev && \
    pip install --no-cache-dir -r requirements.txt && \
    apt-get purge -y --auto-remove gcc python3-dev && \
    rm -rf /var/lib/apt/lists/*
2. 修改代码后重新运行发现接口逻辑没有变化
执行 docker compose up -d 时,如果镜像已经存在,Docker 默认不会自动重新触发构建过程,因此容器内运行的依然是旧版镜像中的代码。
--build 标志强制触发重新构建:
docker compose up -d --build webdocker-compose.yml 的 web 服务中通过挂载本地目录并开启 --reload 参数实现实时刷新,而生产环境则保持独立的静态 COPY 打包。
3. 容器启动数秒后自动退出(Exited with code 0 或 1)
容器的生命周期与 PID 1 主进程严格绑定。如果主命令执行完毕或发生未捕获异常退出,容器即刻终止。
- 检查 CMD 命令是否书写为非阻塞命令。Uvicorn 必须以监听模式运行,不可添加后台运行符(如
&)。 - 执行
docker compose logs web查看是否有模块导入错误(ModuleNotFoundError)或端口占用异常。 - 检查文件所属权。由于我们切换了
USER appuser,如果某些目录在运行时需要写权限(如本地临时文件输出),必须确保事先在构建层赋予了该用户相应目录的写入权限。
总结
使用 Docker 容器化部署 Python Web 服务的精髓在于确定性环境与责任边界的清晰划分。通过精心编写的 Dockerfile,我们将 Python 运行时环境、代码及其第三方依赖锁定为不可变、轻量且具备权限防护的标准交付件;通过 Docker Compose,我们以声明式的方式掌控跨容器网络连接、数据持久化与服务启动依赖。遵循本文介绍的最佳实践,能够让 Python Web 应用在开发、测试与生产集群中保持高度一致的可靠运行状态。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















