


怎么在Python三引号字符串中存储SQL语句或HTML模板
详细讲解在Python中使用三引号多行字符串存储SQL语句与HTML模板的实用方法,包含缩进处理、参数化转义、格式化冲突解决及安全防范。
在开发轻量级脚本、自动化工具或小型Web应用时,我们经常需要在Python代码内部直接嵌入较长的多行文本,比如复杂的SQL查询语句或者一段结构化的HTML页面骨架。Python提供的三引号语法(""" 或 ''')能够保留换行与原始格式,是保存这类长文本最直观的方式。然而,在实际书写中,开发者常常会遇到代码缩进导致的文本前导空格残留、字符串插值与SQL占位符冲突、CSS大括号转义以及SQL注入等问题。本文将系统梳理在Python三引号中存储SQL与HTML的正确方法、清理排版工具及参数化安全规范。
一、三引号字符串的基本语法与空白符陷阱
Python中成对出现的三单引号 ''' 或三双引号 """ 允许字符串跨越多行。字符串内部的所有换行符(\n)以及缩进空格都会被原封不动地保留。如果处理不当,多余的缩进和首尾空行可能会增加网络传输开销,甚至破坏某些对格式敏感的文本解析。
# 未清理缩进的直接书写
def get_user_query():
    sql = """
        SELECT id, username, email
        FROM users
        WHERE status = 'active'
    """
    return sql
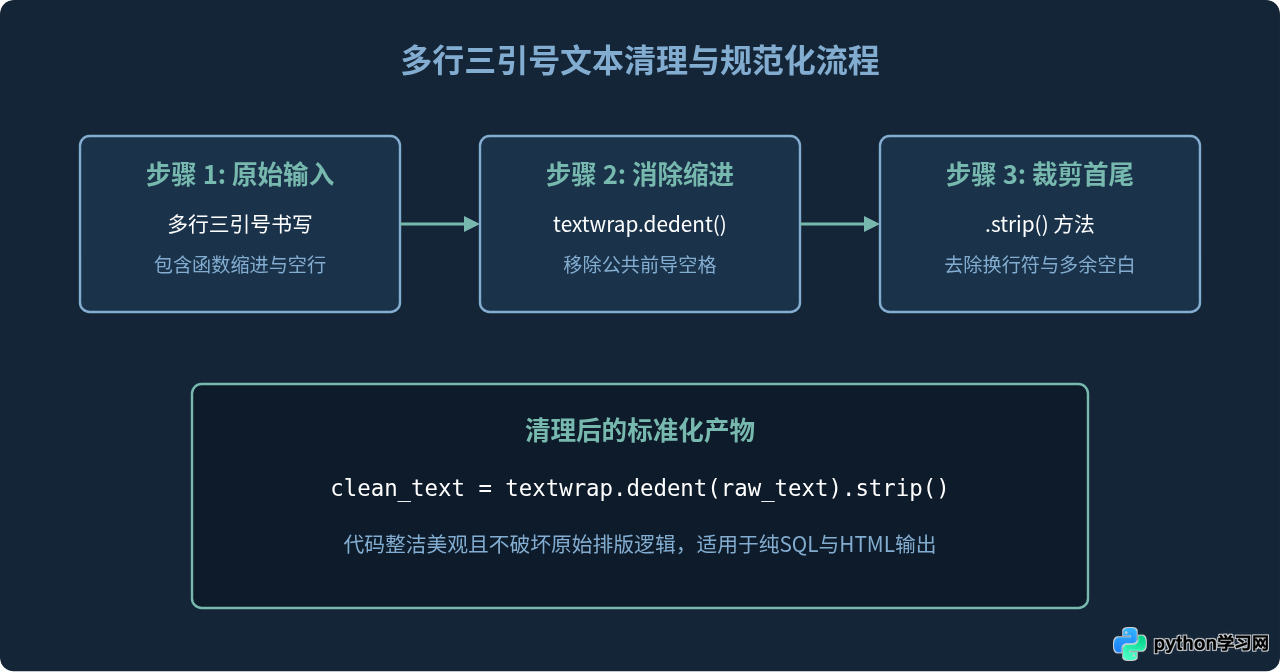
在上述函数中,sql 字符串的首尾分别包含了一个换行符,且每一行左侧都包含了8个空格的缩进。要彻底消除这些无意义的空白符,标准做法是配合Python内置的 textwrap.dedent() 函数与字符串的 .strip() 方法。
二、存储SQL语句的最佳实践与安全边界
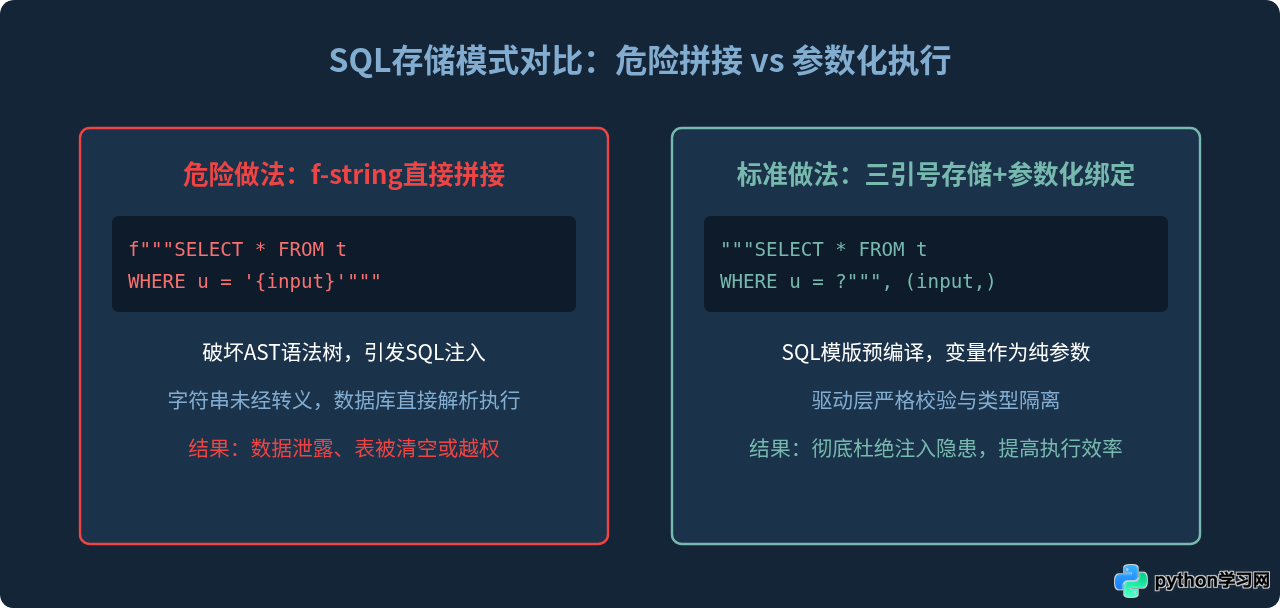
在存储SQL语句时,初学者极易犯的一个严重错误是:通过Python的 f-string 或 format() 方法将变量直接拼接到SQL字符串中。这种做法会带来致命的SQL注入漏洞。正确的模式是:三引号仅负责存储静态SQL模板,动态变量必须通过数据库驱动的参数化机制传递。
1. 静态SQL与参数化占位符
数据库驱动(如 sqlite3、psycopg2、mysql-connector-python)都支持参数化查询。例如在SQLite中采用 ?,在PostgreSQL或MySQL中采用 %s 作为参数占位符:
import sqlite3
import textwrap

# 正确:静态SQL模版存储在三引号中,变量分离
QUERY_USERS_SQL = textwrap.dedent("""
    SELECT id, username, email, created_at
    FROM users
    WHERE department = ?
      AND status = ?
    ORDER BY created_at DESC
""").strip()

def fetch_active_staff(department_name):
    with sqlite3.connect("company.db") as conn:
        cursor = conn.cursor()
        # 将SQL与参数分开传入
        cursor.execute(QUERY_USERS_SQL, (department_name, "active"))
        return cursor.fetchall()
f"""SELECT * FROM users WHERE name = '{user_input}'"""。攻击者只需输入 ' OR '1'='1 就能绕过验证并窃取全量数据。
三、存储HTML模板的关键细节与转义陷阱
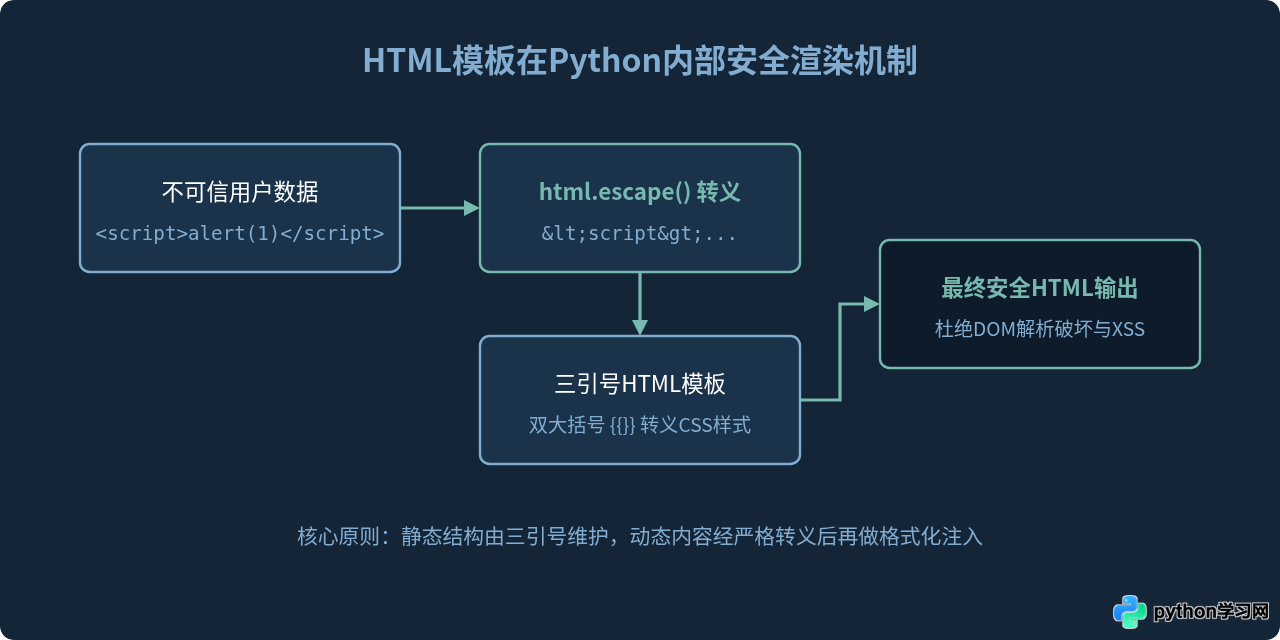
存储HTML模板时,主要面临两个典型挑战:一是HTML内嵌CSS样式或JavaScript代码时的大括号 {} 与Python的 f-string 或 str.format() 语法冲突;二是用户提交的数据渲染进HTML时可能引发的XSS跨站脚本攻击。
1. 大括号冲突的解决策略
如果选择 f-string,内嵌CSS选择器(如 body { margin: 0; })中的单个大括号会被解析为Python表达式,导致 SyntaxError。解决方法有三种:
- 双大括号转义法:将原生CSS的
{写成{{,}写成}}。适合变量较少的小型片段。 - string.Template 模式:使用基于
$variable占位符的string.Template,天然兼容CSS与JS的{}。 - 外部/分离模板引擎:对于超过几十行的HTML页面,采用Jinja2等专业模板引擎更为稳妥。
2. 防止XSS与安全转义
在拼接动态内容至HTML标签之间时,务必使用Python内置模块 html.escape() 将关键特殊符号(如 <, >, &, ")转义为实体:
import html
import textwrap

RAW_HTML_TEMPLATE = textwrap.dedent("""
    <!DOCTYPE html>
    <html>
    <head>
      <style>
        .card {{ border: 1px solid #ccc; padding: 12px; }}
        .title {{ color: #142537; font-weight: bold; }}
      </style>
    </head>
    <body>
      <div class="card">
        <h1 class="title">{safe_title}</h1>
        <p>{safe_content}</p>
      </div>
    </body>
    </html>
""").strip()

def render_page(title, content):
    return RAW_HTML_TEMPLATE.format(
        safe_title=html.escape(title),
        safe_content=html.escape(content)
    )
四、综合对比与场景选型指南
并不是所有场景都必须或应该使用三引号字符串。随着项目规模增长,内联的长字符串可能导致代码文件过于庞大,降低可读性,并且丢失IDE提供的SQL或HTML语法高亮与补全支持。在实际工程架构中,建议根据复杂度合理选择实现方式:
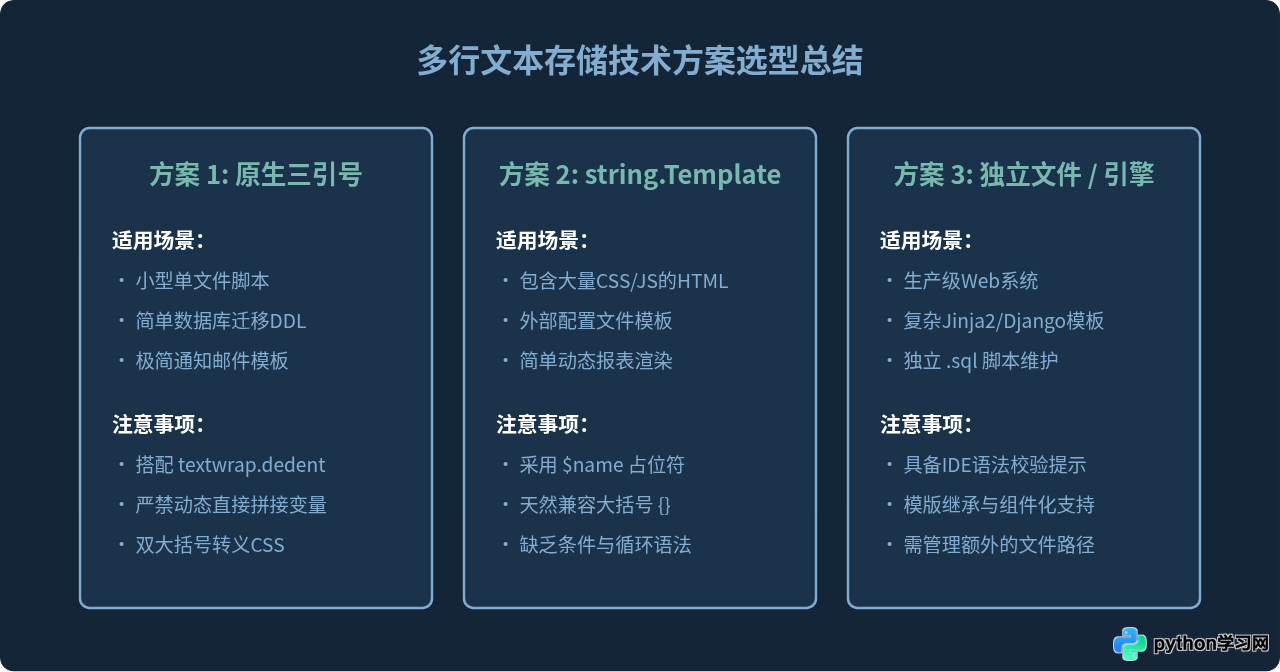
五、总结与速查清单
在Python中使用三引号字符串存储SQL语句与HTML模板,是轻量级工程中兼顾简洁与便携的有效手段。要编写出健壮、安全且规范的代码,请牢记以下要点:
- 排版整洁:使用
textwrap.dedent(text).strip()清除多余缩进与首尾无意义的空行,使代码排版与输出文本解耦。 - SQL安全第一:三引号仅用于承载固定结构的静态SQL,所有动态变量统一交由数据库API参数化绑定,严防SQL注入。
- 转义冲突隔离:在包含CSS样式的HTML模板中使用
{{}}双括号转义,或改用string.Template。动态文本插入必须经过html.escape()处理。 - 规模与边界:当HTML或SQL超过几十行、业务逻辑复杂时,应主动将文本提取为独立文件,交由专业模板引擎或持久化层统一管理。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















