


Python在网络运维与系统管理中的用途
深入解析Python在现代网络运维与系统管理中的核心用途、实践场景、代码示例及与Shell脚本的差异对比。
Python凭借其直观清晰的语法、丰富的系统接口以及活跃的第三方开源库,已经成为现代系统管理与网络运维不可或缺的核心工具。无论是批量管理数百台服务器的基础指标采集,还是向分布在多个数据中心、不同品牌的网络交换机安全下发配置,Python都能将原本低效易错的手工敲命令过程转变为标准化、可复用的自动化工作流。本文将系统梳理Python在这两个核心技术领域的主要用途、关键代码模式以及落地实践中的边界选择。
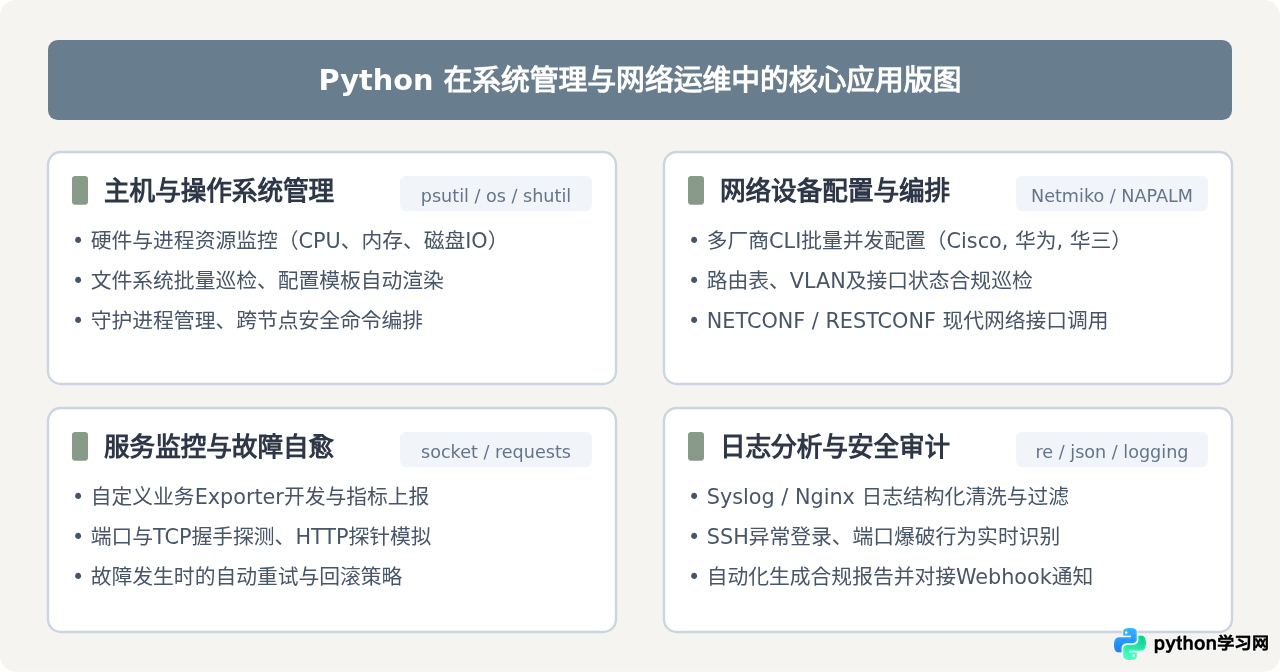
一、Python在系统管理中的核心场景
在Linux/Unix服务器集群管理中,传统的系统管理员习惯使用Shell脚本完成日常任务。然而,当业务场景延伸至跨主机协同、结构化数据清洗、多指标聚合以及复杂容错处理时,Python展现出了强大的工程化优势。
1. 资源监控与阈值预警
系统监控是运维的基石。Python的第三方库 psutil(Process and System Utilities)提供了跨平台的系统监控接口,能够直接以对象方式读取CPU利用率、内存使用情况、磁盘挂载点剩余空间以及网络IO统计信息,避免了解析 /proc 文件系统或调用 top、free 等命令时的繁琐文本切割。
# monitor_system.py
# 运行环境:Python 3.8+,需安装 psutil (pip install psutil)
import psutil
import socket

def collect_system_metrics():
    hostname = socket.gethostname()
    cpu_percent = psutil.cpu_percent(interval=1)
    virtual_mem = psutil.virtual_memory()
    disk_usage = psutil.disk_usage('/')

    metrics = {
        "hostname": hostname,
        "cpu_usage": f"{cpu_percent}%",
        "memory_usage": f"{virtual_mem.percent}% (Used: {virtual_mem.used // (1024**2)}MB)",
        "disk_root_usage": f"{disk_usage.percent}% (Free: {disk_usage.free // (1024**3)}GB)"
    }
    return metrics

if __name__ == '__main__':
    data = collect_system_metrics()
    print("--- 服务器状态巡检结果 ---")
    for key, value in data.items():
        print(f"{key}: {value}")
运行该脚本后的典型示例输出:
--- 服务器状态巡检结果 ---
hostname: node-prod-app01
cpu_usage: 12.4%
memory_usage: 64.2% (Used: 5260MB)
disk_root_usage: 45.8% (Free: 28GB)
2. 文件分发与配置模板渲染
在部署微服务或中间件(如Nginx、Keepalived)时,通常需要根据主机角色动态填充IP地址、端口和负载权重。借助Python的 jinja2 模板引擎与 shutil 模块,管理员可以编写参数化配置生成器,将配置模板与JSON变量清单分离,并在生成后通过校验脚本检验语法正确性,从源头杜绝手工修改配置引入的格式错误。
二、Python在网络运维中的自动化应用
网络设备(如交换机、路由器、防火墙)长期依赖专有的CLI命令行交互。由于设备厂商众多(Cisco、Huawei、H3C、Juniper等),指令语法和交互模式存在显著差异,人工逐台登录配置不仅耗时费力,而且极易因操作失误造成网络环路或服务中断。
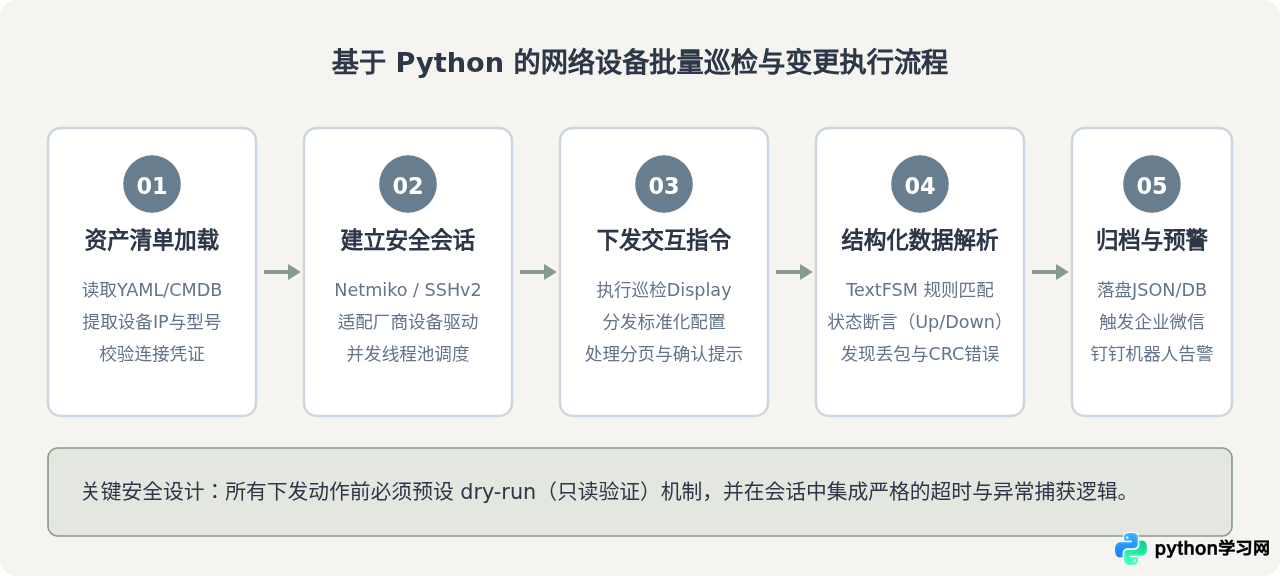
1. 基于Netmiko的多厂商设备交互
Netmiko 是专为网络工程师打造的Paramiko封装库,深度适配了百余种网络设备的命令行特性(如自动禁用翻页提示、智能识别特权提示符 # 等)。以下示例展示如何通过Python安全连接至思科交换机并采集接口状态摘要:
# network_check.py
# 运行环境:Python 3.8+,需安装 netmiko (pip install netmiko)
from netmiko import ConnectHandler
from netmiko.exceptions import NetmikoTimeoutException, NetmikoAuthenticationException

# 定义目标网络设备连接参数
cisco_switch = {
    'device_type': 'cisco_ios',
    'host': '192.168.10.1',
    'username': 'admin',
    'password': 'SafePassword123',
    'timeout': 10
}

def check_interface_status(device_info):
    try:
        print(f"正在连接设备: {device_info['host']}...")
        with ConnectHandler(**device_info) as net_connect:
            net_connect.enable()
            # 执行查询命令
            output = net_connect.send_command('show ip interface brief')
            print("连接成功,已获取接口输出数据。")
            return output
    except NetmikoTimeoutException:
        print(f"错误:连接设备 {device_info['host']} 超时,请检查网络路由。")
    except NetmikoAuthenticationException:
        print(f"错误:设备 {device_info['host']} 认证失败,请核对凭证。")
    except Exception as e:
        print(f"未知异常:{str(e)}")
    return None

if __name__ == '__main__':
    result = check_interface_status(cisco_switch)
    if result:
        print("\n--- 设备接口回显摘要 ---")
        # 打印前5行示例数据
        for line in result.splitlines()[:5]:
            print(line)
输出示例(经网络设备真实反馈后解析截取):
正在连接设备: 192.168.10.1...
连接成功,已获取接口输出数据。

--- 设备接口回显摘要 ---
Interface                  IP-Address      OK? Method Status                Protocol
GigabitEthernet0/0         192.168.10.1    YES NVRAM  up                    up
GigabitEthernet0/1         unassigned      YES NVRAM  administratively down down
GigabitEthernet0/2         unassigned      YES NVRAM  up                    up
GigabitEthernet0/3         unassigned      YES NVRAM  up                    down
2. 从文本回显到结构化解析(TextFSM与NTC-Templates)
网络工程师面临的最大痛点之一是命令输出是松散的纯文本。Python通过集成 TextFSM 模板,能够将非结构化的CLI文本直接转换成Python字典或列表。例如将上述接口回显转化为:[{"interface": "Gi0/0", "ip": "192.168.10.1", "status": "up"}]。这种结构化能力使得自动化程序能够通过简单的 if item['status'] != 'up' 实施精确断言,并直接向告警群发送结构化卡片。
三、深层对比:Shell脚本与Python在运维中的关键差异
在实际系统运维中,许多人常常纠结于“这个任务应该写Bash还是写Python”。两者并非零和博弈,而是具备清晰的能力边界与适用场景。
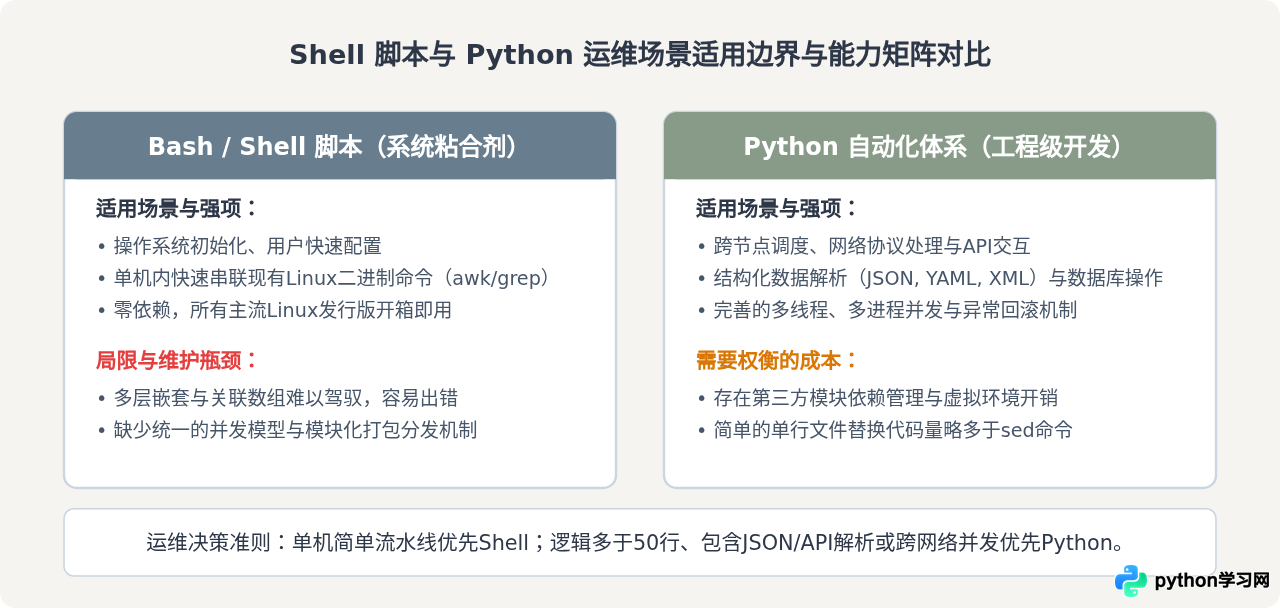
为了直观评估两者的差异,可以参考以下在相同生产条件下的技术对照:
| 对比维度 | Shell 脚本 (Bash) | Python 自动化运维 |
|---|---|---|
| 数据结构与算法 | 仅支持简单一维数组,缺乏哈希表嵌套等复杂容器 | 原生支持列表、字典、集合以及自定义数据类(Dataclass) |
| 跨节点与网络协议 | 依赖 expect、sshpass 等外部工具,脆弱且容易断链 | Paramiko、Netmiko、requests 原生协议栈支持,会话保持更稳定 |
| 错误处理机制 | 依赖 set -e 或检查 $?,容易静默失败 |
严密的 try-except-finally 异常体系,可精准拦截网络/系统级异常 |
| 代码组织与维护 | 函数复用困难,脚本膨胀至数百行后极难维护和单元测试 | 清晰的模块导入机制,易于打包为内部专用CLI工具与服务库 |
如果任务的核心是启动本地软件、设置环境变量或通过单行管道执行日常归档,使用Shell脚本效率最高;一旦任务涉及调用HTTP API、处理数据库连接、多台交换机配置比对、或者代码逻辑超过50行,切换为Python开发将大幅降低长期维护隐患。
四、运维落地实践中的关键原则与演进路线
编写能在生产环境中长期稳定运行的Python运维脚本,不仅仅要求语法正确,更要求具备防御性编程的工程思维。
1. 凭据隔离与敏感信息管理
在网络运维脚本中,严禁将设备密码、SNMP Community字符串或云服务API Key硬编码在脚本中。应当优先采用以下两种方案:
- 环境变量注入:使用
os.environ.get('NET_AUTH_PASS')从运维堡垒机环境变量中动态读取凭证。 - 集成企业密钥管理:对接HashiCorp Vault、AWS Secrets Manager或本地加密的KeePass数据库,脚本启动时凭短期Token动态换取目标机器凭证。
2. 并发模型与执行幂等性
当运维管理的节点数量从数台激增至数百台时,串行循环执行将耗费数小时。Python内置的 concurrent.futures.ThreadPoolExecutor 是网络IO密集型任务的最佳搭档:
# parallel_worker.py
from concurrent.futures import ThreadPoolExecutor, as_completed

def audit_single_host(ip):
    # 模拟远程操作
    return f"{ip}: 检查完成"

host_list = [f"10.0.0.{i}" for i in range(1, 21)]

# 使用线程池并发分发,控制最大并发度防止压垮交换机控制平面
with ThreadPoolExecutor(max_workers=5) as executor:
    future_to_host = {executor.submit(audit_single_host, host): host for host in host_list}
    for future in as_completed(future_to_host):
        host = future_to_host[future]
        try:
            res = future.result()
            print(res)
        except Exception as exc:
            print(f"主机 {host} 执行异常: {exc}")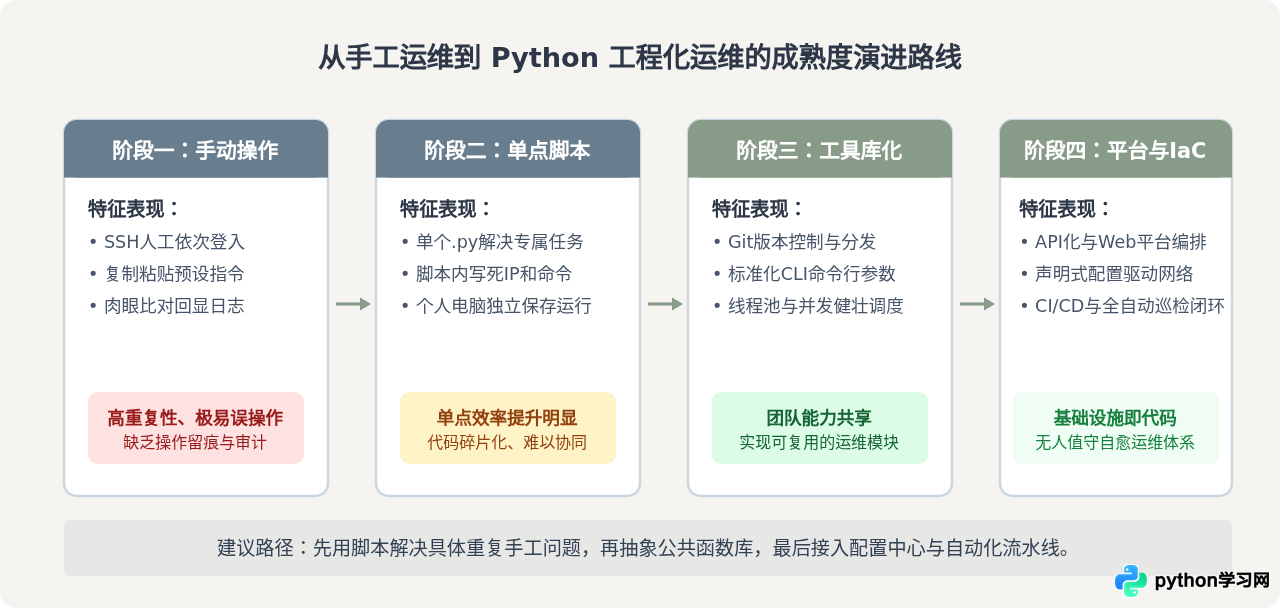
五、结语
Python在网络运维与系统管理中并非单纯的“编程语言”,而是连接硬件设备、操作系统内核、监控体系与云端接口的统一数据枢纽。通过利用Python的标准库处理底层系统调用,借助Netmiko等专业第三方库消除网络厂商间的方言差异,运维工程师能够摆脱低效重复的机械操作,将精力集中于网络架构的韧性提升与核心业务的高可用保障。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















