


Python while True无限循环的正确退出方式与服务端应用
深入解析Python中while True无限循环的四大正确退出机制,结合TCP网络服务与后台消费任务,讲解优雅停机、防止CPU空转与资源泄漏的工程级落地方案。
while True 是网络套接字监听(Socket Server)、后台工作者(Worker)和长轮询服务的标准结构。无限循环本身并非反模式,关键在于如何让循环在接收到终止指令时平稳、受控、无泄漏地退出(Graceful Shutdown)。本文从条件判定、多线程标志位、异常防护与操作系统信号四大退出机制出发,深入解析服务端防死锁、防 CPU 空转与完整资源回收的工程落地方案。
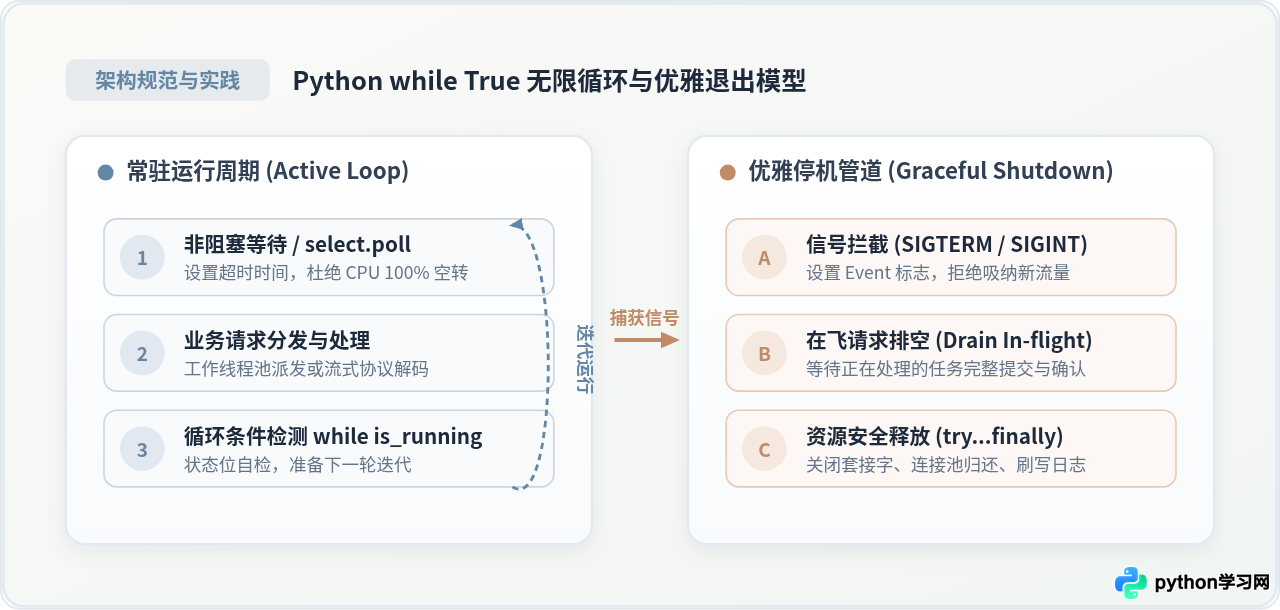
一、基础认知:while True 的四大核心退出机制
一个未经设计的 while True: pass 循环不仅会瞬间跑满单核 CPU,更会在遭遇突然终止时导致正在写入的文件损坏、套接字端口残留占用或数据库连接池耗尽。要让常驻程序可靠运行,必须根据具体架构选择合适的退出方式。
1. 内部条件判定与 break(适用于简单线型控制)
在线性或单线程批处理脚本中,最直接的做法是在循环体内判断业务终止条件,条件达成时显式调用 break 跳出当前循环体。
import time

batch_counter = 0
MAX_BATCHES = 5

while True:
    print(f"[Worker] 执行第 {batch_counter + 1} 批次任务处理...")
    batch_counter += 1

    # 必须搭配适当的休眠或阻塞,阻止 CPU 100% 盲转
    time.sleep(0.5)

    # 满足既定退出阈值时跳出
    if batch_counter >= MAX_BATCHES:
        print("[Worker] 达成业务终止阈值,主动 break 跳出循环。")
        break

print("[Process] 循环平稳退出,执行后续逻辑。")局限性:如果循环体阻塞在某个深层系统调用(例如同步等待远程 Socket 读写、无超时的队列获取),程序将无法在当前循环周期内评估退出条件,外部控制逻辑也无法渗透进入循环内部。
2. 协同标志位与 threading.Event(适用于多线程与并发场景)
在多线程服务中,主线程负责协调全局生命周期,子线程在 while True 中运转。Python 官方并未提供“强制终止指定线程”的底层接口,强制杀线程可能导致死锁。标准做法是使用协同式退出(Cooperative Cancellation):通过 threading.Event 跨线程通知。
import threading
import time

class TaskWorker(threading.Thread):
    def __init__(self):
        super().__init__()
        # 使用 Event 对象作为线程安全的退出通知标志
        self._stop_event = threading.Event()

    def request_stop(self):
        # 外部线程调用此方法请求停机
        self._stop_event.set()

    def run(self):
        print(f"[{self.name}] 启动常驻工作循环...")
        # 每次迭代检查标志位,替代无条件 while True
        while not self._stop_event.is_set():
            print(f"[{self.name}] 正在处理后台队列任务...")
            # 关键优化:使用 wait(timeout) 替代 time.sleep()
            # 若 stop_event 被 set(),wait 立即提前返回 True,毫秒级响应停机
            if self._stop_event.wait(timeout=1.0):
                break

        print(f"[{self.name}] 退出循环,执行线程自身资源收尾。")

# 启动与协同停止演示
worker = TaskWorker()
worker.start()

time.sleep(2.5)
print("[Main] 发出停机通知...")
worker.request_stop()
worker.join() # 等待子线程平稳退出
print("[Main] 子线程已完全安全终止。")event.wait(timeout) 代替常规 time.sleep()。传统的 sleep(5) 会导致停机指令延迟最多 5 秒才能响应;而 event.wait(5) 在收到信号后能立刻解除等待。
3. 异常驱动跳出与 try...finally 强保底
在常驻服务中,即使代码逻辑写得再严密,网络断开、磁盘爆满或未预期的运行时错误依然可能发生。为了防止程序崩溃时物理资源被挂起,必须将循环置于 try...finally 保护之下。
import time

resource = None
try:
    print("[System] 申请底层物理资源句柄...")
    resource = {"status": "open", "fd": 1024}

    while True:
        try:
            time.sleep(0.5)
        except KeyboardInterrupt:
            print("\n[Alert] 捕获用户键盘中断 (Ctrl+C),开始退出流程...")
            break
        except Exception as err:
            print(f"[Error] 业务逻辑抛出异常: {err},判定跳出。")
            break
finally:
    # 无论是 break 跳出,还是意外异常甚至未捕获错误,finally 块百分之百被执行
    if resource:
        print("[Cleanup] 无论何种路径退出,百分百确保释放资源句柄!")
        resource["status"] = "closed"
4. 操作系统信号治理(SIGINT / SIGTERM,工业生产标准)
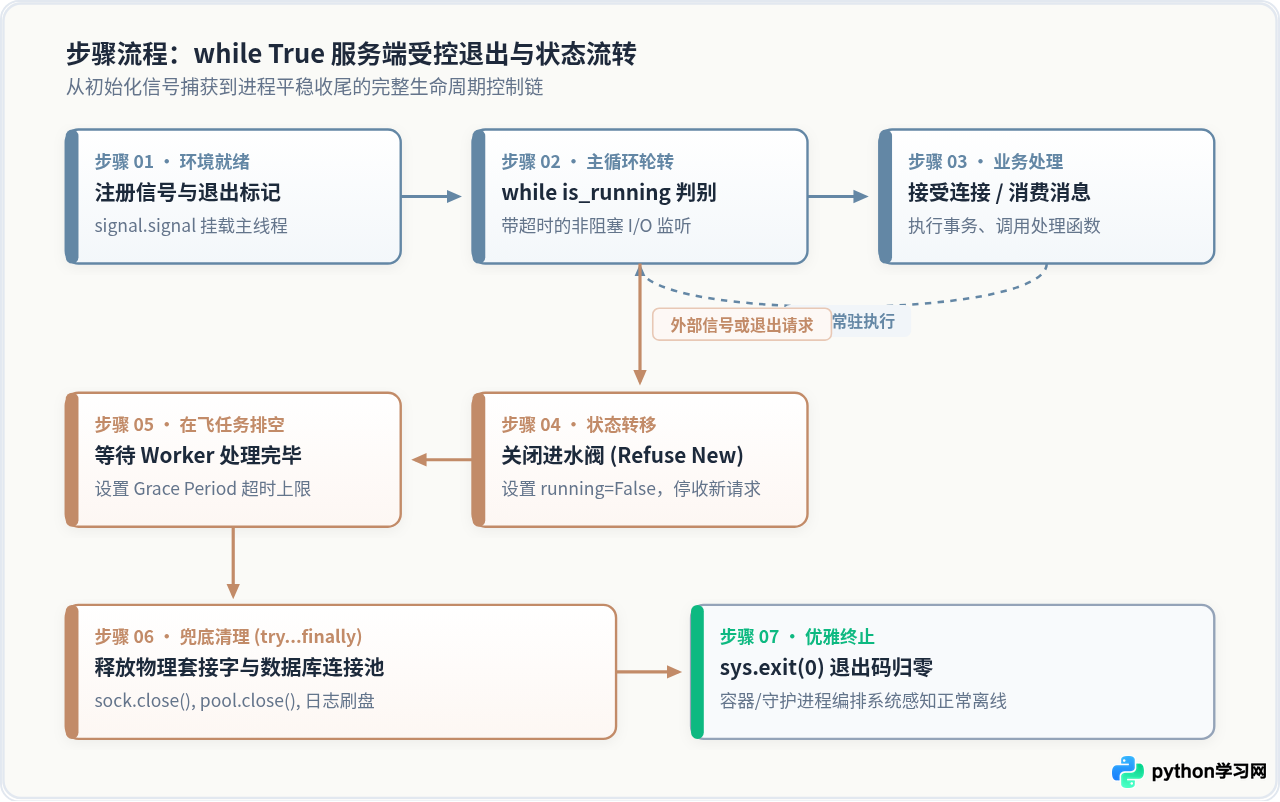
在现代运维架构(如 Docker、Kubernetes、systemd)中,服务的启停是由外部进程调度器掌控的。当集群发布新版本或缩容时,调度器会向容器主进程发送 SIGTERM(终止信号,编号 15)。程序若不在限定时间内退出,内核将补发 SIGKILL(编号 9)强制抹杀。因此,常驻服务必须主动捕获这些信号并转译为退出事件。
二、深度剖析:为什么生产环境严禁直接 kill -9?
在本地开发时,很多初学者习惯用 Ctrl+\ 或命令行的 kill -9 <pid> 结束卡住的进程。但在生产服务端,这种粗暴做法是引发线上严重事故的高发诱因。
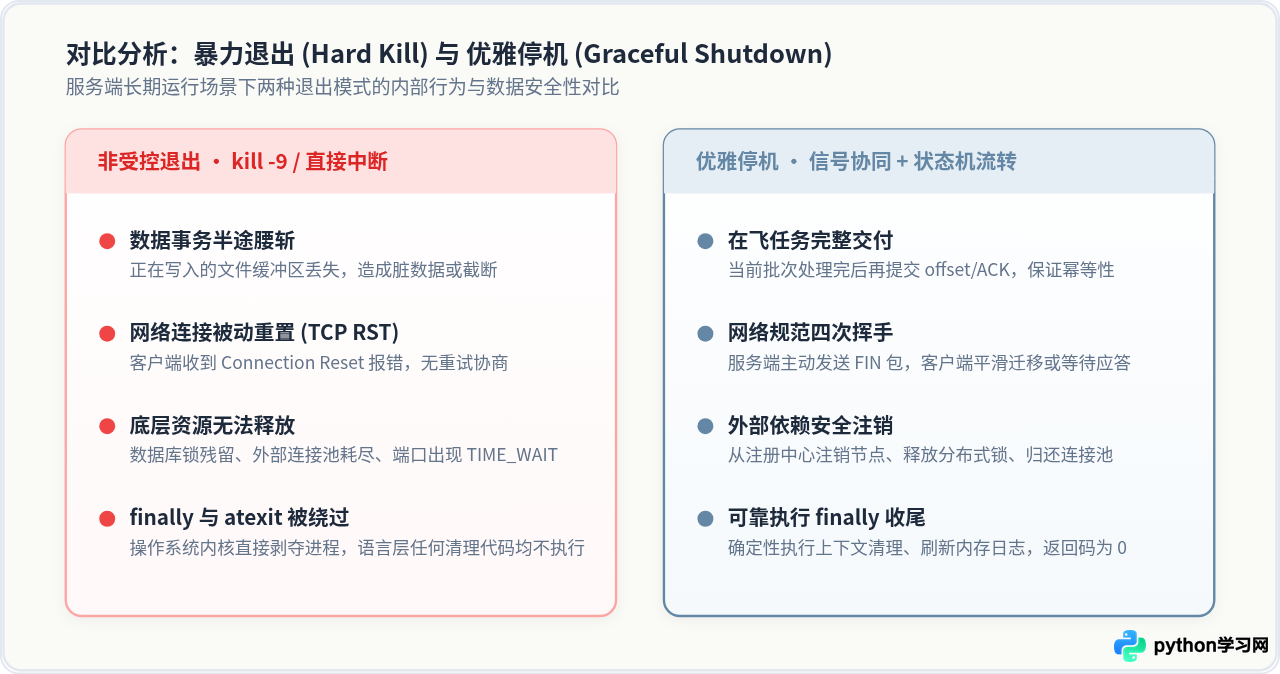
从底层运行原理来看,硬杀进程会带来三项毁灭性后果:
- 操作系统的直接斩首机制:当发出
SIGKILL信号时,Linux 内核不经过任何应用层代码直接剥夺进程的 CPU 时间片与内存空间。Python 解释器根本没有机会执行任何后续字节码,语言级别的finally、对象的__del__方法以及atexit钩子函数全部被直接跳过。 - TCP 握手协议损坏:非优雅关闭的 Socket 连接不会向网络对端发送合规的
FIN分节,而是由操作系统内核在回收文件描述符时发送RST(复位报文)。客户端会遭遇Connection reset by peer,无法获取最后的响应结果,且可能引发客户端的异常重试风暴。 - 分布式事务与消息丢失:在消费队列中,Worker 已经从 RabbitMQ 或 Kafka 取出了数据,若进程被瞬间斩首,正在处理的业务不仅没有完成,消息也未被正确确认或回滚,造成幽灵数据或严重的重复处理。
三、工业级实战:TCP 服务端与后台 Worker 优雅停机
结合真实的生产场景,下面分别演示基于底层标准库的网络监听服务端和消息队列 Worker 如何设计高可靠的 while True 循环。
场景一:基于标准库 Socket 的长连接监听服务端
编写 TCP 服务端时最普遍的陷阱是:socket.accept() 在默认情况下是永久阻塞的。如果不设定超时,即使进程捕获了信号并将 is_running 改为 False,主线程依然卡死在 accept() 行无法动弹。解决方法是通过 settimeout 引入主动轮询时间片。
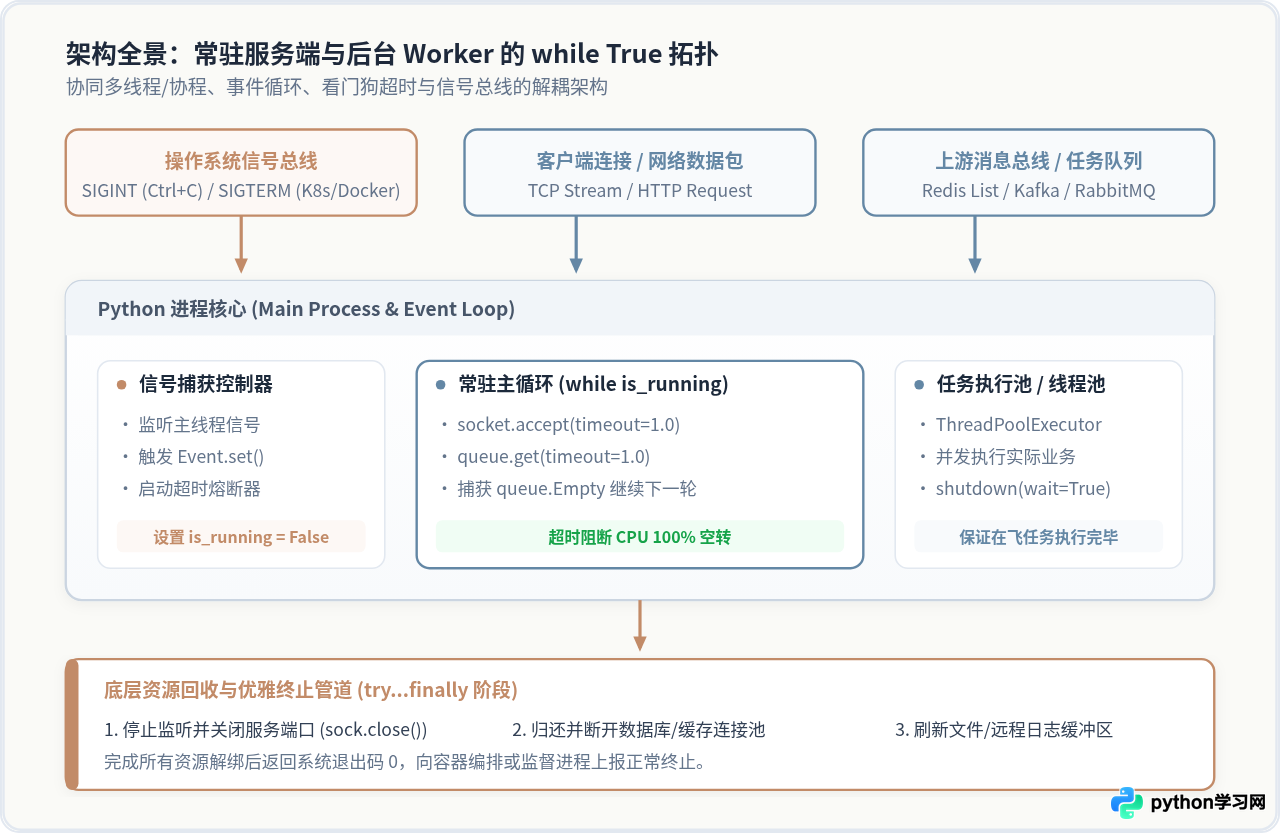
以下为具备系统信号拦截、非阻塞超时解耦、优雅挥手与端口回收的完整 TCP 服务端实现:
import socket
import signal
import sys
import time

class GracefulTcpServer:
    def __init__(self, host='127.0.0.1', port=8888):
        self.host = host
        self.port = port
        self.is_running = True
        self.server_sock = None

        # 信号处理器必须在主线程注册
        signal.signal(signal.SIGINT, self._handle_signal)
        signal.signal(signal.SIGTERM, self._handle_signal)

    def _handle_signal(self, signum, frame):
        sig_name = signal.Signals(signum).name
        print(f"\n[Signal] 捕获操作系统停机信号 {sig_name},开启优雅停机流程...")
        # 将运行标志置为 False,协同退出主循环
        self.is_running = False

    def serve_forever(self):
        try:
            self.server_sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
            # 允许端口快速重用,避免端口处于 TIME_WAIT 时启动报错 Address already in use
            self.server_sock.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1)
            self.server_sock.bind((self.host, self.port))
            self.server_sock.listen(5)

            # 【工程关键】:设置 accept 的超时时间为 1.0 秒
            # 每隔 1 秒主动唤醒一次,让循环有机会重新检查 self.is_running
            self.server_sock.settimeout(1.0)
            print(f"[Server] 监听已就绪: {self.host}:{self.port},按 Ctrl+C 可触发受控退出。")

            while self.is_running:
                try:
                    client_conn, client_addr = self.server_sock.accept()
                except socket.timeout:
                    # 超时未有新连接进来,跳回循环头继续检查 self.is_running
                    continue

                # 处理已接入的客户端连接
                try:
                    print(f"[Connection] 接入来自 {client_addr} 的连接")
                    client_conn.sendall(b"HTTP/1.1 200 OK\r\nContent-Length: 2\r\n\r\nOK")
                finally:
                    client_conn.close()

            print("[Server] 退出标志为 False,主监听循环已正常终止。")

        except Exception as e:
            print(f"[Fatal] 服务端遭遇非预期异常: {e}")
        finally:
            self._cleanup()

    def _cleanup(self):
        print("[Cleanup] 开始执行清理操作...")
        if self.server_sock:
            try:
                self.server_sock.close()
                print("[Cleanup] 监听套接字已安全关闭,端口已释放。")
            except Exception as e:
                print(f"[Cleanup] 关闭套接字异常: {e}")
        print("[Server] 停机收尾完成,进程以退出码 0 安全结束。")

if __name__ == '__main__':
    server = GracefulTcpServer()
    # 调用 server.serve_forever() 即可启动服务
    print("[Info] 服务端实例初始化完成,准备启动守护。")
场景二:后台批量消费 Worker(排空在飞任务与宽限期管理)
在异步消费队列(如 Redis List、RabbitMQ、Kafka)中,当收到关机指令时,Worker 不能直接刹车,而需要执行“排空(Drain)”逻辑:
- 立即停止从外部队列拉取新的待处理任务。
- 给正在处理中的任务设定合理的宽限期(Grace Period),等待线程池把“在飞(in-flight)任务”处理完毕并回写结果。
- 在
finally块中完成最后的确认,安全关闭线程池。
import time
import signal
import queue
from concurrent.futures import ThreadPoolExecutor

class QueueConsumerWorker:
    def __init__(self, task_queue, max_workers=2, grace_period_sec=5.0):
        self.task_queue = task_queue
        self.is_running = True
        self.grace_period_sec = grace_period_sec
        self.executor = ThreadPoolExecutor(max_workers=max_workers)

        signal.signal(signal.SIGINT, self._signal_handler)
        signal.signal(signal.SIGTERM, self._signal_handler)

    def _signal_handler(self, signum, frame):
        print(f"\n[Worker] 收到停机信号,停收新数据,进入在飞任务排空流程...")
        self.is_running = False

    def _execute_task(self, item):
        print(f"  [Task] 开始处理任务: {item}")
        time.sleep(1.2) # 模拟真实业务计算耗时
        print(f"  [Task] 任务完成并成功写入存储: {item}")

    def run(self):
        try:
            while self.is_running:
                try:
                    # 使用超时机制,避免队列无数据时 queue.get 永久死锁
                    item = self.task_queue.get(timeout=1.0)
                except queue.Empty:
                    continue

                # 派发给工作线程池并发执行
                self.executor.submit(self._execute_task, item)
                self.task_queue.task_done()

        finally:
            print(f"[Drain] 正在等待工作线程池排空所有在飞任务(最长宽限期 {self.grace_period_sec} 秒)...")
            # 停止接收新任务,等待现有任务完成
            self.executor.shutdown(wait=True, cancel_futures=False)
            print("[Drain] 所有任务均已完整交付,数据一致性获得保障。")

if __name__ == '__main__':
    mock_queue = queue.Queue()
    for i in range(3):
        mock_queue.put(f"order-id-{i+1000}")
    worker = QueueConsumerWorker(mock_queue)
    print("[Info] 异步消费工作者就绪,可在受控环境中投入运行。")
四、生产级防坑指南与工程守则
在长期运维 Python 常驻进程时,开发者经常踩入一些不明显的“暗坑”。以下四条守则是高并发与生产环境中的黄金法则:
如果在
while True 中只做简单的内存数据判定,既没有调用 time.sleep(),也没有任何网络/磁盘 I/O 阻塞,该循环会以极高频率反复抢占 CPU 时间片,导致该核心持续处于 100% 满载,严重影响宿主机上其他进程的运行。
虽然设置
thread.daemon = True 可以让子线程随着主线程退出而自动结束,但其代价极其惨重:操作系统会在主线程结束的瞬间粗暴掐死守护线程。守护线程中未执行完的 try...finally 块和尚未刷盘的文件将被直接中断!涉及数据持久化的子线程绝不能设为 daemon,必须显式通过 join() 协同等待。
Python 标准库的
signal.signal() 函数只能在主解释器的主线程(Main Thread)中调用。如果在派生的工作子线程中尝试挂载信号处理器,会直接抛出 ValueError: signal only works in main thread of the main interpreter。所有系统级信号必须由主线程统筹接收,并通过共享的 Event 标志广播到子线程中。
在执行优雅停机等待任务排空时,必须防范某些任务陷入永久死锁(例如调用了挂起的外部第三方接口)。建议在收到关机信号时启动一个后台定时器(如 30 秒倒计时),一旦超过最大容忍宽限期进程仍未退出,看门狗强制调用
os._exit(1) 熔断退出,避免常驻服务在容器编排平台上变成僵尸节点。
五、核心退出机制选型速查表与全景总结
为了方便在系统架构与技术方案评审中快速决策,下表给出了常见退出机制的对比维度:
| 退出控制方式 | 典型适用场景 | 退出响应延迟 | 资源回收能力 | 推荐度 |
|---|---|---|---|---|
| 内部条件 + break | 单线程、简单数据批处理、离线算法脚本 | 取决于单次迭代计算耗时 | 需手动调用清理函数 | 基础场景 |
| threading.Event 标志 | 多线程并发服务、长轮询后台任务 | 极快(结合 wait(timeout)) | 优秀(结合 join 等待) | 高并发推荐 |
| try...finally 异常防护 | 涉及物理句柄、网络套接字、连接池的应用 | 即时响应异常中断 | 极致(语言级强力保底) | 必备底线 |
| POSIX 信号捕获 (SIGTERM) | Docker、Kubernetes Pod 微服务、常驻系统守护进程 | 由事件监听超时时间决定 | 极强(可协同排空在飞任务) | 生产标配 |
| 暴力 kill -9 / os._exit | 进程遭遇不可逆死锁时的最终熔断 | 即时被杀(0 延迟) | 无(所有资源直接截断丢失) | 仅限熔断 |
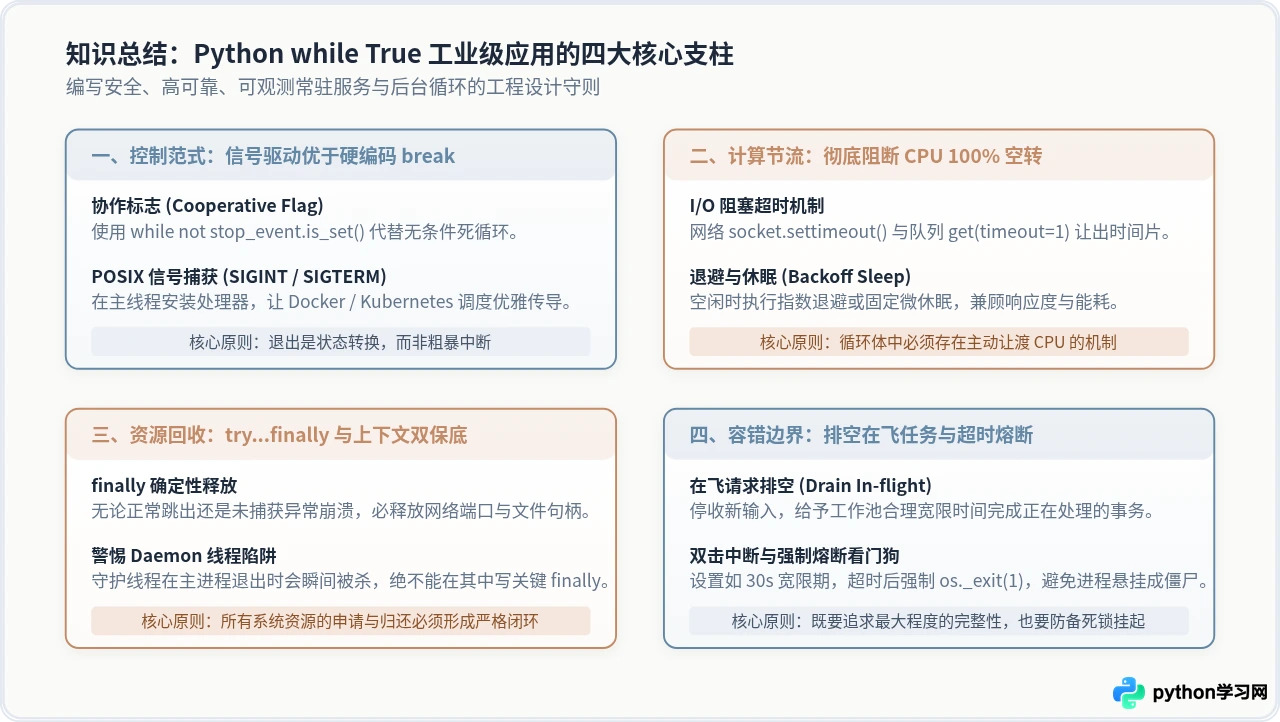
全文总结:在 Python 后台系统开发中,while True 的设计质量直接决定了常驻服务的鲁棒性。一个成熟的生产级服务,绝不能仅仅满足于“能跑起来”,而必须建立起基于信号与标志位的协同退出感知、带有超时的防空转 I/O 阻塞体系、严谨的在飞任务排空策略以及双重保证的 finally 资源回收闭环。将这些设计模式融入日常工程编码,才能真正做到常驻服务在云原生环境与高并发挑战下的从容与稳健。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















