


Linux系统需要去官网下载Python 3吗?包管理器与源码编译获取方式解析
深入解析在Linux系统中是否需要去官网下载Python 3,详解系统包管理器与源码编译的底层机制、操作流程、适用场景与关键避坑要点。
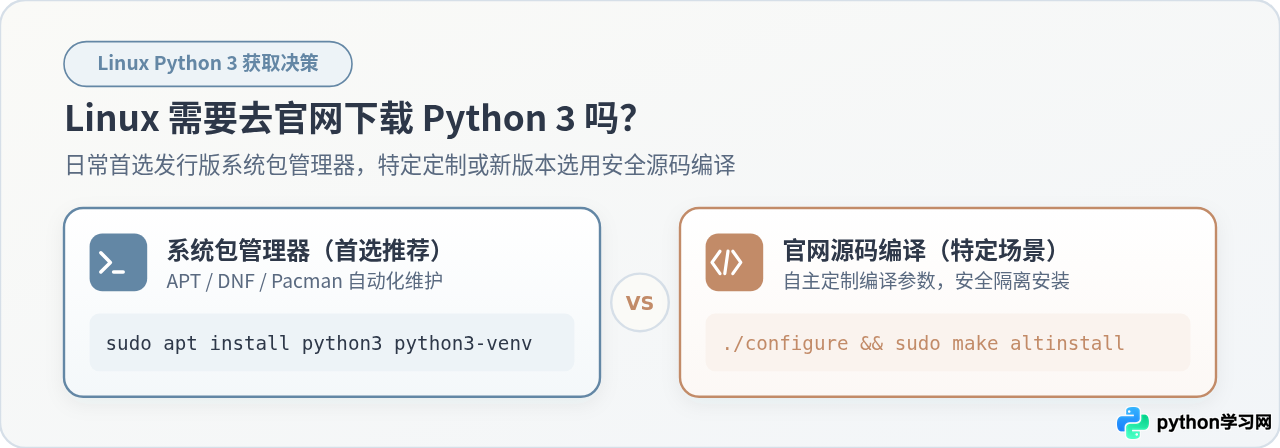
一、为什么通常不需要去官网下载?Linux 的软件生态逻辑
许多初学者从 Windows 平台转向 Linux 时,常常保留着“打开浏览器搜索官网、下载安装包、双击下一步安装”的操作惯性。然而,Linux 的软件分发机制与系统架构与此有着根本性的差异:
- 官方并不提供预编译安装包:访问 Python 官方网站(python.org)的下载页,面向 Windows 提供的是
.exe安装程序,面向 macOS 提供的是.pkg安装包,而面向 Linux 提供的几乎都是 CPython 源码压缩包(Gzipped source tarball)。在 Linux 下从官网下载,意味着你拿到的是一堆 C 语言源代码,必须在本地编译才能使用。 - Python 3 是 Linux 操作系统的核心支撑组件:与 Windows 将 Python 视为独立第三方软件不同,现代 Linux 发行版(如 Ubuntu、Debian、Fedora、RHEL、Rocky Linux 等)的诸多系统级基础设施都深度依赖系统内置的 Python 解释器。例如 Fedora/CentOS 的软件包管理器
dnf/yum、Ubuntu 的自动化更新和配置工具、云服务器初期的cloud-init脚本等,全部是以系统内置 Python 为运行载体的。 - 系统包管理器统一管理动态库与安全补丁:Linux 发行版官方维护的软件源中,已经将 Python 与系统底层的 C 运行库(glibc)、SSL 安全库(OpenSSL)等打好了严格适配的二进制包。通过包管理器安装不仅省去编译步骤,还能随着系统安全更新自动修补已知漏洞。
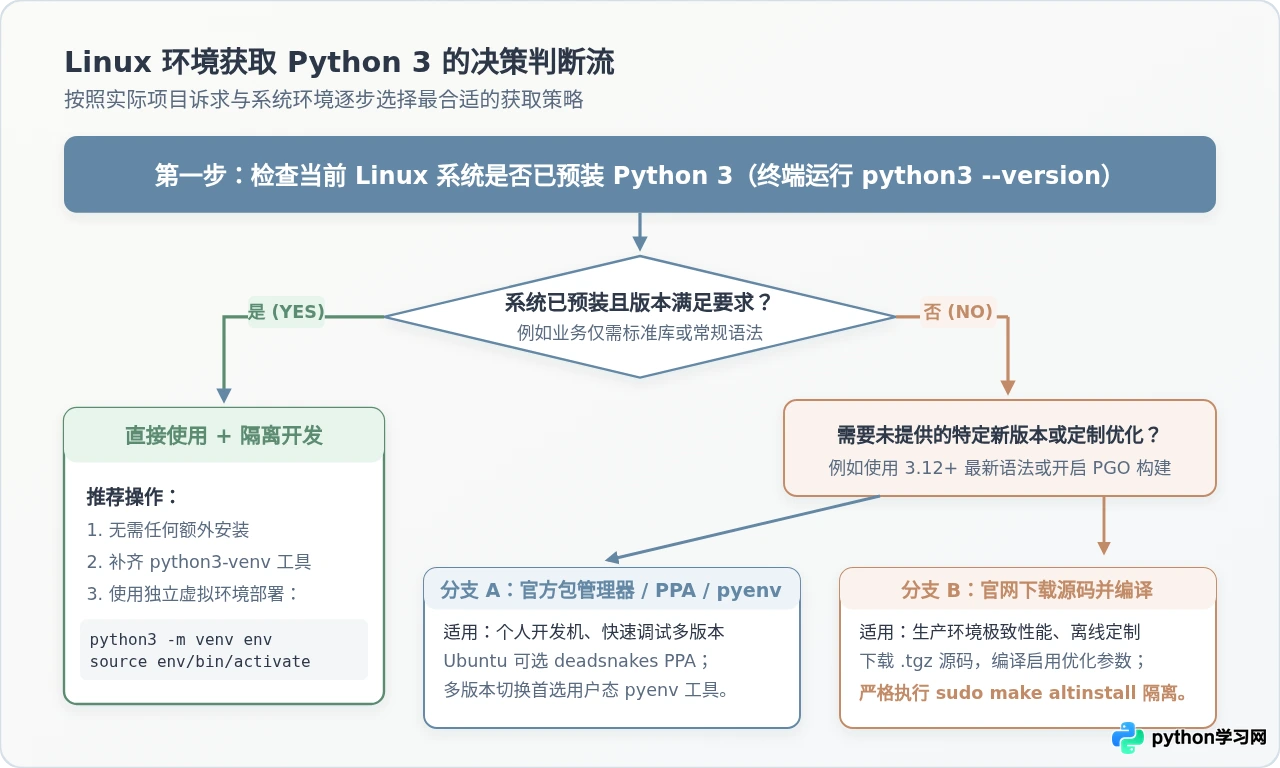
二、方案一:系统包管理器获取 Python 3(官方首选路径)
如果你确认当前机器上尚未预装 Python 3,或者需要安装配套的开发工具包,使用系统自带的包管理器是最高效、最稳健的方式。各大主流发行版的操作命令如下:
1. 主流发行版的安装指令
Ubuntu / Debian 系列(APT):
# 1. 更新软件源索引并安装 Python 3 及其核心工具
sudo apt update
sudo apt install -y python3 python3-pip python3-venv

# 2. 检查安装结果(示例输出:Python 3.10.12 或 3.12.x)
python3 --version
Fedora / RHEL / CentOS Stream / Rocky Linux 系列(DNF / Yum):
# 1. 安装 Python 3 与 pip 包管理器
sudo dnf install -y python3 python3-pip

# 2. 验证版本
python3 --version
Arch Linux 系列(Pacman):
# Arch 采用滚动更新,软件源中的 python 始终保持较新版本
sudo pacman -S python python-pip
2. 为什么一定要额外安装 python3-venv?
细心的读者会发现,在 Ubuntu/Debian 系统中,安装 python3 并不会默认包含虚拟环境创建模块。如果不额外安装 python3-venv,在执行 python3 -m venv myenv 时会直接报错。这是因为 Debian 家族对软件包进行了模块化拆分,以精简最小化系统的体积。因此,安装时同步补充 python3-venv 是标准实践。
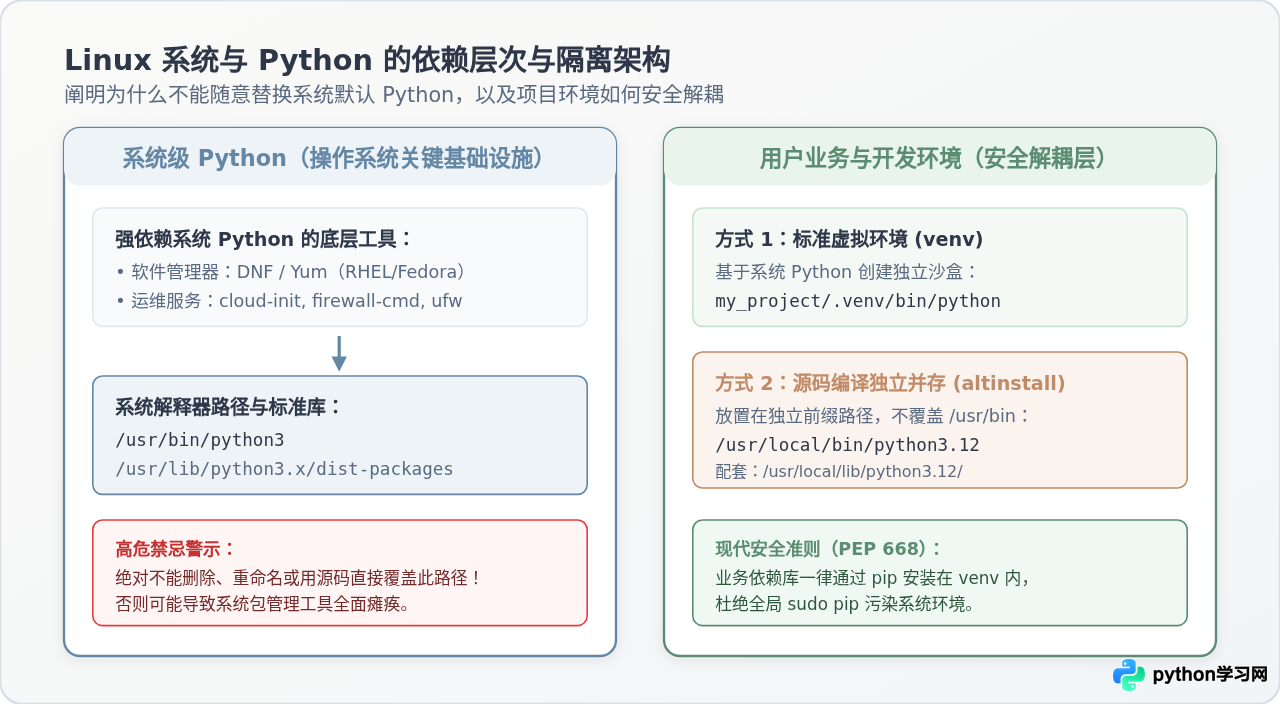
pip install some-package 时,通常会遇到 error: externally-managed-environment 提示。这是 Python 官方与 Linux 社区共同制定的保护规则,防止用户用全局 pip 随意覆盖系统自带的 Python 库造成系统级工具瘫痪。正确做法始终是在业务目录下创建独立的虚拟环境进行隔离安装。
三、方案二:何时确实需要去官网下载?源码编译完整实战
既然包管理器如此省心,为什么 Python 官网依然保留着源码包?在以下特定场景中,从官网获取源码进行编译是合理的甚至是必需的选择:
- 需要系统软件源尚未收录的最新版本:部分长期支持版(如 Ubuntu LTS、Debian Stable 或 CentOS/RHEL)注重绝对稳定性,其官方仓库的 Python 版本往往停留数年不升大版本。若业务项目明确依赖最新小版本的核心语法、性能优化或新标准库,源码编译能满足诉求。
- 需要定制构建参数与极限性能:例如在高性能计算或特定生产环境,通过在编译时添加
--enable-optimizations参数,可以启用 PGO(Profile Guided Optimization,基于剖析数据的优化)和 LTO(Link Time Optimization,链接时优化),让 Python 解释器的执行速度提升 10% 到 20%。 - 无外网直连或高度定制的自研 Linux 镜像:在受限内网环境中,可能无法连通外部软件源,直接携带官方源码包编译是自主可控的标准做法。
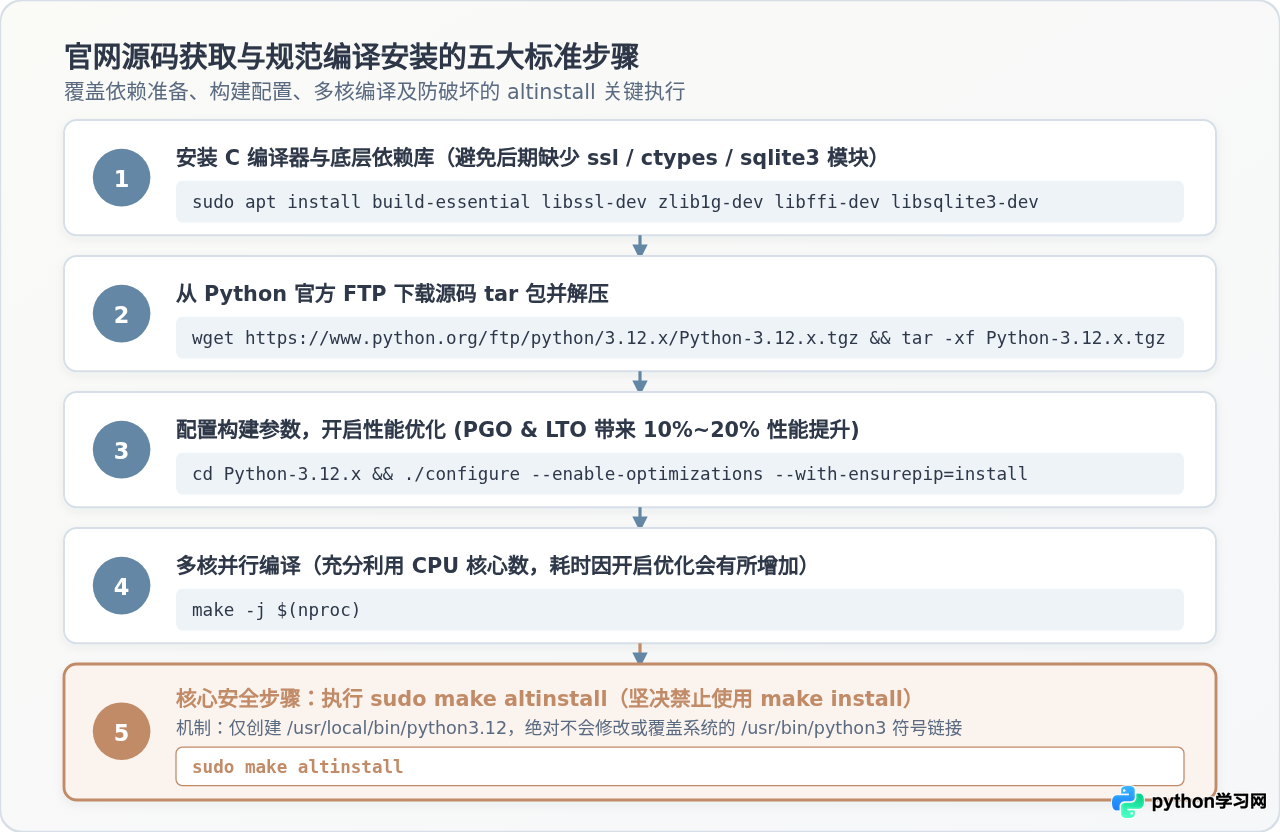
源码编译完整操作步骤
以下以在 Ubuntu/Debian 系统上编译安装 Python 3.12 官方源码为例,演示标准且安全的流水线:
步骤 1:安装前置编译工具链与底层依赖库
Python 标准库中的许多关键模块(如处理 HTTPS 的 ssl、处理数据压缩的 zlib、调用 C 动态库的 ctypes、轻量数据库 sqlite3)均依赖底层的 C 头文件。若缺少这些依赖,编译依然能完成,但最终生成的 Python 将缺失对应功能且极难排查。
sudo apt update
sudo apt install -y build-essential libssl-dev zlib1g-dev   libncurses5-dev libncursesw5-dev libreadline-dev libsqlite3-dev   libgdbm-dev libdb5.3-dev libbz2-dev libexpat1-dev liblzma-dev   tk-dev libffi-dev wget curl
步骤 2:从官网下载源码并解压
# 进入临时目录并下载官方源码压缩包
cd /tmp
wget https://www.python.org/ftp/python/3.12.4/Python-3.12.4.tgz

# 解压缩并进入源码目录
tar -xf Python-3.12.4.tgz
cd Python-3.12.4
步骤 3:配置构建参数
执行 configure 脚本对当前系统环境进行探测,并指定优化选项:
./configure --enable-optimizations --with-ensurepip=install步骤 4:多核并行编译
# 使用 $(nproc) 自动检测 CPU 核心数进行并行构建
make -j $(nproc)
步骤 5:至关重要的隔离安装(坚决使用 altinstall)
sudo make install,Makefile 会在 /usr/local/bin 或全局路径下创建名为 python3 的符号链接。当系统 PATH 优先查找 /usr/local/bin 时,系统自带的包管理脚本就会被调用到这个新编译的版本上。由于新版本与旧系统自带的 C 模块可能存在 ABI 不兼容,这会导致 apt 或 dnf 当场崩溃!必须执行:
sudo make altinstall。altinstall 只会生成带小版本号的可执行文件(如 python3.12),绝不触碰全局 python3 指针。
# 正确做法:执行 altinstall
sudo make altinstall

# 验证新编译的独立解释器
/usr/local/bin/python3.12 --version
# 示例输出:Python 3.12.4
四、方案对比与选型决策
除了包管理器和直接源码编译外,在个人开发或团队协作场景中,版本管理工具(如 pyenv)和容器化(如 Docker)也是非常成熟的获取与运行途径。综合各项指标,不同途径的核心对比如下:
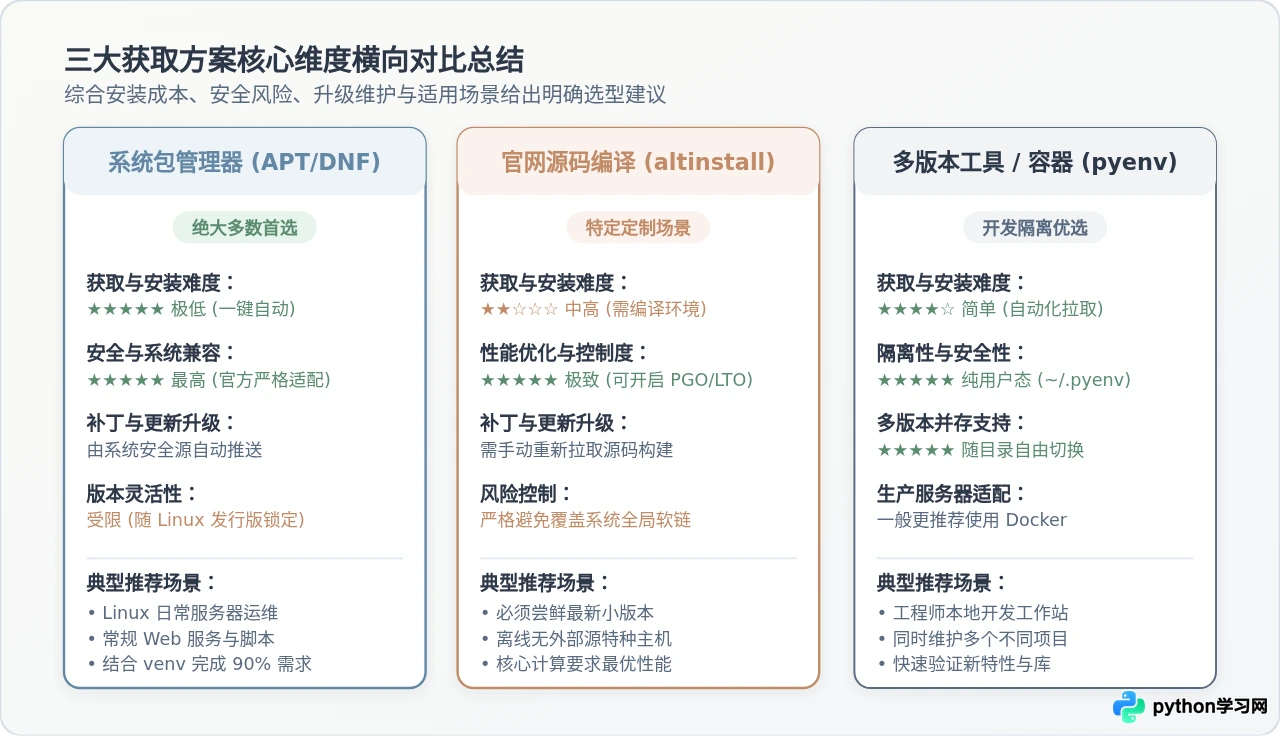
| 获取方式 | 典型获取途径 | 维护与升级成本 | 系统安全性 | 推荐使用场景 |
|---|---|---|---|---|
| 系统包管理器 | apt install / dnf install |
极低(系统集中管理补丁) | 最高(系统官方深度校验) | 绝大多数服务器部署、基础运维脚本、日常通用环境 |
| 官网源码编译 | 下载 .tgz + make altinstall |
高(需手动打依赖与重新构建) | 受控(规范执行 altinstall 时安全) | 需要特定编译器性能优化、内网离线机、定制构建 |
| 用户态管理工具 | pyenv install 3.x.x |
中(安装于用户 ~/.pyenv 目录) |
极高(完全隔离于系统空间) | 开发工程师日常电脑、需同时开发测试多个版本项目 |
| 容器镜像 | docker pull python:3.12-slim |
低(镜像按需拉取) | 完全隔离(独立沙盒容器) | 云原生微服务部署、CI/CD 自动化流水线测试 |
五、常见误区与避坑清单
- 误区一:试图在 Linux 上寻找类似 Windows 的 .deb / .rpm 官方直接下载包。
Python 官方维护组织(PSF)不负责针对成百上千种不同的 Linux 发行版与内核版本分别打包.deb或.rpm。这部分打包与兼容性工作由 Ubuntu、Red Hat、Debian 等各大发行版的维护团队完成。因此,寻找现成安装包应去发行版仓库,而不是官网下载页。 - 误区二:安装新版本后强制修改
/usr/bin/python3软链接。
部分用户通过ln -sf /usr/local/bin/python3.12 /usr/bin/python3强制把系统默认命令换成新版,结果随后执行apt upgrade或dnf update时抛出大面积 Python 语法或模块缺失错误。永远保持/usr/bin/python3指向发行版原生预装的版本;在自己的项目中,始终通过python3.12 -m venv myenv使用新版本。 - 误区三:编译前遗漏
libssl-dev导致 pip 无法联网。
如果在编译时没有安装 OpenSSL 相关的 C 头文件,生成的 Python 就无法导入ssl模块,随后的pip install无法建立 HTTPS 连接。若出现此类问题,需补装libssl-dev,重新执行./configure并重新make altinstall。
六、总结
回答标题提出的核心问题:Linux 系统在绝大多数情况下完全不需要去官网下载 Python 3。优先使用 Linux 系统自带的包管理器不仅速度最快、配置最稳,而且能最大限度保障底层操作系统的稳定运作。即使面对版本滞后或特定优化需求,也应当理性评估:个人开发首选 pyenv 或扩展 PPA,云端部署首选 Docker 官方镜像;唯有在需要深度掌控编译旗标或受限生产环境时,再从官网获取源码,并务必严格使用 make altinstall 实施安全隔离。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















