


Linux(Ubuntu/CentOS)源码编译安装Python 3.8详解
深入详解在Ubuntu与CentOS Linux系统下从源码编译安装Python 3.8的完整流程。涵盖底层C依赖库补齐、configure优化选项配置、多核并行构建、make altinstall安全隔离安装、软链接与环境校验排错指南。
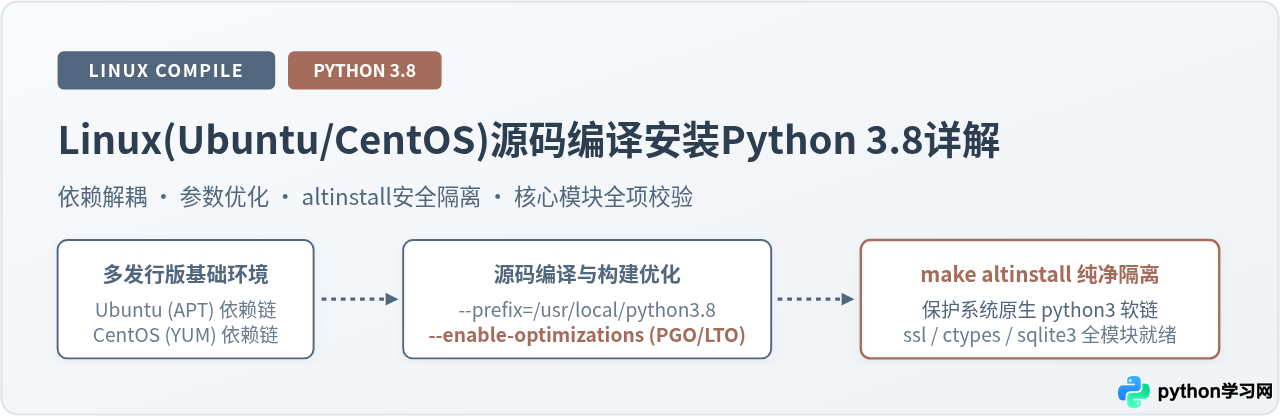
python3 极易引发灾难性故障——Ubuntu 的软件源工具和 CentOS 的 yum/dnf 深度绑定了操作系统自带的 Python 解释器。要在不影响系统底层工具稳定性的前提下使用 Python 3.8,最为可靠且工业标准的实践是通过官方源码编译,将其独立安装至自定义目录(如 /usr/local/python3.8),并运用 make altinstall 进行版本隔离。本文将完整梳理在 Ubuntu 与 CentOS 环境下,从编译工具链补齐、依赖库安装、参数深度优化,到多核构建、安装隔离与全项自检的完整工程流程。
一、为什么必须提前安装 C 底层开发依赖库
初次尝试源码编译 Python 的开发者经常遇到一个典型现象:执行 ./configure 与 make 过程看似一路畅通没有报错,但安装完成后一旦执行 pip install 就提示 No module named '_ssl',或者在运行第三方库时抛出 No module named '_ctypes'。
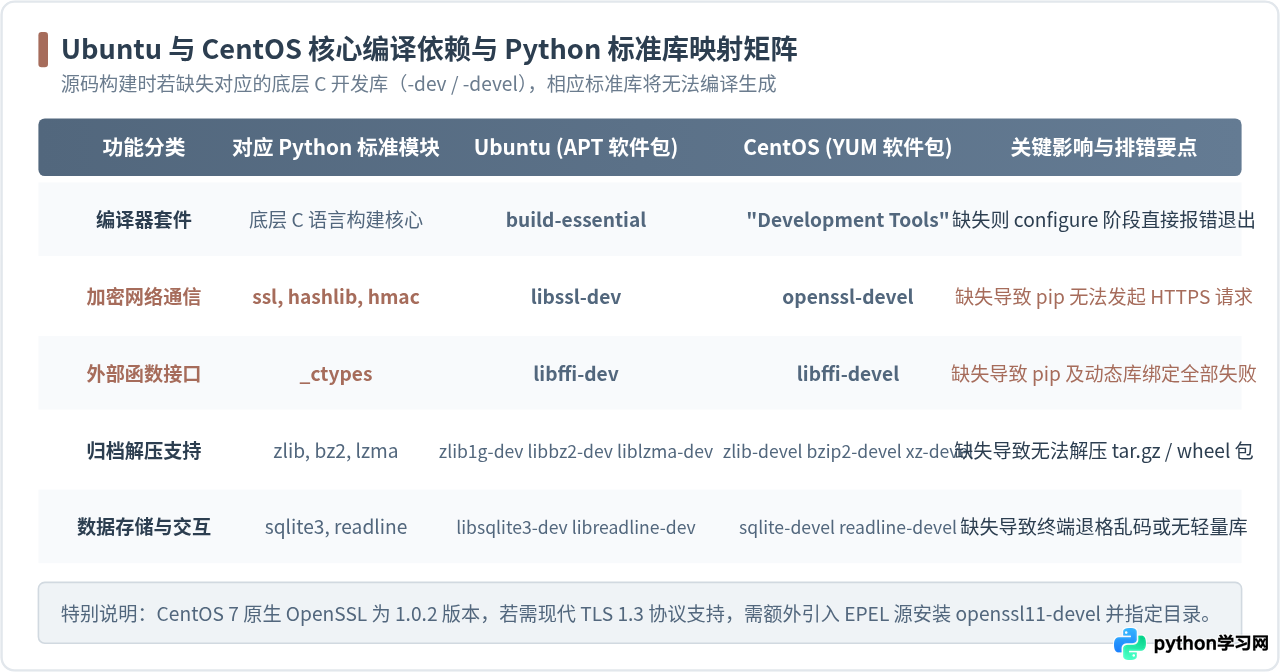
这是因为 Python 解释器的大量核心标准库(例如用于加密传输的 ssl、用于调用动态链接库的 ctypes、轻量数据库 sqlite3 以及数据压缩库 zlib/bz2/lzma)在底层都依赖宿主机操作系统的 C 语言开发头文件(Header Files)与动态链接库。Python 的构建脚本 setup.py 在编译时若检测不到这些头文件,并不会中断编译,而是选择默默跳过这些模块的构建。只有在前期将所有开发库补齐,才能确保编译生成的 Python 3.8 具备完整的标准库能力。
1. Ubuntu 系统依赖包补齐
在 Ubuntu(适用于 18.04、20.04、22.04 LTS)环境下,首先刷新本地 APT 缓存,随后一次性安装 C 语言工具链与全套开发库。在终端中执行以下命令:
sudo apt update
sudo apt install -y build-essential libssl-dev libffi-dev zlib1g-dev libbz2-dev liblzma-dev libsqlite3-dev libreadline-dev libncursesw5-dev libgdbm-dev libnss3-dev tk-dev uuid-dev wget curl2. CentOS 系统依赖包补齐
在 CentOS 7 或 CentOS 8 / Rocky Linux 环境下,软件包命名规范与 Ubuntu 有所不同,头文件通常以 -devel 结尾。CentOS 使用 YUM 或 DNF 进行安装:
# 安装基础编译工具组
sudo yum groupinstall -y "Development Tools"

# 安装 Python 3.8 核心标准库所需的开发依赖
sudo yum install -y openssl-devel bzip2-devel libffi-devel zlib-devel xz-devel sqlite-devel readline-devel ncurses-devel gdbm-devel tk-devel wget1.0.2k。Python 3.8 仍可兼容 1.0.2 系列,但现代网络服务普遍要求 TLS 1.3 支持。若编译后遇到 pip 握手警告,可通过 EPEL 源安装 openssl11-devel,并在下文的 ./configure 命令中追加 --with-openssl=/usr/include/openssl11 进行链接。
二、源码下载与编译配置选项解析
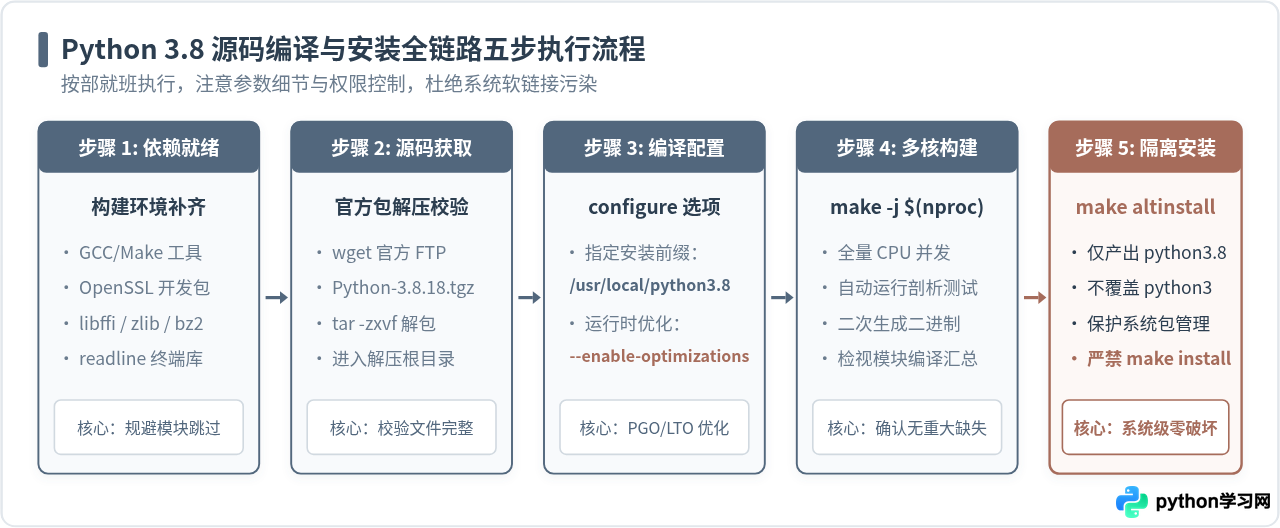
准备好底层依赖后,即可从 Python 官方下载源码归档包。建议统一在 /usr/local/src 或当前用户的临时工作目录下进行解包,保持文件系统整洁。
1. 获取官方源码包并解压
# 进入临时目录
cd /usr/local/src

# 下载 Python 3.8 源码包(以 3.8.18 为例)
sudo wget https://www.python.org/ftp/python/3.8.18/Python-3.8.18.tgz

# 解压归档文件并进入源码目录
sudo tar -zxvf Python-3.8.18.tgz
cd Python-3.8.18
2. 配置编译参数:./configure 的深度考量
./configure 负责探测宿主机架构、头文件路径以及生成适配本机的 Makefile。在此环节,有两项关键参数决定了最终 Python 环境的健壮性与性能表现:
./configure --prefix=/usr/local/python3.8 --enable-optimizations --with-ssl关键参数背后的技术考量:
-
--prefix=/usr/local/python3.8:将编译出的所有可执行程序、动态库、标准库及文档统一部署在独立的文件夹内。如果不指定 prefix,默认会散落安装至/usr/local/bin、/usr/local/lib等公共目录,日后若需卸载、迁移或多版本共存时将极难清理。 -
--enable-optimizations:启用基于配置文件引导的优化(Profile Guided Optimization, PGO)和链接时优化(LTO)。在编译期间,GCC 会先构建一个中间版解释器,运行一套真实的基准测试用例收集热点执行路径,再据此生成最终的高性能机器码。该选项可使 Python 代码运行时性能提升 10%~20%,代价是编译构建时间会延长 3 至 5 倍。 -
关于
--enable-shared的权衡:该选项控制是否生成共享动态链接库libpython3.8.so。除非有内嵌 Python 的 C++ 宿主程序需求,一般情况下不推荐开启。开启后必须手动配置/etc/ld.so.conf.d/并运行ldconfig,否则启动时会因找不到.so文件而报错退出,增加维护成本。
三、构建与核心安全准则:make altinstall
配置完成后,进入实际的 C 代码编译与文件分发阶段。这一阶段涉及两项决定成败的操作:多核并发构建与版本隔离安装。
1. 多核加速编译
由于开启了 --enable-optimizations,编译器需要运行全套回归测试用例,若单核编译可能耗时超过半小时。通过 nproc 命令获取系统的全部 CPU 逻辑核心数,并行编译:
# 充分利用全部核心并行编译
make -j $(nproc)
在构建结束时,终端会打印出类似以下内容的模块构建检测汇总。请务必停下来阅读这几行关键信息:
核心检查项:如果看到 _ssl、_ctypes 或 zlib 出现在 "were not able to be built" 列表中,说明上一节的依赖安装存在遗漏,此时严禁继续安装,应补充相应依赖包后重新执行 ./configure 与 make。
2. 安全准则:严禁 make install,必须执行 make altinstall
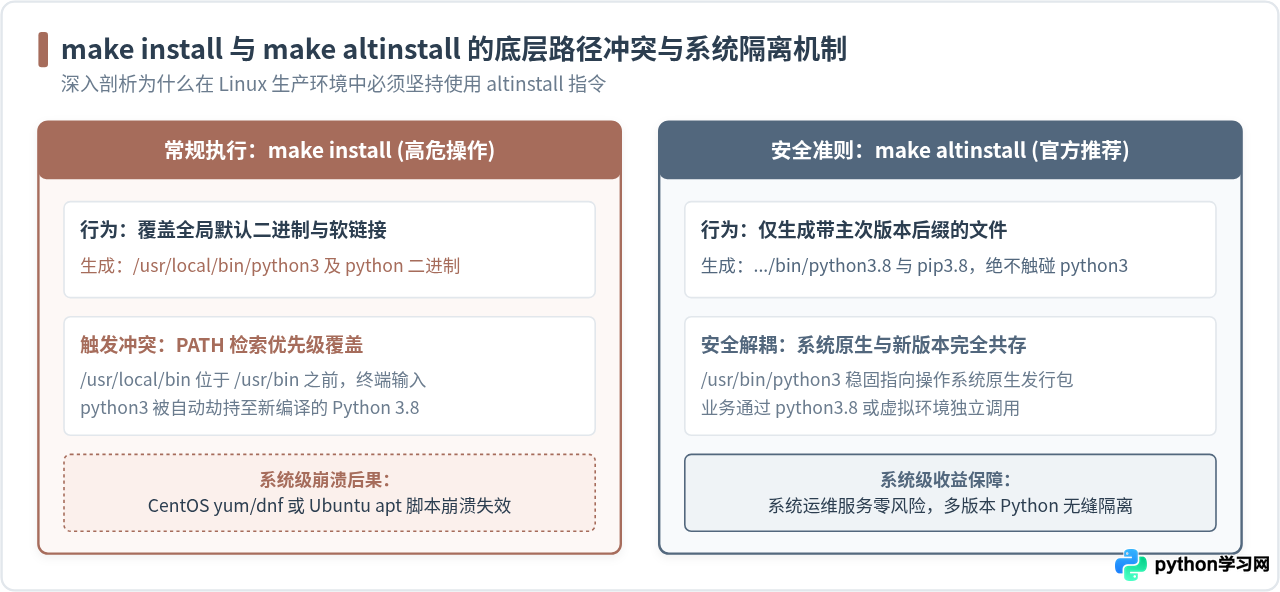
这是整个安装过程中最核心的技术准则。在 Linux 系统安装源码软件时,很多人习惯随手敲下 make install。但在多版本 Python 共存的生产环境下,这往往是灾难的开端:
# 务必使用 altinstall
sudo make altinstallmake install会强行创建或替换python3和pip3的默认软链接。而在大多数 Linux 系统中,/usr/local/bin在$PATH中的优先级高于/usr/bin。一旦python3被替换为 Python 3.8,系统原生的包管理工具(如 CentOS 的yum/dnf、Ubuntu 的系统配置脚本)将调用新解释器执行,因内部语法与依赖模块不匹配而彻底瘫痪。make altinstall则跳过了无版本后缀符号链接的创建,严格仅安装带版本号的文件:python3.8与pip3.8。这样既完整部署了新环境,又对底层系统环境实现了物理级的零干扰。
四、软链接配置与国内加速源设置
执行 make altinstall 后,二进制文件位于 /usr/local/python3.8/bin。为了让系统所有用户可以在任意路径直接调用 python3.8 和 pip3.8,建议在公共路径 /usr/local/bin 建立符号链接。
1. 建立独立软链接
# 为解释器创建全局软链接(明确指定 3.8 后缀,绝不链接到 python3)
sudo ln -sf /usr/local/python3.8/bin/python3.8 /usr/local/bin/python3.8

# 为 pip 包管理器创建全局软链接
sudo ln -sf /usr/local/python3.8/bin/pip3.8 /usr/local/bin/pip3.8
2. 升级并配置 pip 镜像加速
源码安装的 pip 版本可能较低,首先将其自升级至最新版本,并设置国内可用的镜像源(如阿里云或清华源),大幅提升后续依赖安装的稳定性与拉取速度:
# 升级自身
python3.8 -m pip install --upgrade pip

# 配置全局国内镜像源(此处以清华大学开源镜像站为例)
pip3.8 config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple五、系统级全功能验证与故障排查决策
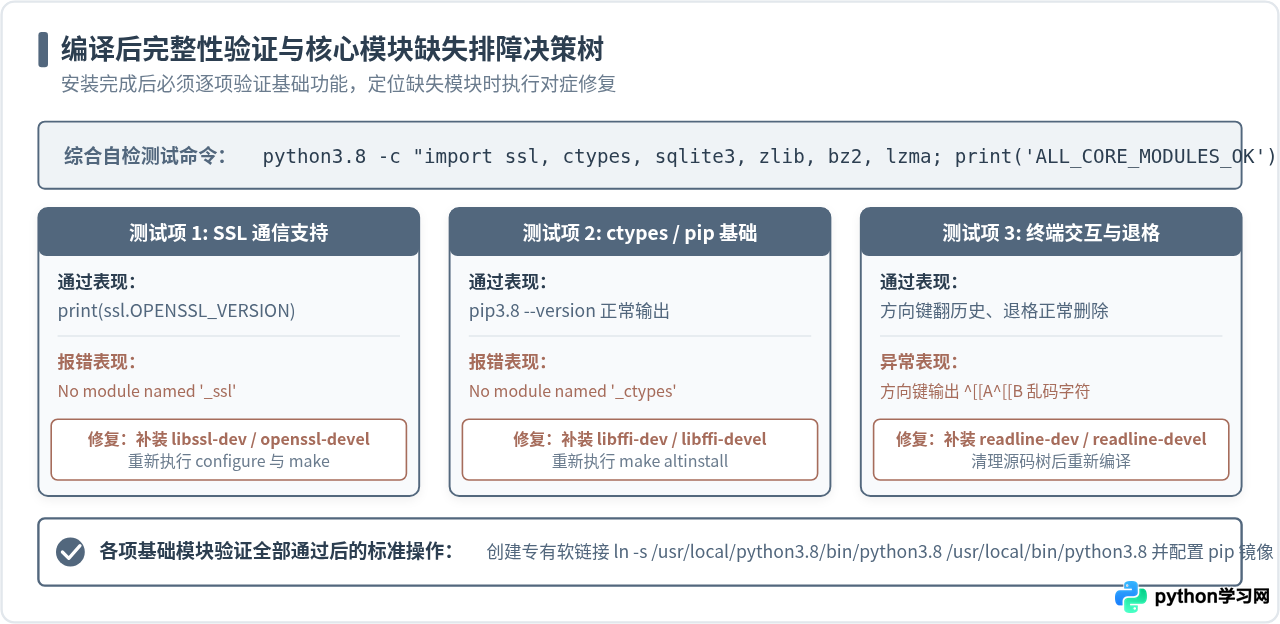
安装完成并不等同于环境完全可用。必须按照标准自检序列,逐项测试版本号、加密通信、C 扩展与轻量数据库是否正常加载。
1. 综合自检命令组合
在终端中依次执行以下测试指令,核验核心扩展模块状态:
# 1. 验证版本号
python3.8 --version

# 2. 验证 OpenSSL 加密支持与底层版本
python3.8 -c "import ssl; print('SSL OK, OpenSSL version:', ssl.OPENSSL_VERSION)"

# 3. 验证 ctypes、sqlite3、zlib 核心库
python3.8 -c "import ctypes, sqlite3, zlib, bz2, lzma; print('All Core Libraries Loaded Successfully!')"

# 4. 验证虚拟环境创建机制
python3.8 -m venv /tmp/test_py38_venv && rm -rf /tmp/test_py38_venv2. 常见问题现场急救指南
若在验证过程中遇到特定错误,可根据以下根因对照修复:
-
现象一:
ModuleNotFoundError: No module named '_ssl'
根因:缺少 OpenSSL 开发头文件,或系统默认 OpenSSL 过于陈旧。
修复:Ubuntu 执行sudo apt install libssl-dev;CentOS 执行sudo yum install openssl-devel。进入源码解压目录,重新执行./configure --prefix=/usr/local/python3.8 --with-ssl && make -j $(nproc) && sudo make altinstall。 -
现象二:
ModuleNotFoundError: No module named '_ctypes'
根因:缺少 libffi 开发库。Python 3.7+ 的标准库ctypes必须依赖宿主机的libffi。
修复:Ubuntu 执行sudo apt install libffi-dev;CentOS 执行sudo yum install libffi-devel。重新执行make -j $(nproc) && sudo make altinstall即可就绪。 -
现象三:进入 Python 3.8 交互终端后,按方向键显示
^[[A^[[B且退格键失效
根因:缺少readline终端控制库支持。
修复:Ubuntu 安装libreadline-dev,CentOS 安装readline-devel,重新编译安装即可恢复平滑的终端历史与光标控制。 -
现象四:误操作执行了
make install导致系统包管理器报错
修复:立即检查/usr/local/bin/python3。如果是指向新版本的软链接,执行sudo rm -f /usr/local/bin/python3;检查系统的原生软链接/usr/bin/python3是否完好。Ubuntu 可通过sudo apt-get install --reinstall python3修复系统元包,CentOS 可通过修复/usr/bin/python指向/usr/bin/python2.7或系统原生 Python 恢复 yum 功能。
六、工程实践总结与隔离建议
通过源码编译并采用 make altinstall,我们在保留操作系统原生环境完整性的同时,成功在 Linux 服务器上交付了性能经过 PGO/LTO 全面优化的 Python 3.8 运行时。
在实际项目部署中,不建议直接向全局 Python 3.8 环境中滥装第三方包。最为规范的工业实践是利用自带的 venv 模块,为每个业务系统派生独立的虚拟环境:
# 为具体应用创建独立沙箱环境
python3.8 -m venv /opt/my_project_env

# 激活虚拟环境
source /opt/my_project_env/bin/activate

# 此时环境内的 pip 与 python 均完全物理隔离,安全可控
pip install fastapi uvicorn gunicorn
这种“底层源码编译隔离 + 应用层虚拟环境封装”的双层架构,既保障了主机操作系统的长期稳定运行,又提供了高度可复现、无依赖冲突的现代化 Python 交付体系。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















