


为什么主流推荐本地Buildozer而非在线工具打包Python APK
深入解析将Python应用打包为Android APK时,为什么主流开发者与官方社区强烈推荐使用本地Buildozer环境,而非第三方在线打包工具。从底层NDK交叉编译、C扩展支持、Logcat实时调试、签名安全到增量缓存展开全面对比。
一、底层机制的差异:Python-for-Android 的编译本质
很多刚接触 Python 移动端开发的读者容易产生一个误区,认为打包 APK 就像生成压缩包一样,只需把 .py 代码和静态资源打包在一起,套上一个外壳即可运行。然而,Android 系统的底层应用运行时环境是基于 Java 虚拟机(ART / Dalvik)构建的,原生系统并不内置 Python 解释器。
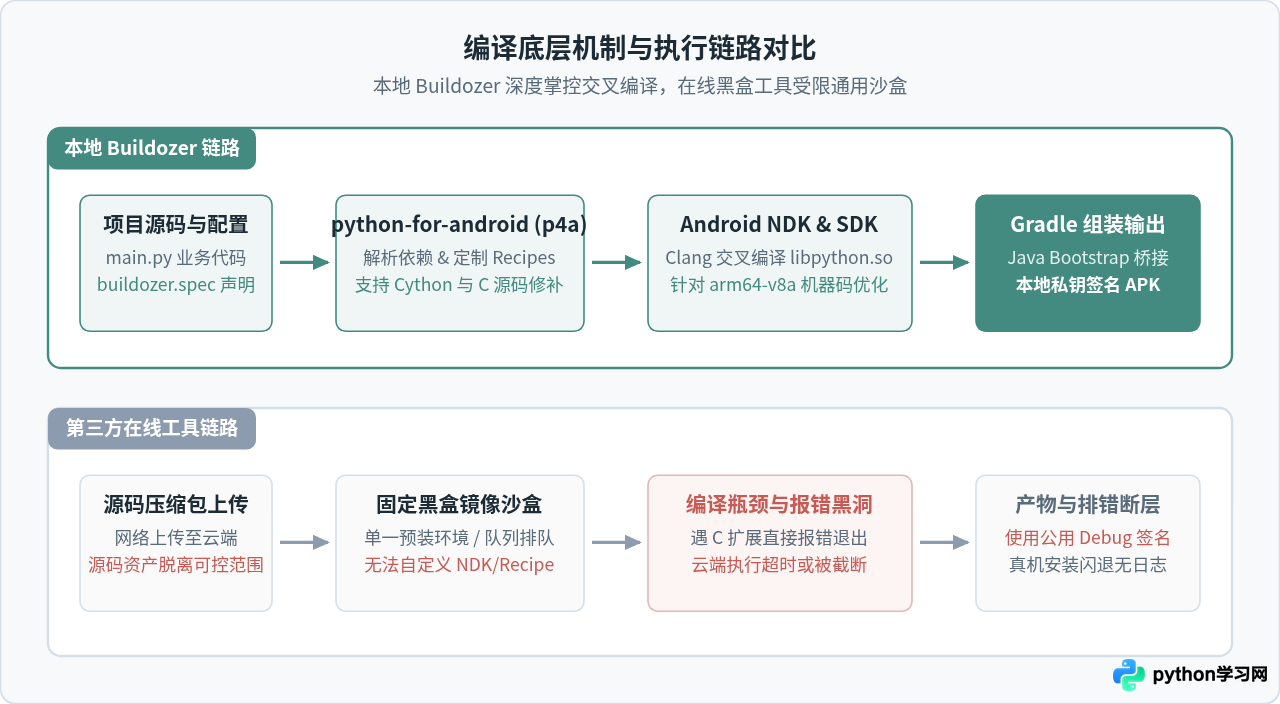
要让 Python 脚本在 Android 上执行,必须依赖 python-for-android (p4a) 这一核心编译引擎。p4a 的完整工作流程包含:
- 下载与目标 Android 版本相匹配的 CPython 官方源码;
- 调用 Android NDK(Native Development Kit)中的 Clang 编译器,将 CPython 编译成针对 ARM 架构(如 armeabi-v7a、arm64-v8a)的动态链接库(libpython3.*.so);
- 通过 Java 原生接口(JNI)构建一个轻量级的 Java 启动器(Bootstrap),由 Java 虚拟机在 App 启动时加载 libpython.so,初始化 Python 解释器环境并调用开发者编写的 main.py 入口;
- 将所有第三方依赖库(如 Kivy、Pygame-SDL2 或 Cython 模块)编译为兼容目标 ABI 的共享库文件。
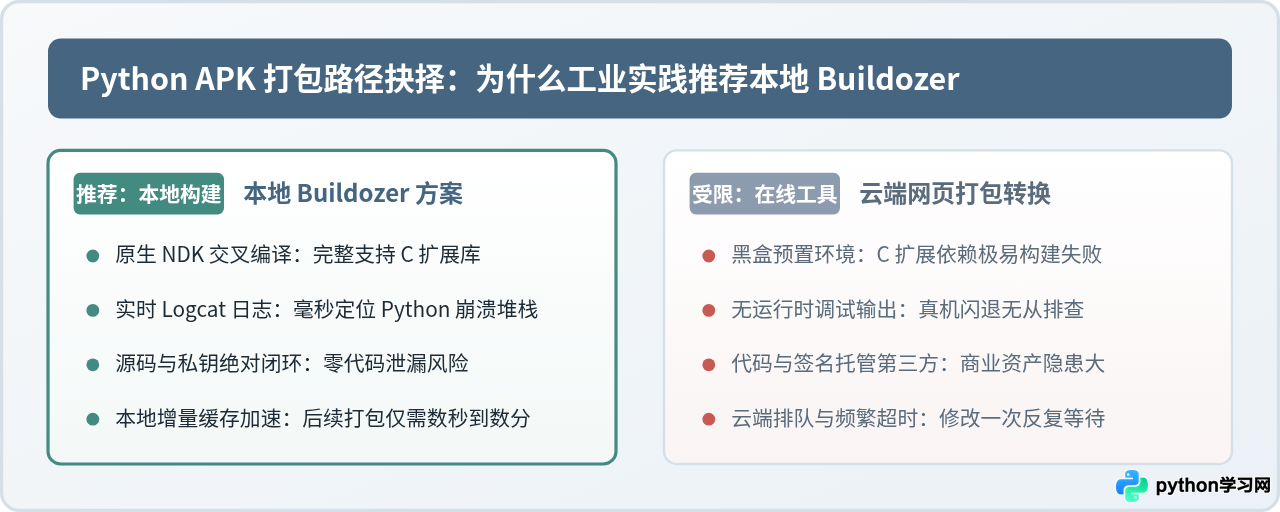
在线打包工具为了降低服务器算力成本与维护复杂度,通常只能运行预先构建好的通用 Docker 镜像或标准化模版沙盒。一旦开发者引入了稍具特殊性的模块,或者需要调整编译参数时,在线工具的通用预装环境就会因为缺乏必要的头文件或交叉编译工具链而彻底瘫痪。
二、依赖生态与 C 扩展库:纯 Python 与原生编译的分水岭
在线工具在只包含几行纯 Python 逻辑、无复杂依赖的简易 Demo 上往往能够成功出包,这给初学者造成了“在线工具很好用”的假象。然而,真实业务项目几乎必然涉及数据处理、图形图像、网络通信或加解密计算。
在 Python 生态中,依赖库可以严格划分为两类:
- 纯 Python 库(Pure Python Wheels):如 requests(依赖 urllib3 等纯 Python 模块)、certifi 等,这些库不包含 C/C++ 源码,直接解包到 APK 的 private 目录即可被解释器载入。
- 包含 C/C++ 扩展的二进制库:如 numpy、pillow、cryptography、opencv-python、pycryptodome 等。这些库在常规 PC 端安装时使用的是针对 x86_64 预编译好的 Wheel 包,但在 Android 的 ARM 架构下,PC 端的 Wheel 包完全无法直接运行。
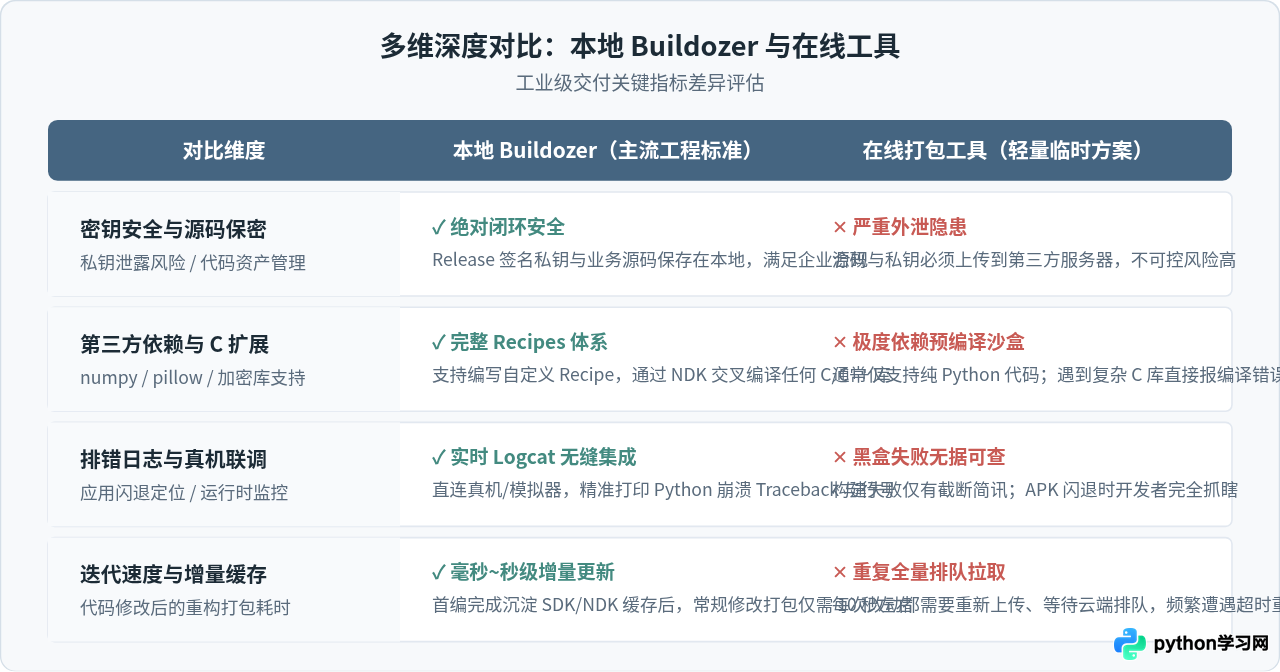
在本地 Buildozer 环境下,处理 C 扩展依赖的核心武器是 Recipe(配方机制)。p4a 内部维护了数百个主流 C 扩展的编译配方,详细定义了交叉编译所需的环境变量(如 CFLAGS、LDFLAGS)、补丁文件(Patches)以及依赖项链接顺序。如果遇到特殊或冷门的第三方 C 库,开发者可以在本地创建自定义 recipe 目录,针对代码实施针对性的打补丁与头文件重定向:
三、调试排错闭环:Logcat 与日志可见性的决定性差距
移动端开发中最耗费精力的环节不是“打包输出”,而是“解决打包后在真机上的闪退”。根据实际开发统计,初次打包出的 APK 在真机上直接正常启动的概率极低。常见的崩溃诱因包括:
- 动态链接库架构不匹配(例如 64 位手机缺少对应的 arm64-v8a 依赖);
- 主代码在移动端路径下找不到静态素材(未在 spec 的 source.include_exts 中包含图片、字体或 JSON 文件);
- 缺少 Android 运行时权限(例如需要访问网络而未声明 INTERNET 权限,导致 socket 抛出权限拒绝异常);
- 依赖版本冲突导致 Python 在 import 模块阶段直接触发 ModuleNotFoundError 或 ImportError。
在使用在线打包工具时,排错完全陷入了“黑盒”:用户点击下载并安装了生成的 APK,点击图标后屏幕黑屏一秒便立即退出(闪退)。在线网页上没有任何真机运行时的日志输出,开发者既不知道代码在哪一行报错,也无法得知缺少了什么文件,只能反复凭空猜测、修改代码再重新上传,极大地浪费时间。
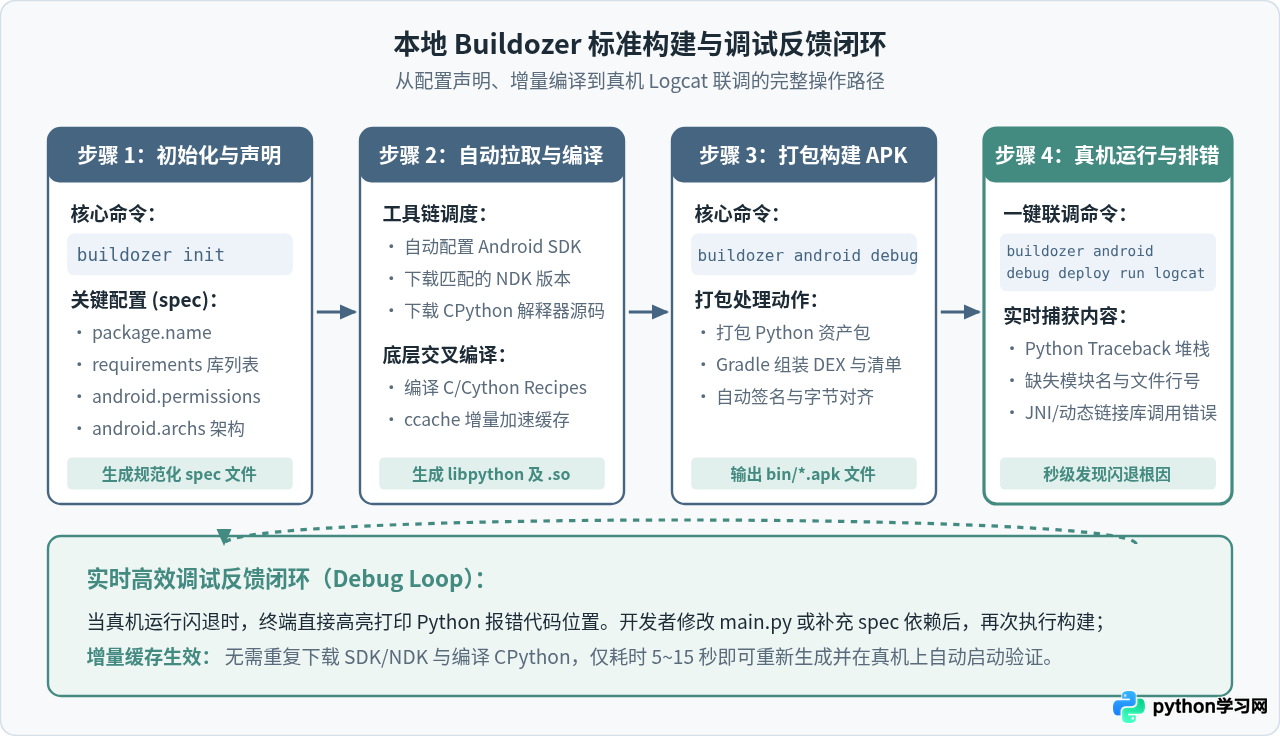
本地 Buildozer 则拥有业界标准的 “构建-部署-运行-日志追踪”全自动闭环。只需一条命令:
通过这条命令,Buildozer 会调用 ADB(Android Debug Bridge)自动建立真机通道,终端会实时高亮输出 Python 运行时的完整堆栈追踪:
如上所示,终端清晰指出是 network.py 第 4 行缺少了 requests 模块。开发者只需在本地 buildozer.spec 中将该模块追加到 requirements,再次运行即可,整个定位与验证过程在一两分钟内即可完成。
四、资产安全、密钥管理与精细化配置
除了编译能力与排错效率,工程化交付中最为敏感的核心问题是安全性与权限控制。
1. 密钥安全与签名机制(Keystore)
Android 官方要求所有上架或正式分发的 APK 必须经过开发者私有数字签名。在线工具往往默认使用其平台通用的 Debug 密钥签名,这种 APK 不仅存在被篡改冒用的风险,且无法在 Google Play、国内各品牌应用商店上架,也无法在后续升级时保证签名一致性。
若要在线生成 Release 包,用户必须将自己的 .keystore 文件和签名密码上传至第三方服务器,这在商业项目中属于严重的安全违规行为。而本地 Buildozer 则完全在本地封闭生成并引用密钥,私钥永远无需脱离开发者电脑。
2. 商业源码与机密凭据保护
在线打包要求将整个工程源码、配置文件打包上传。很多应用中包含后端 API 密钥、数据库连接凭证或核心业务算法。将这些未加密的源码托付给第三方在线平台,极易引发源码泄露和数据供应链风险。
本地 Buildozer 运行在开发者受控的 Linux / WSL / 内部 CI 服务器中,构建产物直接输出到本地 bin/ 目录,符合最严格的代码审计与安全合规标准。
此外,实际 Android 应用必须精细配置屏幕方向、启动图(Presplash)、状态栏颜色、目标 API 级别(Android Target SDK)以及 ABI 架构过滤。buildozer.spec 提供了上百项官方配置指令,允许开发者精准控制打包产物的每一个细节:
五、本地构建的落地实践与效率优化
许多初学者最初选择在线工具,根本原因并不是在线工具更好,而是对本地搭建 Linux / Android NDK 复杂的环境望而却步。事实上,随着现代开发工具链的演进,本地 Buildozer 的部署成本已经大幅降低。
1. 主流本地环境选择
- Windows 平台最佳实践:使用 WSL2(Windows Subsystem for Linux) 安装 Ubuntu 22.04 LTS 或 24.04 LTS。Buildozer 官方对 WSL2 拥有极佳的支持,通过 WSL2 访问 Windows 文件系统,同时享受纯正的 Linux 原生编译速度。
- Linux 原生环境:主流 Ubuntu / Debian 系统仅需执行常规的 apt 依赖安装命令即可完成前置准备。
- macOS 平台实践:macOS 可以通过 Homebrew 安装依赖,但通常更推荐借助 Docker 容器或本地轻量虚拟机运行 Ubuntu 镜像,避免 macOS 与 GNU 编译工具链细节差异带来的干扰。
2. 关键依赖安装命令示例
在 Ubuntu / Debian 环境下,仅需一次性安装以下基础开发包:
3. 增量构建缓存机制:为什么本地打包越用越快?
初次在本地运行 buildozer android debug 时,耗时通常在 10 到 20 分钟左右。这是因为 Buildozer 需要在本地从官方源下载完整的 Android Commandline Tools、SDK Platform、NDK 以及 CPython 源码,并对其进行全量编译。
但这套昂贵的初始化过程在本地只会发生一次。所有解压和编译后的原生工具链均缓存在 ~/.buildozer 目录中。当开发者修改了 Python 业务逻辑(例如调整了 main.py 或更改了 UI 布局),再次执行构建时:
- 底层 NDK 动态库与 CPython 解释器直接复用本地缓存;
- Gradle 增量构建系统瞬间跳过未变动的依赖库;
- 整个打包过程仅需将修改后的 Python 脚本重新打包,耗时缩短至 5 ~ 15 秒。
相比之下,绝大多数在线打包工具为了防止容器膨胀,每次任务结束后都会销毁实例。这意味着即便你只改动了代码里的一个标点符号,在线工具也要重新排队、重新在远程拉取整个庞大的依赖包,开发效率天差地别。
六、总结与技术选型决策树
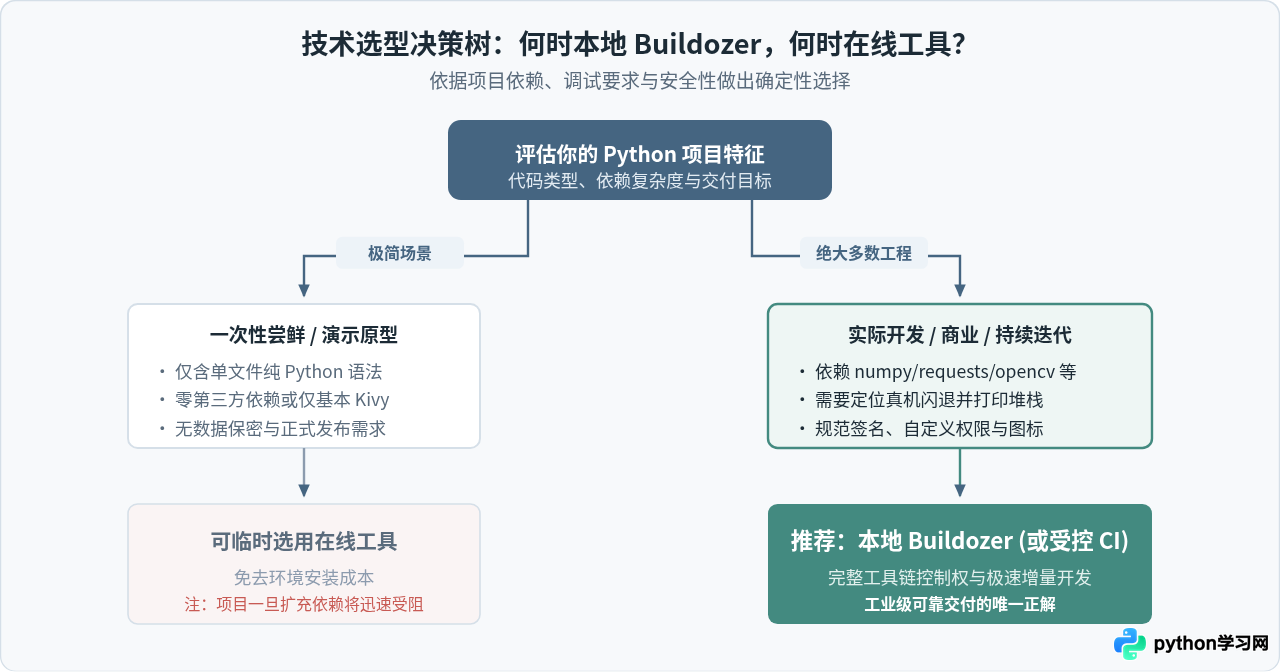
将 Python 打包为 Android APK 的工具选型,核心取决于你的项目目标和生命周期阶段。在线打包工具在极少数无第三方依赖、仅用作几分钟语法尝鲜的纯玩具型脚本上具有一定的便利性;但只要你的项目包含稍微复杂的第三方库、需要正式发布给用户,或者需要持续修改与调试代码,本地 Buildozer 就是无可争议的主流正解。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















