


Python是否有专用的Webhook处理库推荐?
全面分析Python生态中是否有专用的Webhook处理库。深入解析平台专属SDK、Svix通用标准库与FastAPI自建方案的优劣,并提供防伪造验签、毫秒级应答与异步幂等落地的实战代码指南。
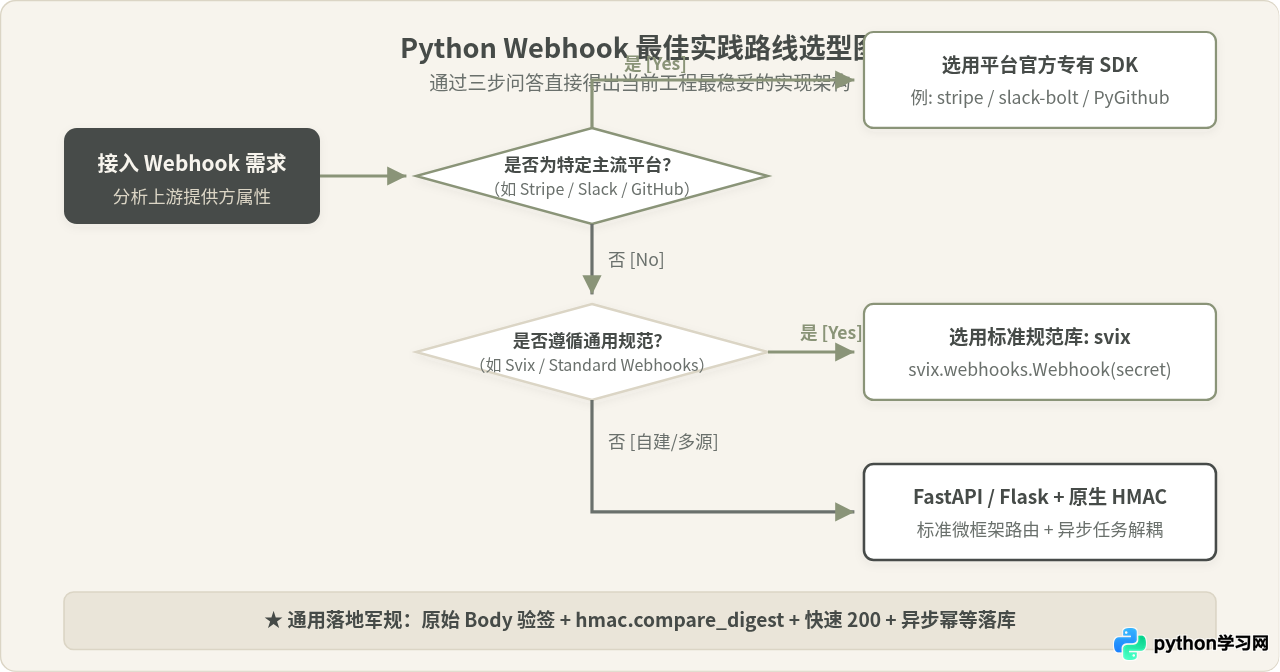
stripe、slack-bolt、PyGithub);对接遵循通用协议的系统时推荐规范化标准库 svix;而对于多源接入或通用项目,行业内最广泛推崇的黄金方案是使用现代轻量微框架(FastAPI 或 Flask)搭配原生 hmac 安全验签与异步任务队列。
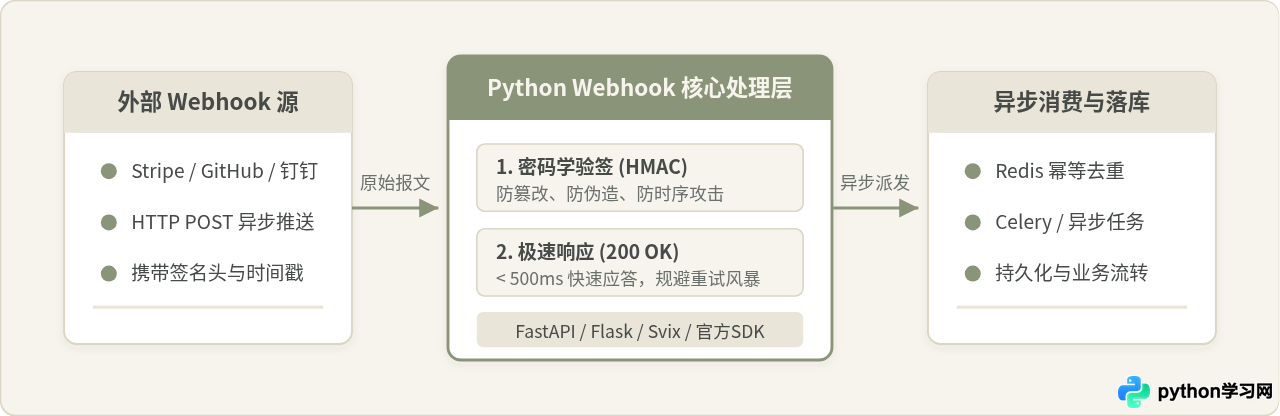
一、为什么 Python 很少需要“专有”的 Webhook 框架?
初次对接 Webhook 的开发者常常会有一种直觉:既然 Webhook 是一种事件驱动机制,Python 应当有一个名为 webhook-server 之类的全功能专用包,只要安装后调用 server.listen() 就能自动接管所有业务。
这种想法看似合理,但在真实的软件工程中几乎无法落地,主要原因在于:
- 传输层协议极其纯粹:Webhook 并不存在独立于 HTTP 之外的私有网络协议。发送方(如 Stripe、GitHub、Shopify)在事件发生时,仅仅是通过标准的 HTTP POST 动词,将一段 JSON 或表单携带到你提供的公网 URL 上。任何常规的 Web 框架都能直接监听并读取。
- 各厂商签名标准高度割裂:这是导致“通用专用库”难以诞生的根本痛点。GitHub 使用 Header
X-Hub-Signature-256并对原始内容做 HMAC-SHA256 计算;Stripe 使用包含时间戳t=...和签名v1=...的复合 HeaderStripe-Signature;Slack 则是将请求版本、时间戳与 Body 拼接后再行哈希;还有部分系统采用 RSA 公钥或 Ed25519 签名。没有任何一个单一轻量库能在不引入臃肿外部依赖的前提下,穷尽所有第三方服务的签名细则。 - 职责边界清晰:Web 框架只负责接收 HTTP 请求与鉴权,真正的核心业务应当立即分发到异步任务系统(如 Celery、RQ 或协程任务),无需由特殊的 Webhook 容器全包。
二、处理 Webhook 必须攻克的四大核心屏障
无论你最终采用官方 SDK、通用规范库还是自建路由,一个合格的 Webhook 接收端都必须完整解决以下四个核心技术环节。如果选用某个封装库反而让这四项变得模糊,那就是得不偿失的。
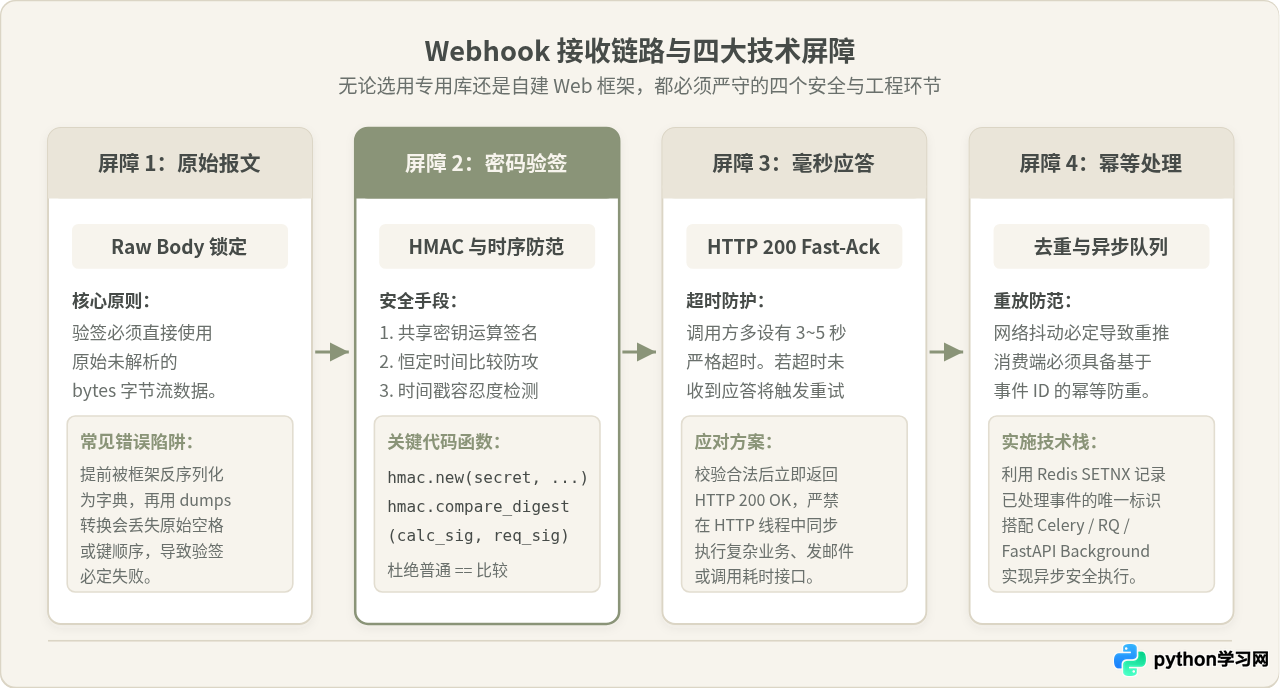
1. 原始报文锁定(Raw Body Capture)
这是 Webhook 开发中最常见、也是最隐蔽的“天坑”。在密码学签名中,发送方是直接对其发送的原始字节流(Raw Bytes)进行哈希运算的。如果接收端框架先将请求体解析成 Python 字典,后续再通过 json.dumps() 重新序列化去算签名,哪怕只改变了一个空格、换行符或字典键的先后排序,生成的哈希值也会完全不同,导致验签持续报错。
因此,一个好的处理方案必须允许开发者在解析 JSON 之前,直接拿到原始的未经篡改的 bytes 数据。
2. 密码学签名核验与防时序攻击
Webhook 端点暴露在公网上,任何恶意扫描器都可以伪造假的“支付成功”或“代码合并”事件向该接口发送 POST 请求。必须在最前端根据双方预共享的密钥(Webhook Secret)重新计算签名并比对。
在比对签名时,严禁使用 Python 普通的 == 操作符,因为字符串的逐字符比对存在耗时差异,可能遭受时序侧信道攻击(Timing Attack)。标准库必须使用 hmac.compare_digest(),以恒定时间完成比较。
3. 极速响应(Fast 200 OK)规避重试风暴
绝大多数 Webhook 发送平台都设有严格的超时限制(通常为 3 至 5 秒)。如果在 HTTP 请求的主线程中直接执行写库、调用外部接口、发邮件或压缩图片等耗时操作,一旦处理超时,发送方就会判定投递失败,并在接下来的几小时内按退避算法发起多轮重试,从而引发接口雪崩。
正确的做法是:验签通过后,立即返回 HTTP 200 或 202 确认响应,耗时业务完全交给异步队列处理。
4. 幂等性防护(Idempotency)
由于分布式系统的不可靠性,Webhook 的投递语义通常是“至少一次”(At-least-once Delivery)。当网络短暂丢包导致发送方没能收到你的 200 确认时,它会再次重推完全相同的事件。接收端必须提取事件全局唯一 ID(如 event_id 或 delivery_id),借助 Redis 或数据库唯一索引去重,确保业务逻辑不会被重复执行。
三、主流推荐方案详解与横向对比
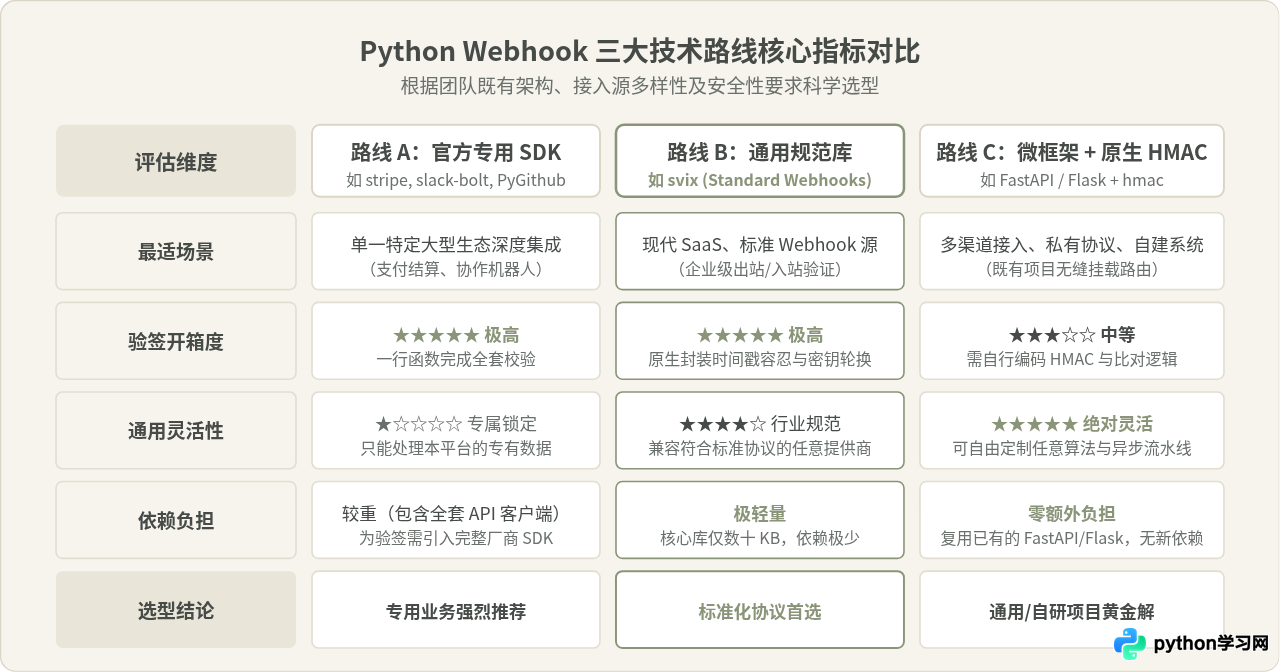
基于上述工程要求,目前 Python 生态中有三类值得推荐的落地选择:
1. 平台官方 SDK(单一接入首选)
代表库:stripe、slack-bolt、github-webhook / PyGithub
优势:厂商官方维护,内置最标准的验签方法与类型定义。例如 Stripe 只需调用 stripe.Webhook.construct_event(payload, sig_header, secret),就能自动完成时间戳容忍度检测与对象反序列化。
局限:只能在接入对应平台时使用,无法跨平台复用。
2. 标准规范库 svix(通用协议首选)
代表库:svix(支持 Standard Webhooks 规范)
优势:现代 SaaS 领域广泛采用的开源 Webhook 标准。开箱提供极其安全的时间戳比对、容忍度窗口(默认 5 分钟)、多密钥轮换支持,体积极小且不依赖重量级网络框架。
局限:要求上游发送方遵循 Standard Webhooks 规范(格式如 webhook-id, webhook-timestamp, webhook-signature)。
3. FastAPI + 原生 hmac(行业通用黄金方案)
代表工具:FastAPI / Starlette + Python 内置 hmac 模块
优势:零额外冷门第三方依赖;天然支持获取 await request.body() 原始流;原生集成轻量级 BackgroundTasks;类型检查严密且吞吐量极高。
局限:需要开发者按规范编写十来行签名提取与比对代码。
四、操作指南:使用 FastAPI 实现标准 Webhook 接收端
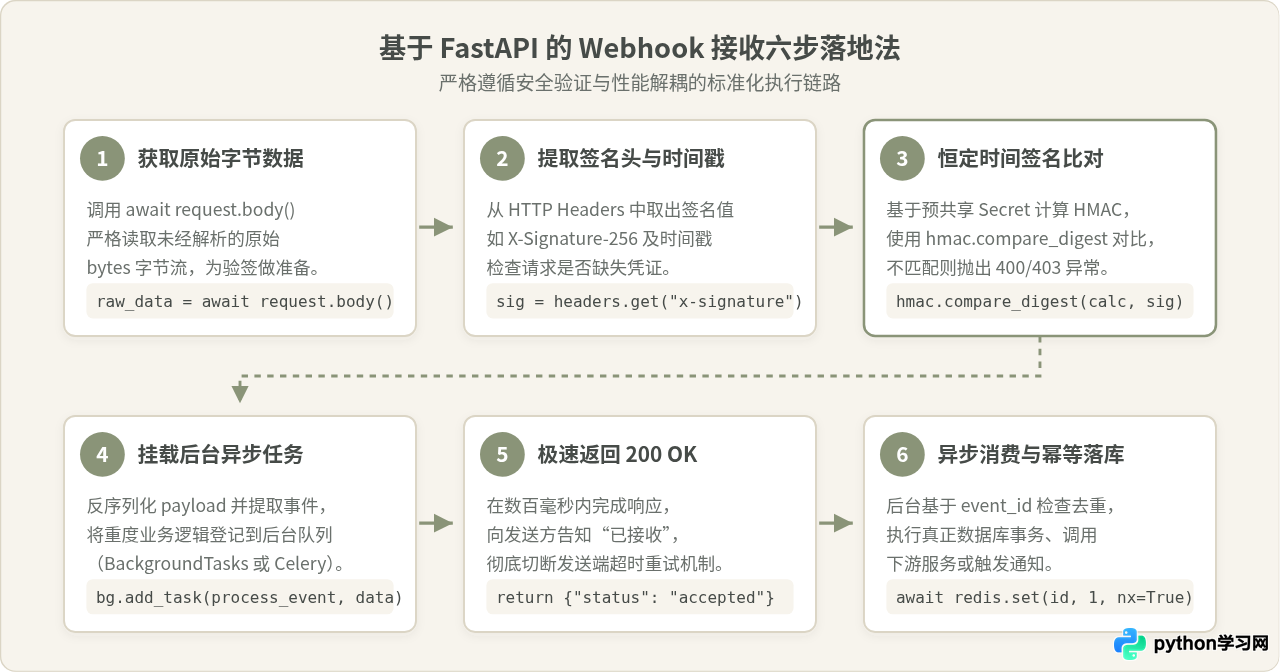
下面我们以目前 Python 社区最推荐的 FastAPI + 原生 HMAC 签名校验 + BackgroundTasks 异步解耦 方案为例,演示一个满足生产级安全与性能要求的标准 Webhook 处理器。
1. 依赖准备
只需要安装 FastAPI 和 ASGI 服务器,无需安装任何可能弃坑的第三方非标 Webhook 库:
pip install fastapi uvicorn2. 完整实现代码
以下代码演示了完整的原始字节读取、HMAC-SHA256 签名比对、防时序攻击、快速响应与后台异步任务挂载:
import hashlib
import hmac
import json
import logging
from fastapi import FastAPI, Request, HTTPException, BackgroundTasks, Header
from typing import Optional

app = FastAPI(title="Webhook Receiver")
logger = logging.getLogger("webhook")
logging.basicConfig(level=logging.INFO)

# 预先在环境变量或配置中约定的共享密钥
WEBHOOK_SECRET = "your_shared_webhook_secret_key"

def process_webhook_event(payload: dict):
    """
    后台异步执行的耗时业务任务
    包含幂等性检查、数据持久化及下游通知
    """
    event_id = payload.get("id")
    event_type = payload.get("event")
    logger.info(f"开始后台处理事件: ID={event_id}, 类型={event_type}")

    # 示例业务操作(如写入数据库或调用其它服务)
    # 在真实项目中应先查询 Redis:
    # is_new = redis_client.set(f"webhook_dedup:{event_id}", 1, nx=True, ex=86400)
    # if not is_new:
    #     logger.warning(f"检测到重复事件 ID={event_id},直接跳过")
    #     return
    logger.info(f"事件 ID={event_id} 消费完毕。")

@app.post("/api/v1/webhook")
async def handle_webhook(
    request: Request,
    background_tasks: BackgroundTasks,
    x_signature_256: Optional[str] = Header(None, alias="X-Signature-256")
):
    # 步骤 1:第一道安全拦截,检测签名头是否存在
    if not x_signature_256:
        logger.warning("拒绝请求:缺失 X-Signature-256 签名头")
        raise HTTPException(status_code=401, detail="Missing signature header")

    # 步骤 2:核心关键!严禁直接读取 request.json(),必须获取原始未解析的 bytes
    raw_body: bytes = await request.body()

    # 步骤 3:使用预共享密钥计算预期 HMAC 签名
    computed_signature = hmac.new(
        key=WEBHOOK_SECRET.encode("utf-8"),
        msg=raw_body,
        digestmod=hashlib.sha256
    ).hexdigest()

    # 步骤 4:使用 compare_digest 进行恒定时间比较,杜绝时序侧信道攻击
    if not hmac.compare_digest(computed_signature, x_signature_256):
        logger.warning("拒绝请求:签名校验失败,怀疑请求被篡改或伪造")
        raise HTTPException(status_code=403, detail="Invalid signature")

    # 步骤 5:验签通过后,方可反序列化请求体
    try:
        payload = json.loads(raw_body.decode("utf-8"))
    except json.JSONDecodeError:
        raise HTTPException(status_code=400, detail="Invalid JSON payload")

    # 步骤 6:将耗时业务投递到后台队列,彻底与 HTTP 请求生命周期解耦
    background_tasks.add_task(process_webhook_event, payload)

    # 步骤 7:立即向发送方返回 HTTP 200,耗时严格控制在毫秒级
    return {"status": "accepted", "message": "Webhook received successfully"}
在将上述服务部署到生产环境(如使用 Nginx 做反向代理)时,请务必确保 Nginx 没有篡改原始报文格式,且不要开启可能改写 Body 编码的模块。同时,如果 Webhook 单次推送的 Payload 较大,需合理配置 client_max_body_size。
五、规范类场景:使用标准库 svix 的极简写法
如果你的上游提供商遵循 Standard Webhooks 行业规范(包括很多现代 SaaS 平台,或内部统一采用 Svix 方案),推荐直接使用官方提供的 svix 库。它专注于验签层,代码更加精炼:
pip install svix在 FastAPI 中的使用示例:
from svix.webhooks import Webhook, WebhookVerificationError
from fastapi import FastAPI, Request, HTTPException

app = FastAPI()
SVIX_SECRET = "whsec_..."

@app.post("/svix-webhook")
async def handle_svix_webhook(request: Request):
    headers = dict(request.headers)
    payload = (await request.body()).decode("utf-8")

    wh = Webhook(SVIX_SECRET)
    try:
        # svix 会自动核对 webhook-id、webhook-timestamp、webhook-signature
        # 并自动拦截超过 5 分钟容忍窗口的重放攻击
        event = wh.verify(payload, headers)
    except WebhookVerificationError:
        raise HTTPException(status_code=400, detail="Invalid webhook")

    return {"status": "ok"}
六、总结与选型决策指南
回到标题提出的问题:Python是否有专用的Webhook处理库推荐?
答案可以总结为一个明确的选择路径:
- 如果你正在对接 Stripe、Slack、GitHub 等具体平台:不要去寻找所谓的“通用 Webhook 框架”,直接使用对应的官方 SDK(如
stripe或slack-bolt),它们对事件结构与签名的封装是最权威也是最省心的。 - 如果你对接的是现代新兴 SaaS 或遵循 Standard Webhooks 的系统:强烈推荐使用
svix库,它是目前 Python 生态中标准化程度最高、专门用于 Webhook 验签的轻量规范库。 - 如果你需要承接多个不同渠道、自建微服务通信、或在已有 Python Web 服务中挂载:推荐使用 FastAPI / Flask + 原生
hmac模块。这不仅避免了引入不可控的冷门第三方依赖,而且原生支持原始字节捕获与异步任务并发,是业界被验证最充分、长期维护成本最低的通用黄金解法。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















